 ledlight33/copyfail-dfir
# Analyse DFIR interactive de CVE-2026-31431 (Copy Fail) — de l'alerte SIEM au verdict confirmé. Commandes Volatility 3 réelles, méthodologie vérifiée.

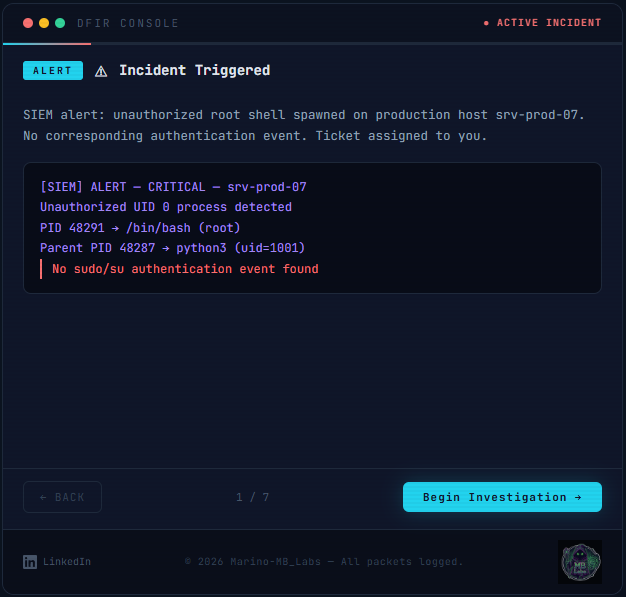
Un parcours d'investigation forensique interactif, étape par étape, pour la vulnérabilité du noyau Linux Copy Fail (CVE-2026-31431).
Parcourez un scénario de réponse à incident, de l'alerte SIEM au verdict confirmé, avec les commandes qu'un analyste exécuterait réellement et des notes en langage clair à chaque étape.
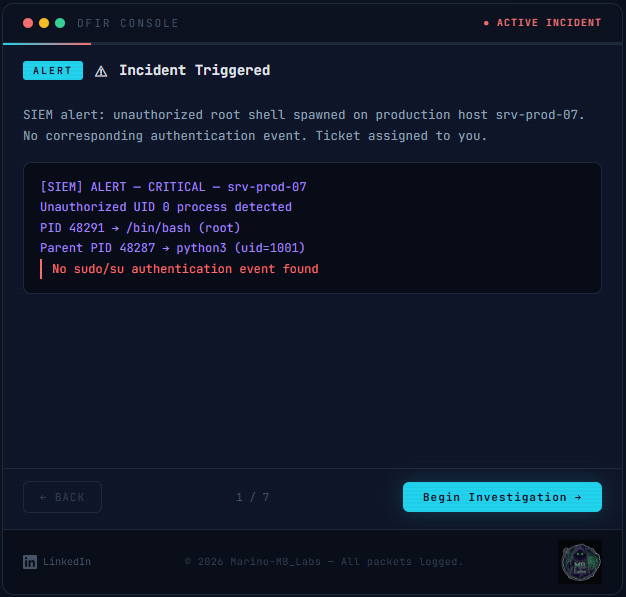
Utilisez les touches fléchées gauche et droite pour naviguer entre les étapes. Chaque étape peut être liée directement, par exemple #step-5 mène à l'analyse du cache de pages.
Le guide est disponible en anglais et en grec. Utilisez le bouton EN | ΕΛ dans la barre de titre, ou ouvrez directement la version grecque : ledlight33.github.io/copyfail-dfir/?lang=el. Le choix est mémorisé, et un navigateur en grec s'ouvre en grec par défaut.
Seules les explications sont traduites (instructions, constats, notes, questions, la liste de contrôle et le verdict). Les commandes, le code et les termes techniques restent en anglais.
Édition grecque : ledlight33.github.io/copyfail-dfir/?lang=el
linux.pagecache.Files, linux.pagecache.InodePages) utilisés sur l'image mémoireausearch, et les traces d'exploitation récupérées avec stringsTout le monde publie sur les vulnérabilités. Très peu de gens montrent comment les investiguer.
Copy Fail est une attaque limitée au cache de pages : le fichier sur disque n'est jamais modifié, donc une image disque d'une machine éteinte paraît propre. L'analyse en direct et en mémoire révèle la falsification. Ce parcours montre ce qu'un analyste DFIR rechercherait, dans quel ordre, et pourquoi.
Chaque étape dispose d'un panneau de notes optionnel (activez-le dans la barre de titre) avec une explication en langage simple, pourquoi l'étape est importante, une erreur courante, une courte liste de termes, une question « testez-vous » et des liens vers les sources.
Le dernier écran du parcours contient une liste de contrôle en lecture seule que vous pouvez exécuter sur votre propre machine : version du noyau, si le module vulnérable est chargé, une comparaison entre cache et disque de chaque fichier setuid, une vérification du gestionnaire de paquets sur su, et quelques traces de journaux. Elle vous indique ce que signifie un résultat positif et quoi faire ensuite. Ouvrez-la directement : ledlight33.github.io/copyfail-dfir/#step-8
Ne testez jamais en exécutant l'exploit public sur une machine qui vous est chère. Un résultat propre est bon signe, mais pas une preuve, car la page empoisonnée peut être évincée ou perdue au redémarrage.
La sortie console est illustrative : les PID, hachages, adresses et horodatages sont inventés, et les longs tableaux sont raccourcis. Les commandes, numéros d'appel système, noms et options de plugins, et la mécanique de l'attaque ont été vérifiés auprès de sources primaires (le PoC Theori et l'article Xint, NVD, CISA, le code source de Volatility 3, les avis des éditeurs). Chaque étape lie ses sources, et l'écran de verdict les liste toutes.
Deux choses méritent d'être connues :
dd iflag=direct) suit la méthode à double chemin décrite par rfxn. Elle n'a pas été capturée en laboratoire pour ce guide, et la prise en charge des E/S directes dépend du système de fichiers, donc testez-la sur le vôtre.Vous avez trouvé une erreur ? Veuillez ouvrir un ticket.
HTML monopage avec React (via CDN). Aucune étape de build, aucune dépendance : ouvrez simplement index.html.
🧪 Tableau périodique du DFIR : 118 outils pour l'investigation numérique et la réponse à incident
Marino Bekios, MB Labs
MIT - © 2026 Marino Bekios, MB Labs
