

MemoryShellHunter
 sf197/memoryshellhunter
Scanner de Java Agent memory horse combiné avec le mode Call Graph
dynamic-analysis-sandboxingmemory-forensicsweb-security+1
65
sf197/memoryshellhunterScanner de Java Agent memory horse combiné avec le mode Call Graph
 winsiderss/systeminformer
Moniteur système Windows en temps réel avec analyse avancée des processus, du réseau et des disques, débogage de traces de pile, détection de…
 advanced-threat-research/dotdumper
Un décompresseur et enregistreur automatique pour les fichiers ciblant le framework DotNet
 kyleavery/aceldr
Cobalt Strike UDRL pour l'évasion des scanners mémoire.
 ignacioj/whacamole
Analyse de la mémoire vive détectant les IOCs de malwares dans les processus, modules, handles, tokens, threads, assemblies .NET, espace d'adressage…
 jamf/aftermath
Framework de réponse aux incidents macOS basé sur Swift pour la collecte et l'analyse d'artefacts hôtes, incluant les horodatages du système de…
 xuanxuan0/tietwagent
Agent de détection d'injection mémoire (PoC) basé sur ETW, à des fins de recherche offensive et défensive
 sterrasec/ipa-medit
Outil de modification de la mémoire pour les ipa re-signés prenant en charge les applications iOS s'exécutant sur iPhone et Apple Silicon Mac sans…
 dwmetz/cyberpipe
Un script PowerShell facile à utiliser pour collecter des analyses forensiques de la mémoire et du disque pour les enquêtes DFIR.
 fortra/nanodump
Le couteau suisse du dump LSASS
 lethal-forensics/collect-memorydump
Script PowerShell automatisé pour l'acquisition de mémoire Windows médico-légale, incluant les vidages sur incident/bruts, la collecte du fichier…
 anvilsecure/ulexecve
Exécute des binaires ELF arbitraires directement depuis la mémoire sous Linux sans toucher au disque, permettant des opérations furtives de…
 sterrasec/apk-medit
outil de recherche et de patch mémoire sur apk débogable sans root et ndk
 zypherion-technologies/nemesis
Moniteur de processus .NET qui accroche le CLR au niveau natif, extrait les assemblys réflexifs de la mémoire et vérifie l'intégrité AMSI/ETW par…
 darthton/blackbone
Bibliothèque de piratage mémoire Windows
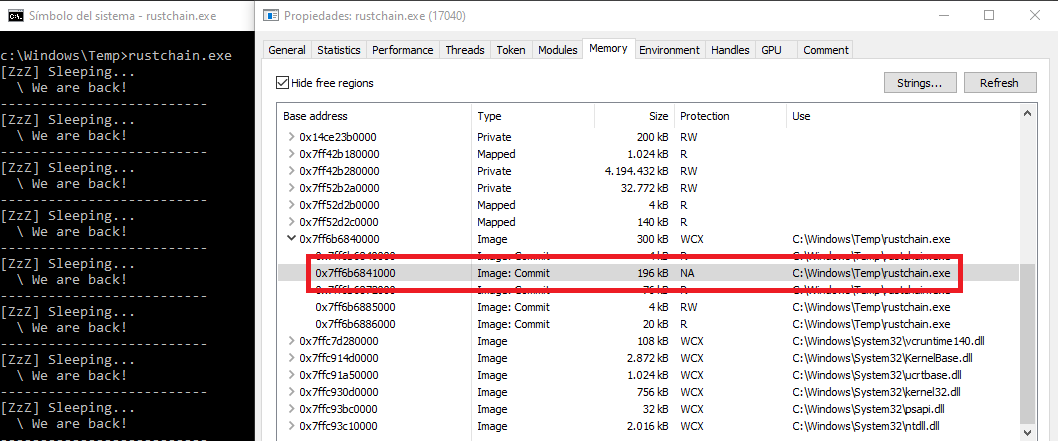 kudaes/rustchain
Cacher les artefacts mémoire en utilisant la ROP et les points d'arrêt matériels.
 securityjoes/forensicminer
Une très bonne automatisation DFIR pour collecter et analyser les preuves, conçue pour les professionnels de la cybersécurité.
 ricardojoserf/trickdump
Dump lsass en utilisant uniquement les fonctions NTAPI, créant 3 fichiers JSON et 1 fichier ZIP... et générer le fichier MiniDump plus tard!