

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
TiEtwAgent — Agent de détection d'injection mémoire (PoC) basé sur ETW, à des fins de recherche offensive et défensive | Kitploit
Outils/GitHubGitHub/xuanxuan0/tietwagent
Outils DéfensifsCriminalistique MémoireAnalyse de MalwareApprentissage et Éducation
GitHubxuanxuan0/tietwagent

TiEtwAgent

Agent de détection d'injection mémoire (PoC) basé sur ETW, à des fins de recherche offensive et défensive

Voir le dépôt
3004636il y a 5 ansVérifié par Kitploit
Partager
Site web

TiEtwAgent - Détection d'injection de processus basée sur ETW

msbuild

Ce projet a été créé pour rechercher, construire et tester différents cas d'usage de détection d'injection mémoire et techniques de contournement. L'agent utilise le fournisseur de traçage d'événements Microsoft-Windows-Threat-Intelligence, comme alternative plus moderne et stable au hooking en espace utilisateur, avec l'avantage de la visibilité en mode noyau.

Le projet dépend de la bibliothèque microsoft/krabsetw pour la configuration et la consommation de l'ETS.

Un article de blog associé peut être trouvé ici : https://blog.redbluepurple.io/windows-security-research/kernel-tracing-injection-detection
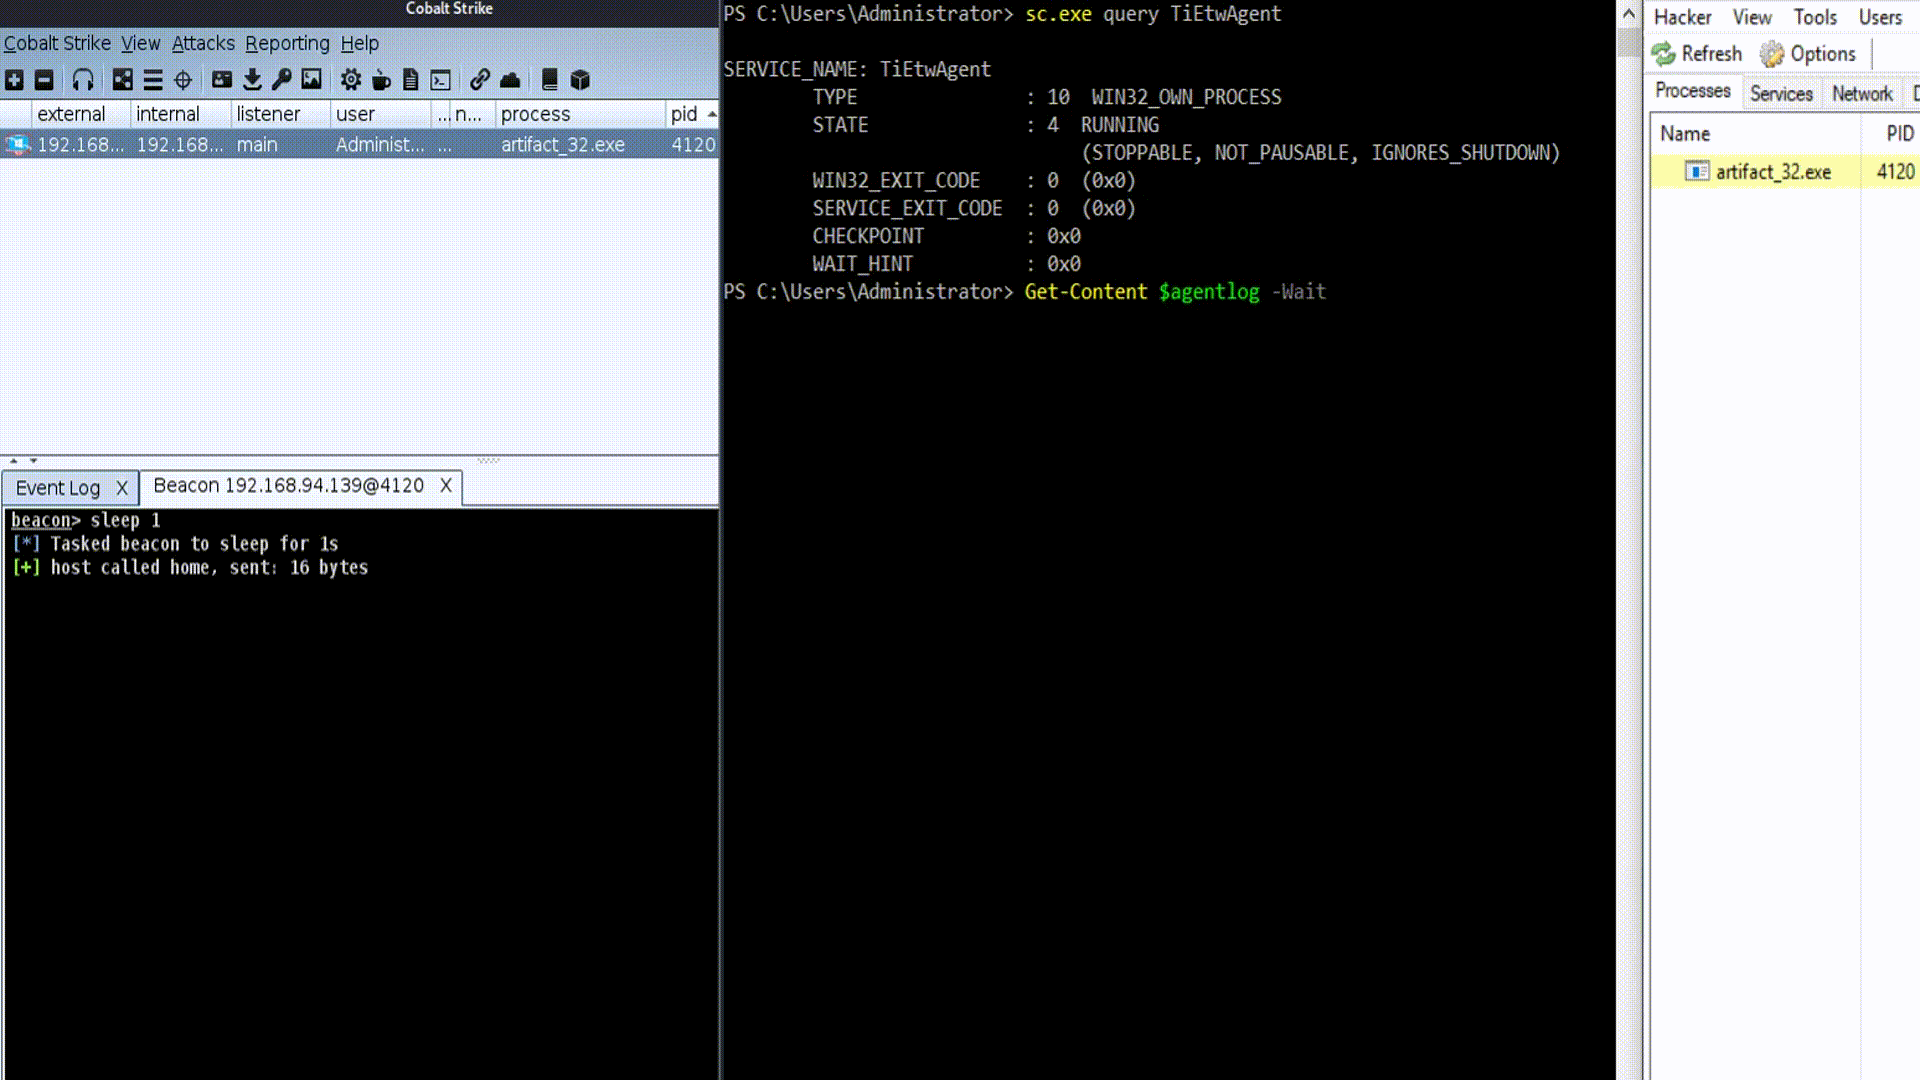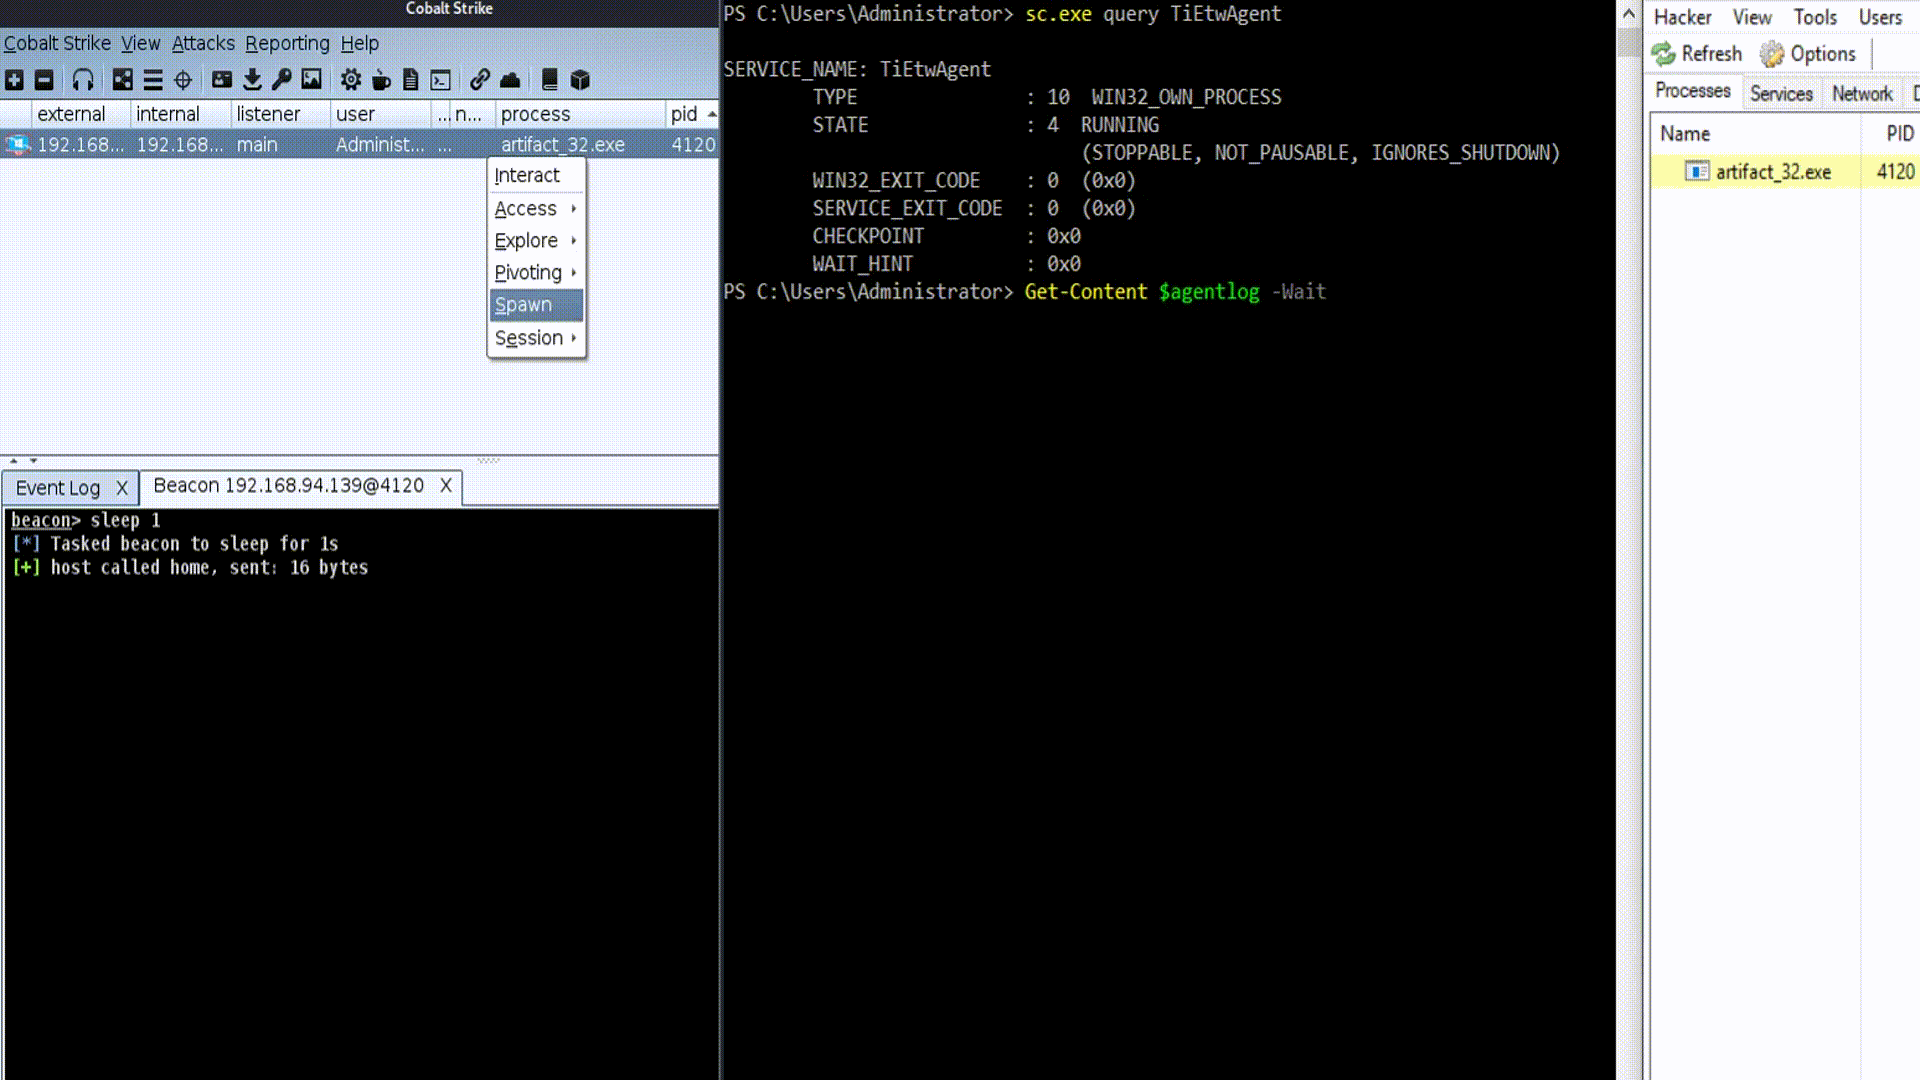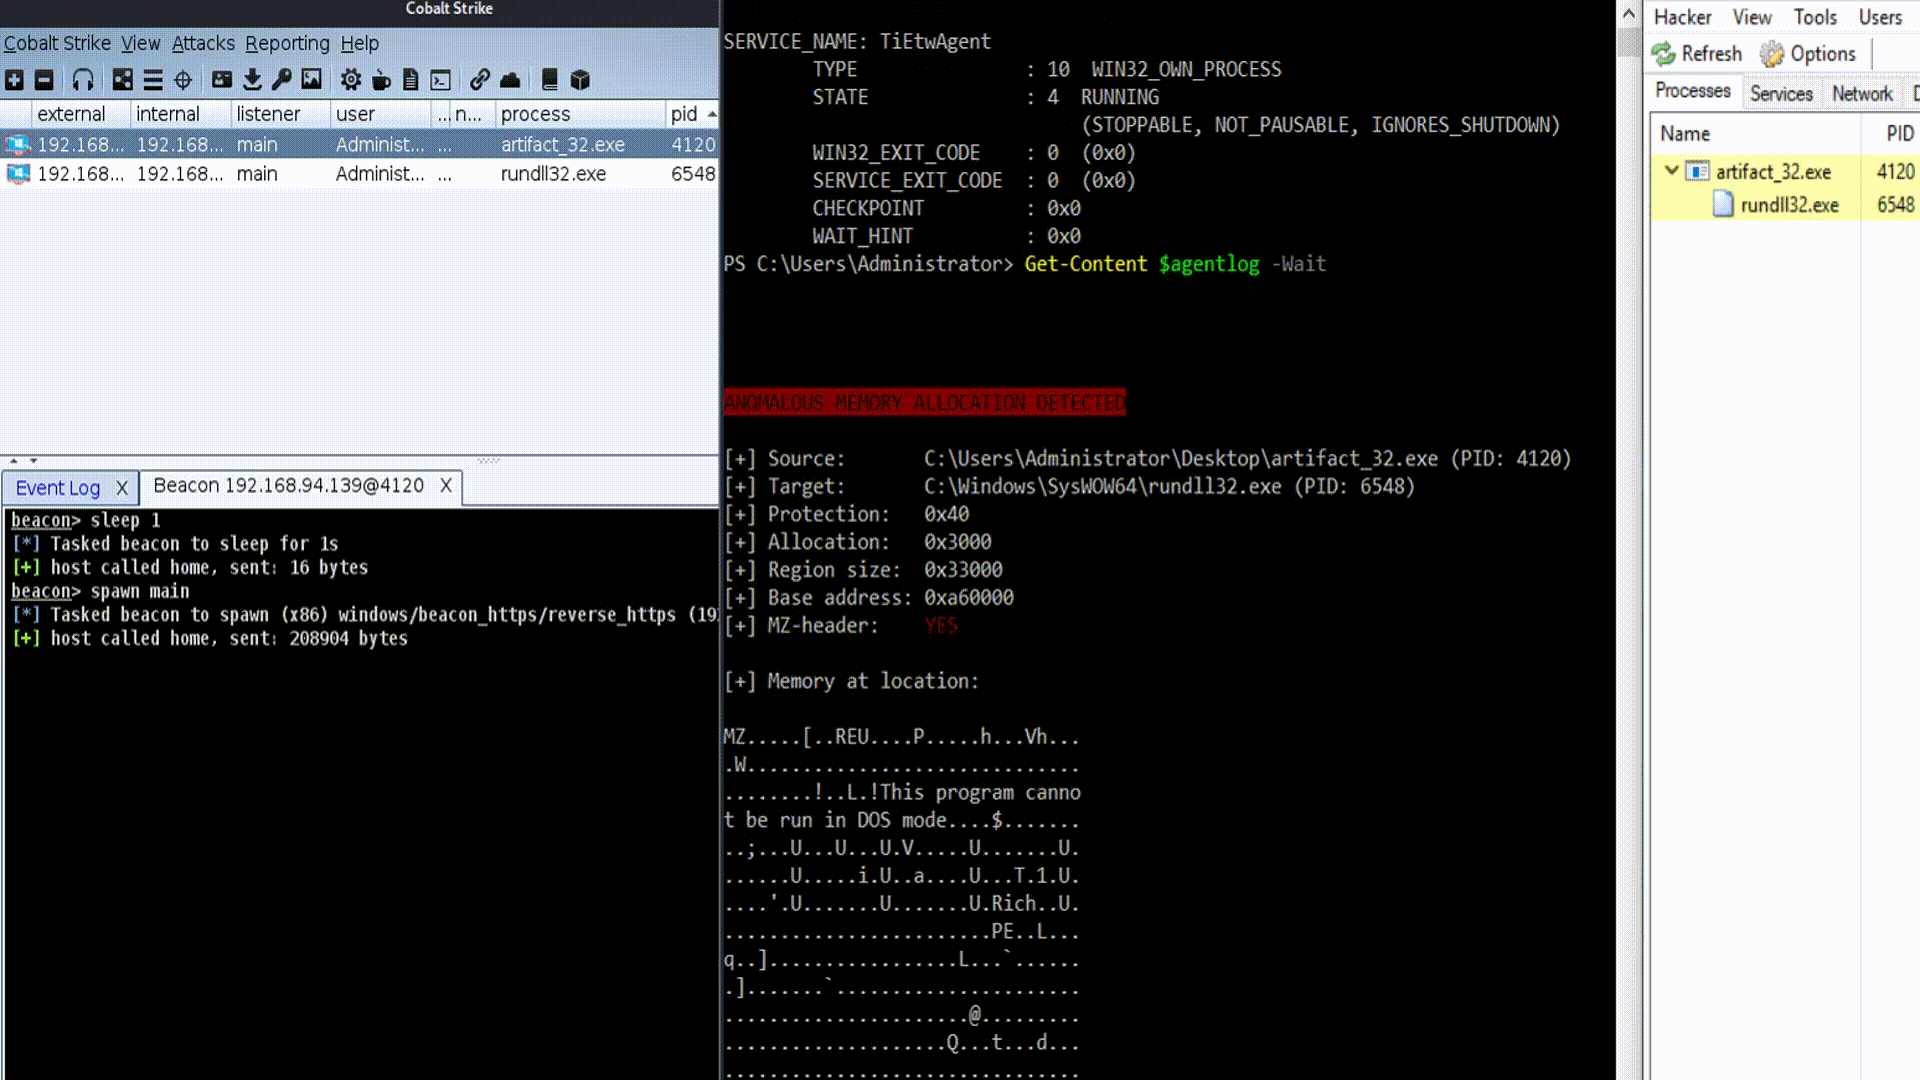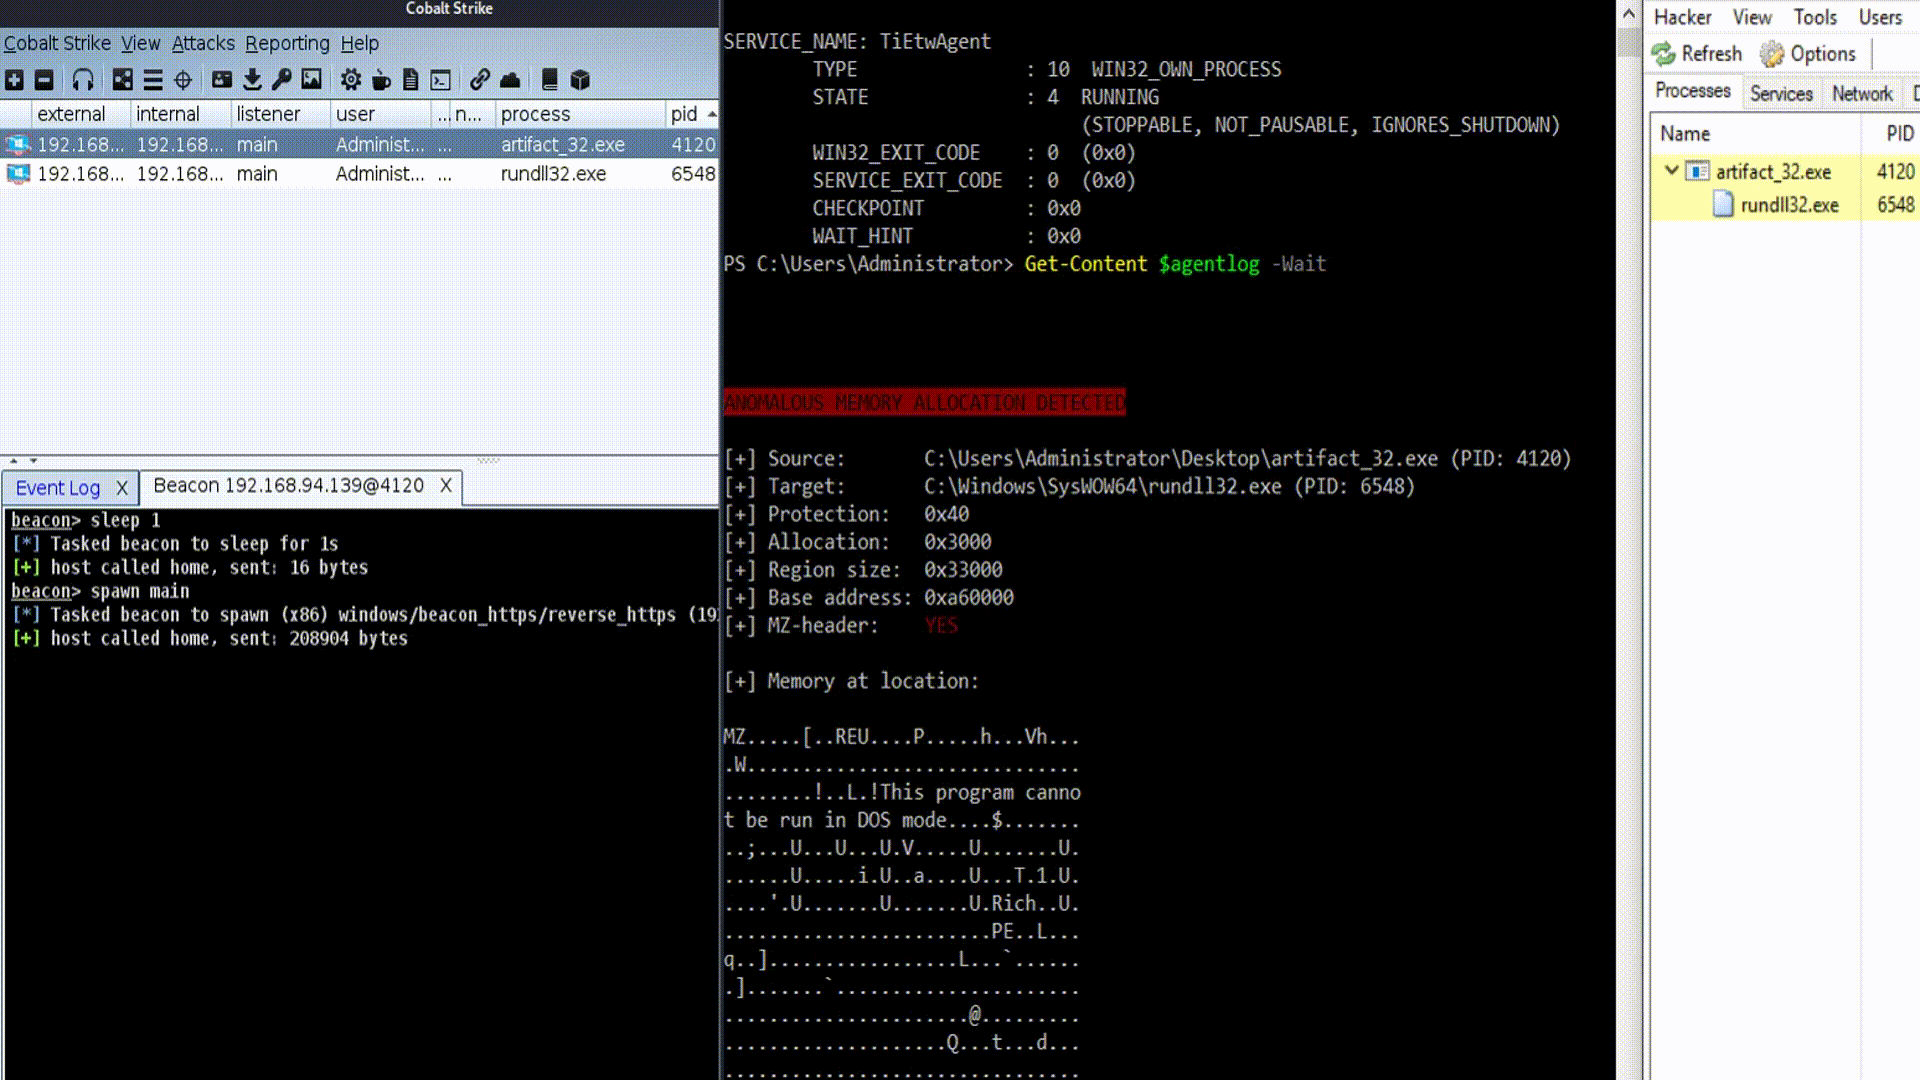
gif

Ajout de nouvelles détections

Les fonctions de détection peuvent être facilement ajoutées dans DetectionLogic.cpp, et appelées depuis detect_event(GenericEvent evt) pour tout type d'événement source. La prise en charge de nouveaux champs d'événement peut être facilement ajoutée en ajoutant leur nom à la carte dans la déclaration de la classe GenericEvent.

Instructions de configuration

En supposant que vous ne possédez pas de certificat de signature approuvé par Microsoft :

  • Mettez votre machine en mode de signature de test avec bcdedit
  • Générez un certificat auto-signé avec ELAM et EKU de signature de code
  • Signez TiEtwAgent.exe et votre pilote ELAM avec le certificat
  • ./TiEtwAgent install
  • net start TiEtwAgent
  • Recherchez les logs, par défaut dans C:\Windows\Temp\TiEtwAgent.txt

TODO

  • Service PPL, analyse d'événements
  • Première détection
  • Cycle de vie de la détection
  • Cycle de vie basé sur les risques

PS. Si vous ne souhaitez pas écrire un pilote ELAM, vous pouvez en obtenir un depuis https://github.com/pathtofile/PPLRunner/tree/main/elam_driver

Remerciements spéciaux à @pathtofile pour l'article ici : https://blog.tofile.dev/2020/12/16/elam.html


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




