

moneta
 forrest-orr/moneta
Moneta est un outil d'analyse mémoire en mode utilisateur en direct pour Windows, capable de détecter des IOC de malwares.
ioc-managementmemory-forensicsvulnerability-analysis+3
839
forrest-orr/monetaMoneta est un outil d'analyse mémoire en mode utilisateur en direct pour Windows, capable de détecter des IOC de malwares.
 memoryforensics1/vol3xp
Volatility Explorer Suit (volatility 3)
 strongcourage/uafuzz
Fuzzer dirigé au niveau binaire, spécialisé dans la détection de vulnérabilités Use-After-Free via des métriques d'entrée sensibles à l'ordre et une…
 xchwarze/magic-extractor
Outil d'extraction Windows universel qui détecte les fichiers inconnus et les achemine vers l'extracteur intégré approprié.
 kaandemir993/advanced-loader-reverse-engineering
Analyse approfondie de rétro-ingénierie d'un chargeur multi-phase avancé ciblant Shellhost.exe, amsi.dll, mstscax.dll et clbcatq.dll utilisant le…
 lifars/gargamel
Un acquéreur de preuves médico-légales
 mandiant/flare-vm
Une collection de scripts d'installation de logiciels pour systèmes Windows qui vous permet de configurer et de maintenir facilement un environnement…
 hamza-megahed/volatility-gui
Interface graphique pour l'outil de criminalistique Volatility écrit en PyQT5
 anssi-fr/bmc-tools
Analyseur de cache bitmap RDP
 squalr/squalr
Un outil générique de hacking de jeux/logiciels écrit de zéro en Rust.
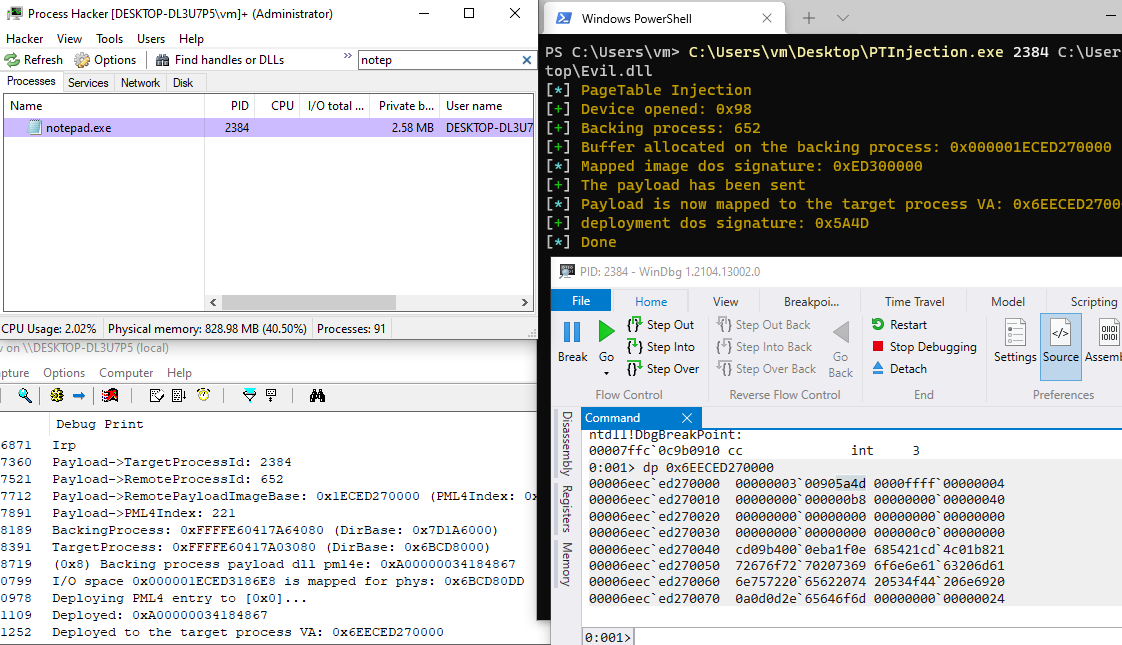 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 glmcdona/process-dump
Outil Windows pour extraire les fichiers PE de malware de la mémoire vers le disque à des fins d'analyse.
 ccob/beaconeye
Traque les beacons CobaltStrike et enregistre la sortie des commandes de l'opérateur.
 codewhitesec/handlekatz
Dump mémoire de Lsass basé sur PIC utilisant des handles clonés pour échapper à la détection, produisant des dumps obfusqués avec une empreinte…
 theflink/deepsleep
Une variante de Gargoyle pour x64 afin de masquer les artefacts mémoire en utilisant uniquement ROP et PIC.
 theflink/hunt-sleeping-beacons
Scanner de callstack qui identifie les IOCs d'agents C2 dépaquetés ou injectés en analysant le comportement d'inactivité des threads, la mémoire non…
 crossc2/crossc2kit
CrossC2, développé sur la base du framework Cobalt Strike, peut être utilisé pour le contrôle multi-plateforme d'autres systèmes. CrossC2Kit fournit…
 liamg/dismember
:knife: Scanne la mémoire pour des secrets et plus encore. Peut-être éventuellement une boîte à outils /proc complète.