Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1210 résultats
awesome-incident-response preview

awesome-incident-response

GitHubmeirwah/awesome-incident-response

Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…

disk-forensicsmemory-forensicsforensics+9
9.4k
il y a 2 mois
stringsifter preview

stringsifter

GitHubmandiant/stringsifter

Un outil d'apprentissage automatique qui classe les chaînes de caractères en fonction de leur pertinence pour l'analyse de logiciels malveillants.

static-analysisreverse-engineeringmalware-analysis+2
764il y a 3 ans
distro preview

distro

GitHubremnux/distro

Fournit des fichiers supplémentaires et des sources de paquets Debian pour une distribution Linux spécialisée axée sur l'analyse de logiciels…

dynamic-analysis-sandboxingreverse-engineeringforensics+5
118il y a 1 mois
MalwareForge---Advanced-Static-Malware-Analyzer preview

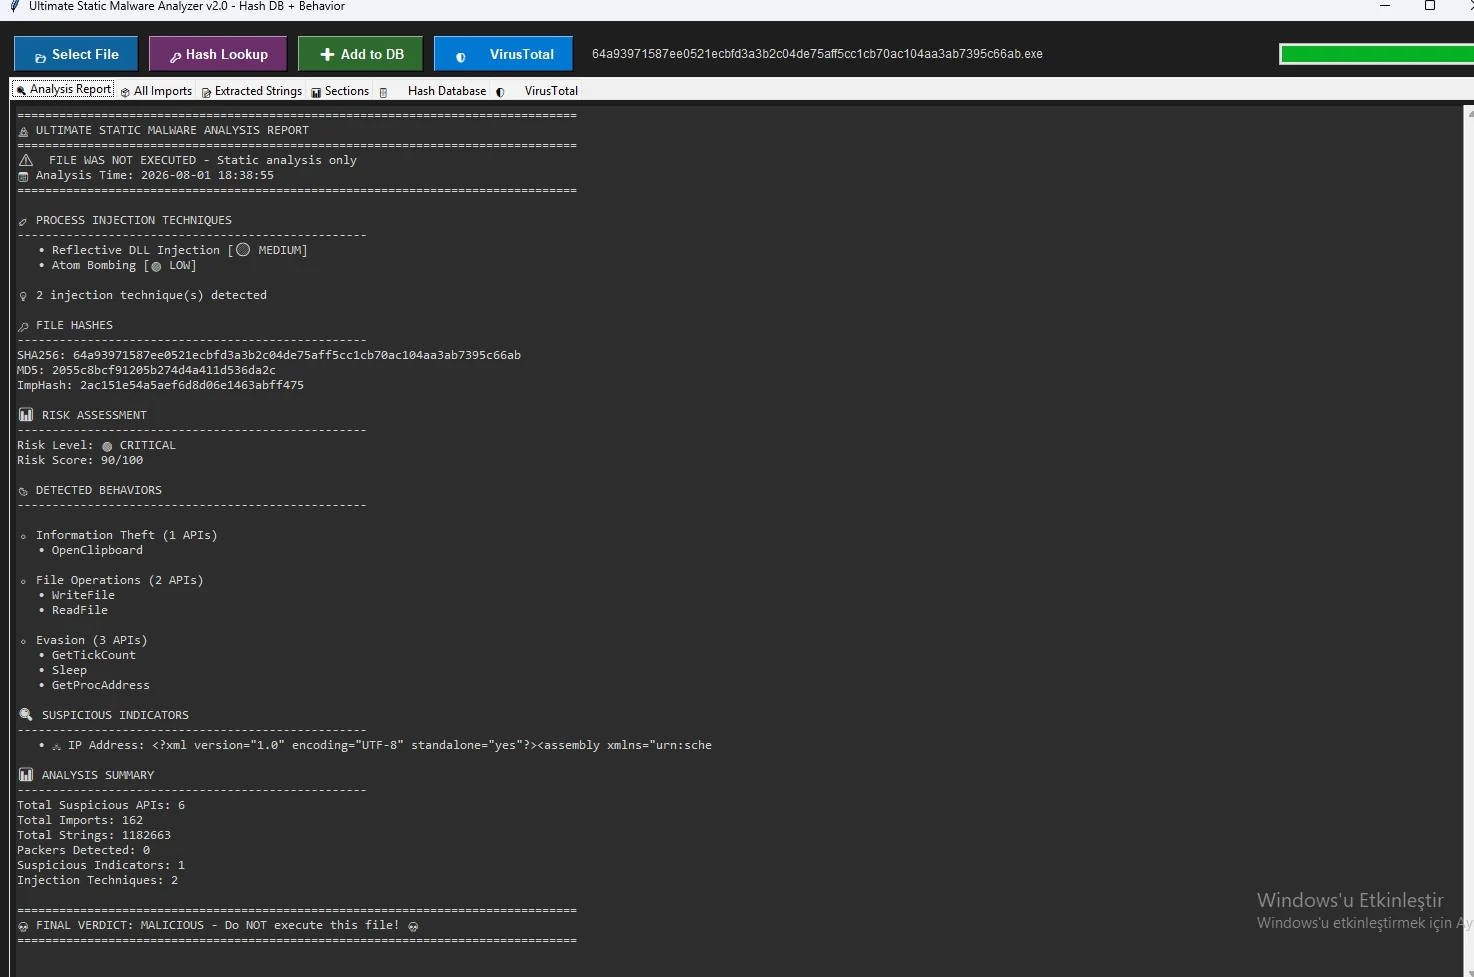
MalwareForge---Advanced-Static-Malware-Analyzer

GitHubkaandemir993/malwareforge---advanced-static-malware-analyzer

Analyseur statique avancé de malwares qui révèle 8 techniques d'injection, les appels API critiques, les chaînes cachées, exporte les sections PE…

static-analysishash-analysismalware-analysis+2
4il y a 1 mois
misp-galaxy preview

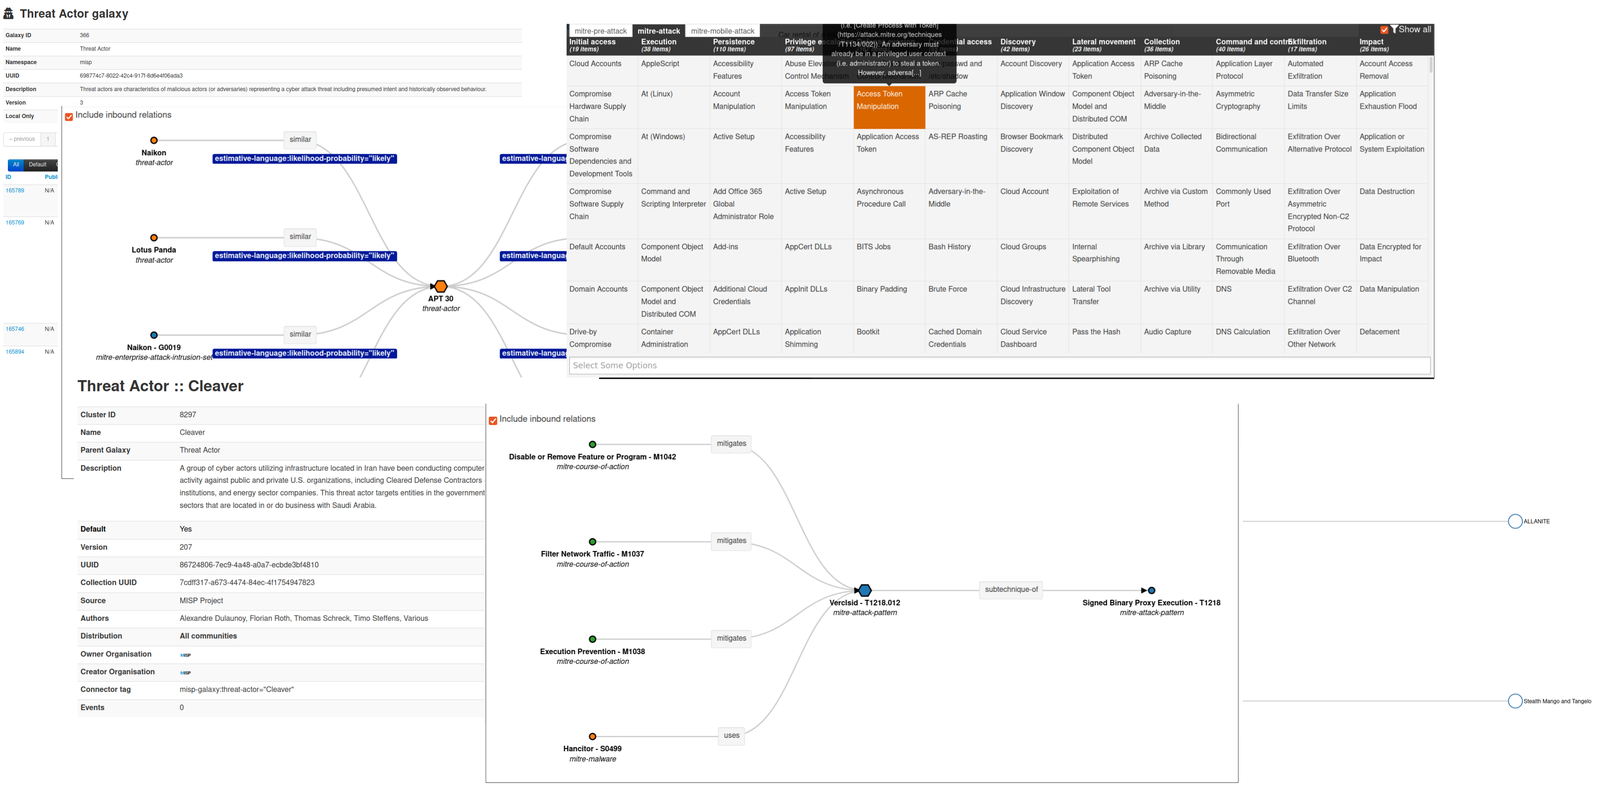
misp-galaxy

GitHubmisp/misp-galaxy

Clusters and elements to attach to MISP events or attributes (like threat actors)

ioc-managementosintthreat-feeds-aggregators+5
645il y a 8h 53m
misp-objects preview

misp-objects

GitHubmisp/misp-objects

Modèles d'objets JSON organisés qui définissent les attributs MISP et les types de relations pour un partage structuré de renseignements sur les…

ioc-managementthreat-feeds-aggregatorsmalware-analysis+3
111il y a 6 jours
clamav preview

clamav

GitHubcisco-talos/clamav

Moteur antivirus open source pour détecter les trojans, virus et logiciels malveillants par analyse basée sur les signatures ; comprend un démon, une…

defensive-toolsmalware-analysisemail-security
7.3kil y a 1 mois
modelaudit preview

modelaudit

GitHubpromptfoo/modelaudit

Scanner de sécurité pour les fichiers de modèles IA/ML. Détecte les codes malveillants, les portes dérobées et les vulnérabilités avant le…

static-analysisstatic-code-analysisvulnerability-analysis+8
76il y a 16h 43m
DetectRaptor preview

DetectRaptor

GitHubmgreen27/detectraptor

Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement

vulnerability-analysismalware-analysisdigital-forensics+4
209il y a 7 jours
r2ai preview

r2ai

GitHubradareorg/r2ai

Plugin IA pour Radare2 utilisant des LLM locaux ou distants pour la décompilation, l'explication de fonctions, la détection de vulnérabilités, le…

static-analysisvulnerability-analysiscode-analysis+5
483il y a 2 jours
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

Parcourez n'importe quel dump mémoire. Trouvez ce qui est caché. Forensique du noyau Linux + Windows à partir d'un seul binaire Rust statique — aucun…

ioc-managementmemory-forensicsnetwork-forensics+7
13il y a 1 mois
vt-go preview

vt-go

GitHubvirustotal/vt-go

La bibliothèque cliente officielle en Go pour l'API VirusTotal

information-gatheringmalware-analysisutilities-frameworks+1
249il y a 1 jour
vt-py preview

vt-py

GitHubvirustotal/vt-py

La bibliothèque cliente officielle Python 3 pour VirusTotal

scripting-automationinformation-gatheringmalware-analysis+2
787il y a 1 jour
awesome-mba preview

awesome-mba

GitHubgmh5225/awesome-mba

Liste de ressources booléen-arithmétiques mixtes

code-analysisreverse-engineeringmalware-analysis+3
4il y a 1 an
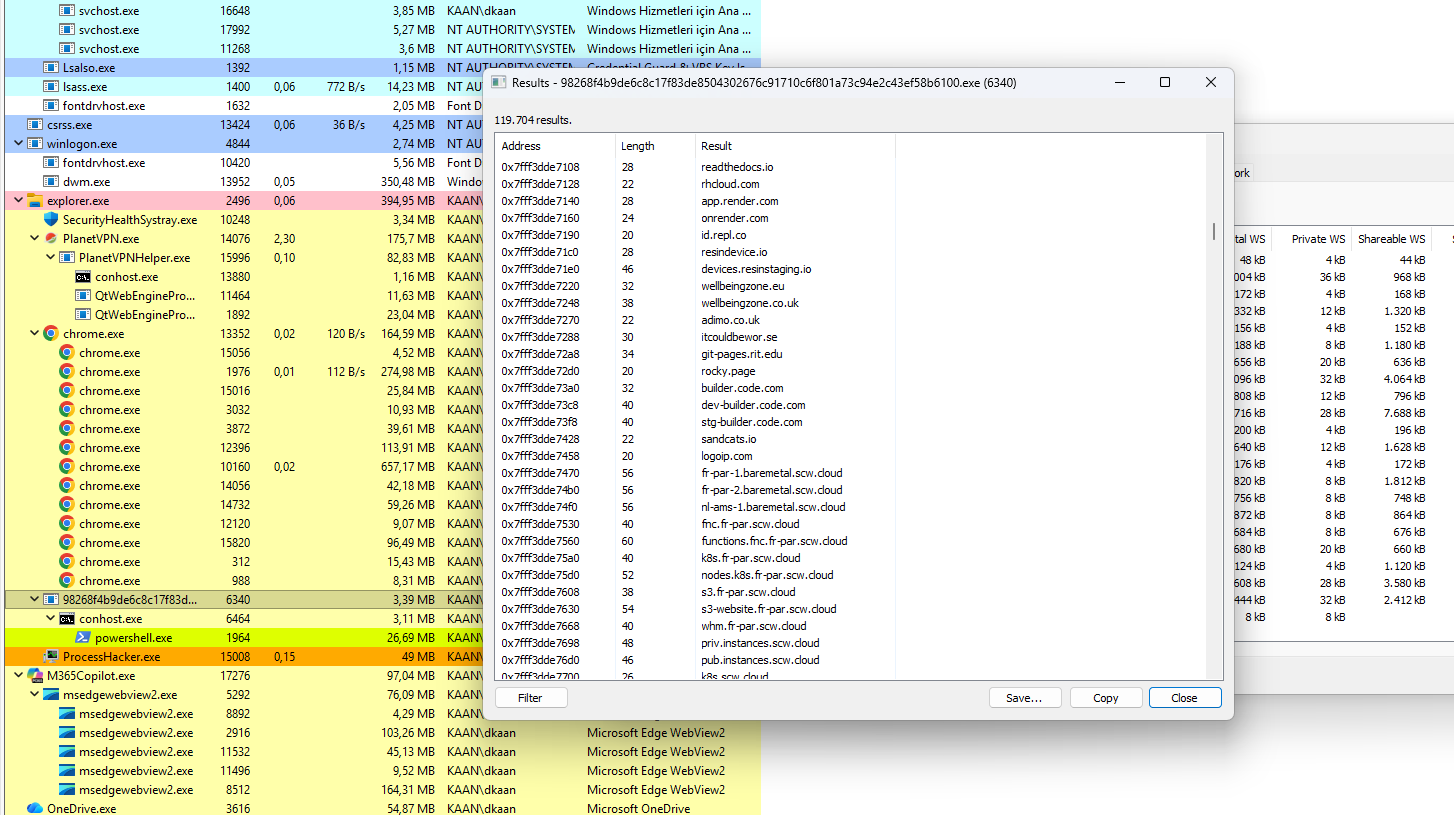
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

Analyse en rétro-ingénierie du dropper GCleaner, un malware qui utilise une infrastructure C2 résiliente, le chargement de pilotes noyau, l'exécution…

privilege-escalationmemory-forensicspersistence-mechanisms+6
5il y a 1 mois
fnprint preview

fnprint

GitHub1rhino2/fnprint

match functions in binaries by what they do, not what their bytes look like. behavioral function fingerprinting via microexecution.

vulnerability-analysisdynamic-code-analysisreverse-engineering+3
54il y a 16 jours
SOC-Analyst-Portfolio preview

SOC-Analyst-Portfolio

GitHub0x0allenace/soc-analyst-portfolio

A curated portfolio showcasing my SOC investigations, threat hunting projects, DFIR labs, detection engineering, technical blogs, and cybersecurity…

malware-analysisdigital-forensicsthreat-intelligence+8
2il y a 1 mois
windows-malware-behavioral-analysis preview

windows-malware-behavioral-analysis

GitHub0x0allenace/windows-malware-behavioral-analysis

Analyse comportementale d'un échantillon de malware Windows multi-étapes simulé à l'aide de FLARE-VM et REMnux. Investigation DFIR fondée sur les…

ioc-managementpacket-sniffing-analysisdynamic-analysis-sandboxing+8
1il y a 2 mois
Précédent1…678…68Suivant