

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1210 résultats
recurse preview

recurse

GitHubrecurse-labs/recurse

Agentic reverse engineering IDE with a pure-Rust multi-architecture disassembler, native decompiler, debugger, and LLM agent for binary analysis and…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
284
il y a 5 jours
antidbg preview

antidbg

GitHubnotrequiem/antidbg

Une bibliothèque anti-débogage en espace utilisateur C/C++ furtive et entièrement basée sur des appels système pour Windows, conçue pour protéger les…
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+4
333il y a 13 jours
ida-pro-mcp preview

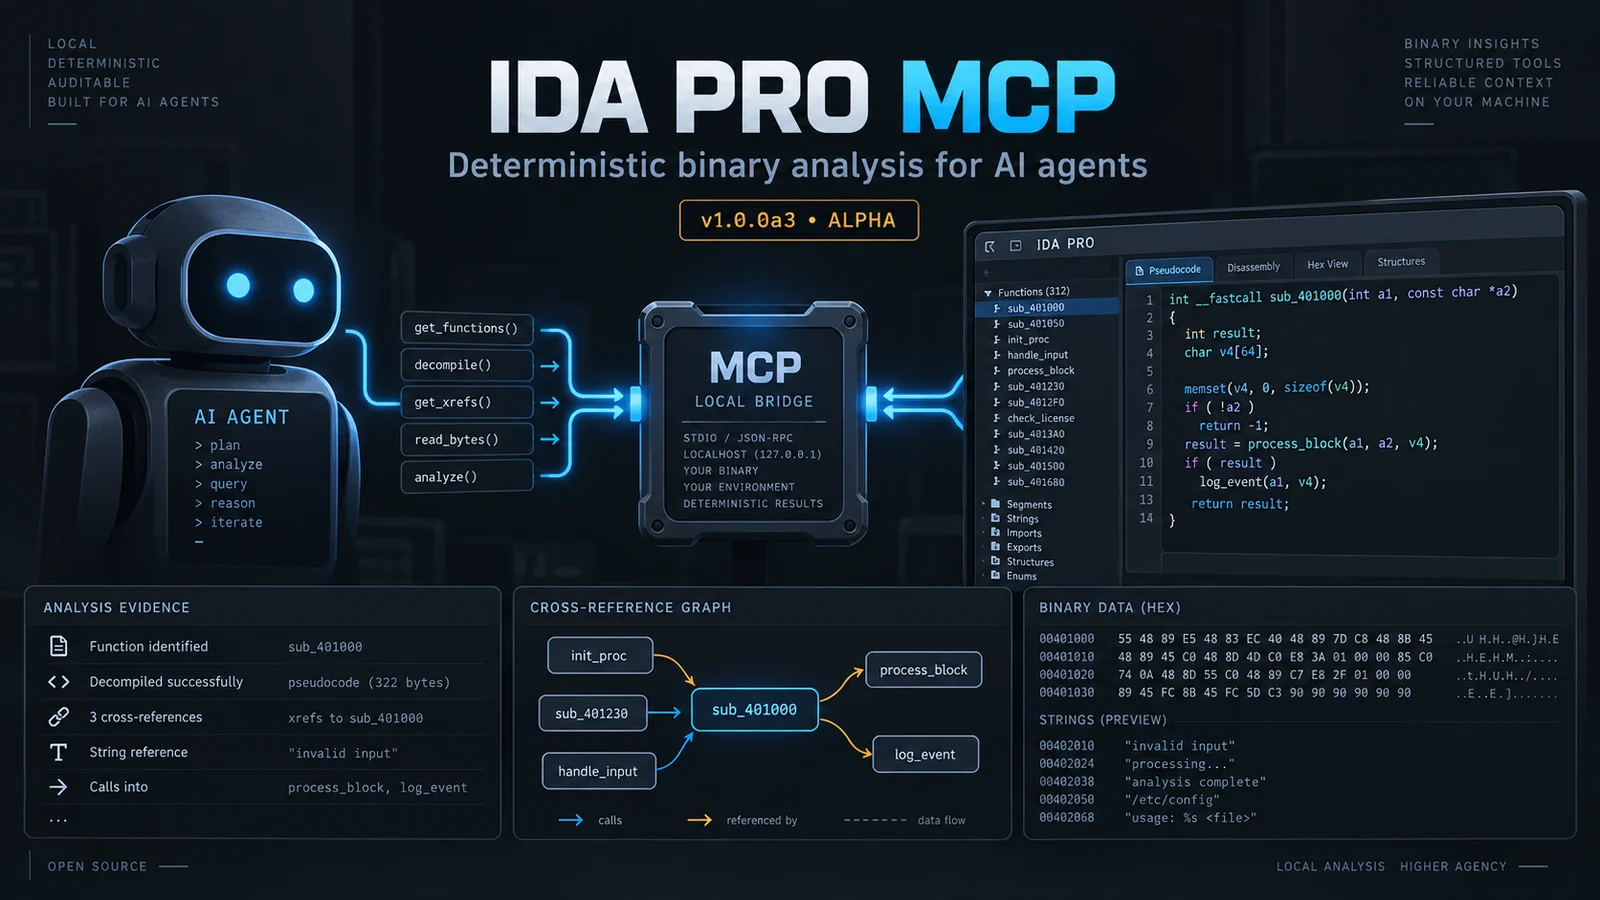
ida-pro-mcp

GitHubgrecandrei/ida-pro-mcp

Local-first, deterministic MCP server for IDA Pro/Home: 109 strict-schema reverse-engineering operations, evidence-backed findings, and policy-gated…
static-analysisreverse-engineeringscripting-automation+7
13il y a 7 jours
hol-guard preview

hol-guard

GitHubhashgraph-online/hol-guard

Open-source antivirus for AI agents: block risky tools, secret access, prompt injection, malicious packages, MCP servers, plugins, and skills at…
defensive-toolsstatic-analysisvulnerability-scanners+7
763il y a 11h 46m
frida-stalker-NtStrace preview

frida-stalker-NtStrace

GitHubgmh5225/frida-stalker-ntstrace

Traceur d'appels système basé sur frida-stalker sous Windows (x64).

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
3il y a 3 ans
Veridiff preview

Veridiff

GitHubveridiff/veridiff

Dynamic branch-divergence finder for native code -- traces two Frida executions and finds the exact instruction where they diverge.

dynamic-analysis-sandboxingcode-analysisdynamic-code-analysis+7
6il y a 3 jours
BHPAI preview

BHPAI

GitHubrin449/bhpai

Plateforme d'analyse de malwares multi-format combinant un sandbox Windows furtif Ring-3, des analyseurs statiques PE/PDF, la récupération de clés de…
defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
5il y a 18 jours
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

Expérience de pilote de noyau Windows basée sur KasperskyHook qui utilise des appels système directs pour la copie de mémoire interprocessus, avec…

defensive-toolsprivilege-escalationmemory-forensics+3
2il y a 2 ans
CAPEsolo preview

CAPEsolo

GitHubcapesandbox/capesolo

Standalone Windows VM malware sandbox running capemon, with GUI triage viewer, YARA signatures, IOC extraction, network analysis, and…
defensive-toolsioc-managementdynamic-analysis-sandboxing+7
60il y a 3 jours
EAC preview

EAC

GitHubgmh5225/eac

Compile les SDK anti-triche EAC et EOC, des recherches en rétro-ingénierie et des ressources de code pour étudier comment les systèmes anti-triche…

reverse-engineeringmalware-analysisbinary-analysis+2
11il y a 2 ans
Kage-DFIR-toolkit preview

Kage-DFIR-toolkit

GitHubkarim852/kage-dfir-toolkit

Windows host DFIR triage console that chains artefact collection, Sigma-correlated timelines, YARA scans, socket and account inspection, indicator…
defensive-toolsioc-managementvulnerability-analysis+8
20il y a 16 jours
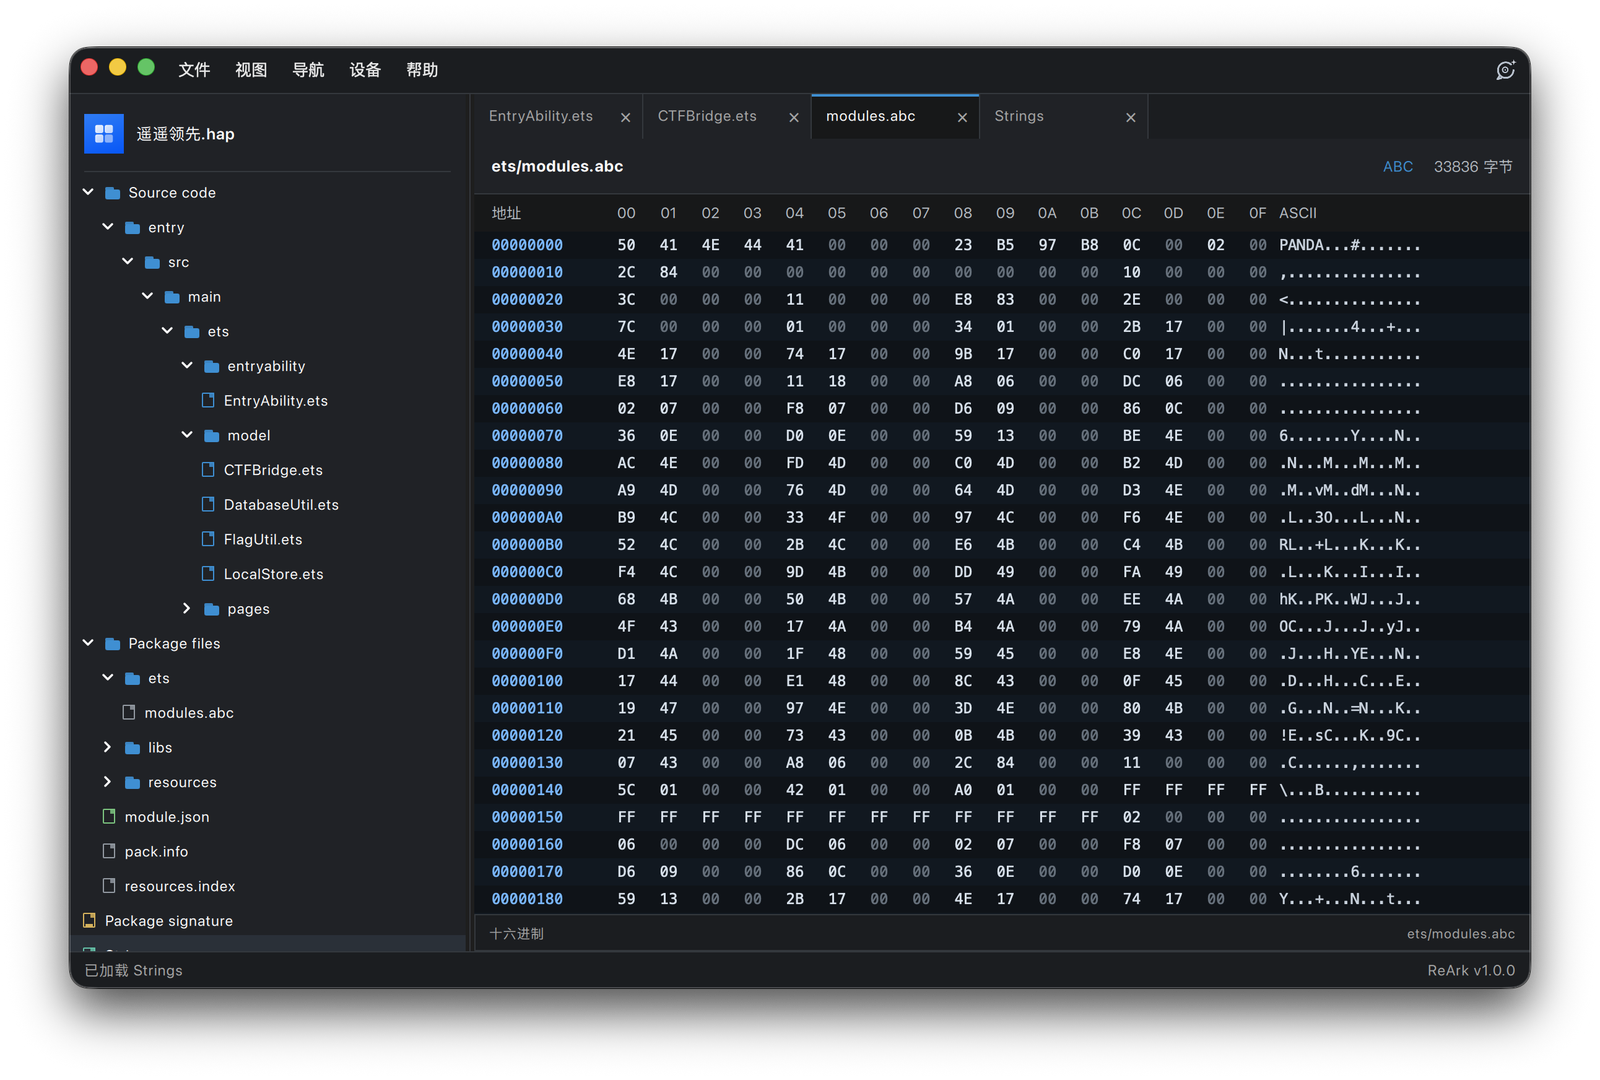
ReArk preview

ReArk

GitHublkimuk/reark

An intelligent reverse engineering analysis tool designed for multiple target platforms, currently supporting HarmonyOS (HAP/APP/ABC) and Android…
android-securitystatic-analysisdynamic-analysis-sandboxing+6
458il y a 17 jours
x86-cpp-reversing-skill preview

x86-cpp-reversing-skill

GitHubgavmor/x86-cpp-reversing-skill

Compétence Claude Code pour la rétro-ingénierie de binaires C++ x86 32 bits little-endian (vtables, RTTI, récupération d'héritage)
static-analysisdynamic-analysis-sandboxingcode-analysis+7
il y a 22 jours
KernelPatch preview

KernelPatch

GitHublyravoid/kernelpatch

Patche et hooke le noyau Linux en utilisant uniquement une image de noyau strippée, en extrayant les symboles et en injectant du code pour le hooking…

android-securityembedded-systems-securityexploitation+6
13il y a 9 jours
kunglao-agent preview

kunglao-agent

GitHubamd2g2zz/kunglao-agent

The reverse-engineering expert agent: plans its own analysis path, derives every fact from raw evidence, and converges under mechanical verification…
android-securitystatic-analysisdynamic-analysis-sandboxing+8
48il y a 1 jour
darknet-mcp-server preview

darknet-mcp-server

GitHubbadchars/darknet-mcp-server

Serveur MCP de 66 outils pour le renseignement sur le dark web — données de fuite, suivi des rançongiciels, accès Tor .onion, analyse de malwares,…
ioc-managementosintreconnaissance+8
465il y a 12 jours
Dropper preview

Dropper

GitHubgmh5225/dropper

Outil permettant d'intégrer des payloads dans des images au format JPG/PNG, ce qui permet d'exécuter certaines actions lors de leur ouverture.

defensive-toolsexploitationsteganography+4
2il y a 1 an
voidsyscall preview

voidsyscall

GitHubvoidsecsoftwares/voidsyscall

Cross-platform syscall-powered implant & C2 — direct syscalls (Win), raw syscalls (Linux), HTTPS/DNS/ICMP channels. No winapi layer.

privilege-escalationencryption-decryption-toolspersistence-mechanisms+9
62il y a 23 jours
Précédent1234…68Suivant