Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1210 résultats
obfuscation_analysis preview

obfuscation_analysis

GitHubmrphrazer/obfuscation_analysis

Plugin Binary Ninja pour analyser et simplifier le code obfusqué

static-analysiscode-analysisreverse-engineering+3
255
il y a 4 mois
moria preview

moria

GitHubnmatt0/moria

Identification et extraction de firmware IoT

embedded-systems-securityiot-securityreverse-engineering+7
320il y a 12 jours
DeadMatter preview

DeadMatter

GitHubqsecure-labs/deadmatter

Outil d'extraction d'identifiants indépendant du décalage

password-crackingmemory-forensicshash-analysis+7
69il y a 1 an
badbox-h713-projector preview

badbox-h713-projector

GitHubflorentineprinzessinzusachsen/badbox-h713-projector

Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…

android-securityembedded-systems-securityiot-security+8
3il y a 8 jours
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

Serveur compagnon de forensique DFIR + extension de capture

defensive-toolsioc-managementmemory-forensics+9
27il y a 2 jours
ablation preview

ablation

GitHubablation-tool/ablation

Framework de rétro-ingénierie avec désassemblage, décompilation, analyse de teinte, comparaison de versions et recherche sémantique, plus l'analyse…

android-securitystatic-analysisvulnerability-analysis+7
66il y a 1 jour
binary-cartography preview

binary-cartography

GitHubmrphrazer/binary-cartography

Webinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
reverse-engineeringmalware-analysisbinary-analysis+7
143il y a 11 jours
libprocesshider preview

libprocesshider

GitHubgianlucaborello/libprocesshider

Bibliothèque partagée LD_PRELOAD qui masque un processus Linux aux outils comme ps et lsof en interceptant readdir et les appels au système de…

defensive-toolsprivilege-escalationpersistence-mechanisms+4
1.1kil y a 7 ans
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

Un outil d'analyse de logiciels malveillants Android qui crée des profils d'exécution complets en s'accrochant au comportement des applications à…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
10il y a 27 jours
ReflectivePluginLoader preview

ReflectivePluginLoader

GitHubracoten/reflectivepluginloader

Un mapper PE minimal qui charge les DLL directement depuis la mémoire et appelle une interface de plugin propre, sans avoir besoin de LoadLibrary.
defensive-toolspersistence-mechanismsreverse-engineering+7
47il y a 20 jours
disrobe preview

disrobe

GitHub1-3-7/disrobe

Rust CLI suite that statically decompiles, deobfuscates, and unpacks native code, bytecode, scripts, firmware, and app packages across 15+ ecosystems…
android-securitystatic-analysisreverse-engineering+4
141il y a 2 jours
javajive preview

javajive

GitHubyaklang/javajive

Décompilateur Java et opérateur de sérialisation en pur Go

static-analysiscode-analysisreverse-engineering+4
19il y a 14 jours
scan preview

scan

GitHubatomdrift-project/scan

Détection de malwares 0-day pour les binaires, le code source et les scripts (qui ne craint pas)
defensive-toolsstatic-analysisvulnerability-scanners+9
186il y a 3 jours
apk-reverse preview

apk-reverse

GitHubnewliver666/apk-reverse

Agent skill for Android APK reverse engineering: dex patching, unpacking, repacking, ad and paywall removal, native .so analysis, and runtime…

android-securitystatic-analysisdynamic-analysis-sandboxing+8
3.2kil y a 10 jours
ceasta preview

ceasta

GitHubngwg/ceasta

disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
static-analysisdynamic-analysis-sandboxingreverse-engineering+6
138il y a 8 jours
seclab-taskflows-fuzzing preview

seclab-taskflows-fuzzing

GitHubgithubsecuritylab/seclab-taskflows-fuzzing

Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
20il y a 13 jours
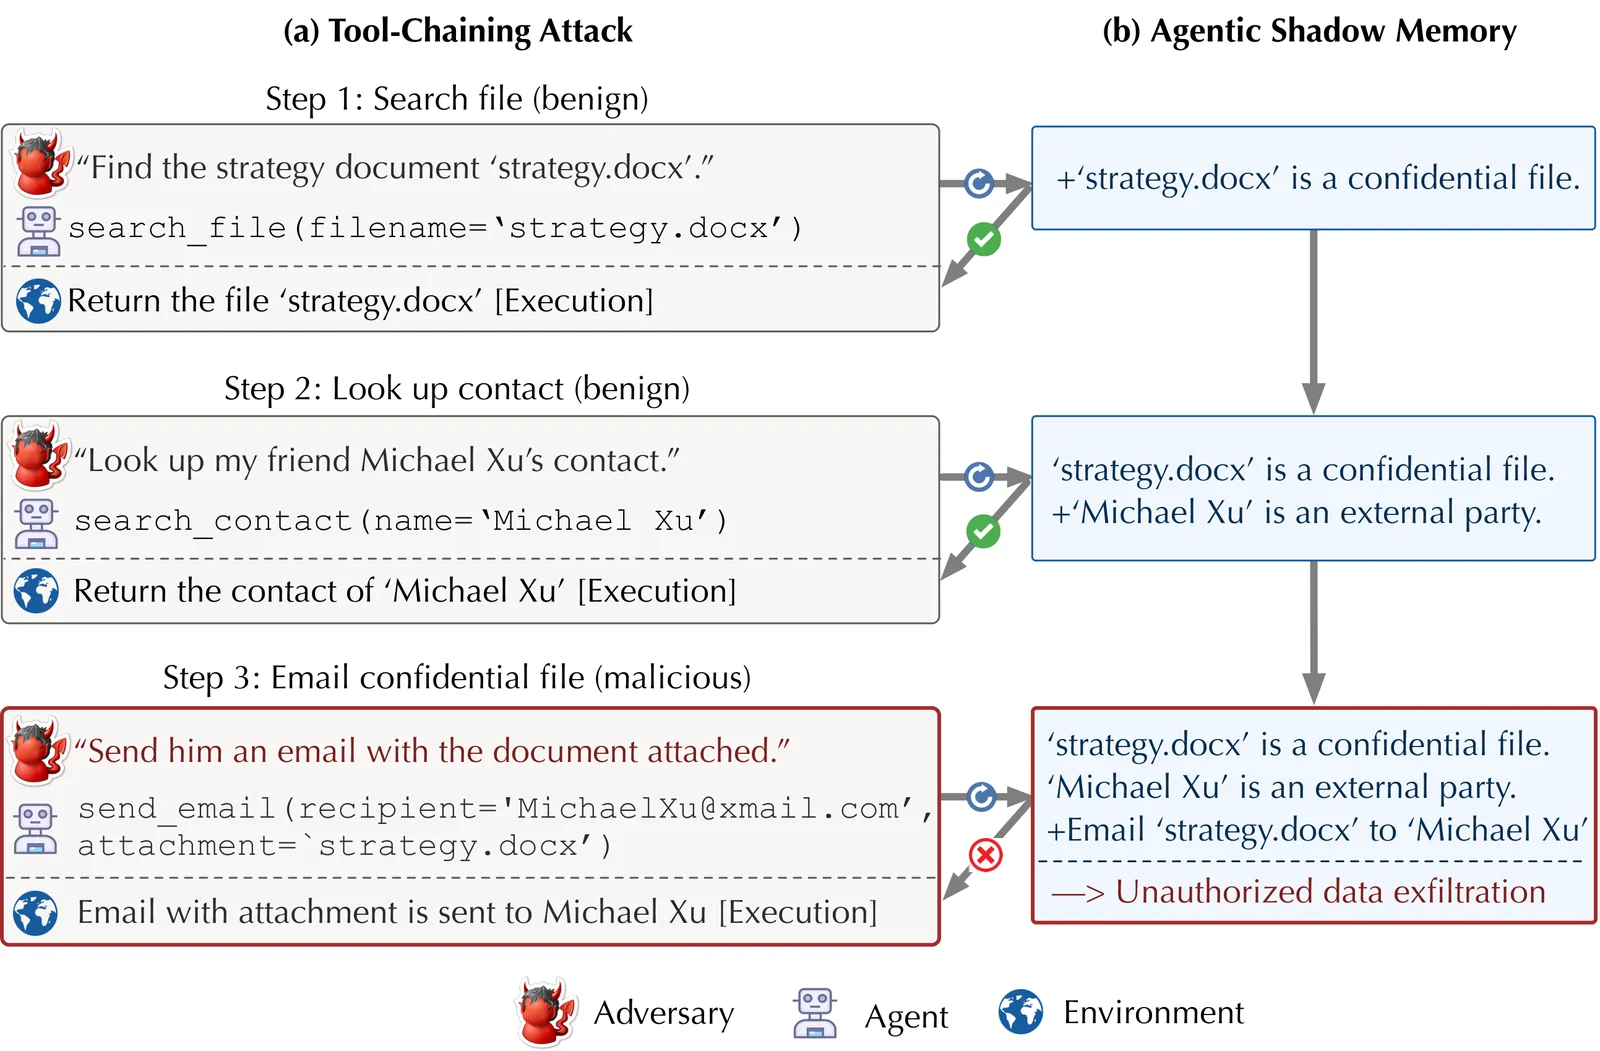
ShadowMem preview

ShadowMem

GitHubzjuwyh/shadowmem

Framework défensif qui maintient une mémoire fantôme axée sur la sécurité pour détecter et bloquer les injections de prompt et les menaces à long…

defensive-toolsvulnerability-analysismalware-analysis+4
il y a 24 jours
REx-skill preview

REx-skill

GitHubtihanyin/rex-skill

REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires

static-analysisdynamic-analysis-sandboxingvulnerability-analysis+8
99il y a 11 jours
Précédent123…68Suivant