
Detecting_blue_hammer_vuln
 bilal3755/detecting_blue_hammer_vuln
Requête de chasse aux menaces pour la fenêtre CVE de bluehammer CVE-2026-33825
defensive-toolsvulnerability-analysisthreat-intelligence+2
bilal3755/detecting_blue_hammer_vulnRequête de chasse aux menaces pour la fenêtre CVE de bluehammer CVE-2026-33825
 nu11secur1ty/pastokrapacefleciks
Analyse les fichiers .pcapng afin de générer des rapports HTML pour l'inspection du trafic réseau et l'examen forensique.
 kreotic/sentrygrid
Plateforme de détection des menaces pilotée par le ML et de surveillance continue, conçue pour les architectures fédérales de zero trust.
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database
 0x4d31/awesome-threat-detection
Liste organisée de ressources pour la détection et la chasse aux menaces : règles de détection, outils SIEM et d'analyse de journaux, surveillance…
 logpai/logparser
Une boîte à outils d'apprentissage automatique pour le parsing de logs [ICSE'19, DSN'16]
 meirwah/awesome-incident-response
Index organisé d'outils de réponse aux incidents et de forensique numérique (DFIR), incluant la forensique de la mémoire et des disques, la collecte…
 log2timeline/plaso
Moteur de criminalistique numérique qui analyse les journaux, fichiers et artefacts système pour construire des super-timelines, permettant la…
 all3xj/fixing-google-secops-detections
Tuning and refactoring Google Chronicle Curated Detections to eliminate alert fatigue and fix logic gaps/bugs.
 google/timesketch
Plateforme collaborative d'analyse de timelines forensiques pour l'ingestion, la recherche et l'annotation de journaux d'événements, afin d'appuyer…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mgreen27/detectraptor
Un dépôt pour partager des contenus de détection Velociraptor disponibles publiquement
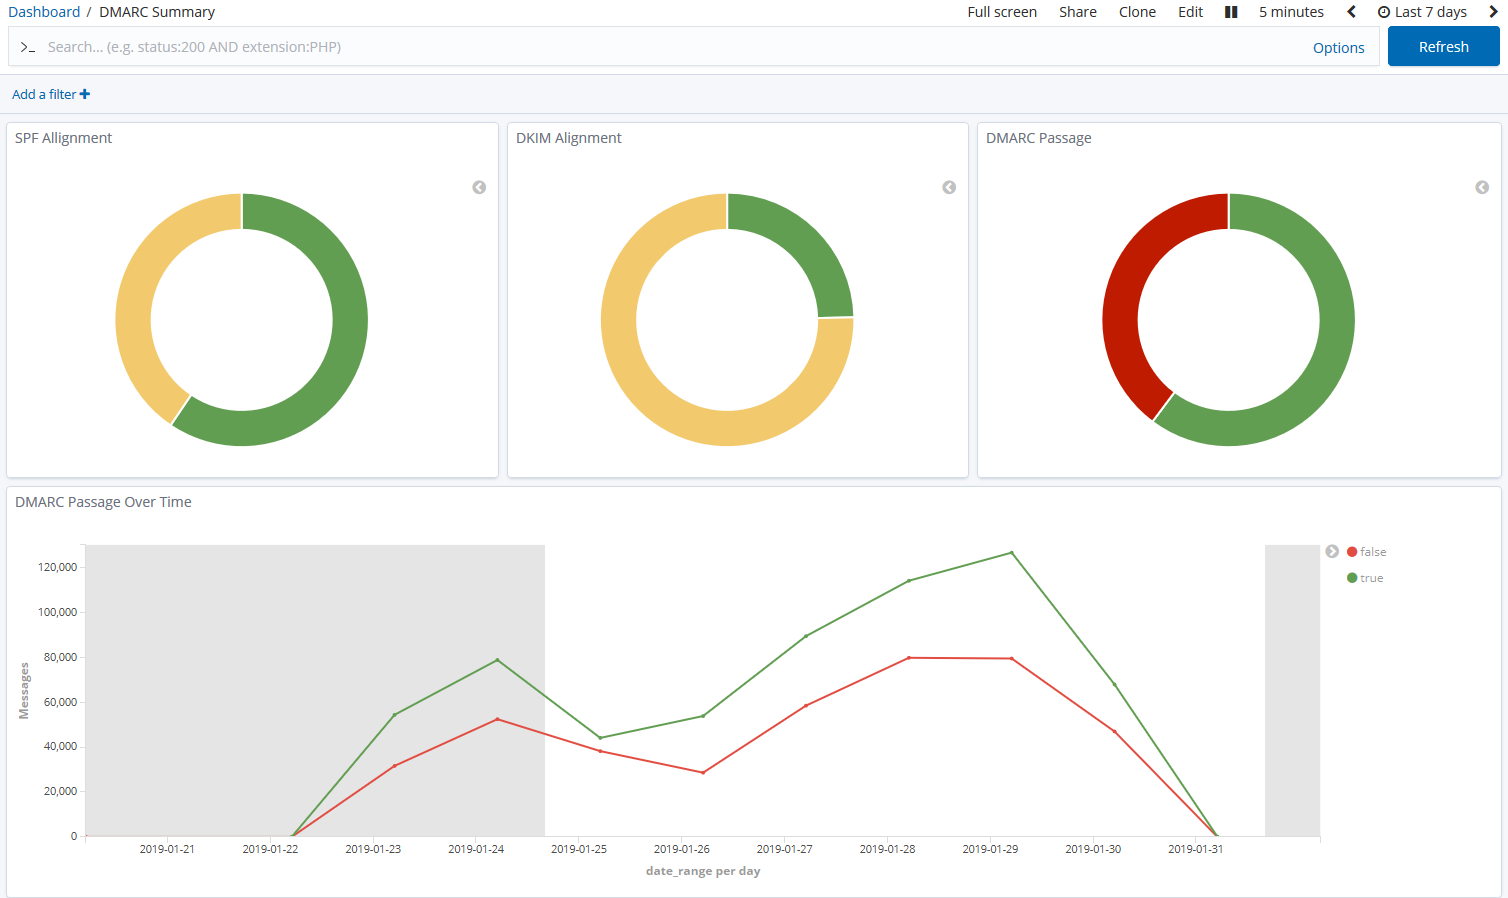 domainaware/parsedmarc
Un paquet Python et une CLI pour analyser les rapports DMARC agrégés et forensiques.
 googlecloudplatform/professional-services
Collection d'exemples de solutions Google Cloud et d'utilitaires opérationnels pour la surveillance des journaux d'audit, la dé-identification DLP,…
 grafana/loki
Système d'agrégation de logs horizontalement extensible et multi-tenant, qui indexe les labels plutôt que le texte intégral, s'intègre à Grafana et…
 graylog2/graylog2-server
Plateforme centralisée de gestion de logs pour la collecte, l'indexation et l'analyse de flux de logs continus, avec alertes et corrélation…
 logpai/loglizer
Une boîte à outils d'apprentissage automatique pour la détection d'anomalies basée sur les journaux [ISSRE'16]