

Adama
 randomuserid/adama
Recherche pour la chasse aux menaces et l'analyse de sécurité
threat-feeds-aggregatorsthreat-intelligenceincident-response+1
239
randomuserid/adamaRecherche pour la chasse aux menaces et l'analyse de sécurité
 cyberark/skywrapper
SkyWrapper aide à découvrir les formes suspectes de création et d'utilisation de jetons temporaires dans AWS
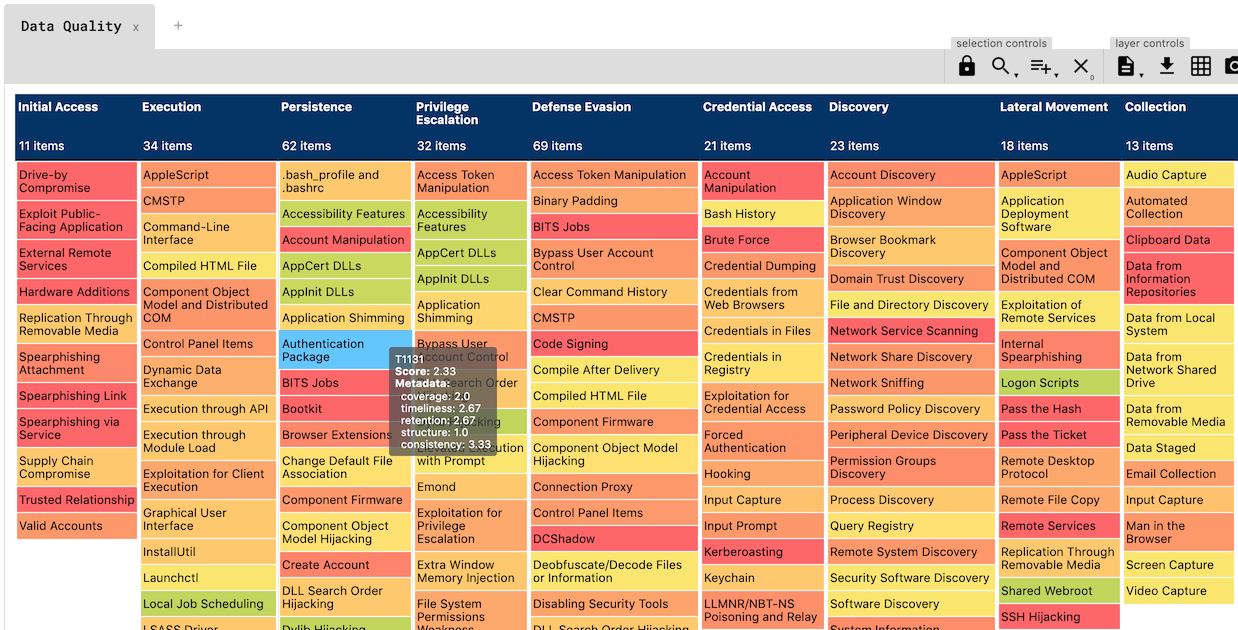 hxnoyd/ossem-power-up
Un outil pour évaluer la qualité des données, construit sur le formidable OSSEM.
 pavel-odintsov/fastnetmon
Capteur DDoS très rapide avec support sFlow/Netflow/IPFIX/SPAN
 airbus-cert/winshark
Un plugin Wireshark pour instrumenter ETW
 chrisandoryan/nethive-project
Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.
 sans-blue-team/deepbluecli
Outil de chasse aux menaces basé sur PowerShell qui analyse les journaux d'événements Windows pour détecter les activités malveillantes, notamment…
 ahmedkhlief/apt-hunter
APT-Hunter est un outil de Threat Hunting pour les journaux d'événements Windows, conçu avec une mentalité de purple team pour détecter les…
 sigmahq/sigma
Répertoire principal des règles Sigma
 jangeisbauer/gundog
gundog - chasse guidée dans Microsoft Defender
 telekom-security/tpotce
🍯 T-Pot - La plateforme multi-honeypot tout-en-un 🐝
 cred-club/artif
Un cadre avancé de renseignement en temps réel sur les menaces pour identifier les menaces et le trafic web malveillant sur la base de la réputation…
 swimlane/soc-faker
Un package Python pour générer des données fictives pour les SOC et l'automatisation de la sécurité.
 kean/pulse
Enregistreur réseau pour les plateformes Apple
 h21lab/tsharkvm
Machine virtuelle d'analyse tshark + ELK
 jonrau1/electriceye
ElectricEye est un outil CLI Python multi-cloud et multi-SaaS pour la gestion des actifs, la gestion de la posture de sécurité et la surveillance de…
 packetsifter/packetsiftertool
PacketSifter est un outil/script conçu pour aider les analystes à passer au crible une capture de paquets (pcap) afin de trouver le trafic…
 threathunters-io/qlog
Logger de création de processus Windows basé sur ETW qui enrichit les événements avec des hachages de fichiers, des signatures et des détails sur le…