Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Nethive-Project — Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020. | Kitploit
Outils/GitHubGitHub/chrisandoryan/nethive-project
Scanners de VulnérabilitésSécurité WebApprentissage AutomatiqueDétection d'IntrusionAnalyse de Journaux
GitHubchrisandoryan/nethive-project

Nethive-Project

Infrastructure SIEM et CVSS restructurée et collaborée. Présenté au Blackhat Asia Arsenal 2020.

Voir le dépôt
5146il y a 3 ansPas encore vérifié
Partager

Nethive-Project


nethive-logo

Système de surveillance à latence zéro à faible

Fonctionnalités • Installation • Démarrage rapide • Contributeurs • Guide d'utilisation

Le projet Nethive fournit une infrastructure de gestion des informations et des événements de sécurité (SIEM) renforcée par des mesures automatiques CVSS.
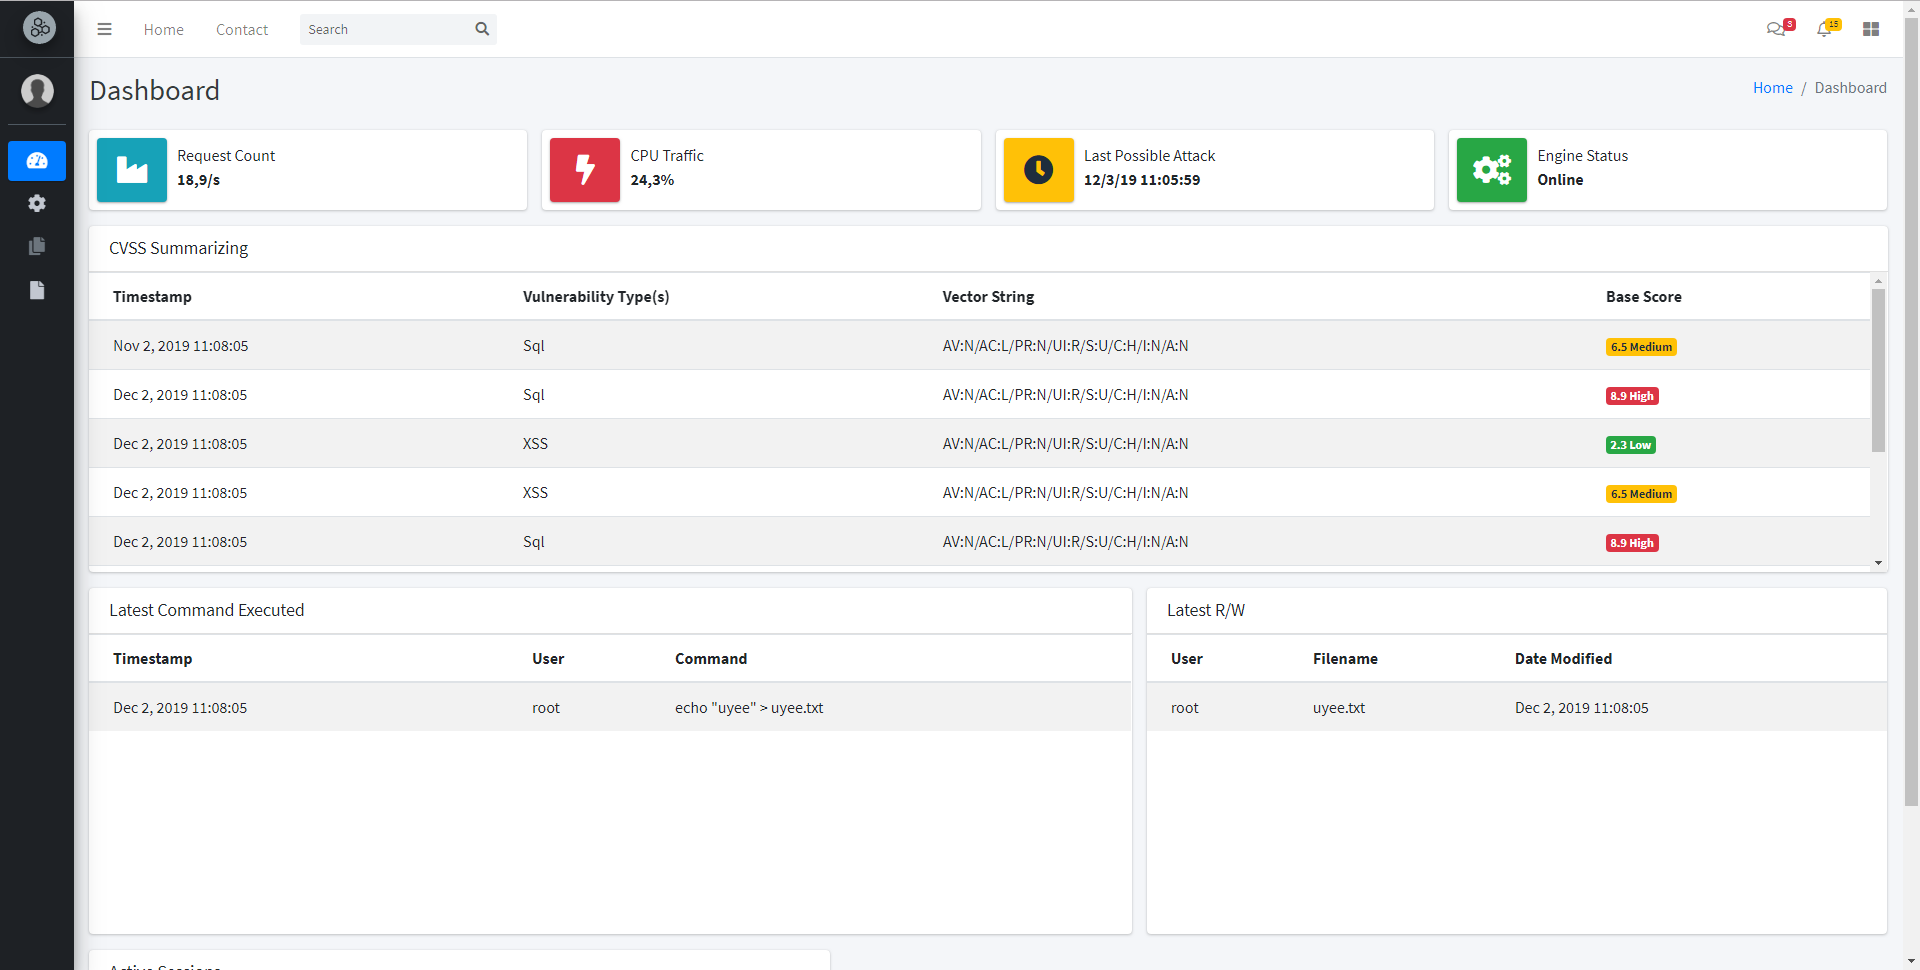
Aperçu du tableau de bord

Fonctionnalités

  • Détection d'injection SQL basée sur le Machine Learning
  • Détection XSS côté serveur basée sur l'auditeur XSS de Chrome
  • Détection de post-exploitation propulsée par Auditbeat
  • Suivi de l'historique des commandes Bash
  • Mesure CVSS sur les attaques détectées
  • Stockage de journaux en temps réel propulsé par Elasticsearch et Logstash
  • Surveillance système de base
  • Interface de tableau de bord riche
  • Notifier les activités suspectes par e-mail

Installation

Avant d'installer, veuillez vous assurer d'installer les prérequis.

Vous pouvez installer Nethive depuis le gestionnaire de paquets PyPi en utilisant la commande suivante :

[Bientôt disponible !]

ou

Vous pouvez installer Nethive en utilisant le dépôt le plus récent :

$ git clone https://github.com/chrisandoryan/Nethive-Project.git
$ cd Nethive-Project/
$ sudo bash install.sh
$ sudo pip3 install -r requirements.txt

Veuillez vous assurer que toutes les dépendances sont installées si l'une des commandes ci-dessus échoue. Pour des informations plus détaillées, consultez le guide d'installation.
Démarrage rapide

Démarrer Nethive

  1. Récupérer et démarrer le conteneur docker nethive-cvss

    $ git clone https://github.com/Falanteris/docker-nethive-cvss/
    $ cd docker-nethive-cvss/
    $ docker build -t nethive-cvss .
    $ ./cvss
    
  2. Démarrer Nethive et copier la configuration par défaut

    $ cd Nethive-Project/
    $ cp .env.example .env
    
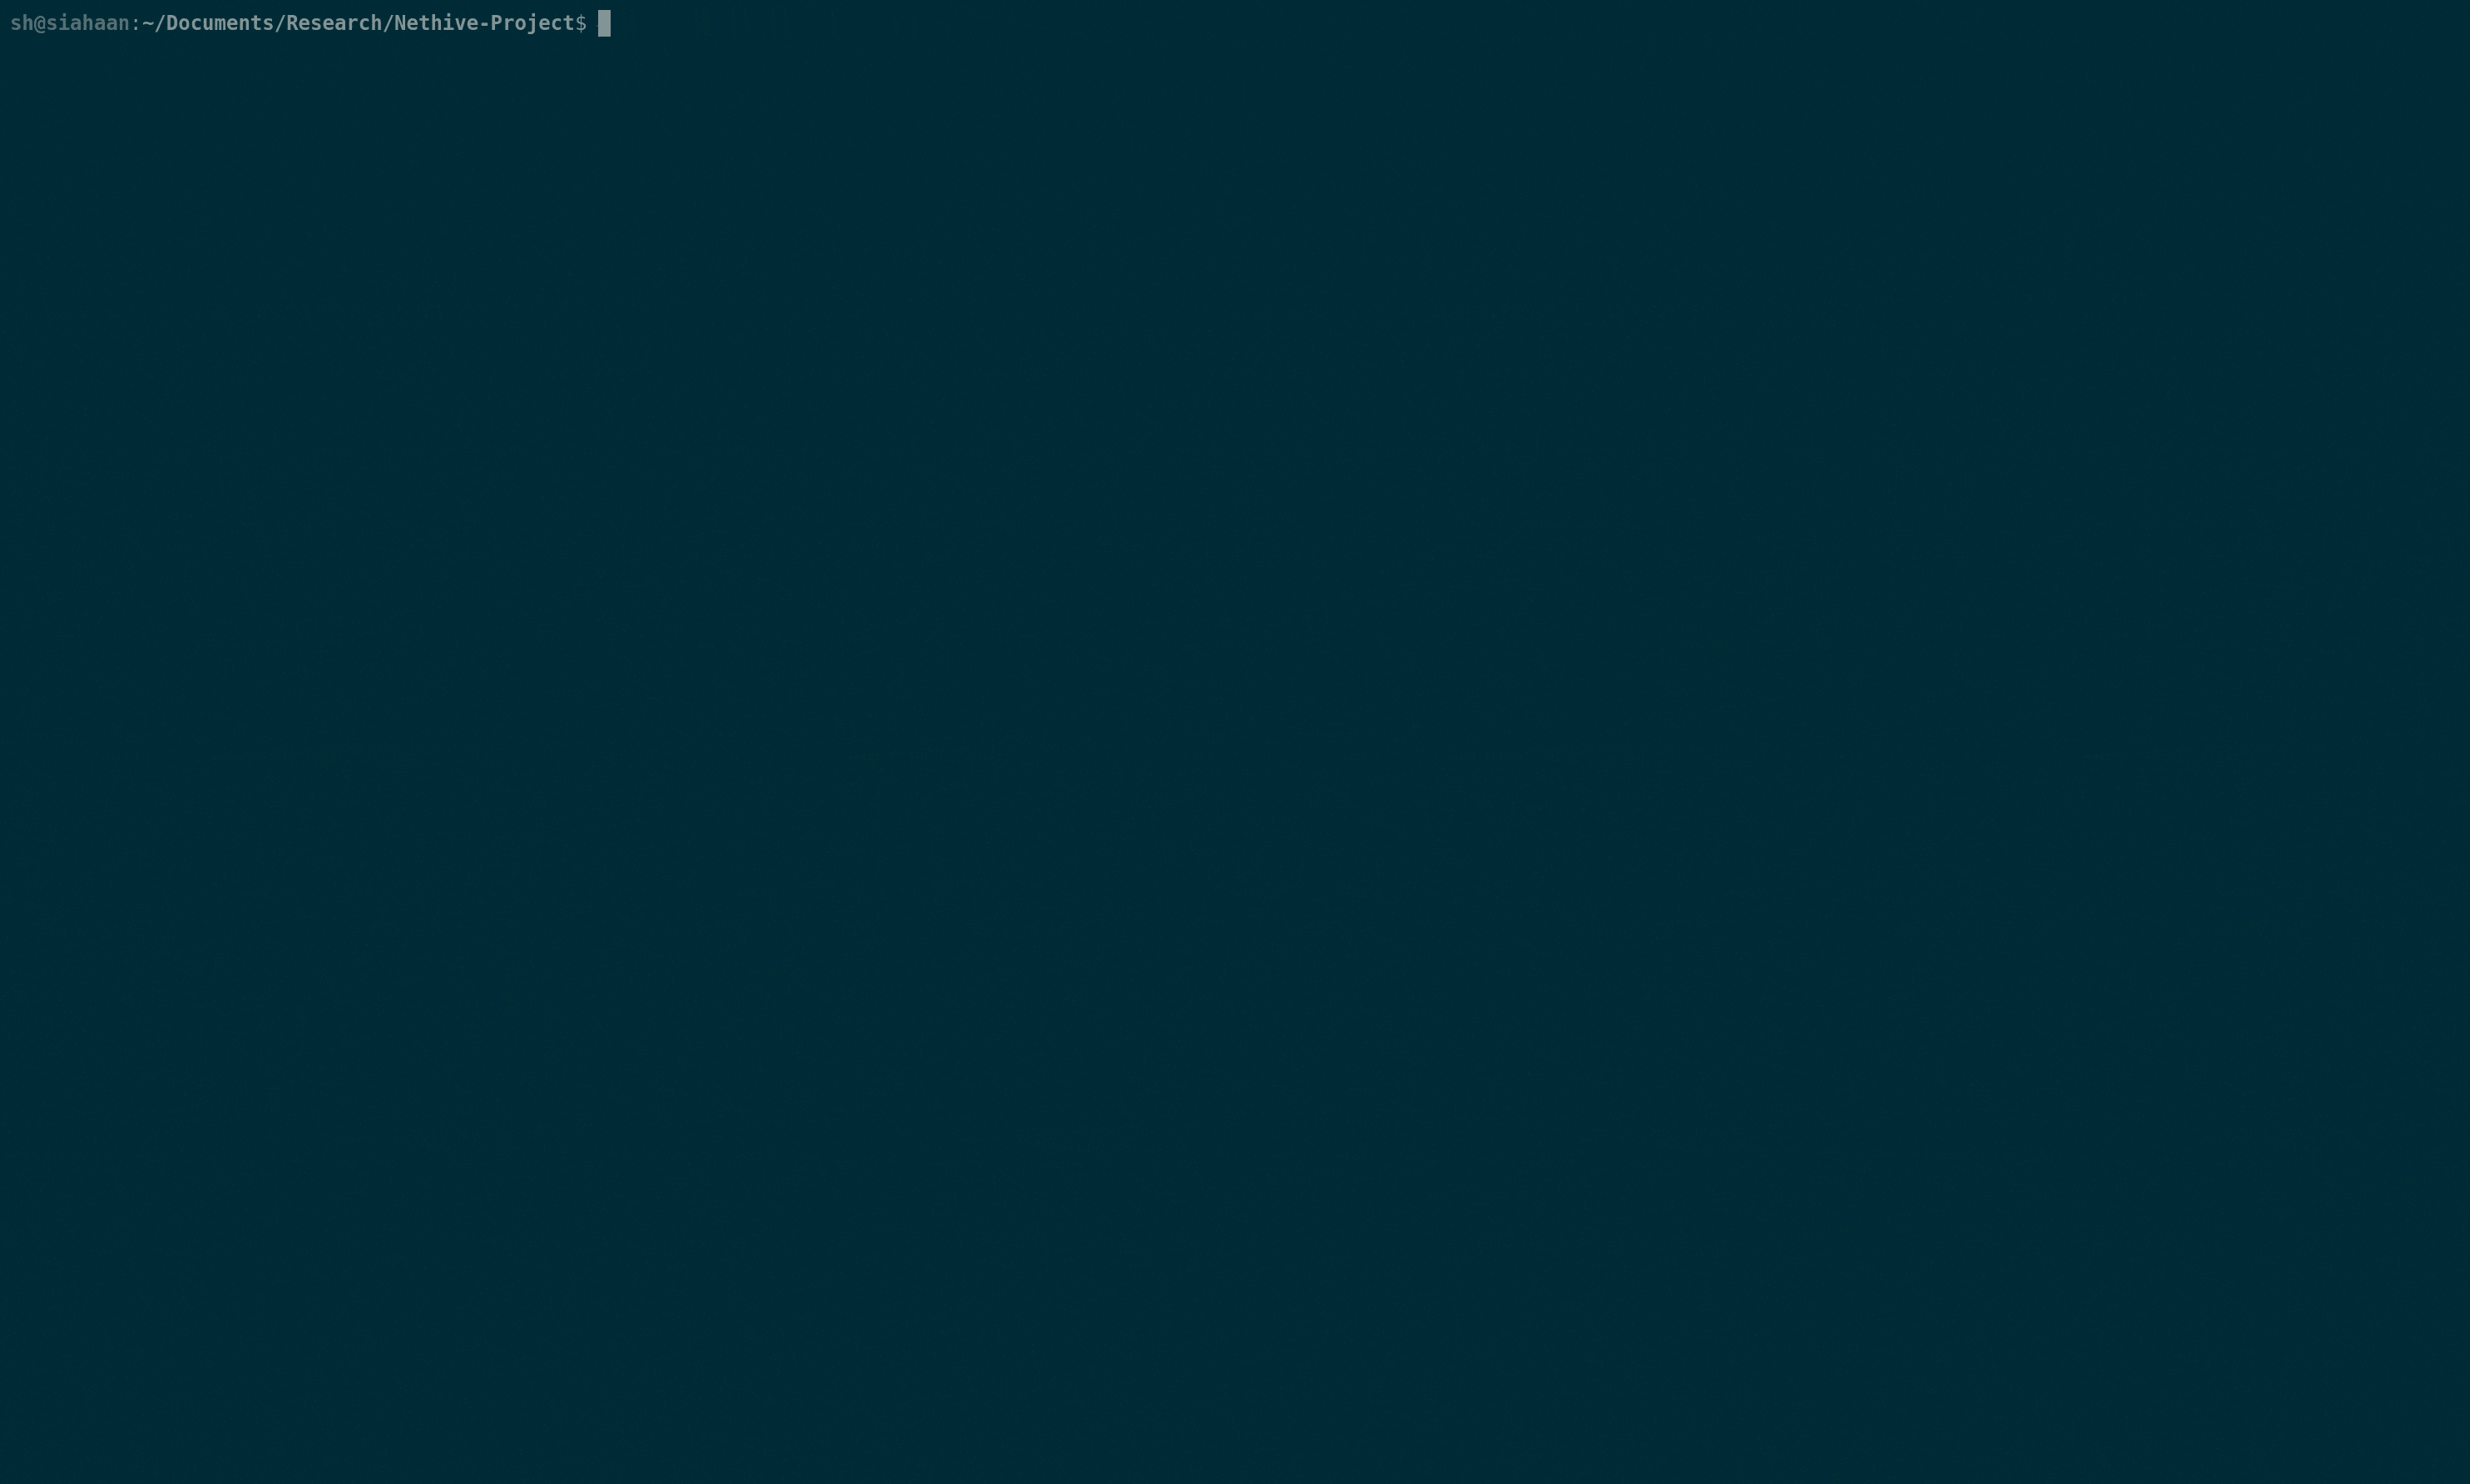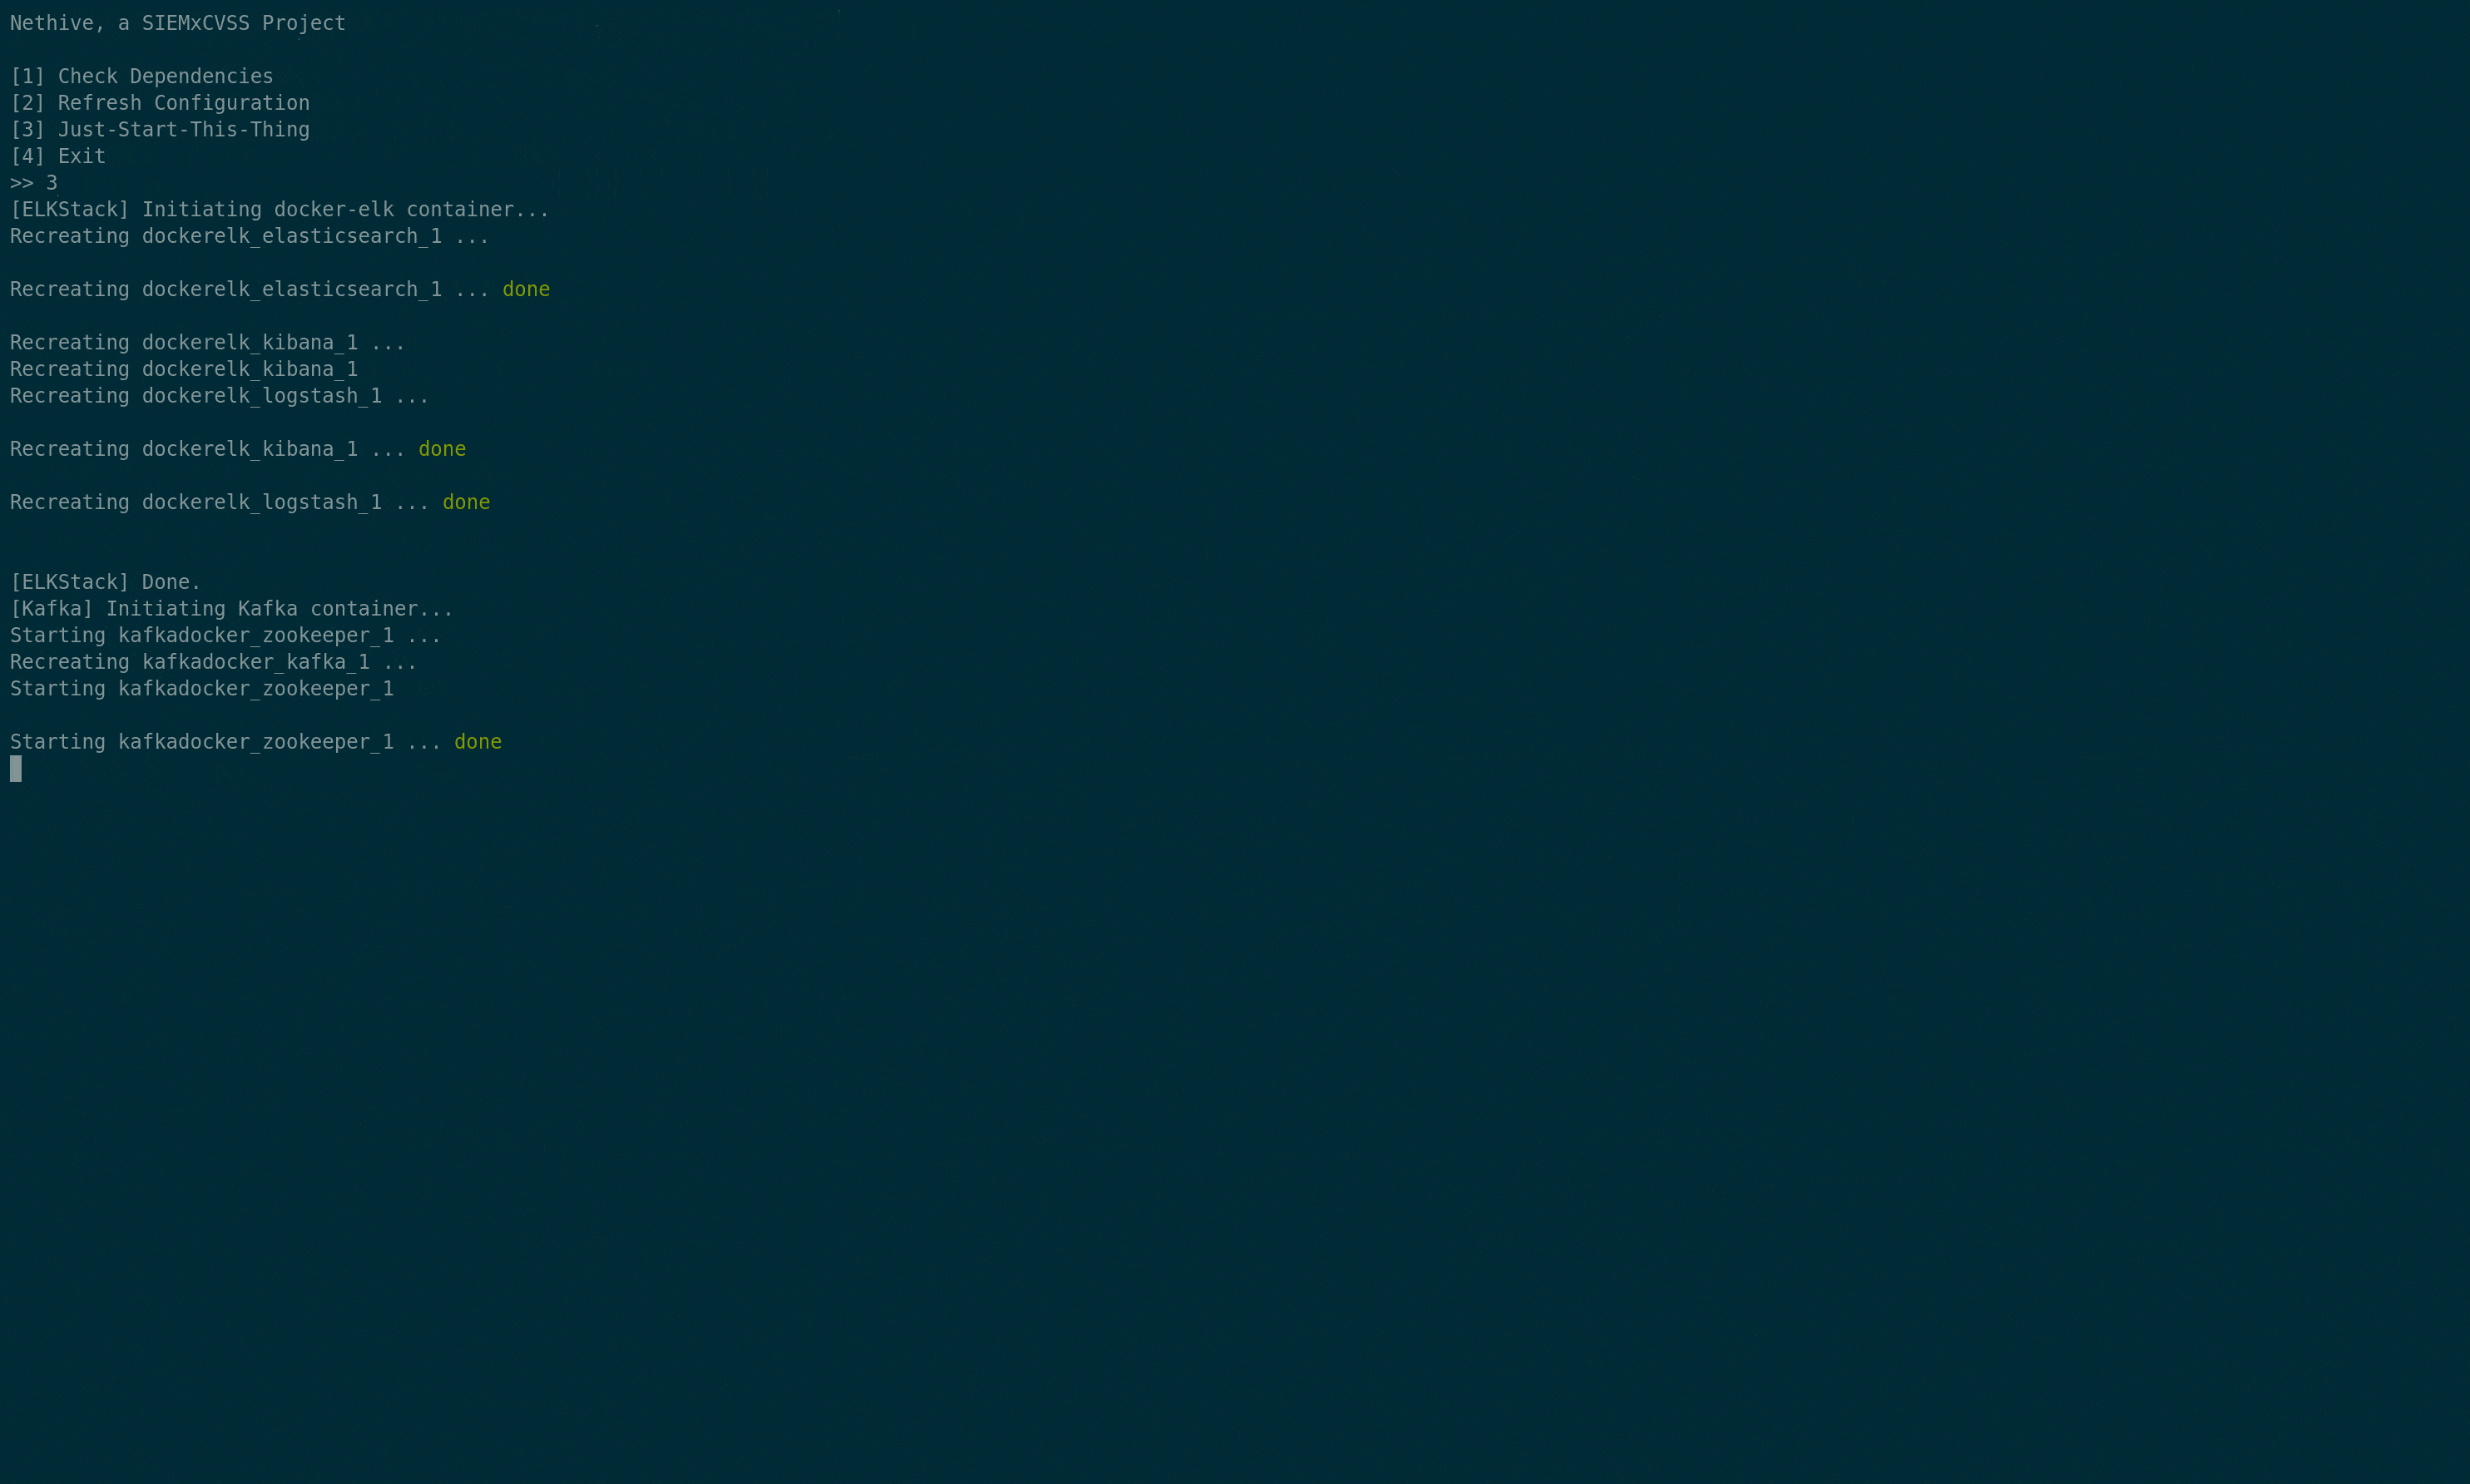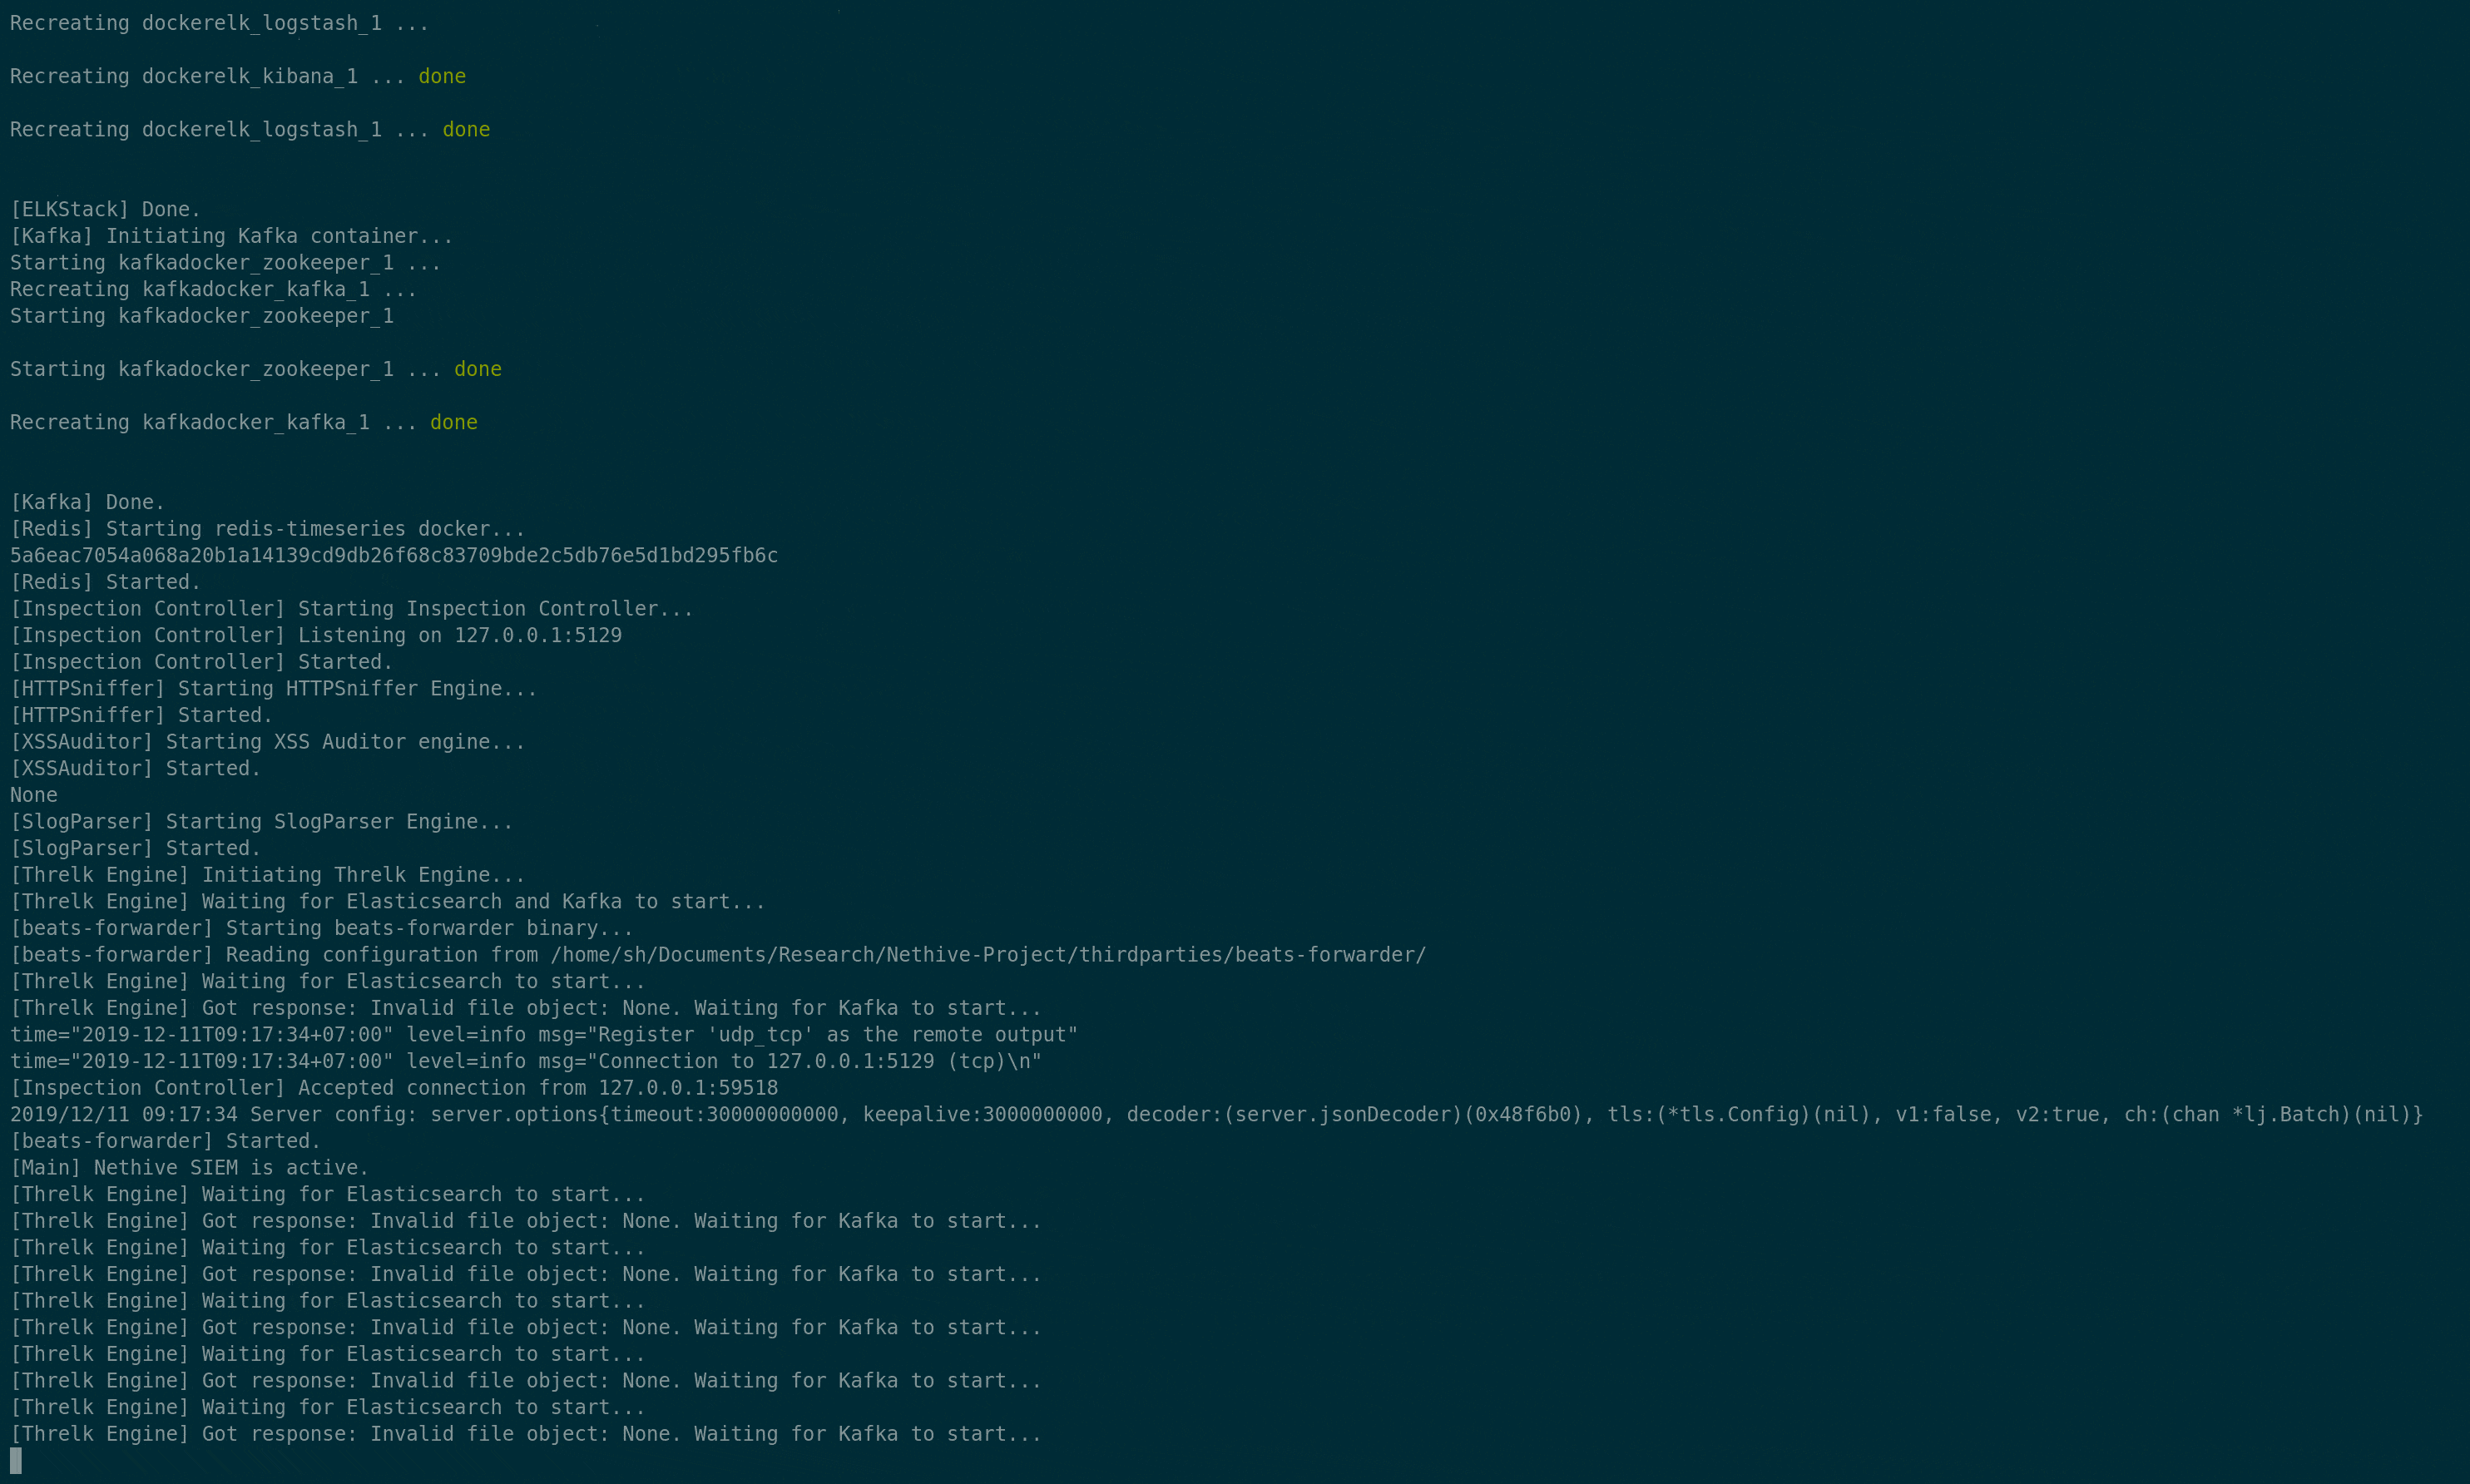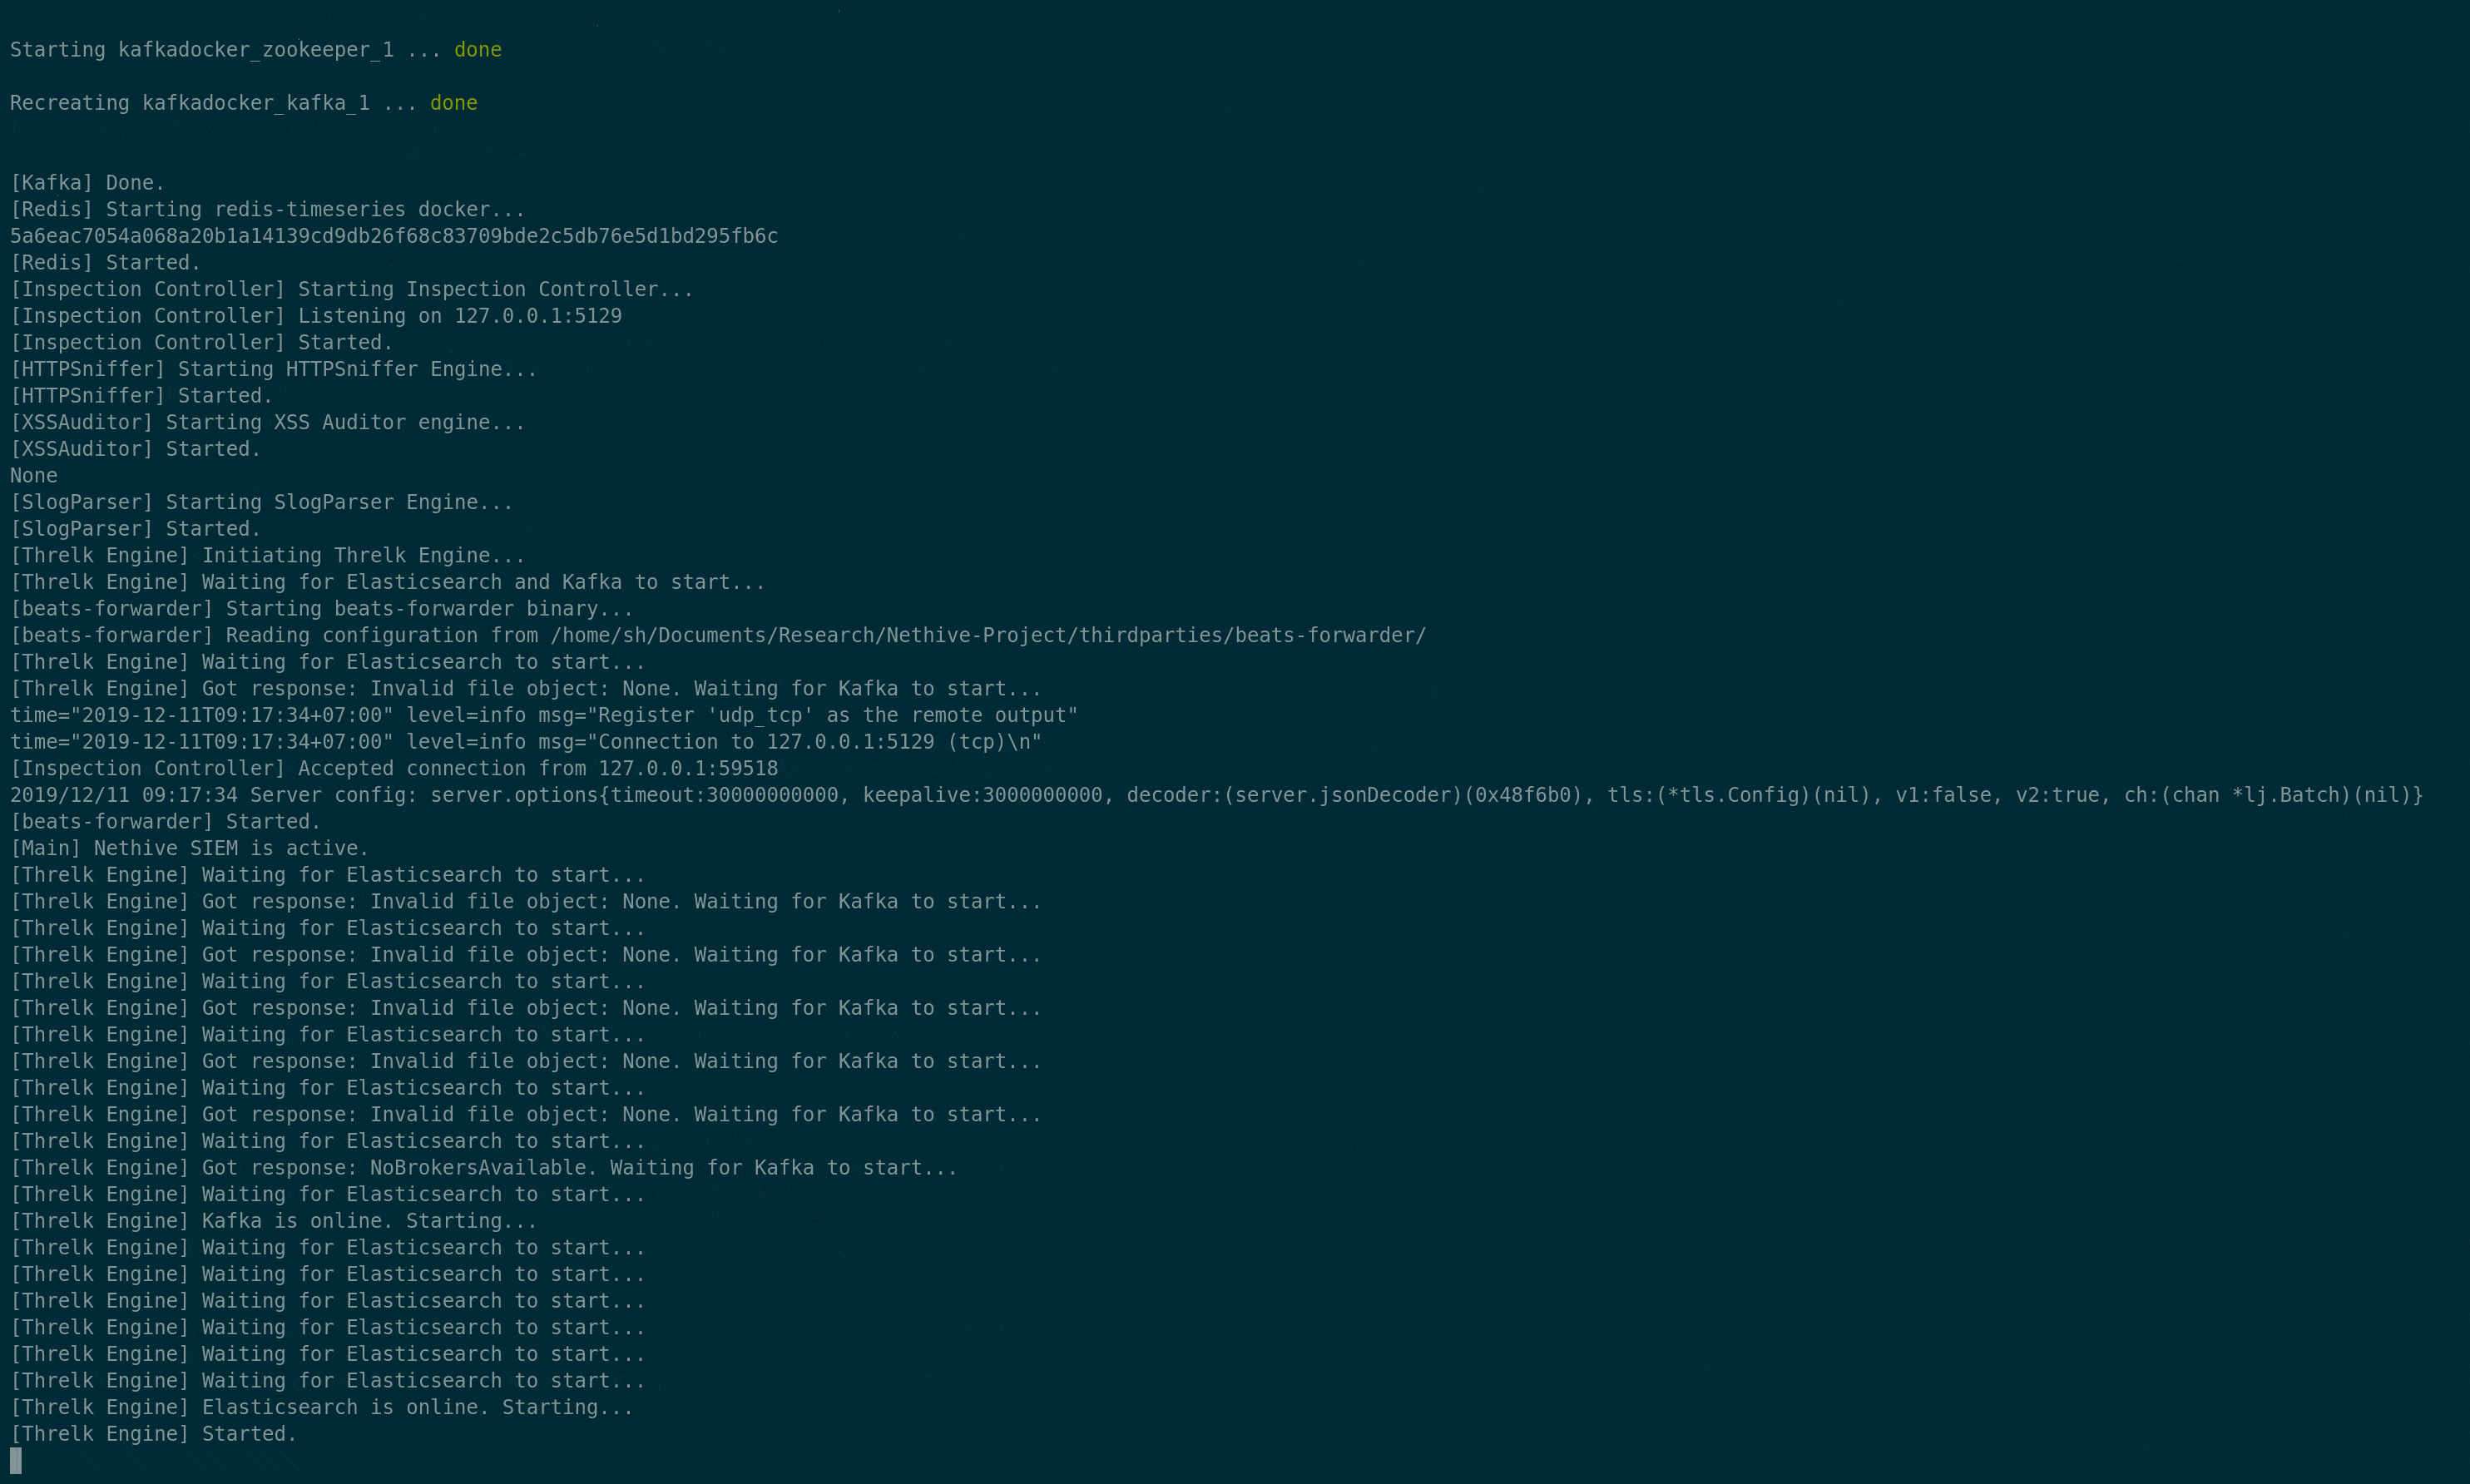
  3. Activer tous les moteurs de traitement Nethive : $ sudo python3 main.py .
    Sur l'invite du menu, choisissez [3] Just-Run-This-Thing, puis attendez que les moteurs soient initialisés.

  4. Démarrer le serveur UI Nethive

    $ cd Nethive-Project/dashboard/
    $ npm install && npm start
    
  5. Allez sur http://localhost:3000/

Contributeurs

  • Chrisando Ryan LinkedIn
  • Rayhan Rabiul Tsani LinkedIn
  • Vandevlin Alfonso Wibawa LinkedIn
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →