

ElectricEye est un outil CLI Python multi-cloud et multi-SaaS pour la gestion des actifs, la gestion de la posture de sécurité et la surveillance de la surface d'attaque, prenant en charge des centaines de services et d'évaluations pour sécuriser vos environnements CSP et SaaS, avec des contrôles mappés à plus de 20 cadres de contrôles sectoriels, réglementaires et de bonnes pratiques.

ElectricEye est un outil CLI Python multi-cloud et multi-SaaS pour la gestion des actifs, la gestion de la posture de sécurité et la surveillance de la surface d'attaque, prenant en charge des centaines de services et d'évaluations pour renforcer vos environnements CSP et SaaS avec des contrôles mappés sur plus de 20 cadres de contrôles sectoriels, réglementaires et de bonnes pratiques.


Là-haut dans l'espace
Je te regarde d'en haut
Mes lasers tracent
Tout ce que tu fais
Judas Priest, 1982
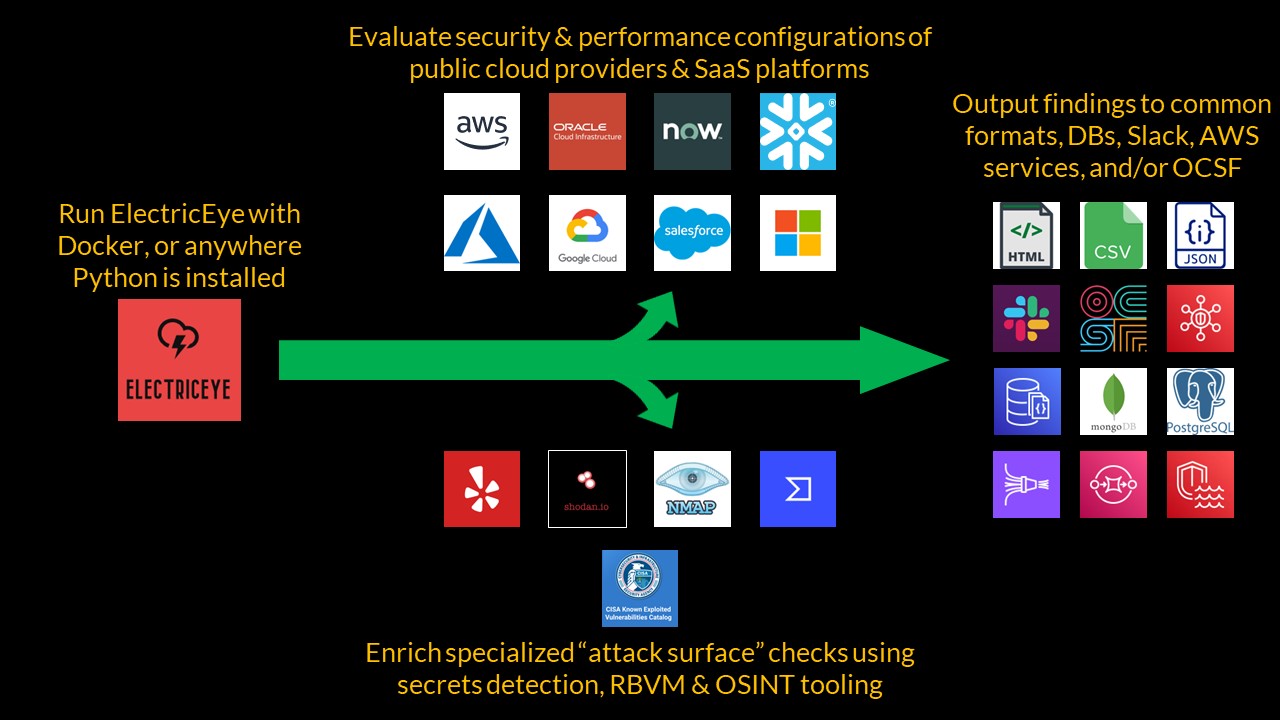
ElectricEye est un outil CLI Python qui offre des capacités de gestion des actifs, de gestion de la posture de sécurité et de surveillance de la surface d'attaque multi-comptes, multi-régions, multi-cloud et SaaS sur AWS, toutes partitions prises en charge !, GCP, Oracle Cloud Infrastructure (OCI), ServiceNow, Microsoft 365 Enterprise (M365), Salesforce (SFDC), et Azure.
ElectricEye propose plus de 1000 contrôles basés sur les meilleures pratiques en matière de sécurité, de résilience, de performance et financières, couvrant plus de 100 services CSP et SaaS, y compris des services atypiques non pris en charge par les outils/vues de gestion d'actifs natifs CSP/SaaS ou les outils CSPM et CNAPP grand public.
Chaque contrôle est mappé à plus de 20 cadres de contrôles couvrant les bonnes pratiques générales, les cadres réglementaires, sectoriels et juridiques tels que NIST CSF, AICPA TSCs (pour SOC 2), la règle de sécurité HIPAA, NIST 800-171 Rev. 2, CMMC V2.0, la section 2 du CROE de la Banque centrale européenne, PCI-DSS V4.0, les benchmarks CIS Foundations, et plus encore !
La surveillance multi-facettes de la surface d'attaque utilise des outils tels que VirusTotal, Nmap, Shodan.io, Detect-Secrets et le KEV de la CISA pour localiser les actifs indexés sur Internet, trouver les services exposés, localiser les vulnérabilités exploitables et les paquets malveillants dans les dépôts d'artefacts, respectivement.
Sorties vers AWS Security Hub, l'Open Cyber Security Framework (OCSF) V1.1.0 en JSON, AWS DocumentDB, JSON, CSV, rapports HTML, MongoDB, Amazon SQS, PostgreSQL, Slack (via des bots Slack App) et FireMon Cloud Defense.
Le concept central d'ElectricEye est l'Auditeur, qui est un ensemble de scripts Python exécutant des Contrôles par Service dédiés à un fournisseur SaaS ou à un fournisseur de services cloud public spécifique appelé Cible d'évaluation. Vous pouvez exécuter une cible d'évaluation entière, un auditeur spécifique ou un contrôle spécifique dans un auditeur. Une fois les évaluations terminées, ElectricEye prend en charge plus d'une douzaine de types de Sorties, allant d'un rapport exécutif HTML aux clusters AWS DocumentDB - vous pouvez exécuter plusieurs sorties selon vos besoins.
ElectricEye utilise également d'autres outils tels que Shodan.io, detect-secrets de Yelp, VirusTotal, le catalogue Known Exploited Vulnerability (KEV) de la United States Cyber and Infrastructure Security Agency (CISA), et NMAP pour effectuer ses contrôles et enrichir leurs résultats.
Tout d'abord, clonez ce dépôt et installez les dépendances avec pip3 : pip3 install -r requirements.txt.
Si vous évaluez autre chose que votre compte AWS local, modifiez la configuration TOML située dans ElectricEye/eeauditor/external_providers.toml, ou fournissez le chemin vers votre propre fichier avec --toml-path. Le fichier TOML spécifie les spécificités multi-comptes, multi-régions, de credentials et de sorties.
Enfin, exécutez le Contrôleur pour en savoir plus sur les différents Contrôles, Auditeurs, Cibles d'évaluation et Sorties.``` python3 eeauditor/controller.py --help Usage: controller.py [OPTIONS]







