
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
817 résultats
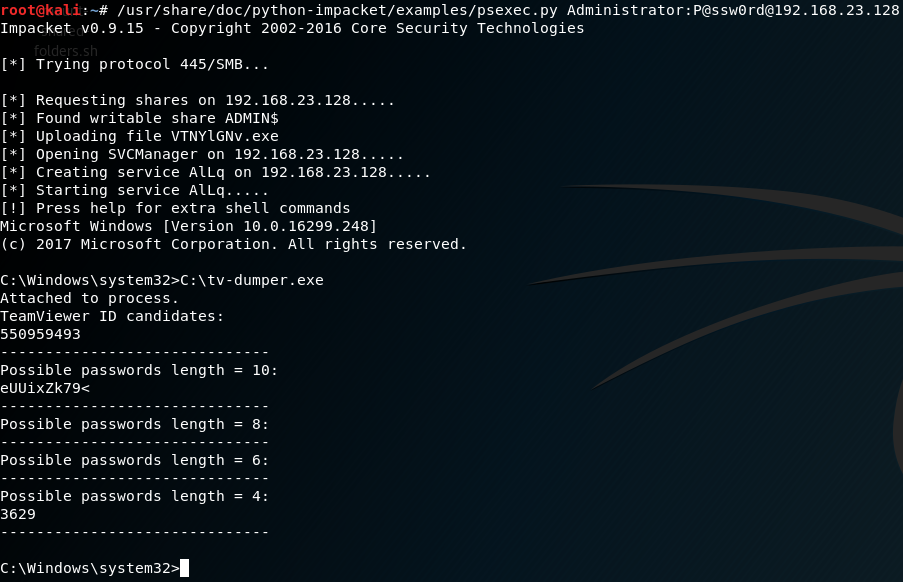
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

Extraire l'ID et le mot de passe TeamViewer depuis la mémoire. Fonctionne bien mieux que les autres outils.
password-crackingreconnaissancememory-forensics+3
98
il y a 8 ans
Memory-analysis preview

Memory-analysis

GitHubbedazzlinghex/memory-analysis

Contient des outils pour effectuer une analyse de logiciels malveillants et une analyse forensique en mémoire.
memory-forensicsvulnerability-analysisforensics+3
4il y a 8 ans
flowinspect preview

flowinspect

GitHub7h3ram/flowinspect

Un outil d'inspection réseau
packet-sniffing-analysisvulnerability-analysisshellcode+5
82il y a 8 ans
interrogate preview

interrogate

GitHubcarmaa/interrogate

Interrogate est un outil de preuve de concept pour l'identification de clés cryptographiques dans du matériel binaire (indépendamment du système…
encryption-decryption-toolsmemory-forensicsforensics+4
78il y a 7 ans
ParanoiDF preview

ParanoiDF

GitHubpatrickdw123/paranoidf

ParanoiDF - Suite d'analyse PDF basée sur PeePDF de Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Outils ajoutés : cassage de mots de passe,…
password-crackingstatic-analysisencryption-decryption-tools+6
112il y a 3 ans
hashID preview

hashID

GitHubpsypanda/hashid

Logiciel pour identifier les différents types de hachages -

password-crackingpassword-attacksvulnerability-analysis+3
1.5kil y a 11 ans
scripts-and-tools preview

scripts-and-tools

GitHubphxbandit/scripts-and-tools

Scripts et utilitaires pour vous aider dans vos besoins de hacking.

vulnerability-scannerspassword-attacksexploitation+6
88il y a 7 mois
plugxdecoder preview

plugxdecoder

GitHubkcreyts/plugxdecoder

Décode le trafic PlugX et les artefacts chiffrés/compressés.
encryption-decryption-toolsnetwork-forensicsreverse-engineering+3
38il y a 13 ans
RATDecoders preview

RATDecoders

GitHubkevthehermit/ratdecoders

Décodeurs Python pour les chevaux de Troie d'accès à distance courants
ioc-managementstatic-analysisdynamic-analysis-sandboxing+6
1.1kil y a 5 ans
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Simple déchiffreur pour les chevaux de Troie Java AdWind, jRAT et jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
17il y a 9 ans
ramnit_traffic_parser preview

ramnit_traffic_parser

GitHubnao-sec/ramnit_traffic_parser

Analyse du trafic de Ramnit
packet-sniffing-analysisnetwork-forensicsforensics+3
4il y a 8 ans
EITest-tools-scripts-IOCs preview

EITest-tools-scripts-IOCs

GitHubnavytitanium/eitest-tools-scripts-iocs

Boîte à outils de flux IOC et d'analyse pour les campagnes EITest, comprenant le déchiffrement des données C2, le décodage des charges utiles des…
ioc-managementforensicsmalware-analysis+3
5il y a 8 ans
loki-parse preview

loki-parse

GitHubr3mrum/loki-parse

Un script Python capable de détecter et d'analyser le trafic réseau lié à loki-bot (malware). Ce script peut être utile aux analystes DFIR et aux…

ioc-managementpacket-sniffing-analysisnetwork-forensics+5
13il y a 9 ans
Remote-Access-Trojan-Database preview

Remote-Access-Trojan-Database

GitHubrainkin1993/remote-access-trojan-database

Une base de données de RAT collectés sur Internet

forensicsmalware-analysispapers-research+3
160il y a 6 ans
yara preview

yara

GitHubvirustotal/yara

Le couteau suisse de la correspondance de motifs
static-analysisvulnerability-analysisforensics+2
9.8kil y a 12 jours
awesome-rust-security preview

awesome-rust-security

GitHubosirislab/awesome-rust-security

Liste organisée de projets et ressources impressionnants liés à Rust et à la sécurité informatique.
vulnerability-analysisforensicsweb-security+9
599il y a 2 ans
Awesome-Cellular-Hacking preview

Awesome-Cellular-Hacking

GitHubw00t3k/awesome-cellular-hacking

Awesome-Cellular-Hacking

reconnaissanceexploitationforensics+6
4.0kil y a 1 mois
lpc_sniffer_tpm preview

lpc_sniffer_tpm

GitHubdenandz/lpc_sniffer_tpm

Un renifleur à faible nombre de broches pour ICEStick - ciblant les puces TPM

embedded-systems-securitymemory-forensicsdata-exfiltration+5
178il y a 6 ans
Précédent1…8910…46Suivant