piotr-kniaz/eslockdecryptor
Outil de récupération et de déchiffrement des fichiers chiffrés d'ES File Explorer (.eslock)


ESLockDecryptor est un outil en ligne de commande conçu pour récupérer et déchiffrer les fichiers chiffrés par ES File Explorer (fichiers portant l'extension .eslock). Il démontre l'impact réel de CWE-327 (Utilisation d'un algorithme cryptographique cassé ou risqué) présent dans l'application ES File Explorer. En raison de failles fondamentales dans la manière dont ES File Explorer implémente le chiffrement des fichiers .eslock, cet utilitaire peut contourner avec succès la protection et récupérer les données d'origine.
ESLockDecryptor vous permet de traiter des fichiers individuels, des répertoires, et de tenter de restaurer des fichiers partiellement endommagés.
[!WARNING] POUR UN USAGE LÉGAL UNIQUEMENT ! Ce logiciel est conçu à des fins éducatives, de recherche en sécurité et d'utilisation légitime en informatique forensique. Il vise à aider les utilisateurs à récupérer leurs propres données ou à assister des professionnels autorisés dans l'analyse d'artefacts/preuves.
L'auteur n'est pas responsable de tout usage illégal de cet outil. L'utilisation de ce logiciel pour attaquer des cibles sans consentement mutuel préalable est illégale. Il est de la responsabilité de l'utilisateur final de respecter toutes les lois locales, étatiques et fédérales applicables. Le développeur n'assume aucune responsabilité et n'est pas responsable de tout usage abusif ou dommage causé par ce programme.
ESLockDecryptor WebUI (méthode simple pour la plupart des utilisateurs)
Tout le déchiffrement est effectué localement dans votre navigateur via WebAssembly. Vos fichiers et clés ne quittent jamais votre appareil.
ESLockDecryptor CLI (pour utilisateurs techniques et forensique)
ESLockDecryptor.Core (pour développeurs)
.eslock.Vous pouvez télécharger les derniers binaires précompilés pour votre système depuis la page Releases.
L'installation du runtime .NET n'est pas requise.
Plateformes prises en charge :
Il s'agit d'un outil en interface de ligne de commande (CLI). Il est conçu pour être exécuté depuis un terminal (Invite de commandes, PowerShell, Bash).
Ne pas exécuter par double-clic :
Méthode correcte :
cd path/to/tool).ESLockDecryptor [<input> [<output>]] [options]
Tous les répertoires sont traités récursivement. Le répertoire de sortie aura la même structure que le répertoire d'entrée.
Si l'argument <output> est omis (scénarios 1 et 2), l'utilitaire crée automatiquement un nouveau répertoire dans le répertoire de travail courant en utilisant le format :
decrypted-[timestamp]
(par exemple, decrypted-20260214-231500)
Prérequis : Placez l'exécutable ESLockDecryptor directement à l'intérieur du dossier contenant les fichiers .eslock chiffrés.
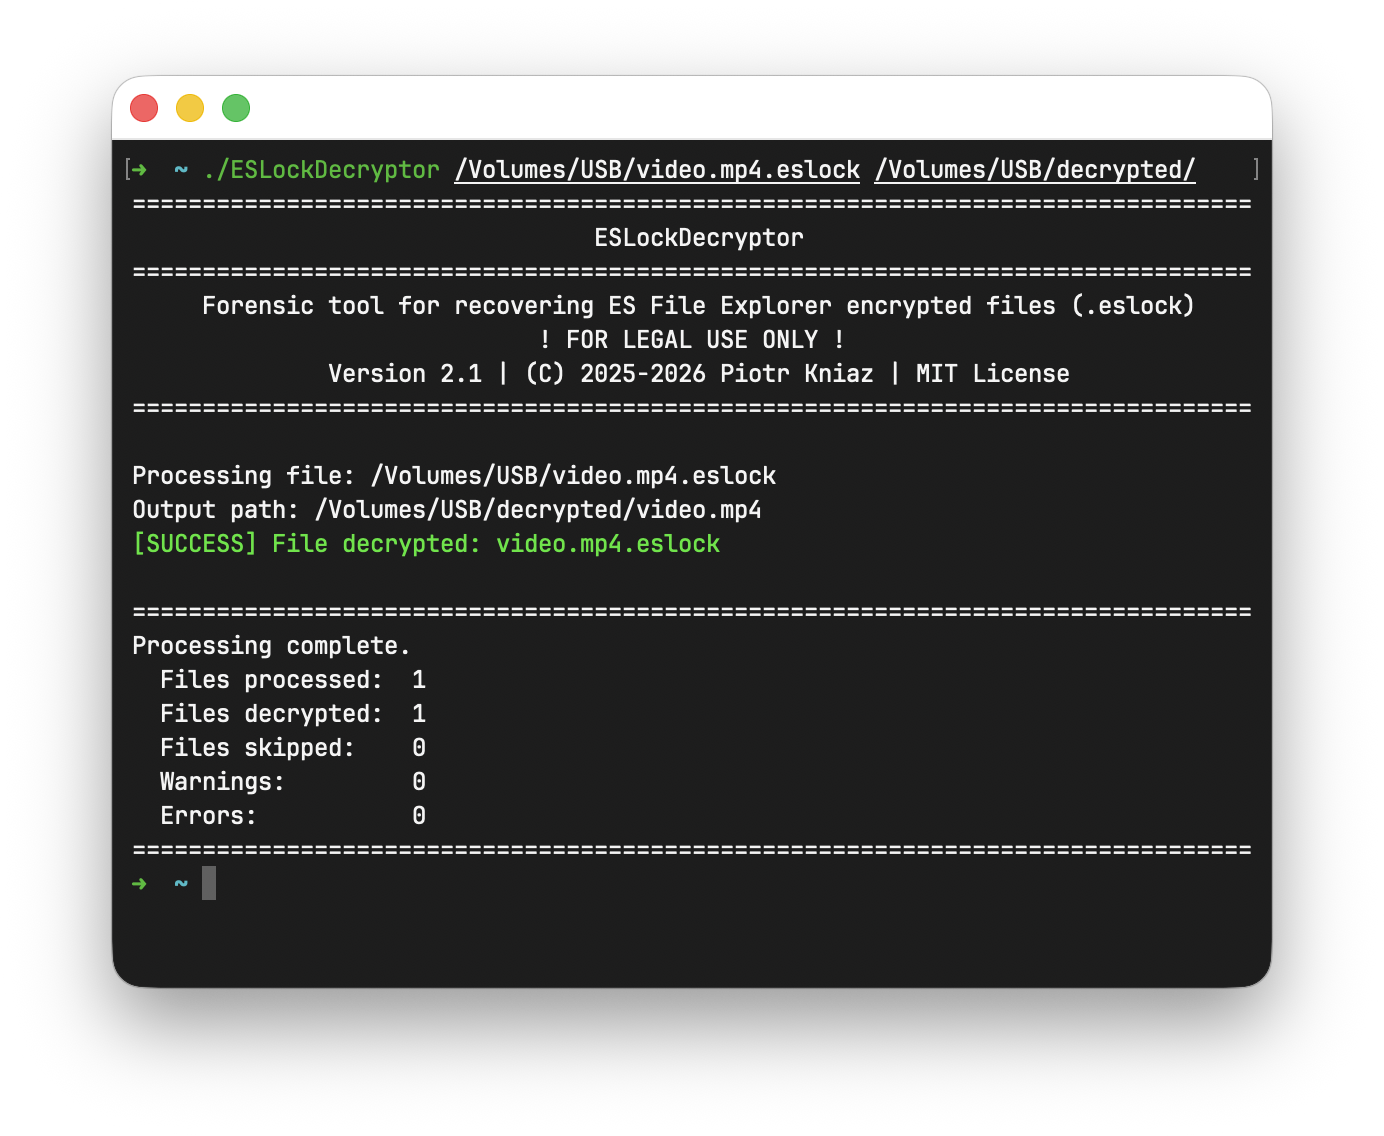
./ESLockDecryptor
L'outil analysera le répertoire courant et enregistrera les fichiers déchiffrés dans un nouveau dossier horodaté. Emplacement du résultat : ./decrypted-[timestamp]
Spécifiez le chemin du répertoire contenant les fichiers chiffrés. Le dossier de sortie (decrypted-[timestamp]) sera créé à côté du répertoire spécifié.
./ESLockDecryptor "path/to/encrypted_directory"
Emplacement du résultat : path/to/decrypted-[timestamp]
Si un fichier est spécifié, le répertoire de sortie sera créé à côté du fichier.
./ESLockDecryptor "path/to/file.eslock"
Emplacement du résultat : path/to/decrypted-[timestamp]
Spécifiez exactement où prendre les fichiers et où enregistrer les versions déchiffrées.
./ESLockDecryptor "encrypted/path" "decrypted/path"
Si le répertoire de sortie n'existe pas, il sera créé.
Options principales :
--verbose ou -v. Affiche un journal détaillé.--overwrite. Écrase le fichier s'il existe déjà dans le répertoire de sortie.--read-only. Lit et affiche uniquement les métadonnées (pas de déchiffrement).Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.