
ntfstool
 thewhiteninja/ntfstool
Outil forensique pour NTFS (analyseur, MFT, BitLocker, fichiers supprimés)
disk-forensicsencryption-decryption-toolsvulnerability-analysis+3
620
thewhiteninja/ntfstoolOutil forensique pour NTFS (analyseur, MFT, BitLocker, fichiers supprimés)
 cyb3rmx/qu1cksc0pe
Outil d'analyse de malwares tout-en-un.
 botherder/androidqf
Outil portable d'acquisition forensique pour appareils Android qui collecte les données pertinentes via le débogage USB pour identifier les traces…
 ddz/whatsapp-media-decrypt
Déchiffrer les fichiers multimédias chiffrés de WhatsApp (images, vidéos, audio, documents) à l'aide de clés multimédias extraites des bases de…
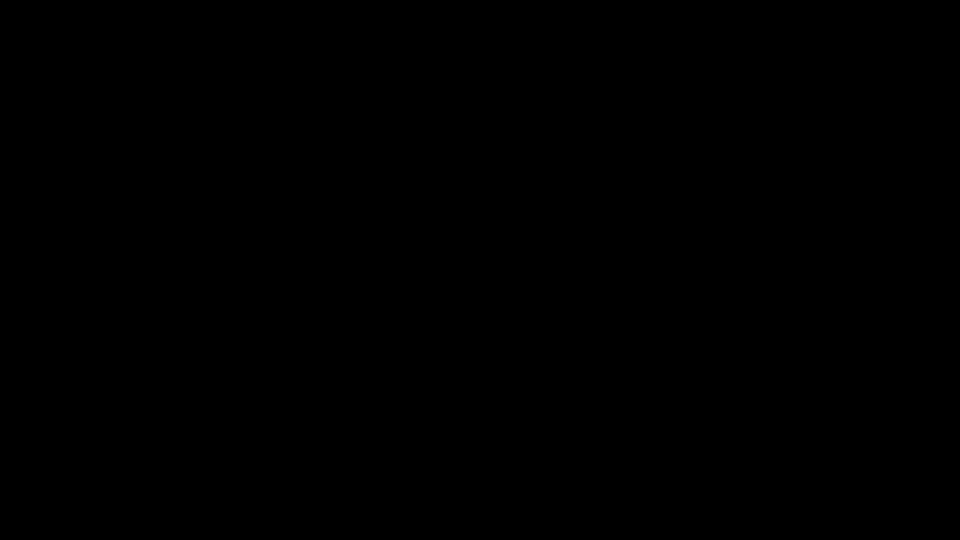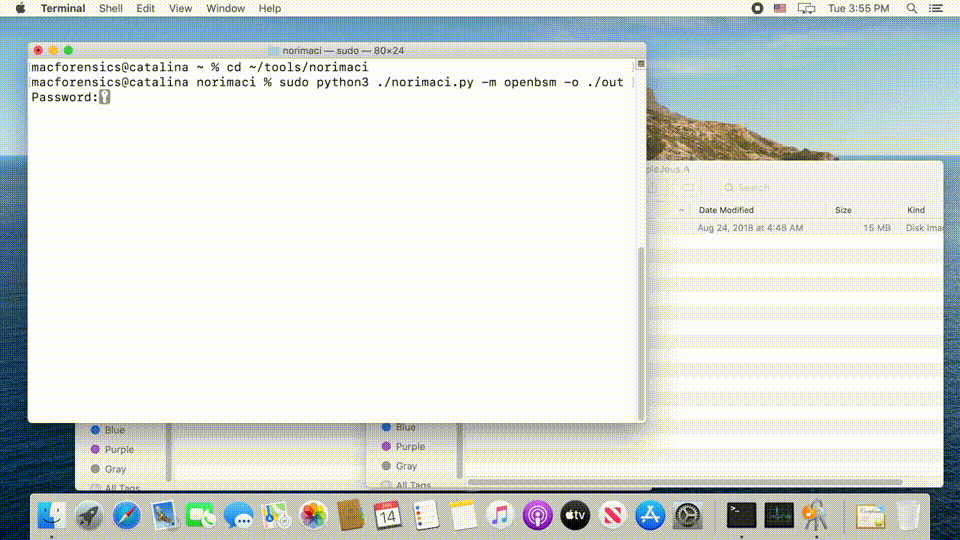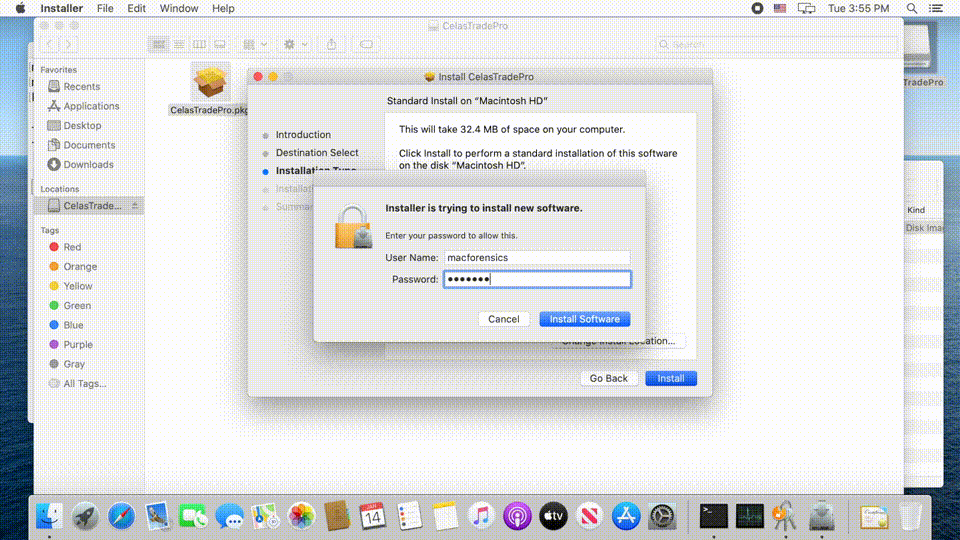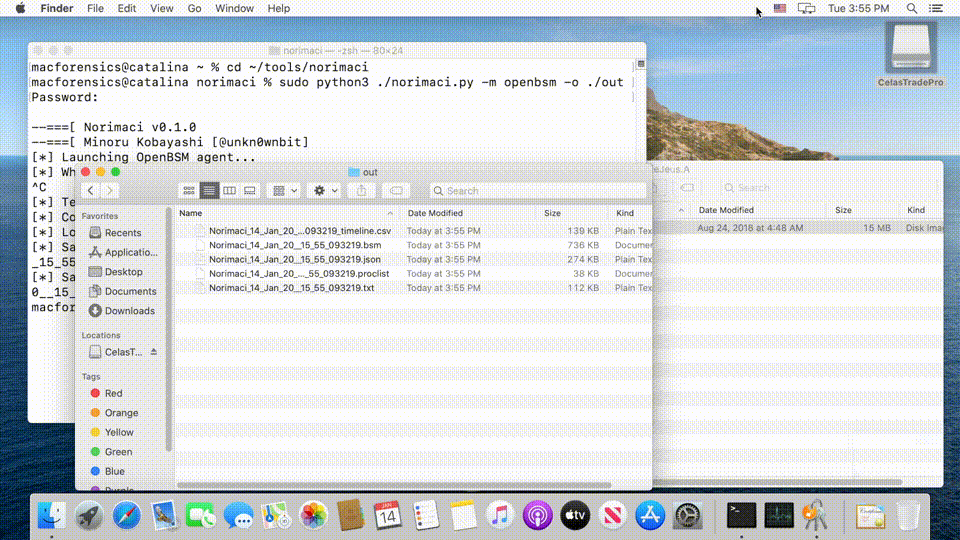 mnrkbys/norimaci
Sandbox légère d'analyse de logiciels malveillants pour macOS qui surveille l'activité système via OpenBSM ou Monitor.app, générant des rapports…
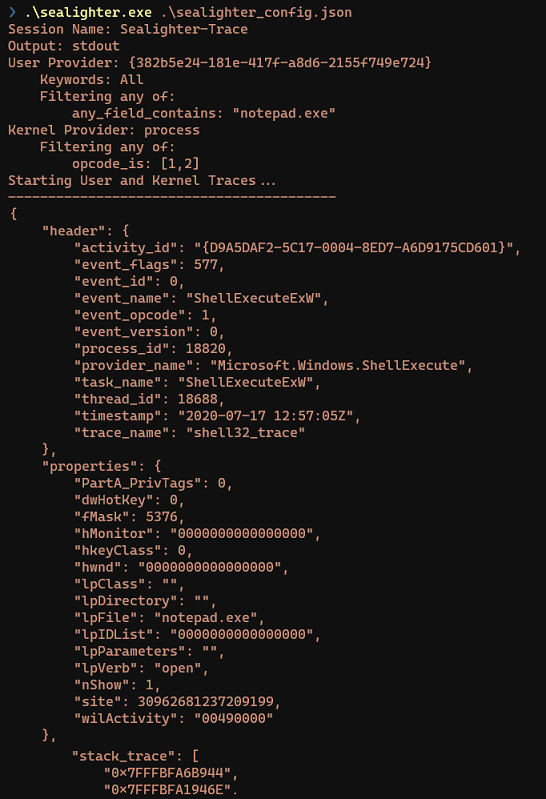 pathtofile/sealighter
Outil de traçage ETW et WPP pour la recherche en sécurité. S'abonne à plusieurs fournisseurs, analyse automatiquement les événements en JSON, et…
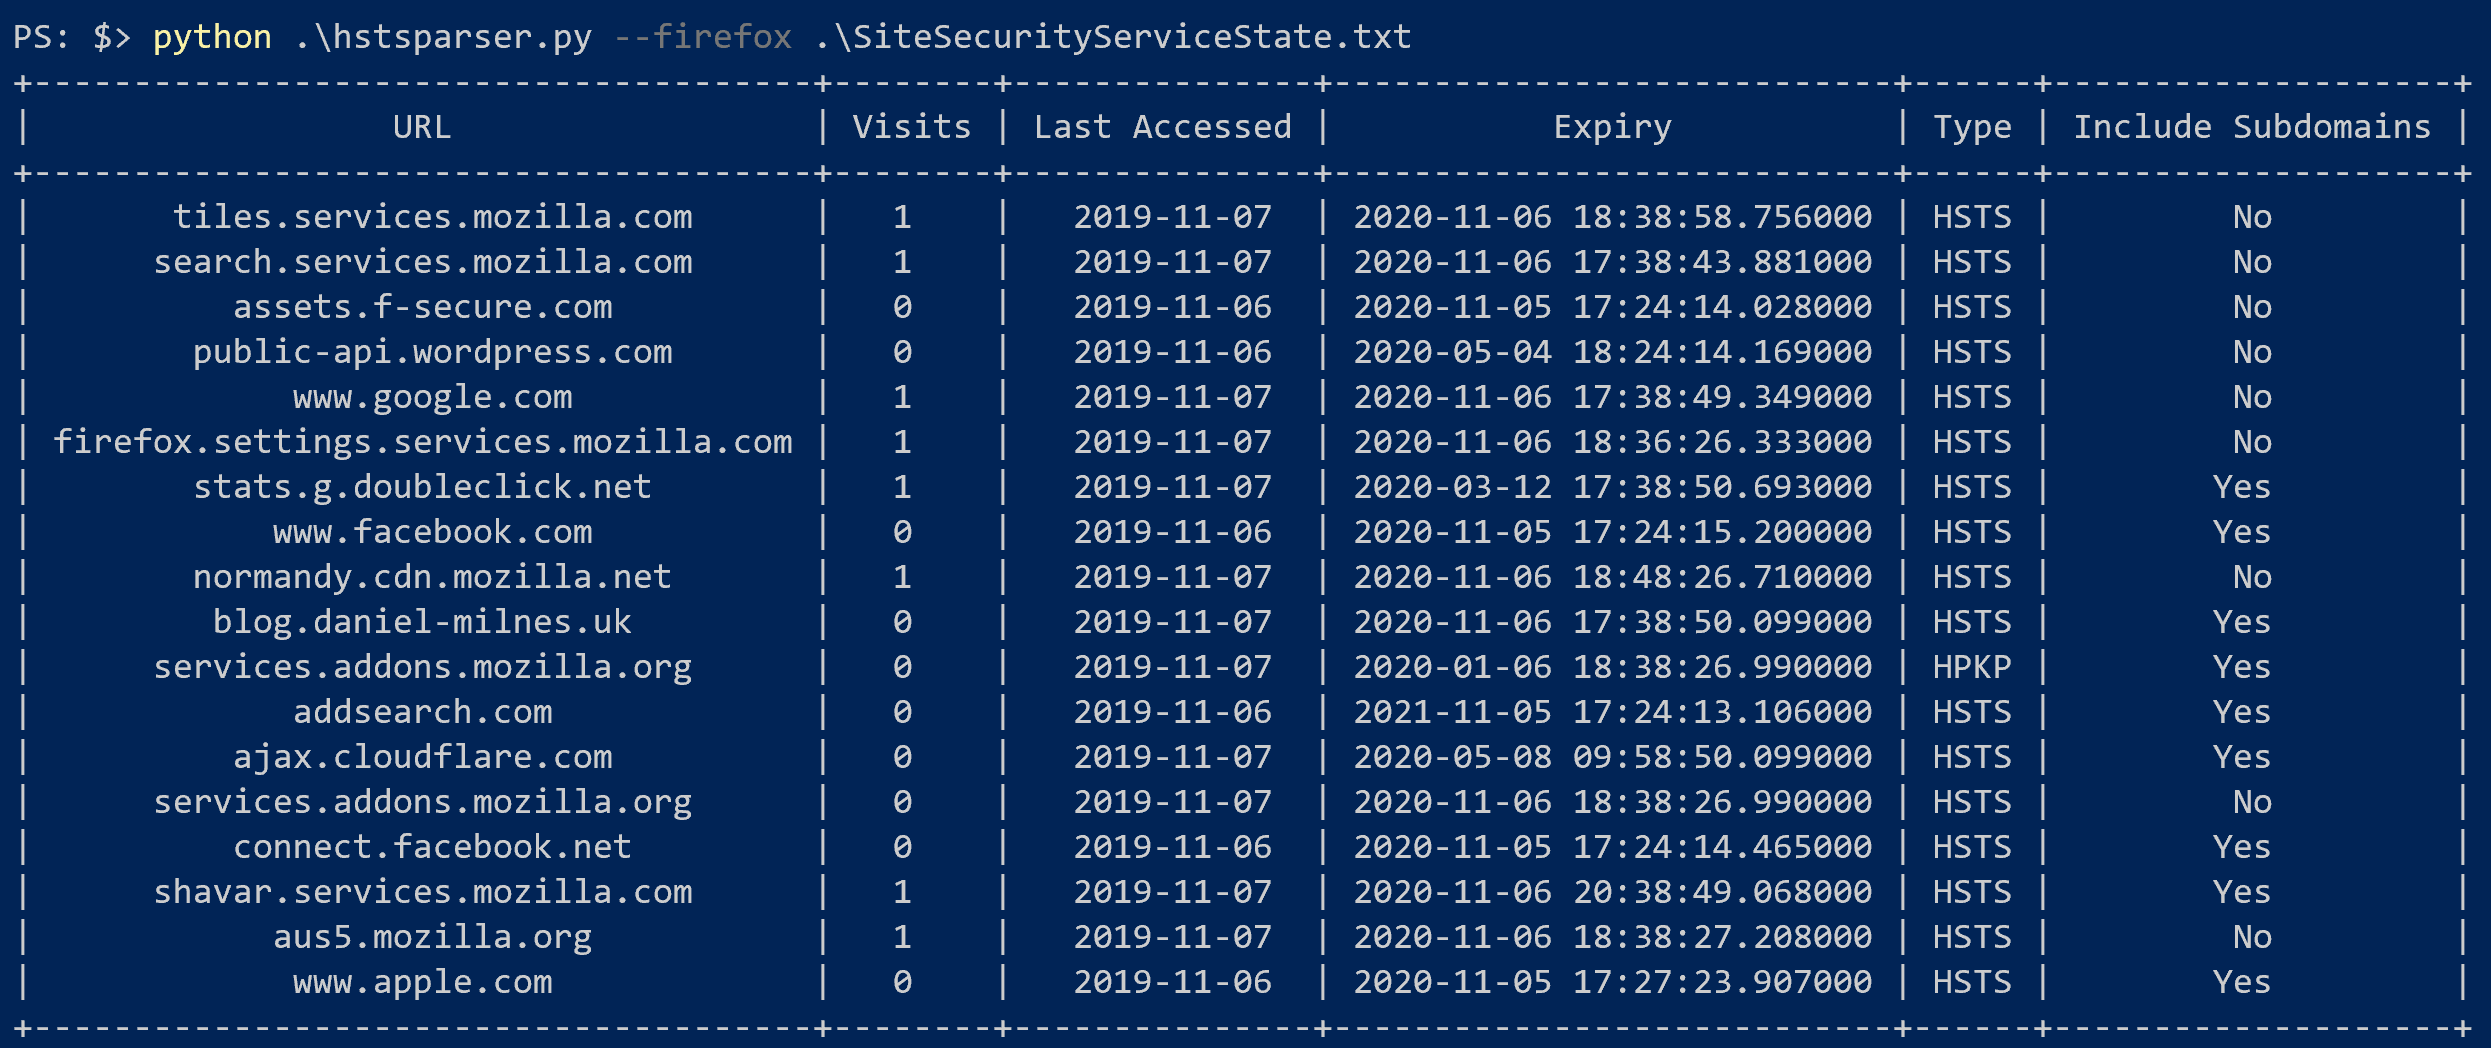 thebeanogamer/hstsparser
Un outil pour analyser les bases de données HSTS de Firefox et Chrome en artefacts forensiques !
 airbus-cert/etl-parser
Analyseur de fichiers de journalisation de traces d'événements en Python pur
 rajanagori/nightingale
Nightingale Docker for Pentesters est un environnement Dockerisé complet conçu pour les tests d'intrusion et l'évaluation des vulnérabilités. Il est…
 theflink/hunt-sleeping-beacons
Scanner de callstack qui identifie les IOCs d'agents C2 dépaquetés ou injectés en analysant le comportement d'inactivité des threads, la mémoire non…
 puckblush/tofu
Outil de piratage du système de fichiers Windows hors ligne pour Linux
 marcog3/whatsdump
Extraire la clé privée WhatsApp depuis n'importe quel appareil Android non rooté (Android 7+ supporté)
 thomasareed/pict
Kit modulaire de réponse aux incidents pour collecter des données forensiques sur des endpoints macOS potentiellement infectés, capturant les…
 hellgatecorp/docxnginxfx
Deep File Forensic. Créer ou manipuler des Wordlists à partir de documents texte (ex. pour le BruteForcing). Enregistrer ligne par ligne sous forme…
 idov31/mrkaplan
Outil PowerShell pour les red teamers qui efface les preuves d'exécution en arrêtant la journalisation des événements, en supprimant les artefacts de…
 last-byte/persistencesniper
Module Powershell pouvant être utilisé par les équipes bleues, les intervenants en réponse aux incidents et les administrateurs système pour chasser…
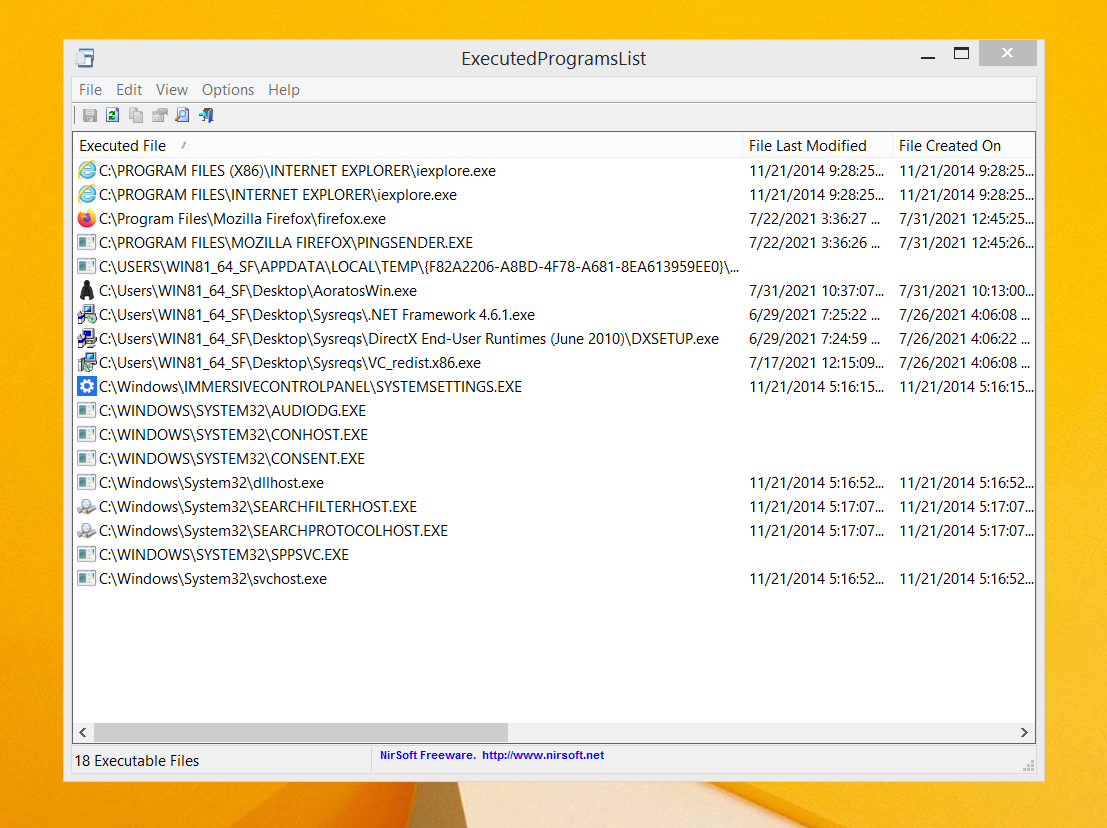 pinoywh1z/aoratoswin
Un outil qui supprime les traces des applications exécutées sur le système d'exploitation Windows.
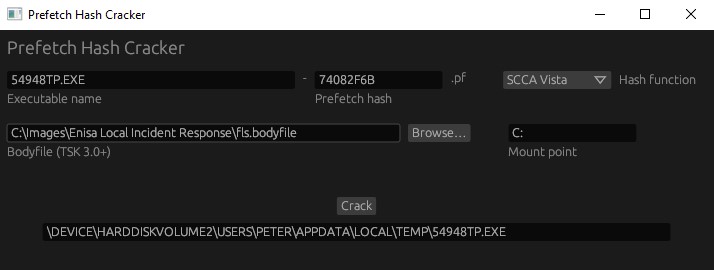 harelsegev/prefetch-hash-cracker
Outil de brute-force qui récupère les chemins d'exécutables complets à partir des hachages de prélecture Windows en utilisant des fichiers de corps,…