Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
hstsparser — Un outil pour analyser les bases de données HSTS de Firefox et Chrome en artefacts forensiques ! | Kitploit
Outils/GitHubGitHub/thebeanogamer/hstsparser
Analyse ForensiqueCriminalistique Numérique
GitHubthebeanogamer/hstsparser

hstsparser

Un outil pour analyser les bases de données HSTS de Firefox et Chrome en artefacts forensiques !

Voir le dépôtSite web
26233il y a 1 anVérifié par Kitploit
Partager

Analyseur HSTS

Lint Codebase Build Releases Licence Python 3.11.x PyPI Downloads Copr build status

HSTS Parser est un outil simple pour analyser les bases de données HSTS de Firefox et Chrome et les transformer en artefacts médico-légaux réellement utiles ! Vous pouvez en lire davantage sur les recherches derrière cet outil et ses utilisations potentielles sur mon blog !

Installation

HSTS Parser peut être installé via pip, ou en tant qu'exécutable natif.

Depuis PyPi

Si vous avez déjà Python d'installé, vous pouvez installer HSTS Parser en utilisant pip.

pip install hstsparser

Sur Fedora

Fedora package Fedora package

HSTS Parser est disponible pour Fedora 38+.

dnf install hstsparser

Sur Windows

Les binaires Windows sont publiés par GitHub Actions CI pour chaque version de HSTS Parser. Vous pouvez les télécharger sur la page des versions.

Utilisation

Toute la documentation ci-dessous est écrite pour la version Python plutôt que pour l'exécutable autonome, mais les commandes seront les mêmes.

$ hstsparser -h
usage: hstsparser [-h] [-w WORDLIST] [--csv CSV] (--firefox | --chrome) FILE

Process HSTS databases

positional arguments:
  FILE         The path to the database to be processed

optional arguments:
  -h, --help   show this help message and exit
  -w WORDLIST  The path to a file containing a wordlist for bruteforcing hashes
  --csv CSV    Output to a CSV file
  --firefox    Process a Firefox database
  --chrome     Process a Chrome database

Exemples

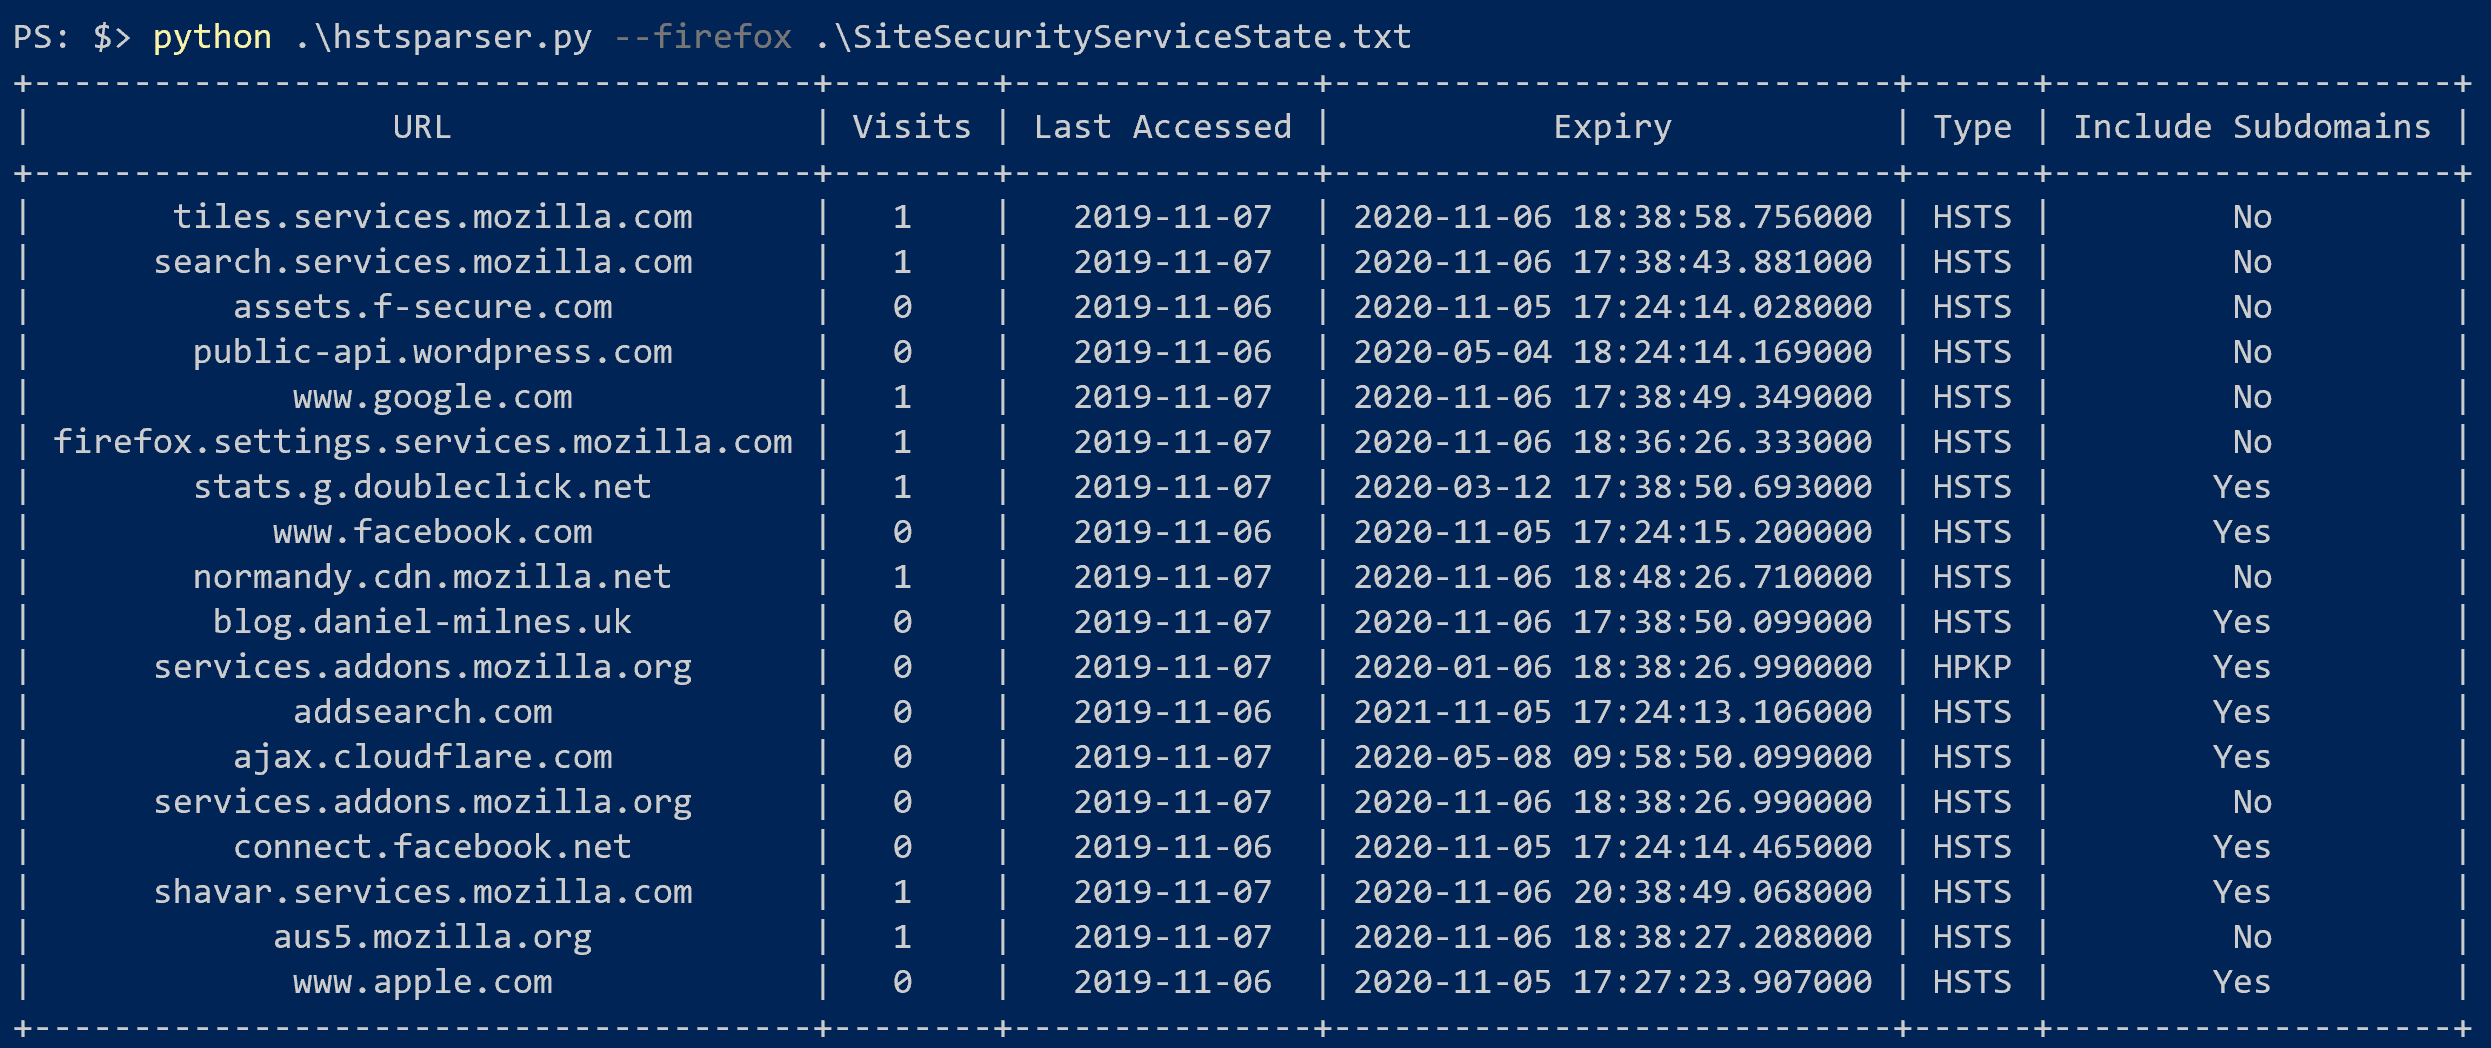
Firefox

hstsparser --firefox SiteSecurityServiceState.txt

Chrome

hstsparser --chrome TransportSecurity

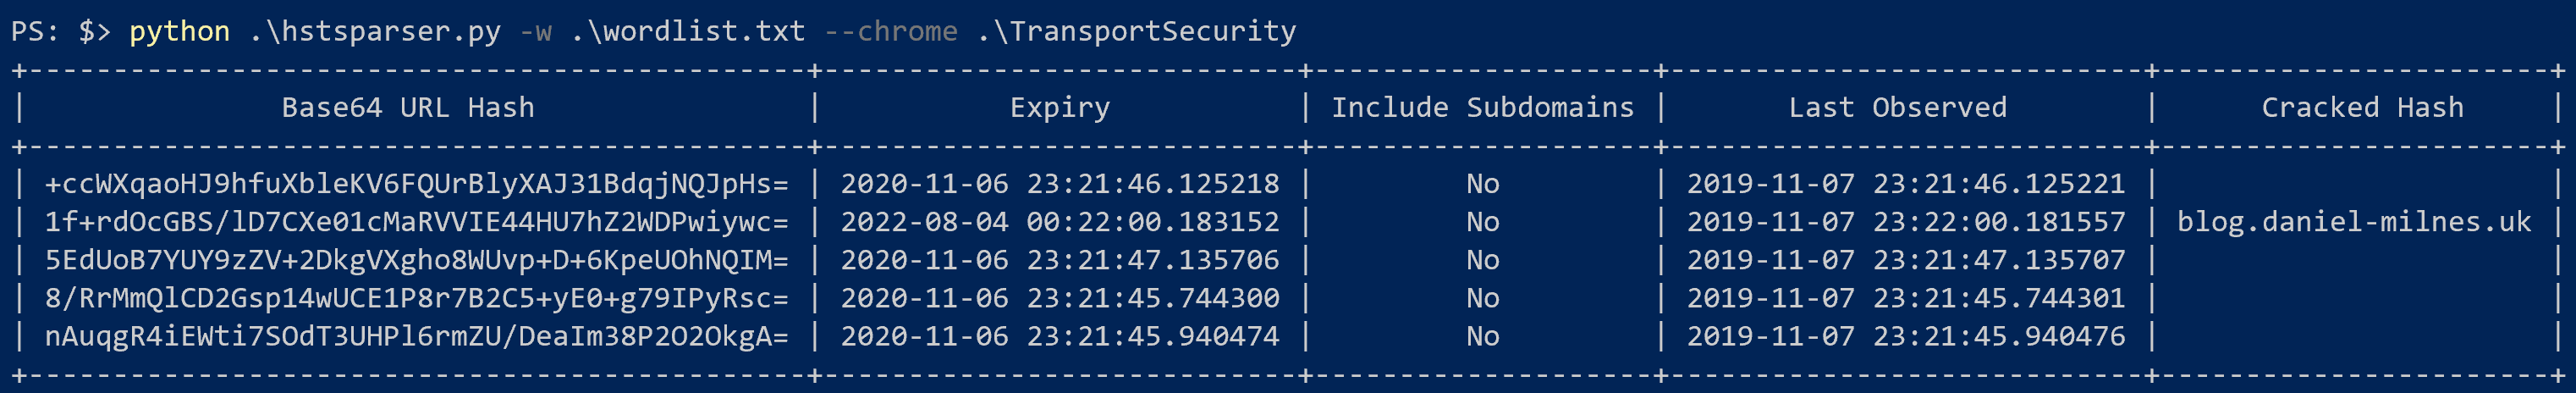
Chrome avec liste de mots

hstsparser -w wordlist.txt --chrome TransportSecurity
Captures d'écran

Firefox

Capture d'écran du traitement Firefox

Chrome avec liste de mots

Capture d'écran du traitement Chrome avec une liste de mots

Liens

  • Mon article de blog
  • MDN - HSTS
  • Chromium - HSTS
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →