Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/hellgatecorp/docxnginxfx
Cassage de Mots de PasseAnalyse ForensiqueUtilitaires et Frameworks
GitHubhellgatecorp/docxnginxfx

DOCxNGINxFX

Deep File Forensic. Créer ou manipuler des Wordlists à partir de documents texte (ex. pour le BruteForcing). Enregistrer ligne par ligne sous forme de fichier binaire .BIN ou de fichier texte classique. 👁🌪🛠

Voir le dépôt
9339il y a 4 ansPas encore vérifié
Partager

WORDLISTxGENERATORxFX

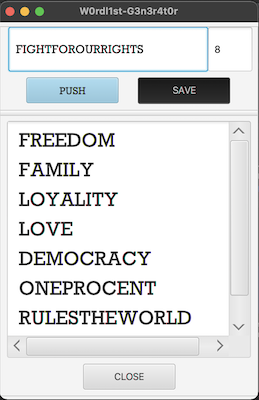
Version 1.0

C-N1 C-N2

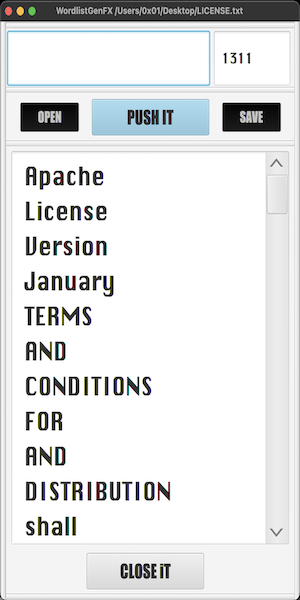
Version 2.0

sc1 sc2

WORDLISTxGENERATORxFX renommé en DOCxNGINxFX

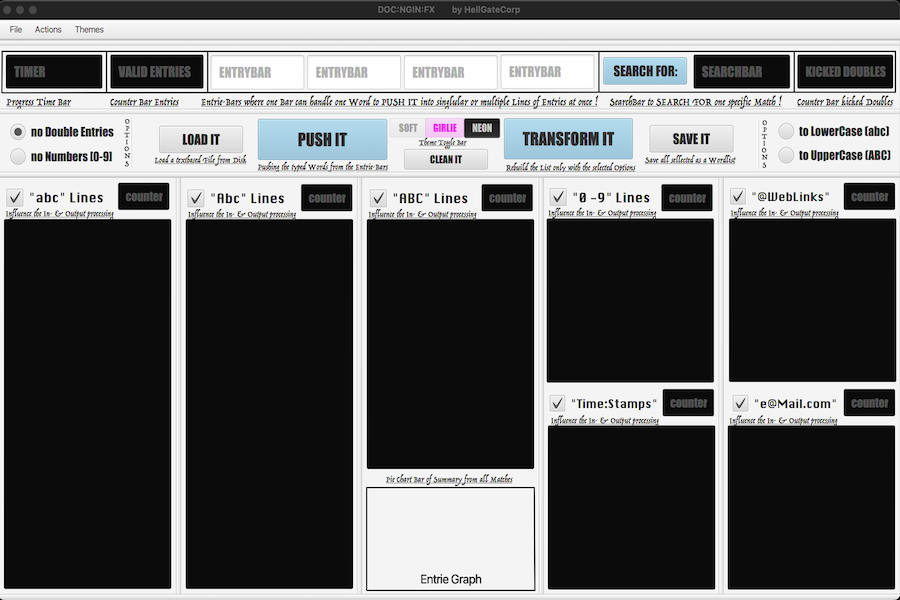
Version 3.0

180485093-6d283e8d-74c7-4859-8693-05c0f8d749bd 180485111-77eefe2e-ddc1-4cda-ac5e-2c763083a422 180485115-e9b5be7e-57af-403a-9124-dca69c633c3d

DOCxNGINxFX

J'ai écrit ça pour redonner un peu à la grande et puissante communauté open source qui partage ses connaissances ou ses frameworks et de qui j'ai tant appris. La fonction principale de l'outil est de lire différents types de fichiers de documents, d'enregistrer et de catégoriser le nombre d'entrées de mots qu'ils contiennent, d'exclure les mots en double ou de rechercher spécifiquement des entrées de mots dans le document. De plus, il est possible de créer une liste de mots spécialement compilée (par exemple pour du brute force) ou d'en enrichir une existante avec des entrées manuelles, et de basculer entre l'un des trois thèmes (soft/girlie/neon). Si nécessaire, les entrées peuvent être ajustées dans leur casse de sortie (majuscules/minuscules) ou même des catégories entières d'entrées à afficher en sortie. L'outil mesure le temps de traitement et vous informe acoustiquement de la réussite du processus. C'est ultra-rapide avec l'option « Pas d'entrées en double » : avec un cœur de CPU Intel i5 à 2,3 GHz et un document de test de plus d'un million d'entrées (la Bible contient plus de 732 000 entrées de mots !!!), le programme ne met que 50 secondes de plus pour le lire. Enfin, la liste de vocabulaire que vous avez compilée individuellement peut être sauvegardée sur le disque dur sous forme de fichier texte (*.txt, .md) ou de fichier binaire « chiffré » (.bin) illisible par les humains. Cela pourrait être utile pour les journalistes, tuteurs, étudiants, crackers ou tous les autres nerds. N'hésitez donc pas à me contacter pour partager votre expérience utilisateur ou éventuellement quelques bugs. Merci.

FONCTIONNALITÉS :

-charger différents types de fichiers de documents

-ajouter manuellement des mots pour former votre propre liste de mots

-retransformer la liste chargée selon les options sélectionnées

-sauvegarder la liste de mots ligne par ligne dans un fichier *.txt, *.md ou *.bin sur votre disque

-basculer entre l'un des trois thèmes sympas (il y en a bien un rien pour les filles :-D)

-supprimer les doublons ou pas

-graphique en camembert

Cet outil est écrit avec JavaFX, ce qui signifie qu'il repose sur JDK@8 ou un chemin correct pointant vers le SDK JavaFX et le JDK. Le fichier JAR exécutable en un clic se trouve sur la page « Releases ». Des images multiplateformes seront publiées à l'avenir.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    254

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →