

CryKeX
 cryptolok/crykex
Extracteur de clés cryptographiques de la mémoire Linux
encryption-decryption-toolsmemory-forensicsforensics+2
242
cryptolok/crykexExtracteur de clés cryptographiques de la mémoire Linux
 benadia/an-integrated-wireless-network-forensic-analysis-framework
Ce framework combine un ensemble d’outils open source existants dans un package intégré qui automatise le processus d’investigation forensique. Il…
 yuejd/ios_restriction_passcode_crack---python-version
Craquer le code de restriction iOS en Python
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
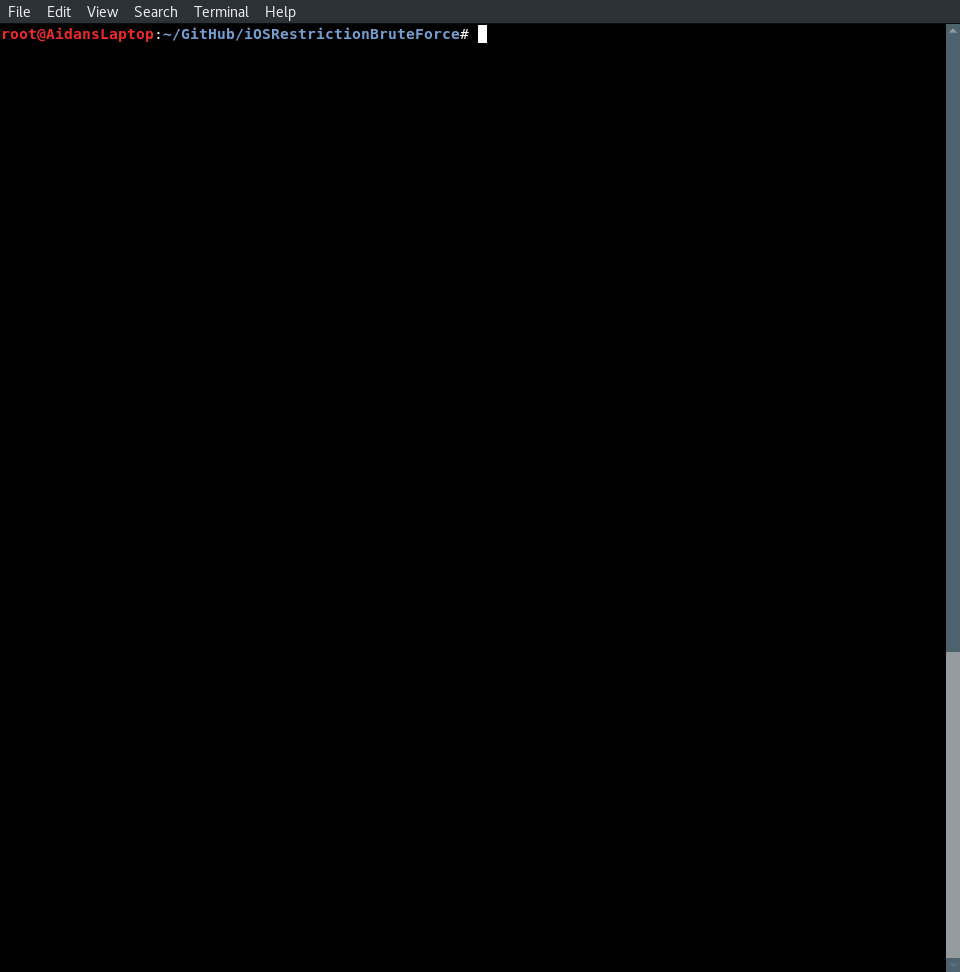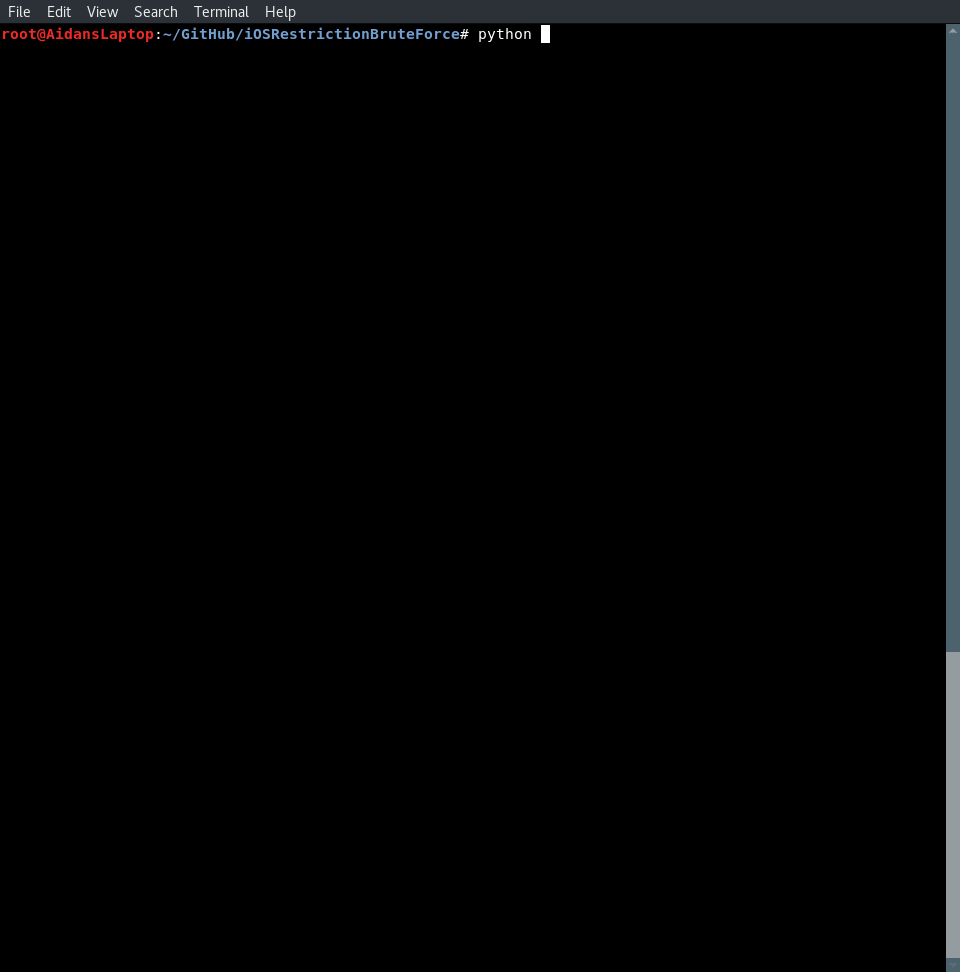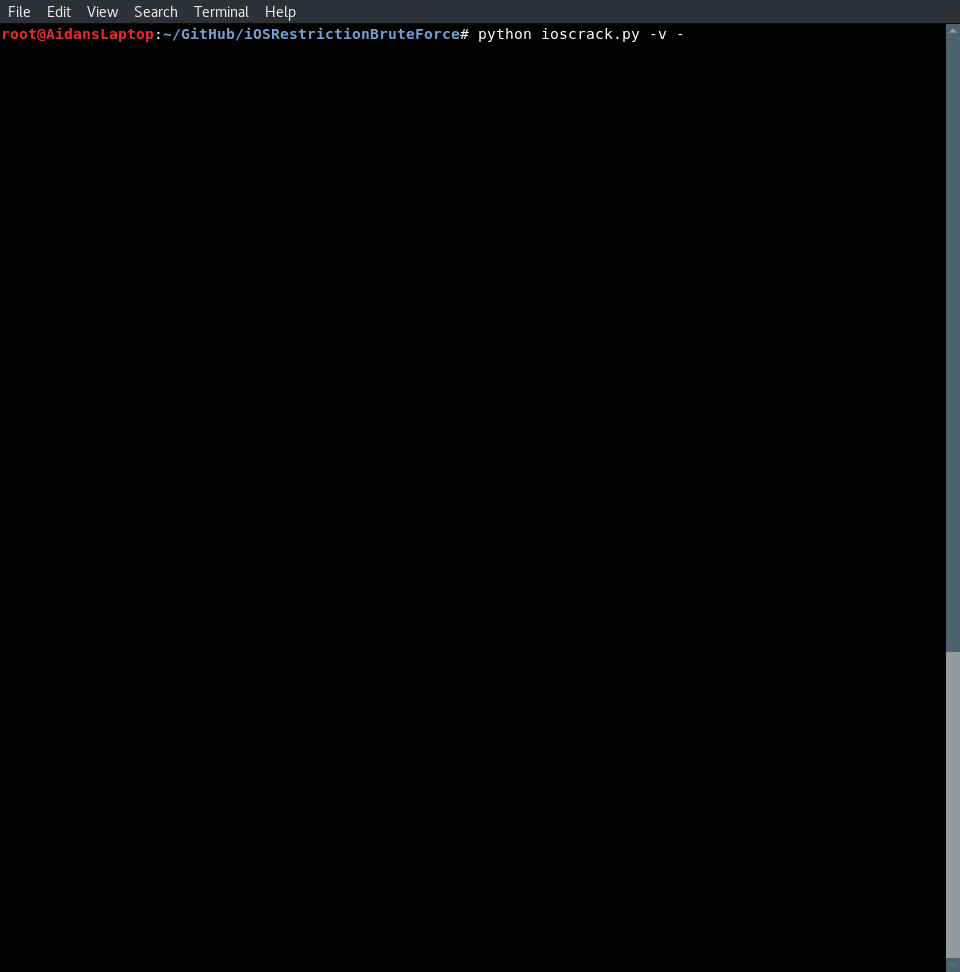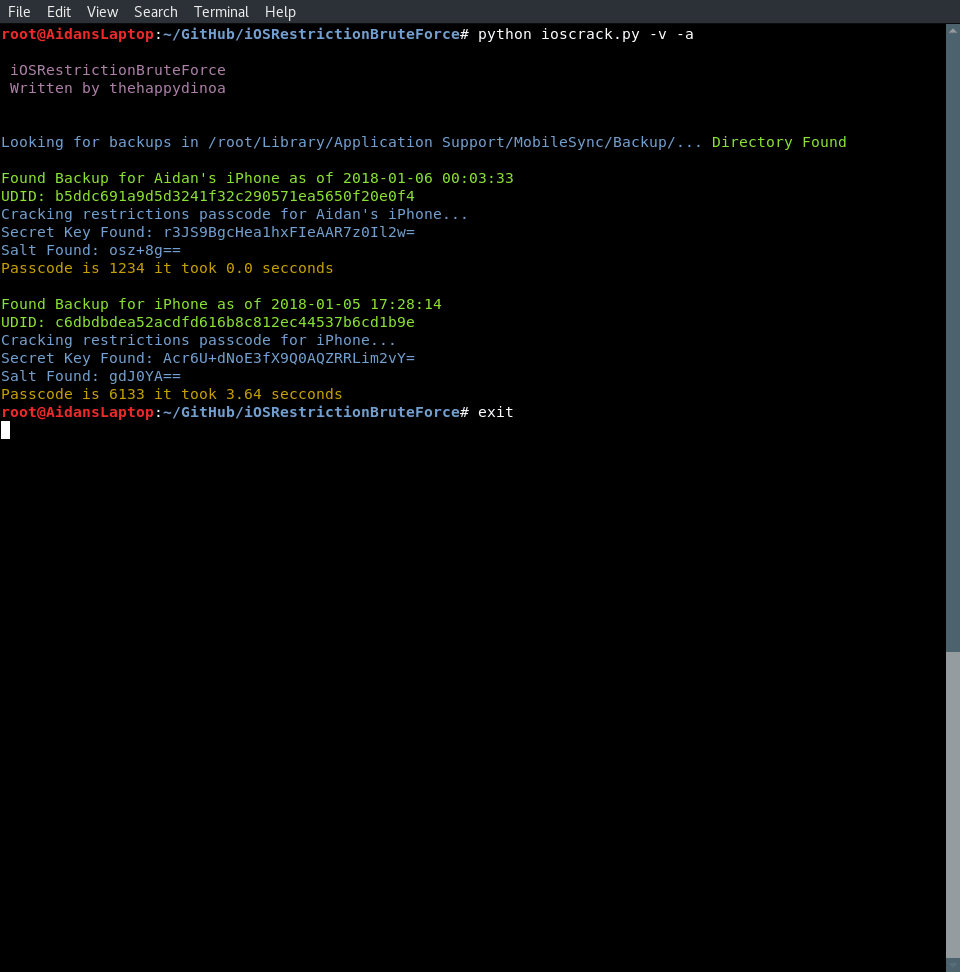 thehappydinoa/iosrestrictionbruteforce
Craquer les codes de restriction iOS avec Python
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
 invoke-ir/ace
Plateforme automatisée de collecte et d'enrichissement
 desowin/usbpcap
Capture de paquets USB pour Windows
 alessandroz/lazagneforensic
Déchiffrement des mots de passe Windows à partir de fichiers de dump
 b16f00t/whapa
Kit d'outils forensiques graphique pour analyser, décrypter et extraire les données WhatsApp des appareils Android et iOS, y compris les sauvegardes…
 reclassnet/reclass.net
Plus qu'un port de ReClass vers la plateforme .NET.
 redhuntlabs/redhunt-os
Machine virtuelle pour l'émulation d'adversaires et la chasse aux menaces
 busindre/dumpzilla
Extraire toutes les informations forensiques intéressantes des navigateurs Firefox, Iceweasel et Seamonkey
 busindre/mozcache
Script shell simple pour effectuer une analyse forensique du cache des navigateurs Mozilla (Firefox, Iceweasel et Seamonkey).
 wmal/linux-kodachi
Système d'exploitation renforcé basé sur Debian axé sur la confidentialité avec une pile d'anonymat pré-intégrée (Tor, VPN, DNSCrypt), des outils…
 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…
 eurecom-s3/linux_screenshot_xwindows
Plugin Volatility pour extraire X captures d'écran d'un dump mémoire
 rastrea2r/rastrea2r
Collecter & chasser les IOCs avec entrain et style