 alessandroz/lazagneforensic
Déchiffrement des mots de passe Windows à partir de fichiers de dump

==
Le projet LaZagne est de retour !!!
LaZagne utilise une fonction interne de Windows appelée CryptUnprotectData pour déchiffrer les mots de passe des utilisateurs. Cette API doit être appelée depuis la session de l'utilisateur victime, sinon elle ne fonctionne pas. Si l'ordinateur n'a pas été démarré (lorsque l'analyse est réalisée sur un disque monté hors ligne), ou si nous ne voulons pas déposer un binaire sur la machine distante, aucun mot de passe ne peut être récupéré.
LaZagneForensic a été créé pour éviter ce problème. Ce travail s'est principalement inspiré de l'excellent travail réalisé par Jean-Michel Picod et Elie Bursztein pour DPAPICK et par Francesco Picasso pour Windows DPAPI laboratory.
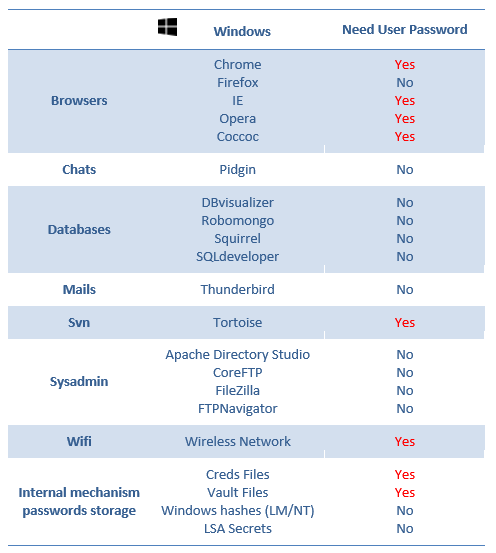
Note : Le principal problème est que pour déchiffrer ces mots de passe, le mot de passe Windows de l'utilisateur est nécessaire.
sudo wget https://bootstrap.pypa.io/pip/2.7/get-pip.py
sudo python2 ./get-pip.py
sudo apt install python2-dev
pip2 install markerlib
pip2 install distribute
pip2 install -r requirements.txt
PS C:\Users\test\Desktop> Import-Module .\dump.ps1
PS C:\Users\test\Desktop> Dump
Folder dump created successfully !
python dump.py
python laZagneForensic.py all -remote /tmp/dump -password 'ZapataVive'
python laZagneForensic.py all -remote /tmp/dump
test:~$ ls /tmp/disk/
total 769M
drwxr-xr-x 2 root root    0 févr.  1 14:05 ProgramData
-rwxr-xr-x 1 root root 256M févr.  1 14:05 swapfile.sys
-rwxr-xr-x 1 root root 512M févr.  1 14:05 pagefile.sys
drwxr-xr-x 2 root root    0 janv. 31 00:35 System Volume Information
dr-xr-xr-x 2 root root    0 janv. 26 10:17 Program Files (x86)
dr-xr-xr-x 2 root root    0 janv. 25 18:13 Program Files
drwxr-xr-x 2 root root    0 janv. 19 10:09 Windows
drwxr-xr-x 2 root root    0 janv. 16 15:52 Homeware
drwxr-xr-x 2 root root    0 janv.  9 17:33 PerfLogs
drwxr-xr-x 2 root root    0 nov.  22 20:37 Recovery
drwxr-xr-x 2 root root 4,0K nov.  22 20:31 Documents and Settings
dr-xr-xr-x 2 root root    0 nov.  22 20:31 Users
python laZagneForensic.py all -local /tmp/disk -password 'ZapataVive'
python laZagneForensic.py all -local /tmp/disk
Note : Utilisez -v pour le mode verbeux et -vv pour le mode débogage.
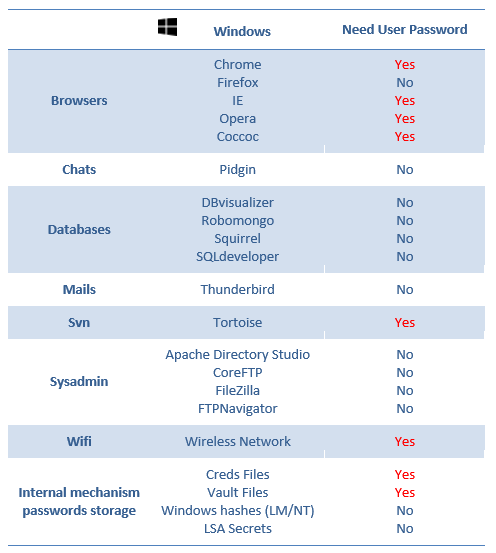
Note : Consultez l'image suivante pour comprendre quels mots de passe vous pouvez déchiffrer sans avoir besoin du mot de passe Windows de l'utilisateur. Tous les identifiants trouvés seront testés comme mot de passe Windows au cas où l'utilisateur réutiliserait le même mot de passe.
N'hésitez pas à soutenir mon travail en faisant un don, je l'apprécierai beaucoup :
| Alessandro ZANNI |
|---|
| [email protected] |
