
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
iOSRestrictionBruteForce — Craquer les codes de restriction iOS avec Python | Kitploit

Outils/GitHubGitHub/thehappydinoa/iosrestrictionbruteforce
Sécurité iOSAttaques de Mots de PasseAnalyse ForensiqueSécurité Mobile
GitHubthehappydinoa/iosrestrictionbruteforce

iOSRestrictionBruteForce

Craquer les codes de restriction iOS avec Python

Voir le dépôt
Partager
3777368il y a 2 ansVérifié par Kitploit

Force brute du code de restriction iOS Version

Python OS iOS PRs Welcome Code Climate

Aperçu

Cette version de l'application est écrite en Python et est utilisée pour casser le code de restriction d'un iPhone/iPad. Elle exploite une faille dans les sauvegardes non chiffrées, permettant de découvrir le hachage et le sel.
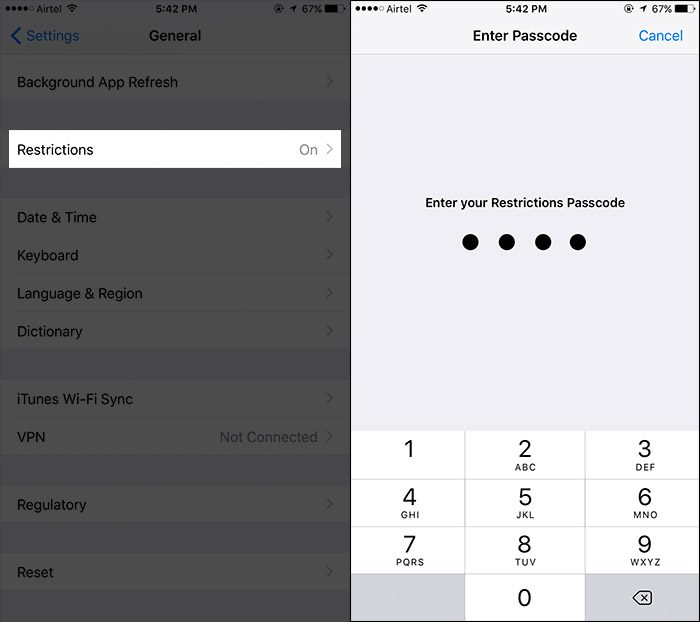
Code de restriction

DÉPENDANCES

Cela a été testé avec Python 2.7 et Python 3.7

Nécessite requests Installer avec pip install requests

Utilisation

usage: ioscrack.py [-h] [-c] [--mojave] [-b folder]

un script pour casser le code de restriction d'un iDevice

optional arguments:
-h, --help            affiche ce message d'aide et quitte
-c, --cli             demande une entrée à l'utilisateur
-m, --mojave              aide l'utilisateur à exécuter le script sur macOS mojave
-b folder, --backup folder
                    où se trouvent les sauvegardes

Comment utiliser

  1. Cloner le dépôt

    git clone https://github.com/thehappydinoa/iOSRestrictionBruteForce && cd iOSRestrictionBruteForce
    
  2. Assurez-vous d'utiliser iTunes ou libimobiledevice pour sauvegarder l'appareil iOS sur l'ordinateur

  3. Exécutez ioscrack.py

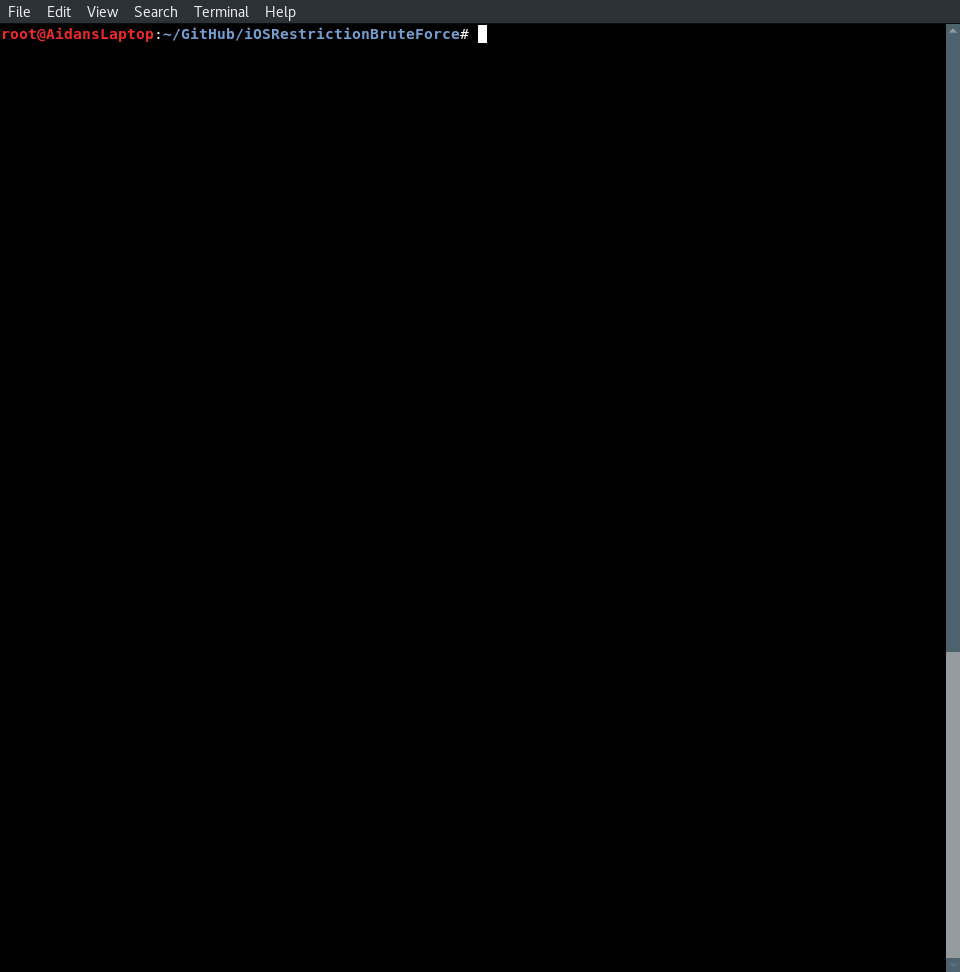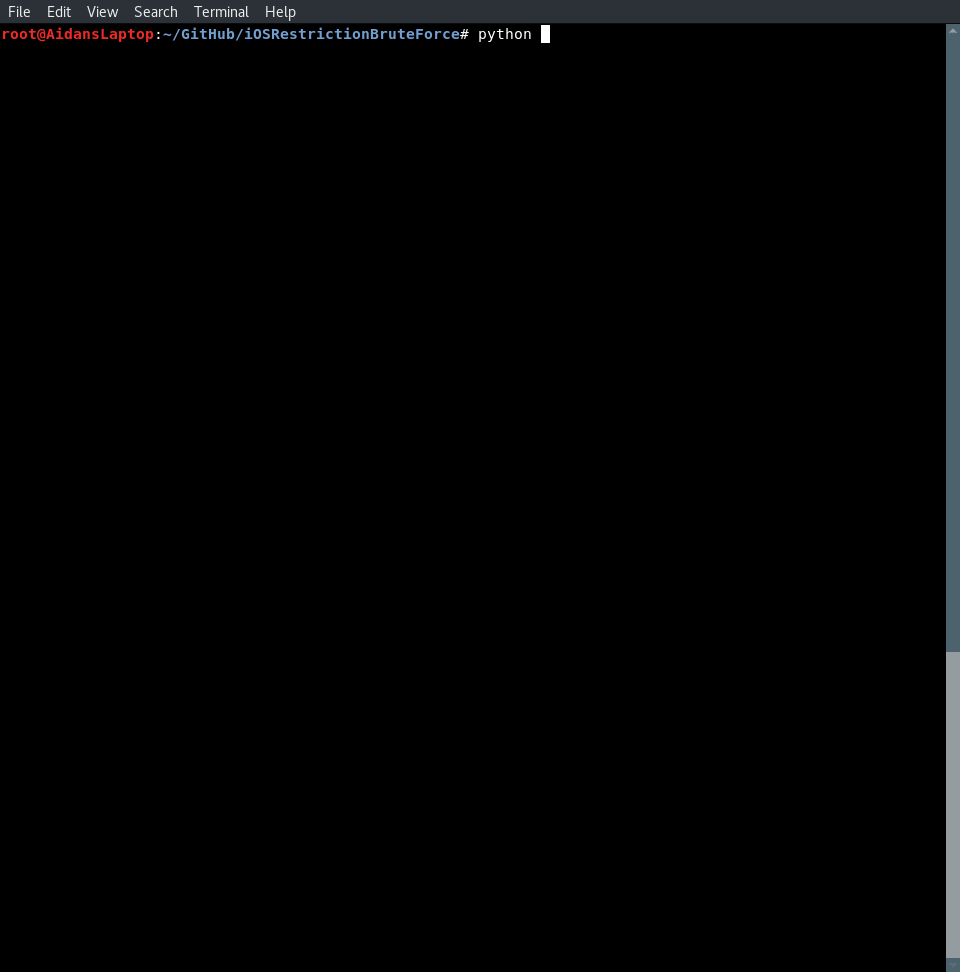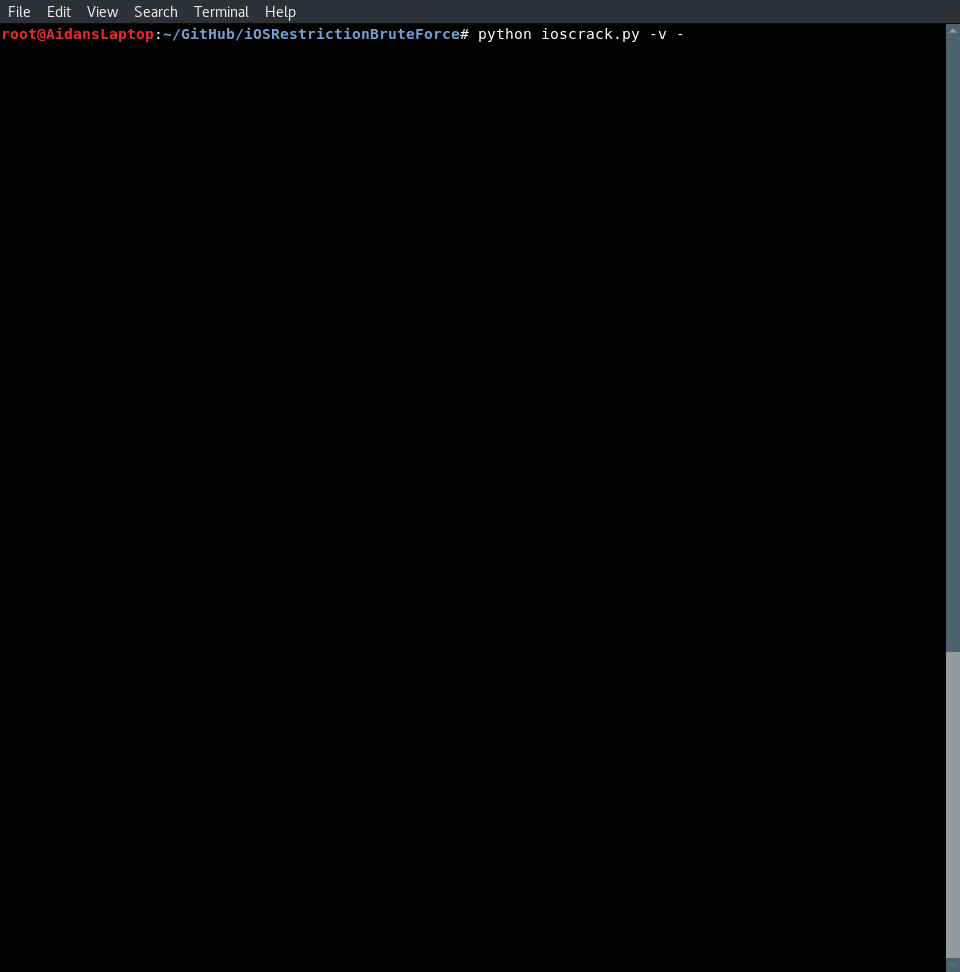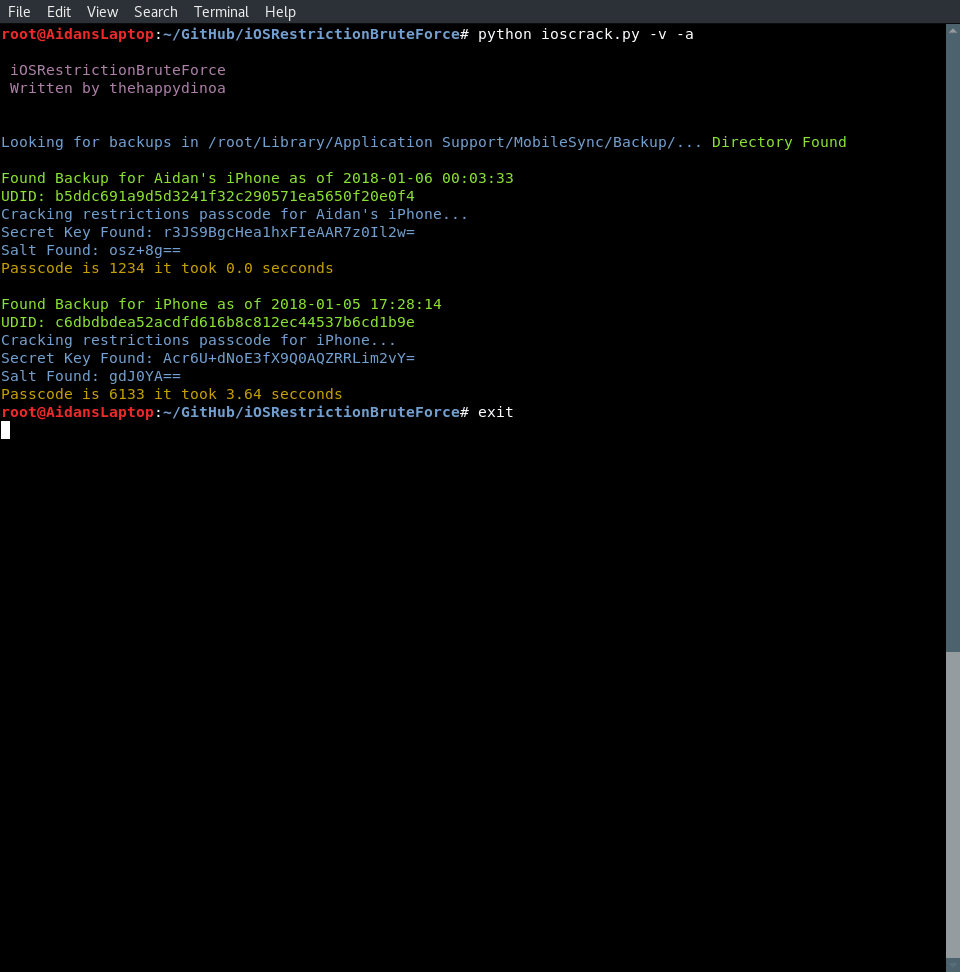
    python ioscrack.py
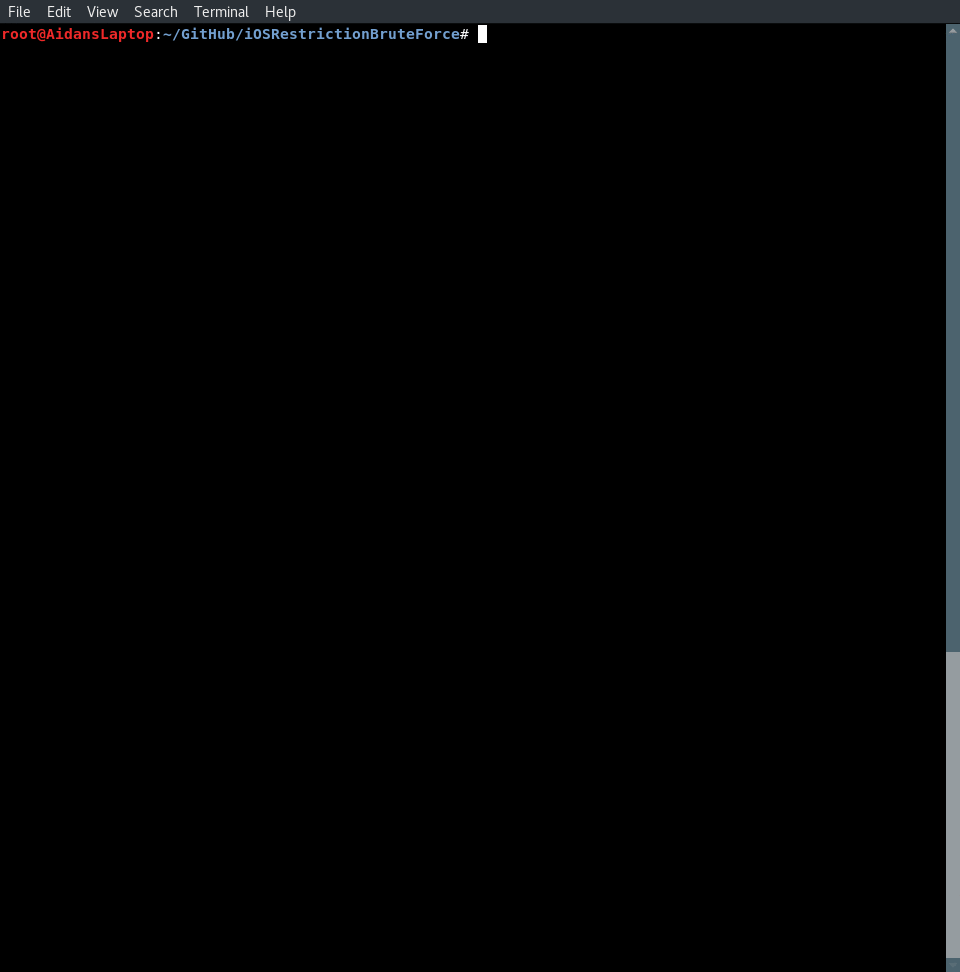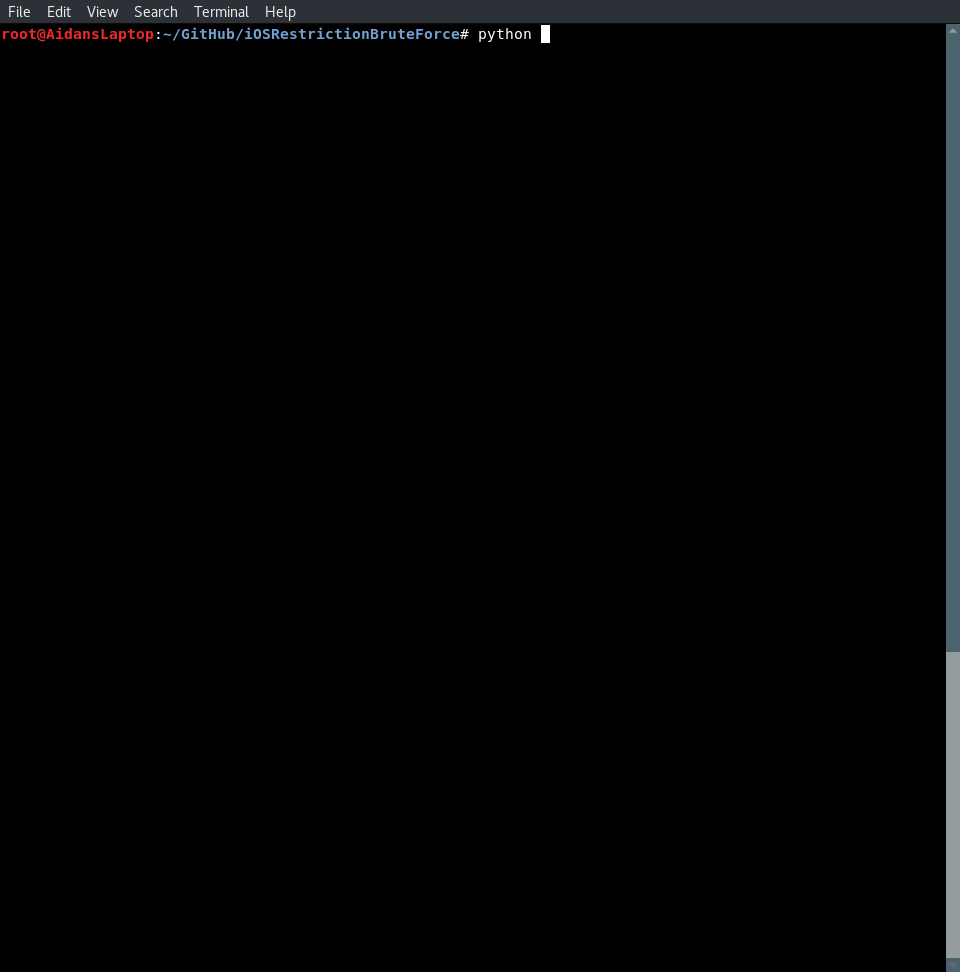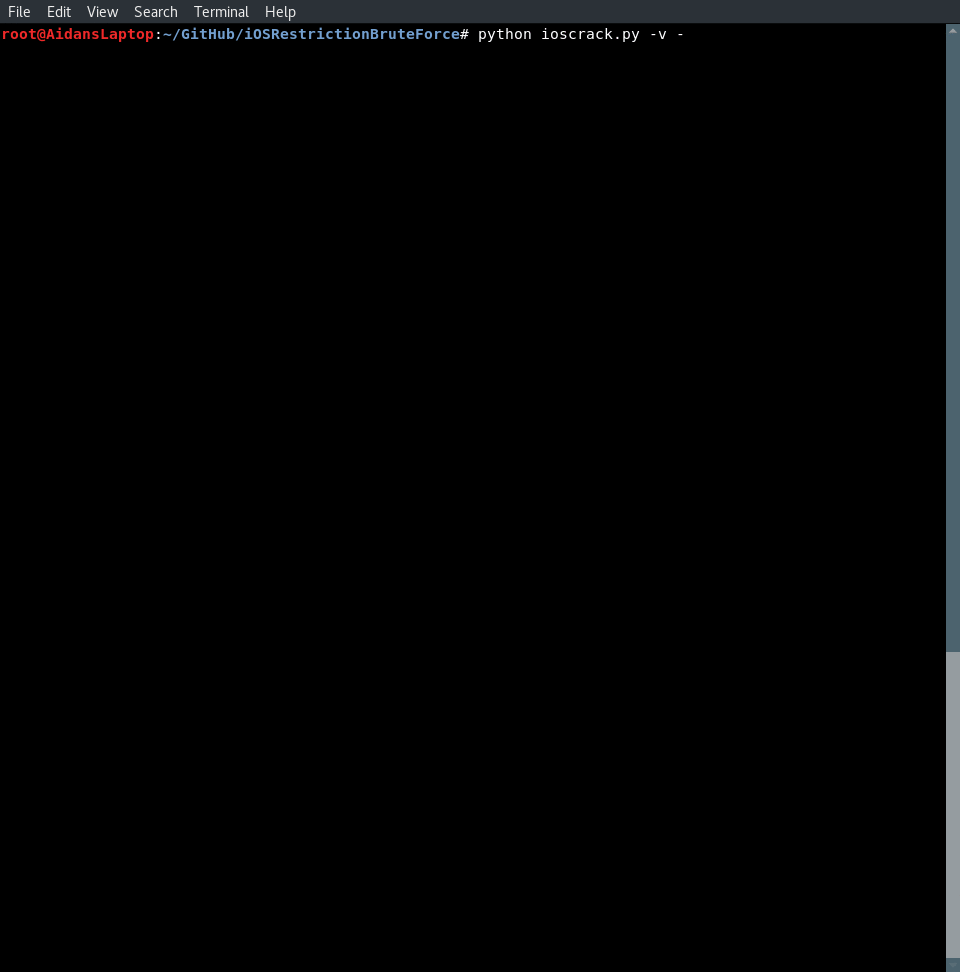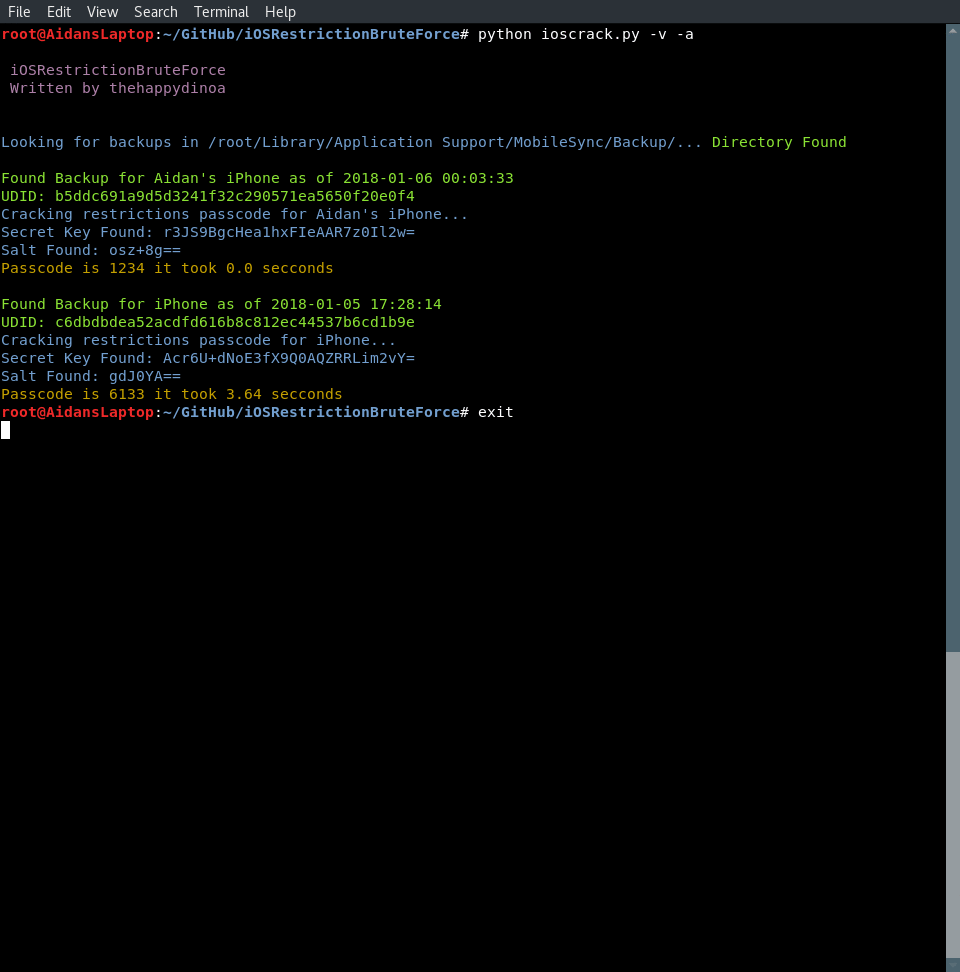
    

GIF

Comment ça fonctionne

Cela fonctionne en craquant le hachage pbkdf2 avec ma fonction lambda utilisant Passlib

  1. Teste les 20 codes à 4 chiffres les plus courants

  2. Teste les dates d'anniversaire entre l'an 1000 et (50 ans dans le futur)

  3. Force brute des codes de 1 à 9999

  4. Ajoute les codes réussis à une base de données locale

Comment se protéger

  1. Chiffrez les sauvegardes

  2. Sauvegardez uniquement sur des ordinateurs de confiance

Remarques

Vous pourriez avoir des difficultés à accéder à ~/Library/Application\ Support/MobileSync/Backup/ sur macOS Mojave et versions ultérieures car SIP (System Integrity Protection) empêche l'accès programmatique à ce dossier. La solution consiste à copier le dossier Backup depuis le chemin ci-dessus dans le dossier iOSRestrictionBruteForce, puis exécuter python ioscrack.py -b Backup. Ou exécutez python ioscrack.py --mojave

Contribuer

Meilleures façons de contribuer

  • Mettez une étoile sur GitHub - si vous l'utilisez et l'appréciez, veuillez au moins mettre une étoile :)
  • Faire la promotion
  • Ouvrez des issues
  • Soumettez des corrections et/ou améliorations via des Pull Requests
  • Ajoutez au wiki

Promotion

Vous aimez le projet ? Merci de soutenir pour assurer la poursuite du développement :

  • Mettez une étoile sur ce dépôt sur GitHub

  • Suivez-moi

    • Twitter
    • GitHub

Remerciements

  • yuejd

LICENCE

MIT License

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    388
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    255
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    247

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →





