

stealth_call
 kitsune-de/stealth_call
En-tête uniquement pour bibliothèque d'appels système indirects Windows x64. Zéro CRT, zéro IAT, VEH anti-BP, contournement AMSI/ETW, mémoire W^X,…
defensive-toolsexploitationmalware-analysis+3
9
kitsune-de/stealth_callEn-tête uniquement pour bibliothèque d'appels système indirects Windows x64. Zéro CRT, zéro IAT, VEH anti-BP, contournement AMSI/ETW, mémoire W^X,…
 hackerest/pwneye
Votre compagnon pour caméras ONVIF et RTSP, conçu pour découvrir et hacker des caméras de sécurité réelles 🎥
 gmh5225/common-registry-jmp-rcx
Pilote en mode noyau qui enregistre un rappel de registre en abusant d'un gadget JMP RCX dans nvraid.sys pour obtenir une communication non détectée,…
 gmh5225/cripple
Pilote noyau Windows qui supprime la Protection des processus (PP) et la Protection légère des processus (PPL).
 bastilleresearch/mousejack
Outils de recherche pour les vulnérabilités MouseJack dans les dispositifs sans fil nRF24L01, incluant la découverte d'appareils, la capture de…
 barnew-st/ecdsa-private-key-recovery
Un outil de recherche cryptographique pour analyser les vulnérabilités de signatures
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
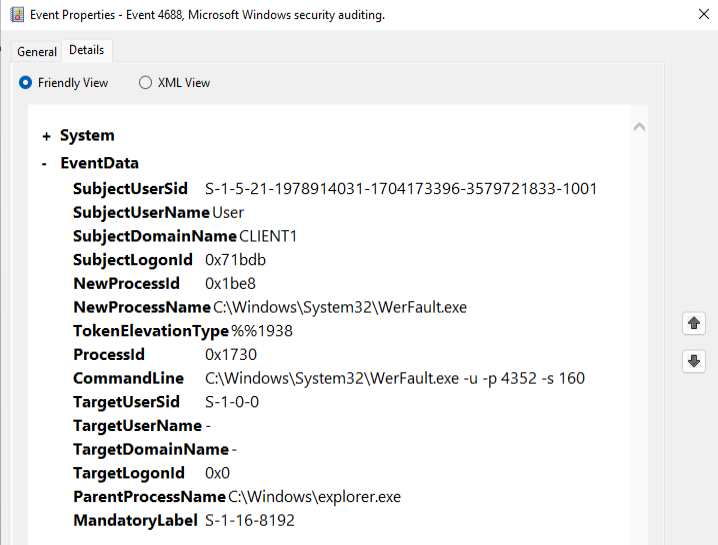 gmh5225/cs-dropspawn_bof
CobaltStrike BOF pour lancer des Beacons en utilisant le détournement de répertoire d'application DLL
 specterops/skills
Reusable offensive security skills and plugins for AI agents, covering reconnaissance, exploitation, C2, payload development, and reporting across…
 kyllr-qwen/fufu-sec
Framework pour l'utilisation non sollicitée des fréquences
 machine1337/fudcrypt
# Crypter basé sur Python qui obfusque les charges utiles pour contourner les antivirus et les EDR, générant des stubs FUD pour les opérations de red…
 machine1337/pyobfuscate
Un script simple et efficace pour obscurcir des charges utiles Python afin de les rendre totalement FUD.
 mastercodeon314/ksdumper-11
Une renaissance du classique et légendaire KsDumper
 mr-un1k0d3r/redteamscripts
Collection de scripts offensifs pour red team, incluant la terminaison de processus, le contournement de SPF pour le phishing, le bourrage…
 withsecurelabs/doublepulsar-usermode-injector
Un utilitaire permettant d’utiliser le shellcode en mode utilisateur de la charge utile DOUBLEPULSAR pour charger de manière réflexive une DLL…
 teutekeune/ibssloader
Outil de recherche pour démarrer Linux sur iPad mini 1 via checkm8, iBSS/iBEC corrigés et charges utiles bare-metal personnalisées, incluant le…
 davidcarliez/trustmebro
Contourner les garde-fous des LLM en les déroutant avec une sortie d'outil fabriquée.
 cspf-founder/red-clippy
Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.