 cspf-founder/red-clippy
Outil open-source de gestion de tests d'intrusion conçu pour être opéré par un agent IA.

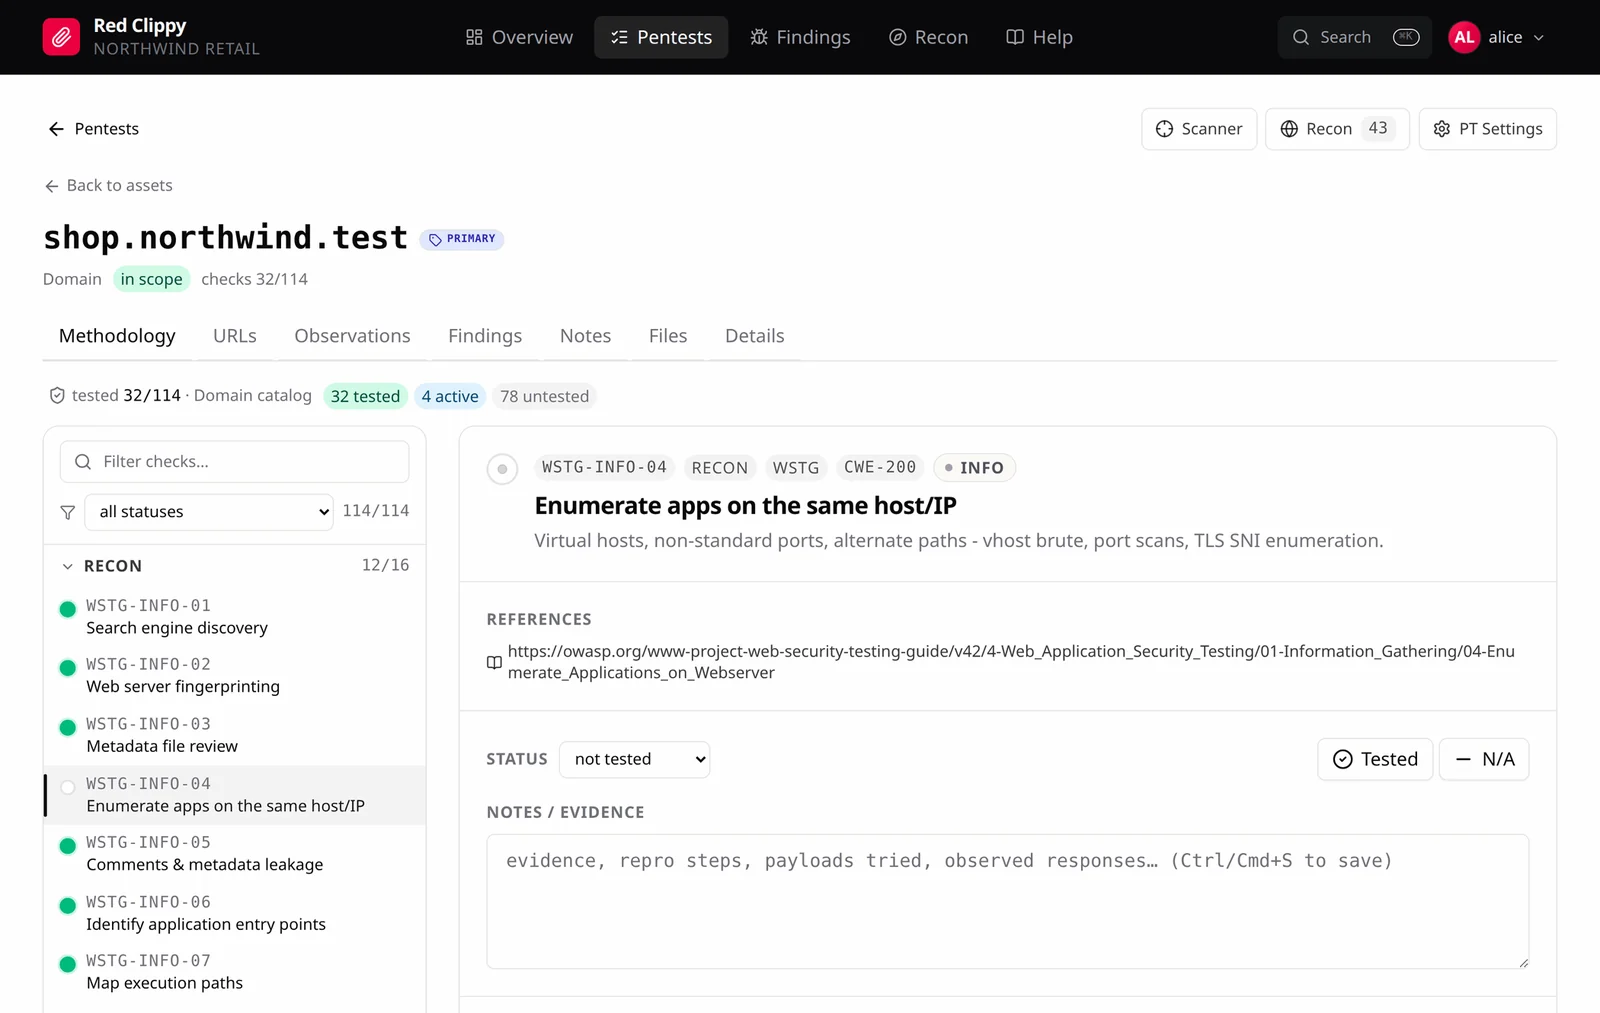
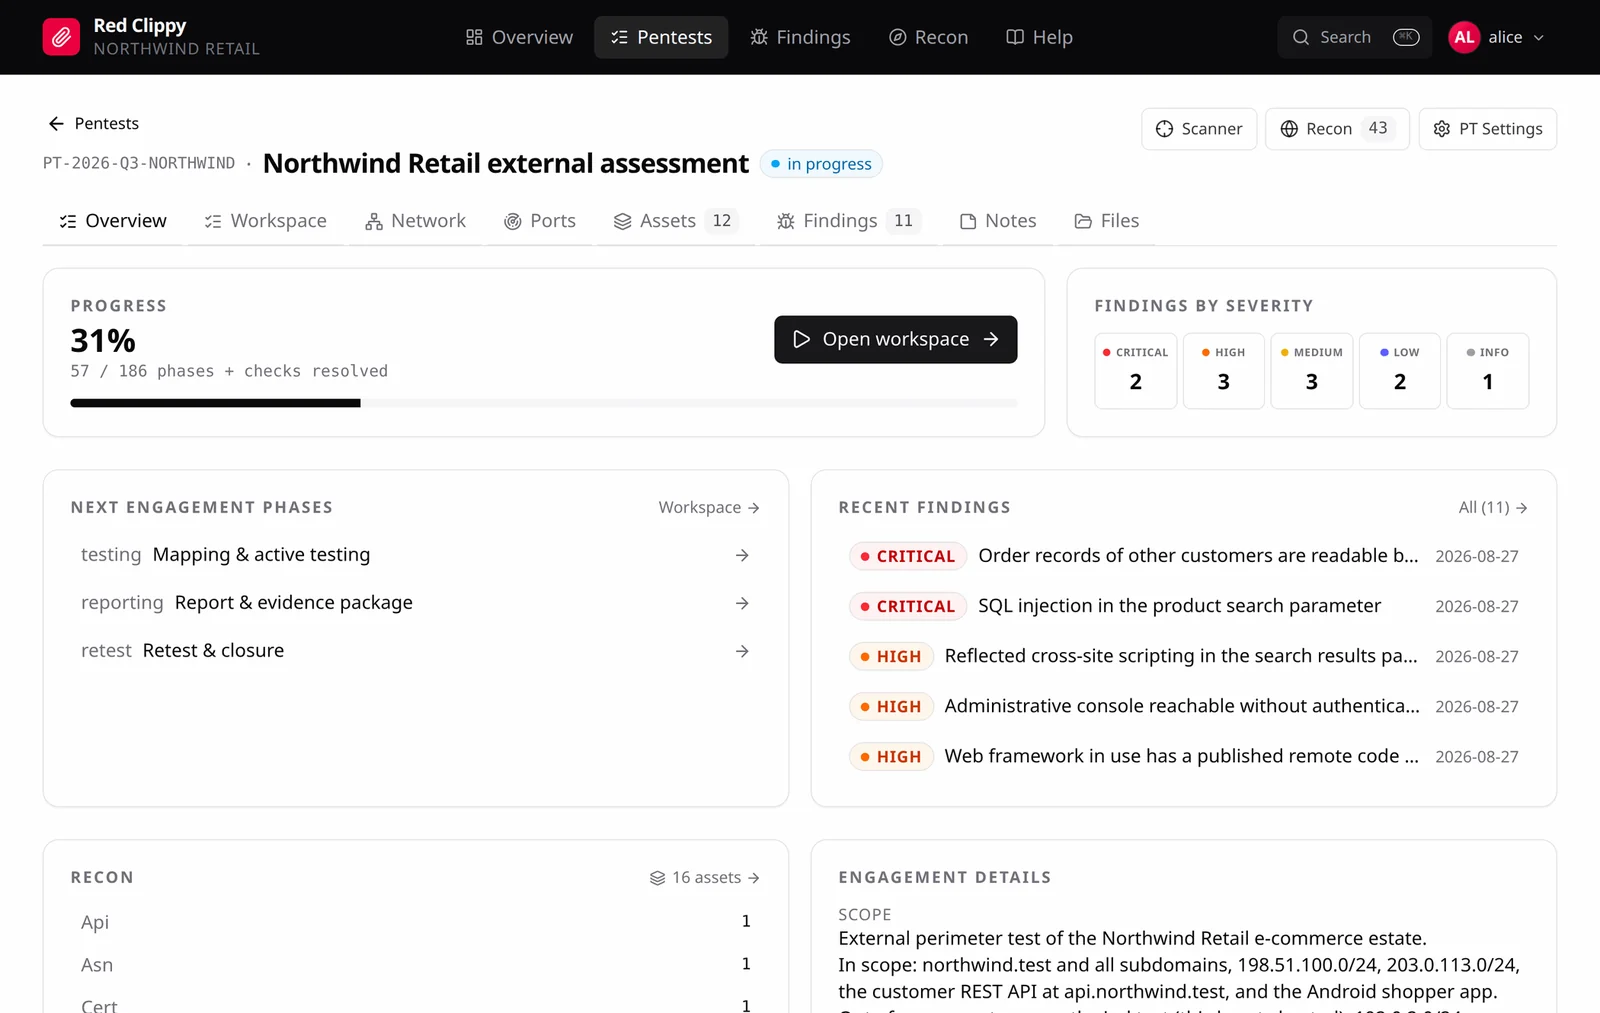
Gestion de pentest open-source conçue pour être opérée par un agent IA. Connectez-la à Claude Code via MCP et elle mène l'engagement à vos côtés : périmètre et actifs, observations de reconnaissance, couverture méthodologique, et constats avec CVSS et preuves.
Conçu pour les testeurs qui veulent la vitesse d'un agent sans renoncer à la discipline d'un véritable engagement. Le travail n'est pas répété, les constats ne s'évaporent pas entre les sessions, et rien n'atteint le rapport qui n'a jamais été prouvé.
Documentation complète : https://cspf-founder.github.io/red-clippy/
Les agents de codage sont devenus de véritables testeurs utiles. Ils disposent d'un shell, ils exécutent les mêmes outils que vous, et ils couvrent du terrain rapidement. Pointez-en un vers une cible et il trouvera des choses.
Puis la fenêtre de contexte se remplit, et l'engagement est perdu. La session suivante rescane des hôtes déjà écartés, reteste ce qui a déjà été éliminé, et ne peut pas vous dire quelles parties du périmètre ont été abordées. Quelque part dans la transcription se trouve une injection SQL confirmée que personne n'a notée.
Red Clippy corrige cela en donnant à l'agent deux choses qu'il n'a pas par lui-même.
Un endroit où déposer le travail. Chaque actif, observation, vérification et constat atterrit dans une base de données au fil des tests, et non dans un tampon de défilement. La couverture devient une requête plutôt qu'un souvenir : quels actifs existent, quelles vérifications sont écartées sur chacun, ce qui a déjà été signalé. La session de demain reprend exactement là où la précédente s'est arrêtée.
Des règles à suivre. Un document Red Team Instructions parvient à l'agent lors de la poignée de main MCP, avant qu'il ne fasse quoi que ce soit : vérifier avant de signaler, prouver chaque affirmation, prendre l'accès minimal nécessaire pour démontrer l'impact, laisser les systèmes tiers tranquilles. Remplacez-le par organisation et par engagement, car les règles internes diffèrent entre équipes et clients.
Vous restez dans la boucle tout le temps. Tout ce que l'agent écrit est une ligne ordinaire dans l'interface web que vous pouvez examiner, corriger, reclasser ou jeter.
[!CAUTION] Tests autorisés uniquement. Red Clippy est destiné aux testeurs d'intrusion travaillant dans le cadre d'un engagement. Ne testez que les systèmes que vous possédez ou pour lesquels vous avez une autorisation écrite explicite d'évaluation. Le marquage du périmètre et les Red Team Instructions existent pour maintenir un agent dans les règles d'engagement, mais ce sont des garde-fous, pas une autorisation. Un agent agit sous votre autorité, et vous restez responsable de tout ce qu'il fait.
Téléchargez un binaire depuis la
dernière version et exécutez-le
Il configure la base de données et sert le panneau sur 127.0.0.1:7337.
Linux
tar xzf red-clippy-*-x86_64-unknown-linux-musl.tar.gz
cd red-clippy-*-x86_64-unknown-linux-musl
./red-clippy serve
Windows
Décompressez l'archive, puis depuis ce dossier :
.\red-clippy.exe serve
Ouvrez http://127.0.0.1:7337 et l'assistant de configuration prend le relais à partir de là.
La base de données est créée dans le répertoire où vous exécutez le binaire. Les preuves téléversées y sont également stockées, dans red-clippy-storage. Ces deux chemins peuvent être modifiés dans le fichier de configuration, voir Configuration.
Vous préférez le compiler vous-même ? Voir Building from source.
Red Clippy regroupe le travail en organisations. Une organisation contient vos pentests, et chaque pentest contient les actifs, les constats et les preuves de cette mission. Si vous testez pour une seule entreprise, une seule organisation suffit. Si vous intervenez pour plusieurs clients, donnez à chacun la sienne : une organisation ne voit rien de ce qui appartient à une autre, ainsi leurs missions ne se mélangent jamais.
Une organisation possède deux noms. Le nom d'affichage (« XYZ Example Corp ») est celui que vous voyez dans le panneau et peut être modifié ultérieurement. Le slug (xyz) est un identifiant court en minuscules utilisé dans le dossier de preuves sur le disque (red-clippy-storage/org_xyz/pentest_PT-2026-08-27/), il est donc fixé une fois pour toutes.
Vous pouvez appartenir à plusieurs organisations et basculer entre elles depuis le menu de l'avatar. Dans chacune, vous êtes soit un propriétaire, qui peut ajouter et retirer des personnes et renommer ou supprimer l'organisation, soit un membre, qui travaille sur les missions.
Au premier démarrage, la base de données est vide, le navigateur affiche donc un assistant de configuration au lieu d'un formulaire de connexion. Il demande :
Le compte qu'il crée est le propriétaire de cette organisation. L'assistant n'apparaît que tant que la base de données ne contient aucun utilisateur ; une fois le premier compte créé, il est définitivement désactivé, il ne peut donc pas servir à créer des comptes supplémentaires plus tard.
Après la configuration, gérez les organisations et les coéquipiers dans l'application via menu de l'avatar > Organizations.
Si personne ne peut se connecter, la CLI est le moyen de revenir en arrière :
red-clippy reset-password --username alice --password 'new-one'
Le flux prévu est piloté par l'agent. Vous configurez l'engagement, puis vous travaillez sur la cible avec Claude Code pendant qu'il tient le registre.
Vous configurez :
L'agent travaille ensuite, et consigne au fur et à mesure :
ingest_tool_output, ou écrit directement les actifs
et les observations.Vous supervisez :
