
CVE-2024-29943-but-with-wasm
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943, mais avec wasm
exploitationshellcodeweb-security+1
1
sneakynachos/cve-2024-29943-but-with-wasmCVE-2024-29943, mais avec wasm

 nu11secur1ty/0
Exploit pour une condition de concurrence dans Windows Defender qui élève les privilèges à SYSTEM via une utilisation après libération, fait planter…
 xoreaxeaxeax/schrodingers-toctou
Détecte les chargements mémoire inventés par le compilateur qui transforment du C sécurisé en vulnérabilités TOCTOU. Comprend des audits automatisés…
 0xreadingsteiner/cisco-security-research
Recherche indépendante en sécurité sur les produits Cisco — CUCM, Expressway, FTD, ISE
 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
 exploit-garbage/0day-rubbish
Redéfinir la divulgation des vulnérabilités à l'ère de l'IA. Nous produisons en masse des 0day exploitables et les divulguons directement, en…
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — RCE non authentifiée sur UniFi OS + lecture de fichier via contournement d'authentification ..%2f (CVSS 10.0, KEV, Mirai ITW)
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) chaîne XSS pré-auth vers RCE sur WordPress — exploit PoC + outil d'audit défensif + template nuclei
 r3vpwnx/cve-2026-26119
WAC RCE - CVE-2026-26119 Windows Admin Center RCE authentifié via WinREST/PowerShell invokeCommand.
 cryptogenic/ps5-ipv6-kernel-exploit
Un exploit noyau expérimental basé sur webkit (Arb. R/W) pour la PS5 sur <= 4.51FW
 chvancooten/follina.py
POC pour reproduire l'intégralité de la vulnérabilité RCE 'Follina' d'Office à des fins de test
 mattifestation/antimalwareblight
Exécutez du code PowerShell au niveau de protection antimalware-light.
 jason5545/ghostlock-myron-tw
GhostLock (CVE-2026-43499) port d'exploit kernel pour le firmware Taiwan du REDMI K90 Pro Max (myron, WPMTWXM) — offsets, guide de compilation,…
 corkami/collisions
Collisions de hachage et exploitations
 decalage2/collisions
Collisions de hachage et leurs exploitations
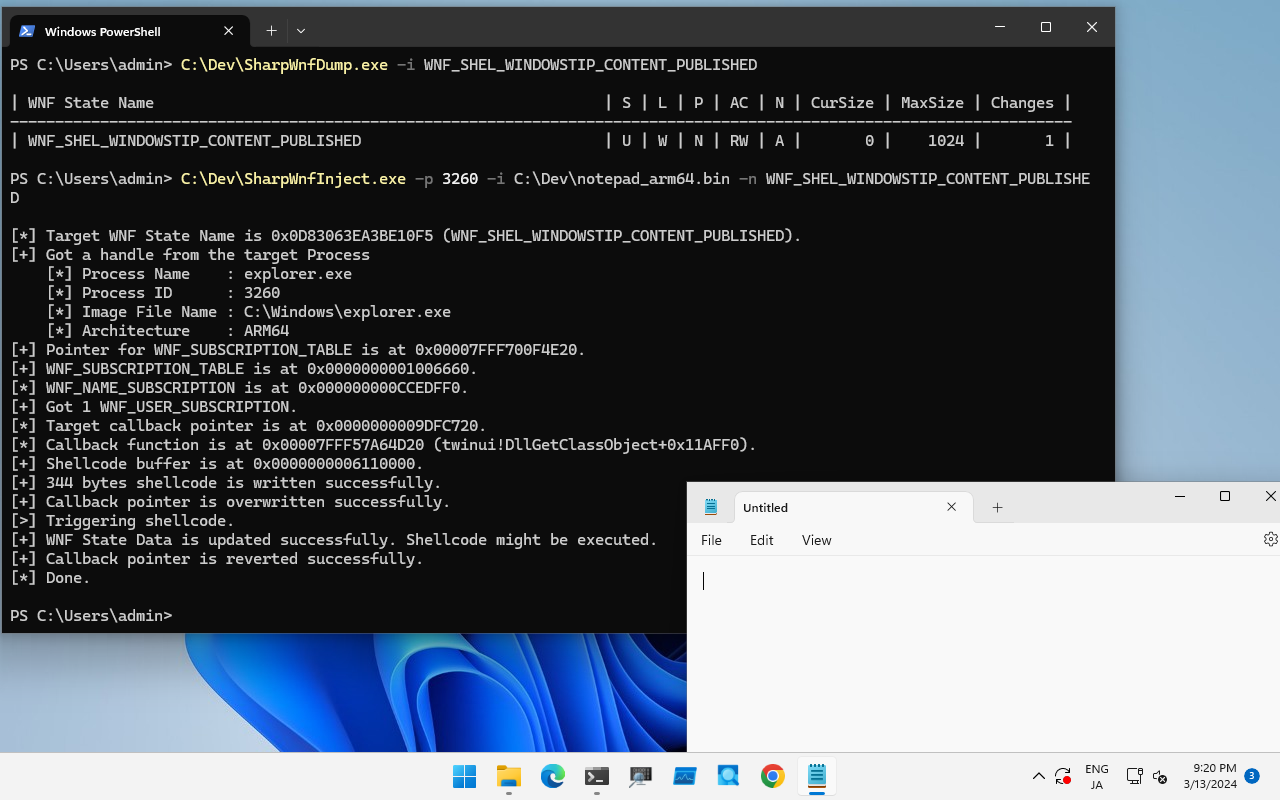 daem0nc0re/sharpwnfsuite
Utilitaires C# pour Windows Notification Facility
 dec0ne/krbrelayup
KrbRelayUp - une élévation de privilèges locale universelle sans correctif dans les environnements de domaine Windows où la signature LDAP n'est pas…
 ariary/dogwalk-rce-poc
🐾Dogwalk PoC (en utilisant un fichier diagcab pour obtenir une RCE sur Windows)