 0xreadingsteiner/cisco-security-research
Recherche indépendante en sécurité sur les produits Cisco — CUCM, Expressway, FTD, ISE

Chercheur : 0xReadingSteiner Contact : [email protected] Éditeur : Cisco Systems, Inc. Éditeur notifié : 2026-08-04 (Cisco PSIRT, ZDI, SSD) Réponse de l'éditeur : Aucune
Des recherches indépendantes en sécurité menées sur des produits Cisco disponibles dans le commerce ont identifié des vulnérabilités critiques dans plusieurs gammes de produits — y compris les systèmes sur lesquels les entreprises s'appuient pour les communications vocales, la collaboration et la sécurité réseau.
Plusieurs tentatives de coordination ont été effectuées avant la publication :
Le refus de Cisco de s'engager laisse les défenseurs d'entreprise dans l'aveuglement. Ces avis existent afin que les organisations exploitant une infrastructure Cisco puissent évaluer leur propre risque et prendre des mesures de protection.
| Produit | Rôle | Statut |
|---|---|---|
| Cisco Unified Communications Manager (CUCM) 15.x | Traitement des appels vocaux d'entreprise | Actif — 55+ vulnérabilités identifiées, 3 chaînes d'attaque publiées (dont la chaîne inter-produits False;Relay) |
| Cisco Expressway X14.x / X15.x | Collaboration edge / proxy de traversée | Actif — Blind;Wire (contrebande SIP pré-authentification) + False;Relay (chaîne de corridor MRA) + Null;Tone (saturation du bus de composants pré-authentification, C et E) publiés |
| Cisco Firepower Threat Defense (FTD) | Pare-feu de nouvelle génération / IPS | À venir |
Chaque avis combine plusieurs vulnérabilités en une narration d'attaque complète.
| # | Nom | Composants | Résumé | CVSSv3.1 | Date |
|---|---|---|---|---|---|
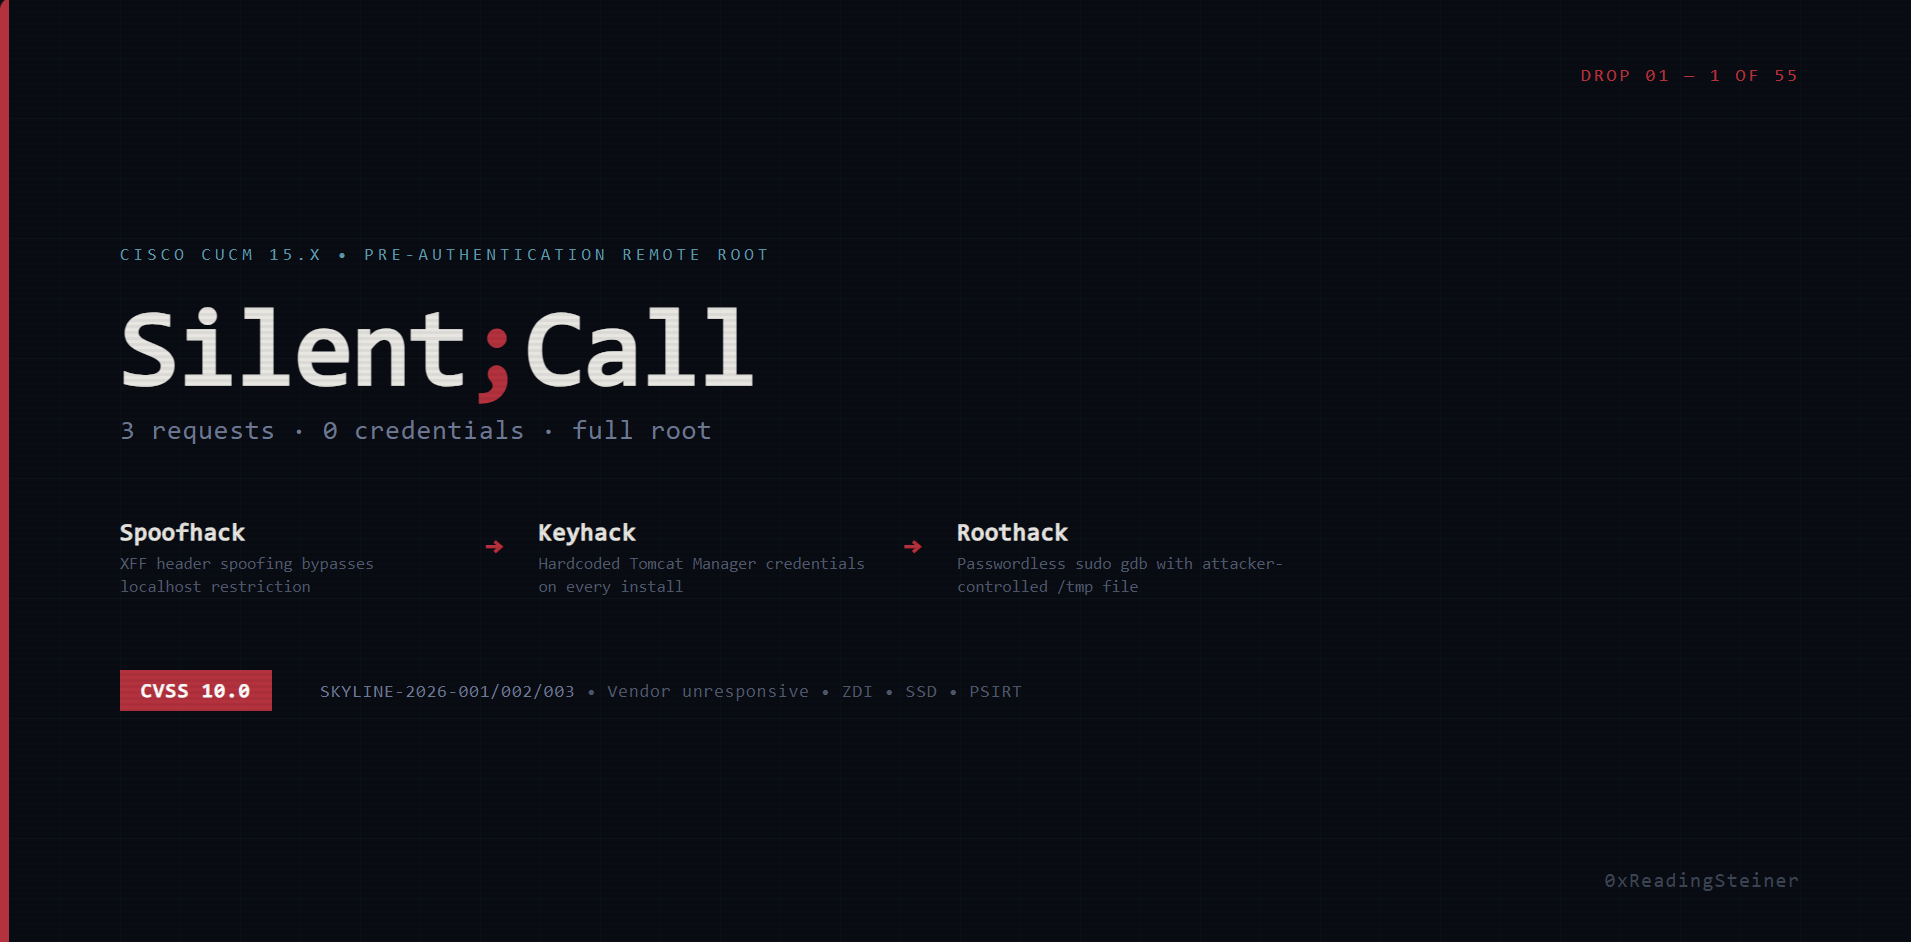
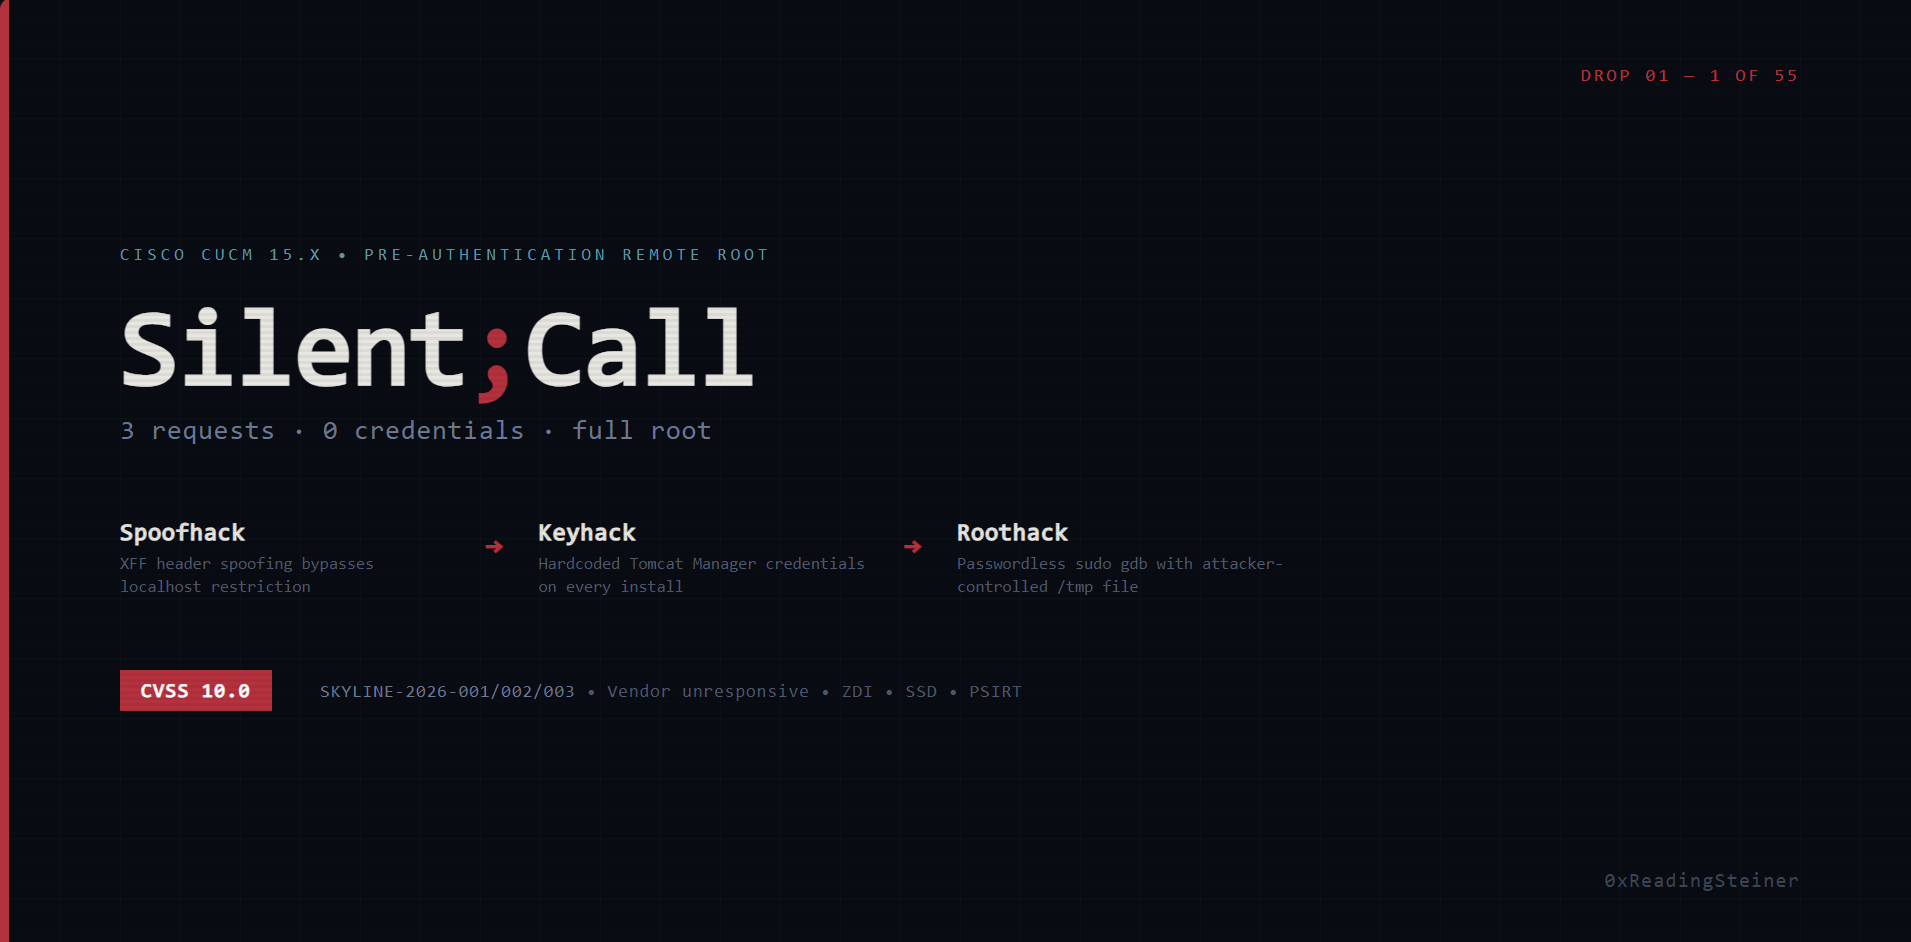
| 01 | Silent;Call | Spoofhack → Keyhack → Roothack | Root distant pré-authentification — 3 requêtes HTTP, zéro identifiant | 10.0 | 2026-08-04 |
| 03 | Dead;Dial | Spoofhack → Deployhack → Lookaphack | RCE pré-authentification via Apache Axis AdminService de l'ère 2006 + injection JNDI dans WebDialer — survit à la rotation des identifiants Tomcat Manager | 10.0 | 2026-08-10 |
| # | Nom | Composants | Résumé | CVSSv3.1 | Date |
|---|---|---|---|---|---|
| 02 | Blind;Wire | Zerohack | Contrebande de requêtes SIP pré-authentification — Content-Length: 2³² se replie à 0, transformant le proxy de bordure en tunnel aveugle aux politiques | 8.1 | 2026-08-10 |
| 05 | Null;Tone | Squathack → Burnhack | Blackout du bus de composants XCP pré-authentification sur C et E — usurpation de nom sur n'importe quel id de composant + bombe de profondeur Θ(n²) (limites codées en dur 0/0, aucun réglage opérateur) sature les deux cœurs à ~10 Ko/s en continu ; :7400 n'a aucune couverture fail2ban ; vérifié en conditions réelles le 2026-10-05 sur deux appliances en version de production (ΔCPU +218,6 s / +92 s, sondes 0,00 s→18,18 s, récupération propre avec continuité de pid) | 8.2 | 2026-10-05 |
| # | Nom | Composants | Résumé | CVSSv3.1 | Date |
|---|---|---|---|---|---|
| 04 | False;Relay | Blankhack → Seedhack → corridor → Badgehack (+ Splithack / Wraphack / Namehack) | Abus du corridor MRA — porte de bordure limitée à la présence + amorçage d'identifiants de relais sans authentification + falsification d'identité par clé de cluster : données CUCM pré-authentification d'origine Internet (200 XML UDS en direct) et acceptation de session SSO avec Bearer falsifié, prouvés en conditions réelles de bout en bout sur un chemin amorcé et sur un chemin à identifiants purement réels. Extension du 2026-09-28 : la porte de ressources utilisateur UDS résolue — un jeton falsifié correspondant à sub lit l'enregistrement de n'importe quel utilisateur et écrit son PIN/ses identifiants depuis Internet (204, vérifié en base de données) ; prise de contrôle de compte par utilisateur, silencieuse, tout en 2xx. Aucun déclenchement fail2ban sur le chemin de succès. | 10.0 (composé) / 8.5 (un compte MRA) | 2026-09-28 |
Des chaînes d'attaque supplémentaires seront publiées au fur et à mesure.
Chaque chaîne d'attaque est composée de vulnérabilités individuelles, documentées séparément pour le suivi des CVE.
| ID | Nom | Titre | CWE | Utilisée dans |
|---|---|---|---|---|
| SKYLINE-2026-001 | Spoofhack | Confiance accordée à l'en-tête X-Forwarded-For sans restriction | CWE-644 | Silent;Call, Dead;Dial |
| SKYLINE-2026-002 | Keyhack | Identifiants Tomcat Manager codés en dur | CWE-798 | Silent;Call |
| SKYLINE-2026-003 | Roothack | Multiples chemins d'élévation de privilèges sudo non restreints | CWE-269 | Silent;Call |
| SKYLINE-2026-057a | Deployhack | Déploiement arbitraire de classes via Apache Axis AdminService | CWE-306 | Dead;Dial |
| SKYLINE-2026-057b | Lookaphack | Injection JNDI via un service SOAP déployé | CWE-502 | Dead;Dial |
| SKYLINE-2026-004 | Badgehack | Acceptation de jetons d'accès Bearer falsifiés via l'usurpation d'identité par clé de cluster | CWE-287 | False;Relay |
