Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
kingfisher — Détectez les secrets. Validez-les en direct. Cartographiez le rayon d'impact. Révoquez rapidement. Exécutez la CLI ou intégrez-la dans Rust, Python ou Node.js. | Kitploit
Outils/GitHubGitHub/mongodb/kingfisher
Analyse StatiqueScanners de VulnérabilitésSécurité des ConteneursAnalyse Dynamique de Code (DAST)Collecte d'InformationsSécurité CloudDevSecOpsUtilitaires et FrameworksDétection de SecretsSécurité de la Chaîne Logistique
GitHub
1.3k126178il y a 2 joursVérifié par Kitploit
mongodb/kingfisher

kingfisher

Détectez les secrets. Validez-les en direct. Cartographiez le rayon d'impact. Révoquez rapidement. Exécutez la CLI ou intégrez-la dans Rust, Python ou Node.js.
Voir le dépôtSite web
Partager
Contenu non disponible dans la langue demandée. Affichage de la version anglaise.

Detect and Validate Secrets Anywhere. Map Access. Revoke Fast.

Kingfisher Logo
Apache 2.0 License Container downloads
GitHub downloads PyPI downloads

Find leaked secrets. Validate what’s live. Map the blast radius. Revoke fast.

Kingfisher is a fast, free, open-source secret scanner and credential response tool built in Rust. It detects leaked secrets with hundreds of built-in rules, validates which credentials are active, maps access for supported credential types, and revokes supported secrets—all in one Apache-2.0-licensed release:

Detect → Validate → Map → Triage → Revoke

  • scan source code, Git history, cloud storage, container images, archives, and developer platforms
  • validate which credentials are active
  • map a leaked secret's identity, permissions, and reachable resources
  • triage findings in a browser, or output as SARIF, JSON, TOON
  • send real-time alerts to Slack, Microsoft Teams, Discord, Mattermost, Google Chat, or any JSON webhook
  • revoke supported secrets

Defender workflow: Follow the end-to-end defender workflow for secret detection, validation, notifications, blast-radius mapping, and revocation.

Embed Kingfisher in Python, Node.js, or Rust

Add native secret detection, live credential validation, and explicit revocation to your Python, JavaScript/TypeScript (Node.js), or Rust application. The same Rust engine and rule catalog run in-process, with no CLI subprocess required. Kingfisher is an embeddable secret scanner that also runs as a standalone CLI.
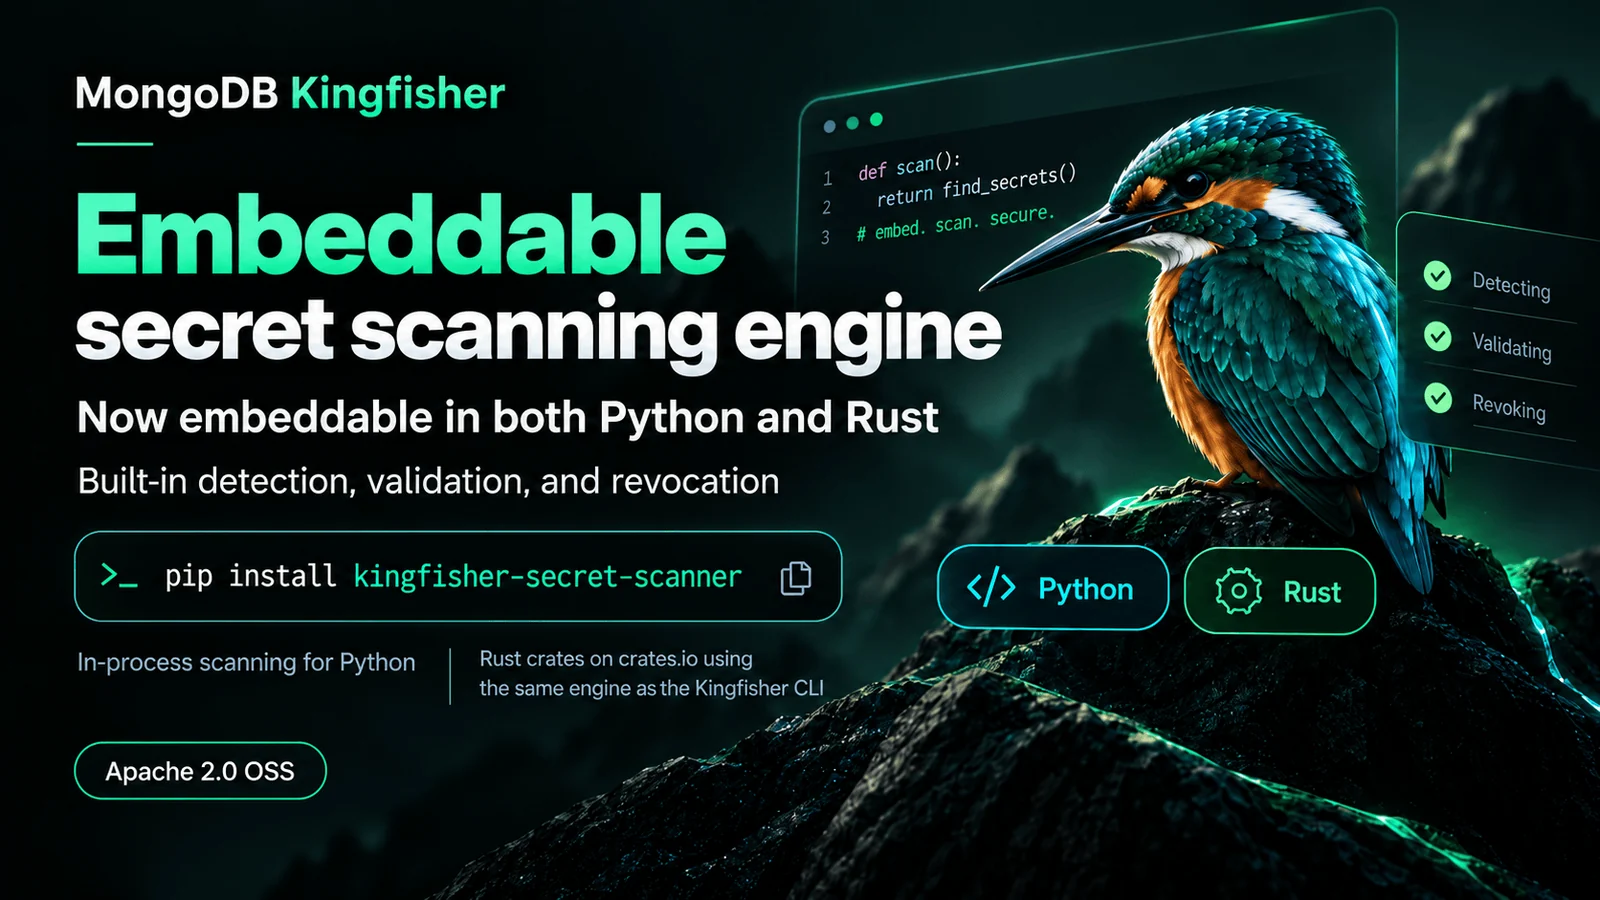
Kingfisher embeddable secret scanner: Detect Secrets → Validate → Map Blast Radius → Revoke. Native Python, Node.js/TypeScript and Rust SDK installs, plus CLI installation and HTML report commands.

Choose your language and add the SDK to your existing application:

  • Python:

    uv add kingfisher-secret-scanner
    

    Import kingfisher_sdk. See the Python SDK guide and runnable examples for scanning, validation, rule inspection, and explicit revocation.

  • Node.js / TypeScript:

    npm install kingfisher-secret-scanner
    

    The stable npm SDK 1.0.0 wraps the same Rust crates with napi-rs. See the Node SDK guide and source/examples. It targets Node.js, including VS Code workspace extensions, rather than browser/WASM runtimes. Explore Kingfisher Workbench, a commented showcase with live progress, Git-history scanning and a redacted HTML report, or start with the runnable recipe walkthrough; maintainers can follow the npm trusted-publishing setup.

  • Rust:

    cargo add kingfisher-scanner --features validation
    

    The validation feature enables live validation and revocation; omit --features validation for detection only. See the library guide, runnable examples, and revocation guide.

Or install the CLI, scan a codebase, and open the interactive HTML report:

uv tool install kingfisher-bin
kingfisher scan /path/to/code --view-report

Replace /path/to/code with your source directory. Scans validate credentials by default; add --no-validate for detection only. Add --blast-radius to map supported credentials' access when authorized. Revocation remains a separate, explicit action. See the CLI installation guide and usage guide for more options.

Scan Targets

Kingfisher handles local files and directories, Git repositories and history, compressed and office-document archives, SQLite databases, Python bytecode, Docker images, source-hosting organizations, cloud object storage, collaboration tools, and API-development platforms.

Files / DirsLocal GitGitHubGitLabAzure ReposBitbucketGiteaHugging Face
Files / Dirs
Files / Dirs
Local Git
Local Git
GitHub
GitHub
GitLab
GitLab
Azure Repos
Azure Repos
Bitbucket
Bitbucket
Gitea
Gitea
Hugging Face
Hugging Face
Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    360
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    289

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →