

KapeFiles
 ericzimmerman/kapefiles
Ce dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
disk-forensicsforensicsdigital-forensics+2
864
ericzimmerman/kapefilesCe dépôt sert d'espace pour les Targets et Modules créés par la communauté pour une utilisation avec KAPE.
 google/hashr
Génère des ensembles de hachages de fichiers forensiques à partir d'images disque, de paquets et d'archives provenant de sources GCP, AWS et locales,…
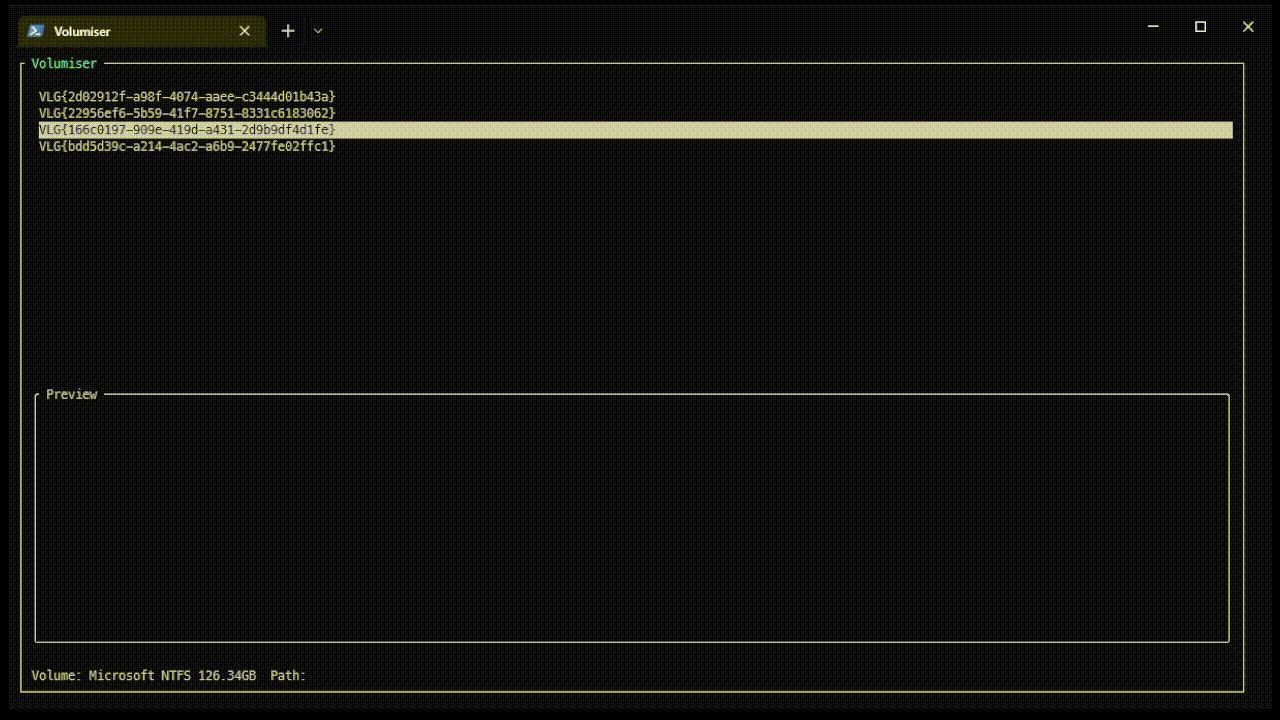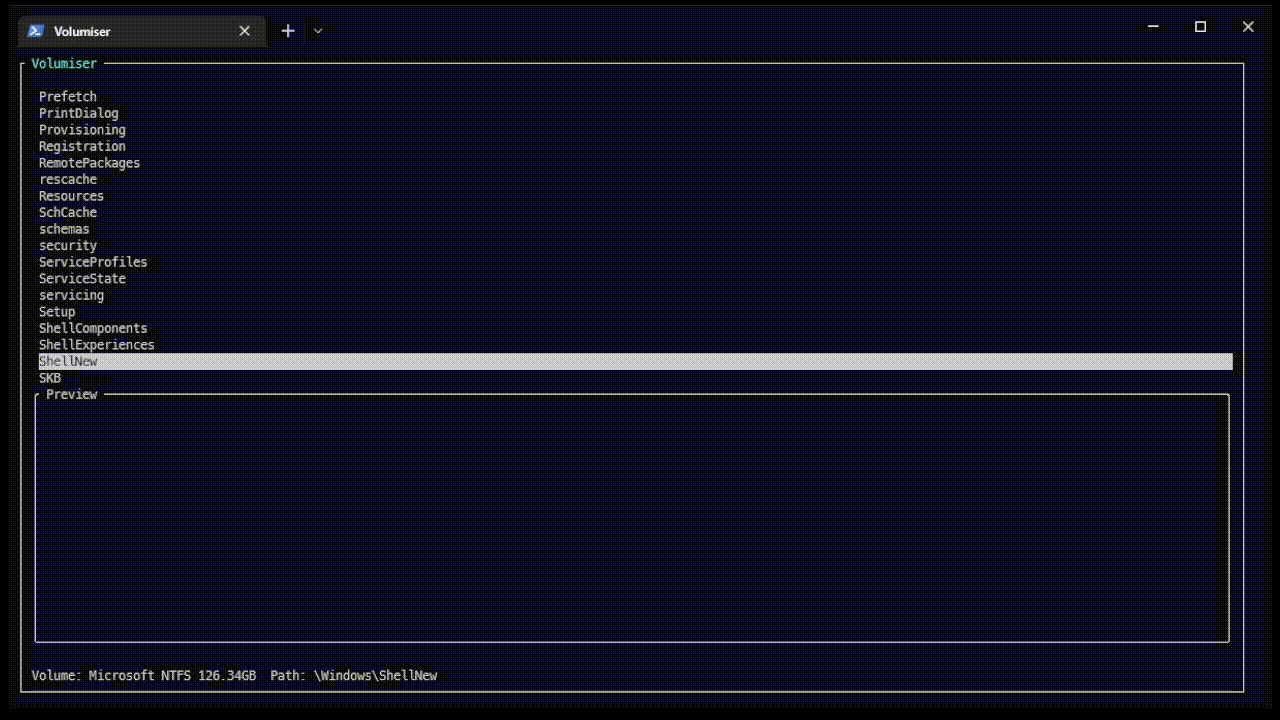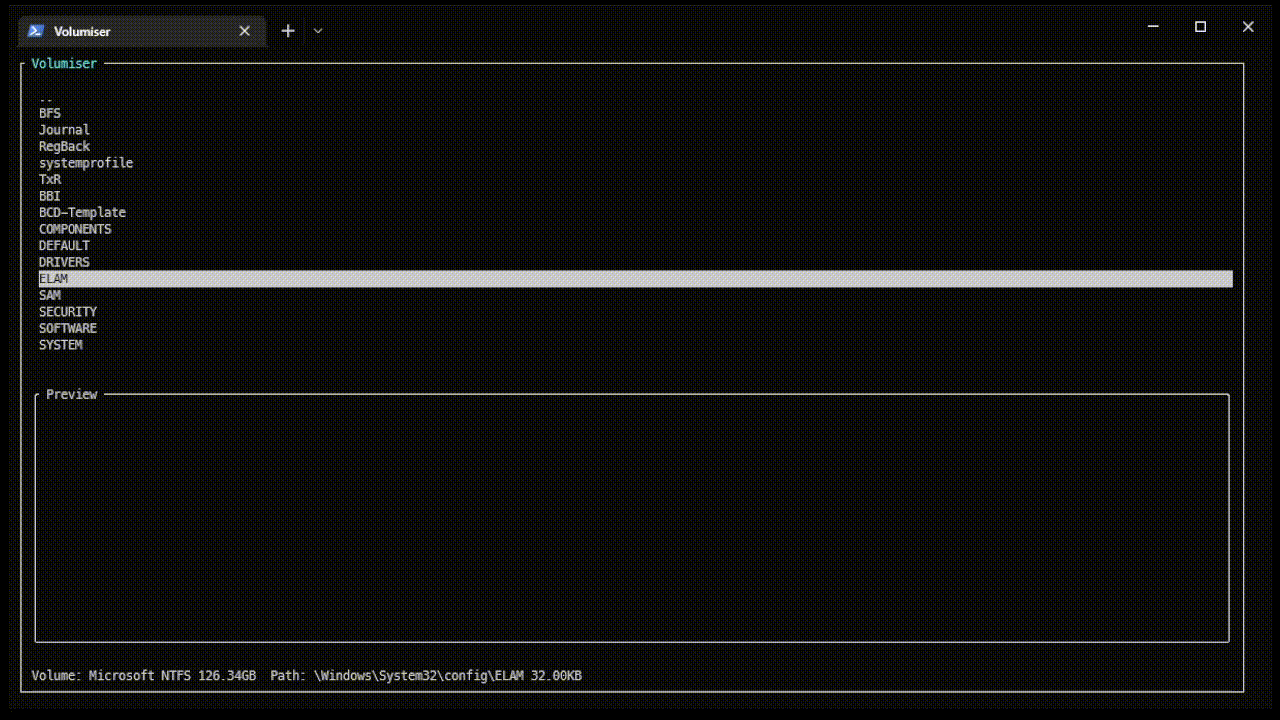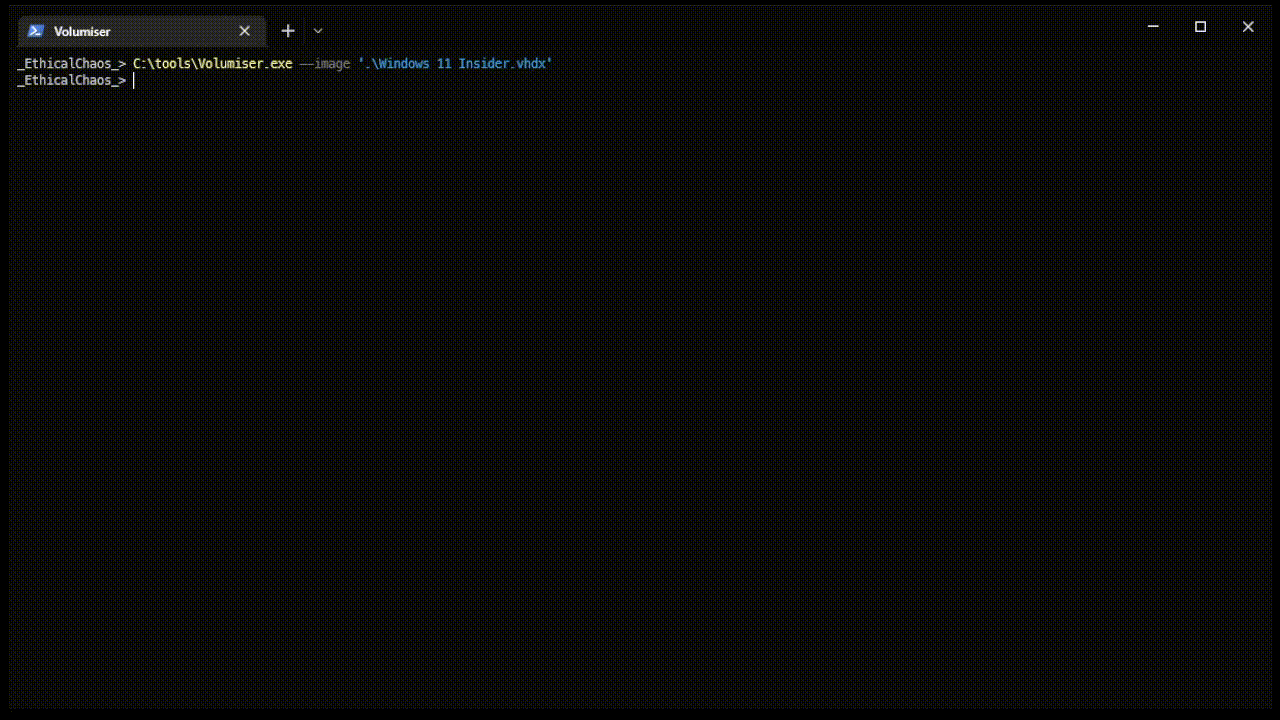 ccob/volumiser
Console CLI et interactive pour lister, parcourir et extraire des fichiers à partir d'images de disques de machines virtuelles (VHDX, VMDK, EBS…
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 jschicht/logfileparser
Analyseur pour $LogFile sur NTFS
 sleuthkit/autopsy
Autopsy® est une plateforme de criminalistique numérique et une interface graphique pour The Sleuth Kit® et d'autres outils de criminalistique…
 kfallahi/underlaycopy
Kit d'outils PowerShell qui extrait des fichiers Windows verrouillés (SAM, SYSTEM, NTDS, ...) à l'aide de l'analyse MFT et de lectures brutes du…
 theevidencehunter/forensix
Framework de renseignement en forensique numérique
 synacktiv/veeam-velociraptor
Pack d'artefacts Velociraptor de preuve de concept pour présenter un pipeline de forensique Veeam à distance.
 aburgh/disk-arbitrator
Un utilitaire forensique pour Mac OS X qui gère le montage des systèmes de fichiers dans le cadre de procédures d'investigation numérique.
 simsong/bulk_extractor
This is the development tree. Production downloads are at:
 virustotal/yara-x
Une réécriture de YARA en Rust.
 appliedsec/forensicscanner
Forensic Scanner
 rowingdude/analyzemft
analyzeMFT.py est conçu pour analyser entièrement le fichier MFT d'un système de fichiers NTFS et présenter les résultats aussi précisément que…
 ra3edaj/lab-dfir-cve-2023-38831
d
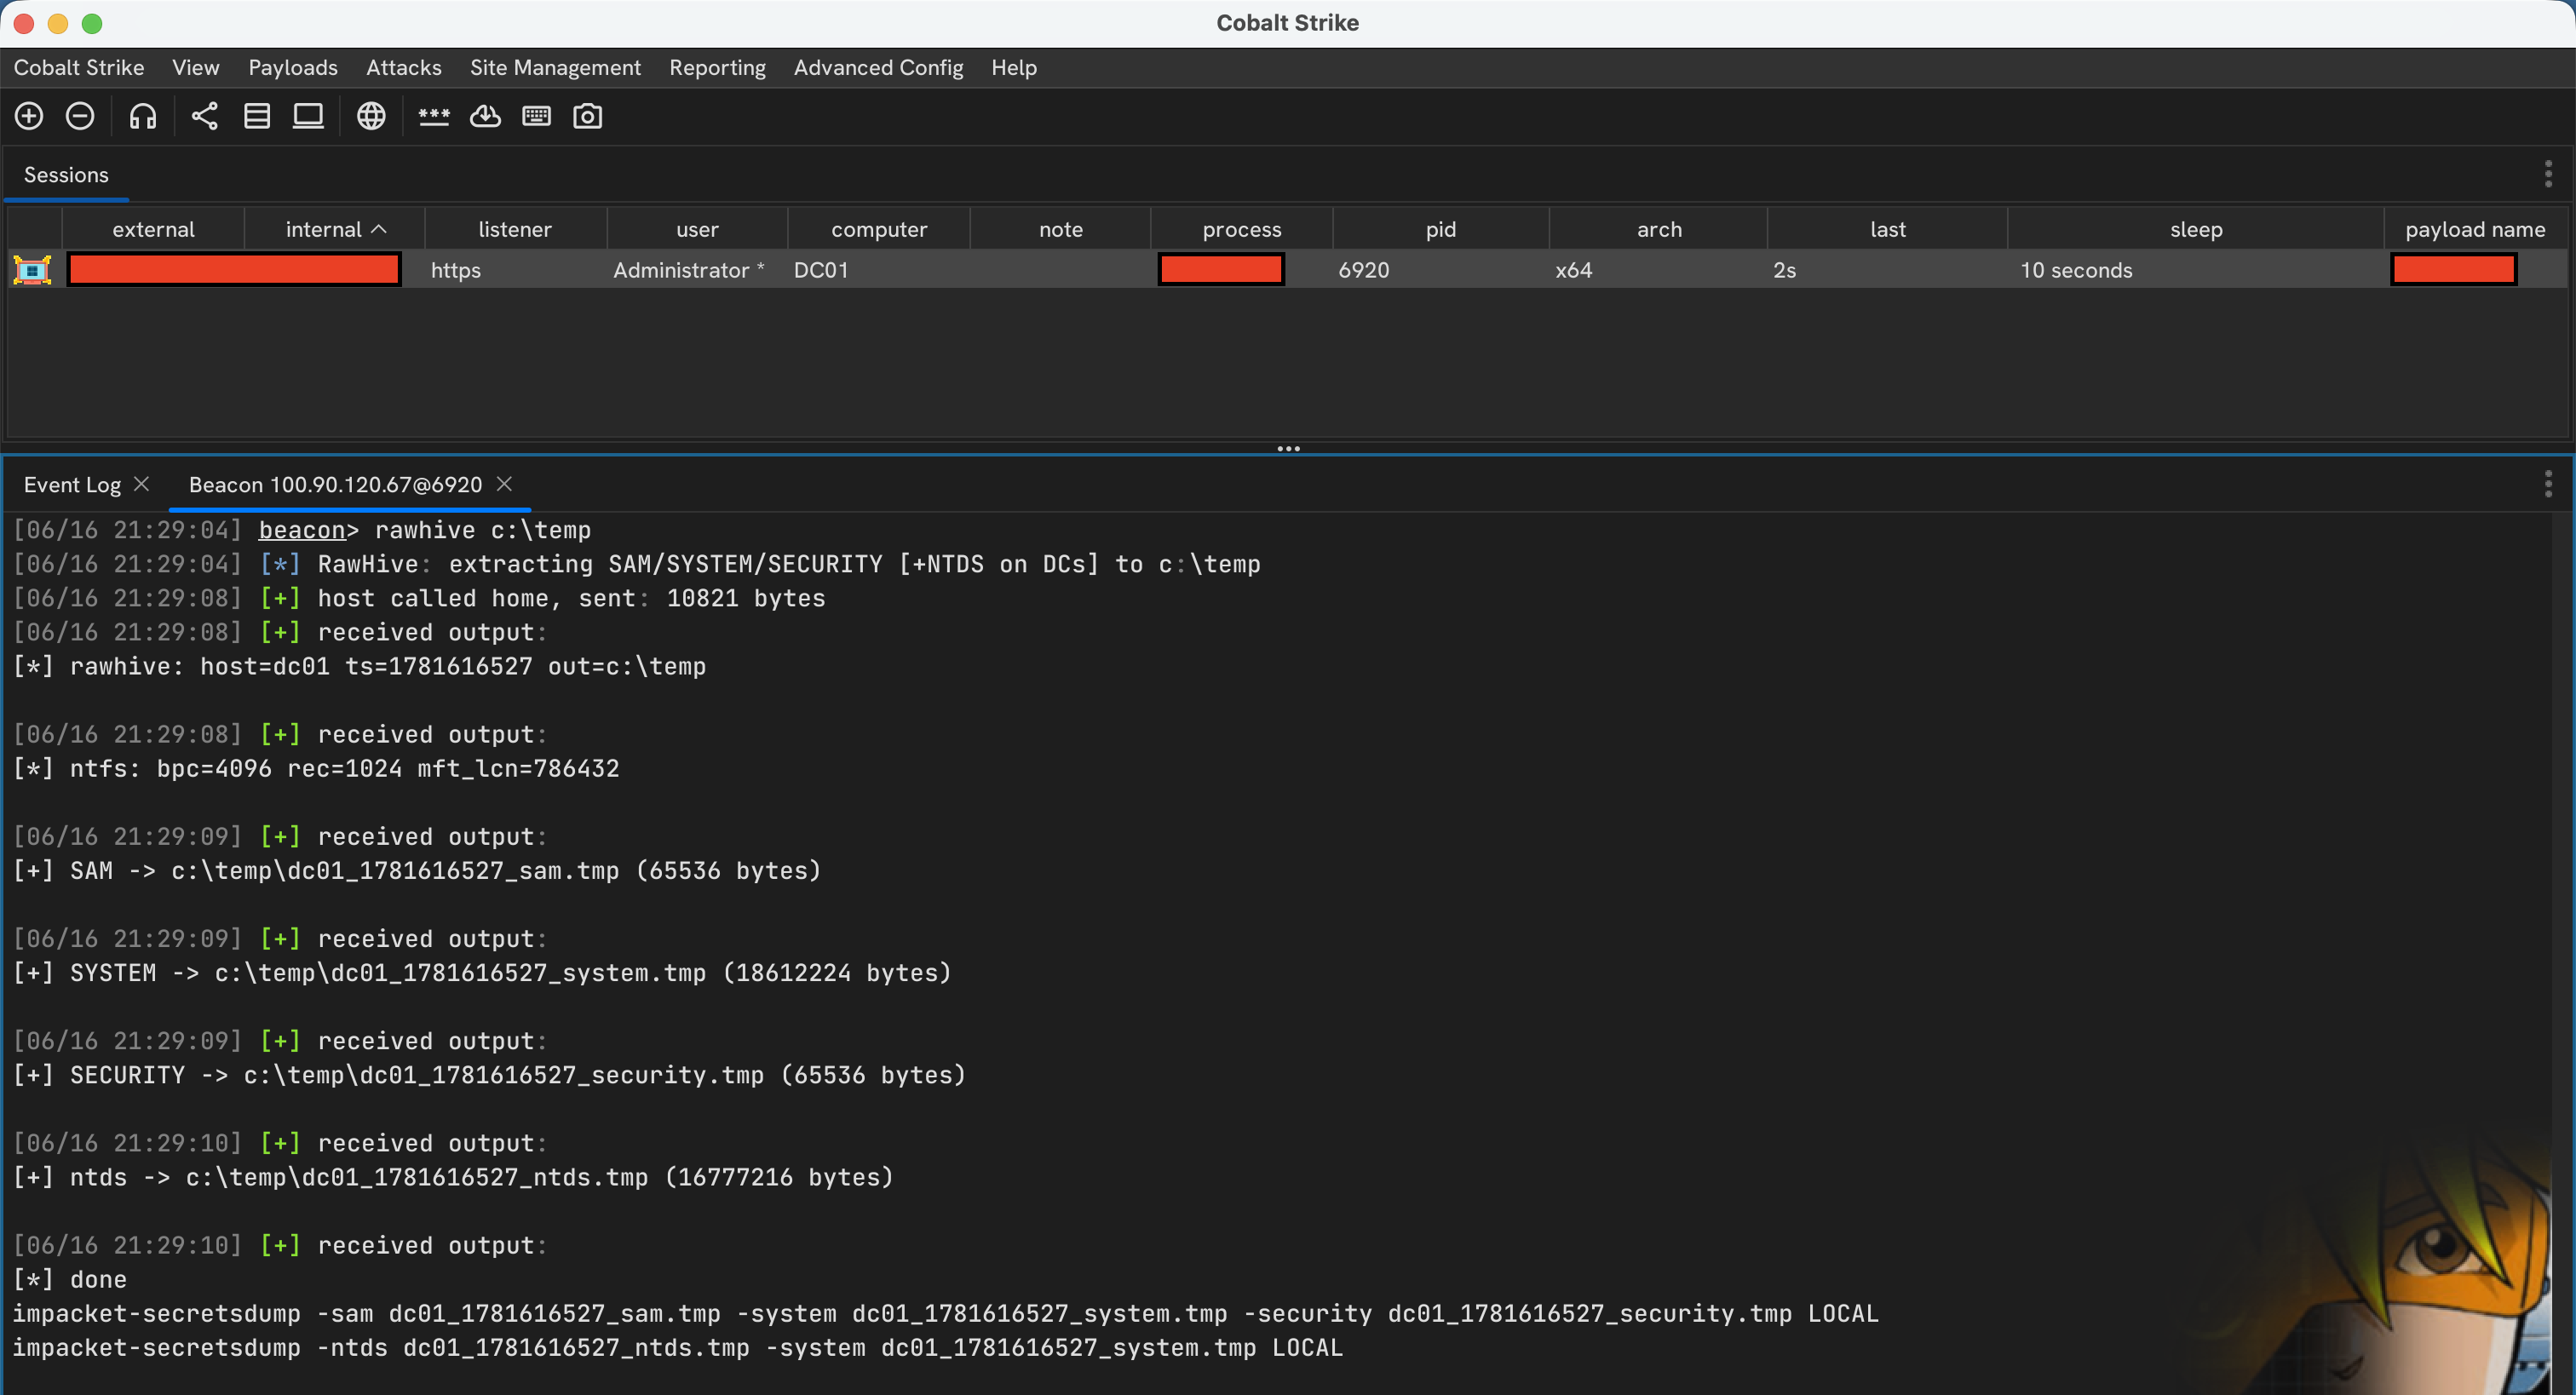 nmht3t/rawhive
Cobalt Strike BOF qui extrait les ruches de registre Windows sélectionnées directement depuis un volume NTFS brut en analysant les métadonnées NTFS…
 dmtrkovalenko/ffs
F*ck file system - outil de recherche de fichiers en CLI qui contourne le noyau du système d'exploitation et lit votre disque directement
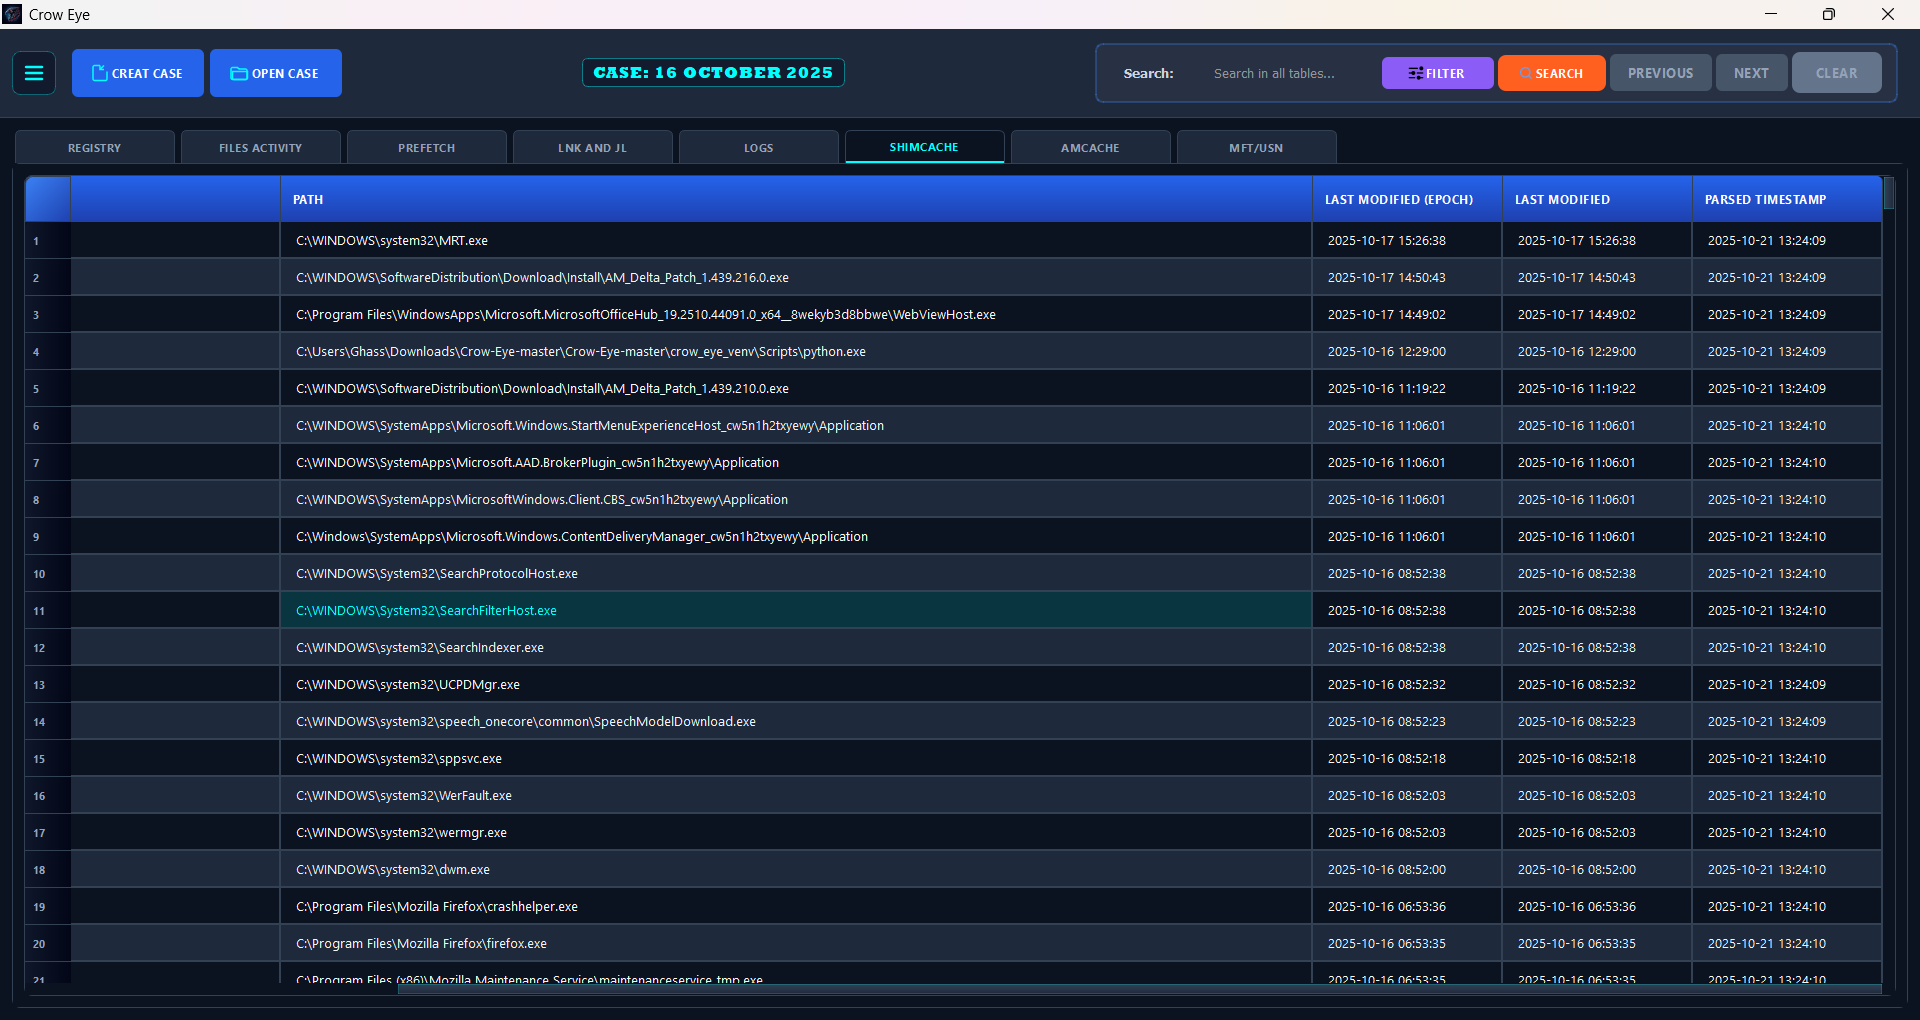 ghassan-elsman/crow-eye
Moteur open source de forensique Windows qui acquiert, analyse et corrèle les artefacts (MFT, USN, Registry, etc.) pour reconstruire des chronologies…