

Dshell
 usarmyresearchlab/dshell
Dshell est un framework d'analyse forensique réseau.
packet-sniffing-analysisnetwork-forensicsforensics+3
5.5kil y a 2 ans
usarmyresearchlab/dshellDshell est un framework d'analyse forensique réseau.
 neo23x0/loki
Scanneur basé sur les IOC et YARA pour détecter les indicateurs de compromission via des regex sur les noms de fichiers, des signatures YARA, la…
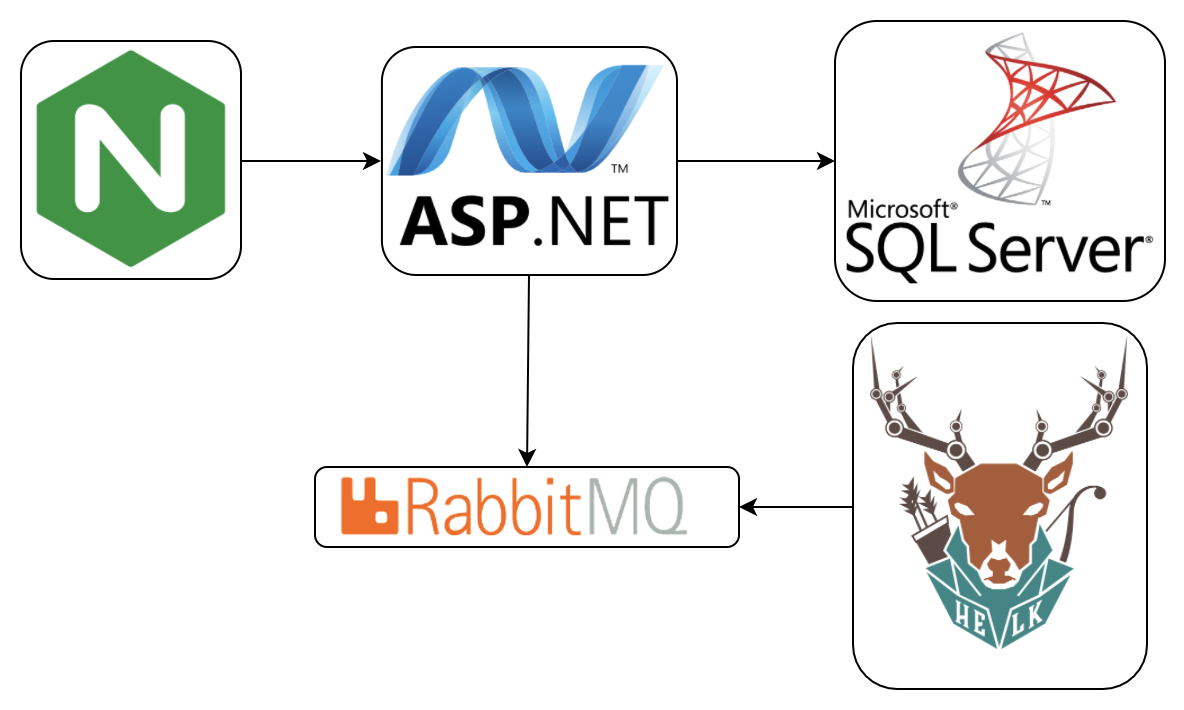 invoke-ir/ace
Plateforme automatisée de collecte et d'enrichissement
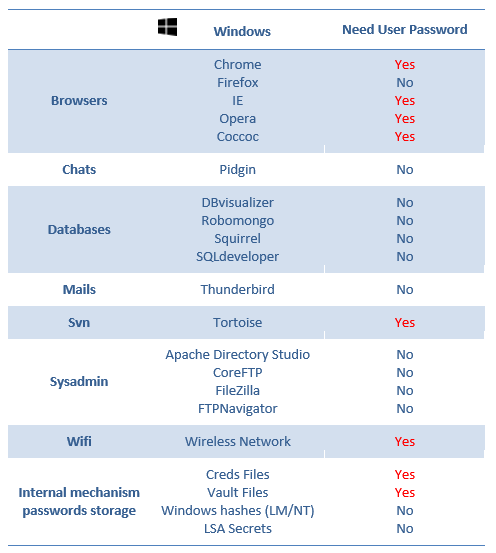 alessandroz/lazagneforensic
Déchiffrement des mots de passe Windows à partir de fichiers de dump
 b16f00t/whapa
Kit d'outils forensiques graphique pour analyser, décrypter et extraire les données WhatsApp des appareils Android et iOS, y compris les sauvegardes…
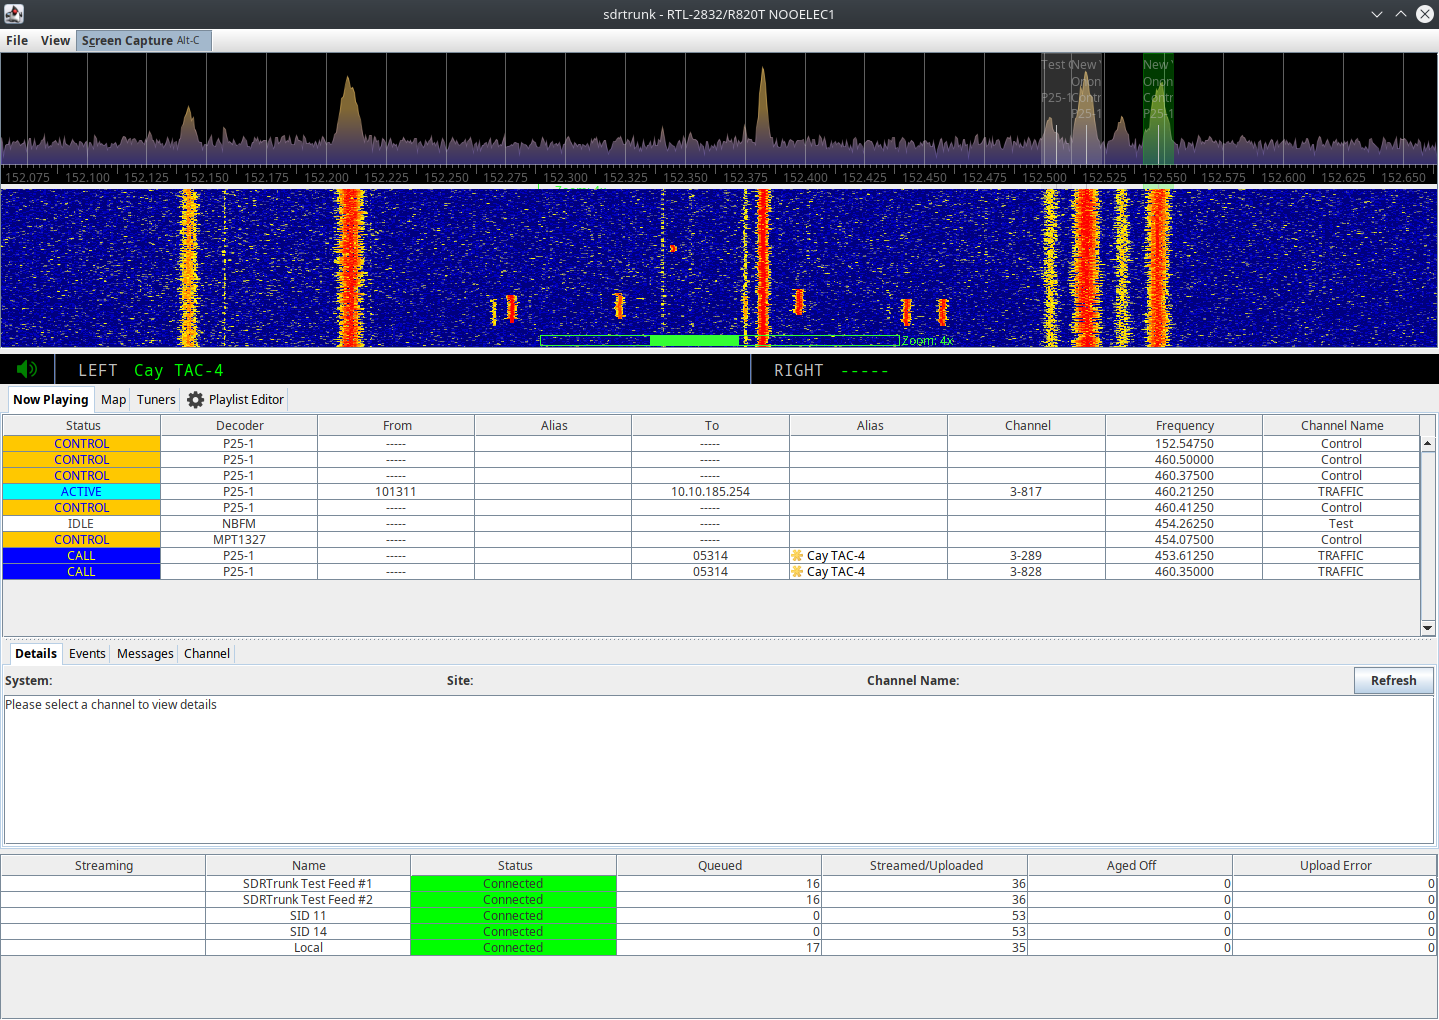 dsheirer/sdrtrunk
Une application java multiplateforme pour décoder, surveiller, enregistrer et diffuser les protocoles radio mobiles à réseau trunké et les protocoles…
 busindre/dumpzilla
Extraire toutes les informations forensiques intéressantes des navigateurs Firefox, Iceweasel et Seamonkey
 busindre/mozcache
Script shell simple pour effectuer une analyse forensique du cache des navigateurs Mozilla (Firefox, Iceweasel et Seamonkey).
 wmal/linux-kodachi
Système d'exploitation renforcé basé sur Debian axé sur la confidentialité avec une pile d'anonymat pré-intégrée (Tor, VPN, DNSCrypt), des outils…
 google/grr
Cadre de forensique en direct à distance et de réponse aux incidents avec un agent Python pour collecter des données forensiques depuis les…
 eurecom-s3/linux_screenshot_xwindows
Plugin Volatility pour extraire X captures d'écran d'un dump mémoire
 rastrea2r/rastrea2r
Collecter & chasser les IOCs avec entrain et style
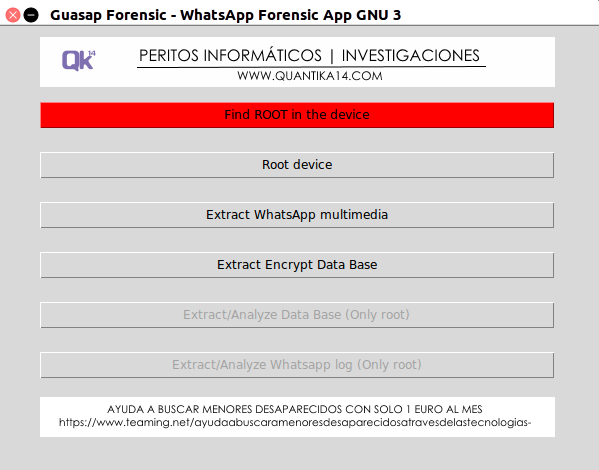 quantika14/guasap-whatsapp-foresincs-tool
Outil forensique WhatsApp
 davidjacobson/safetext
Script pour supprimer les homoglyphes et les caractères de largeur nulle afin de permettre la distribution sécurisée de documents provenant de…
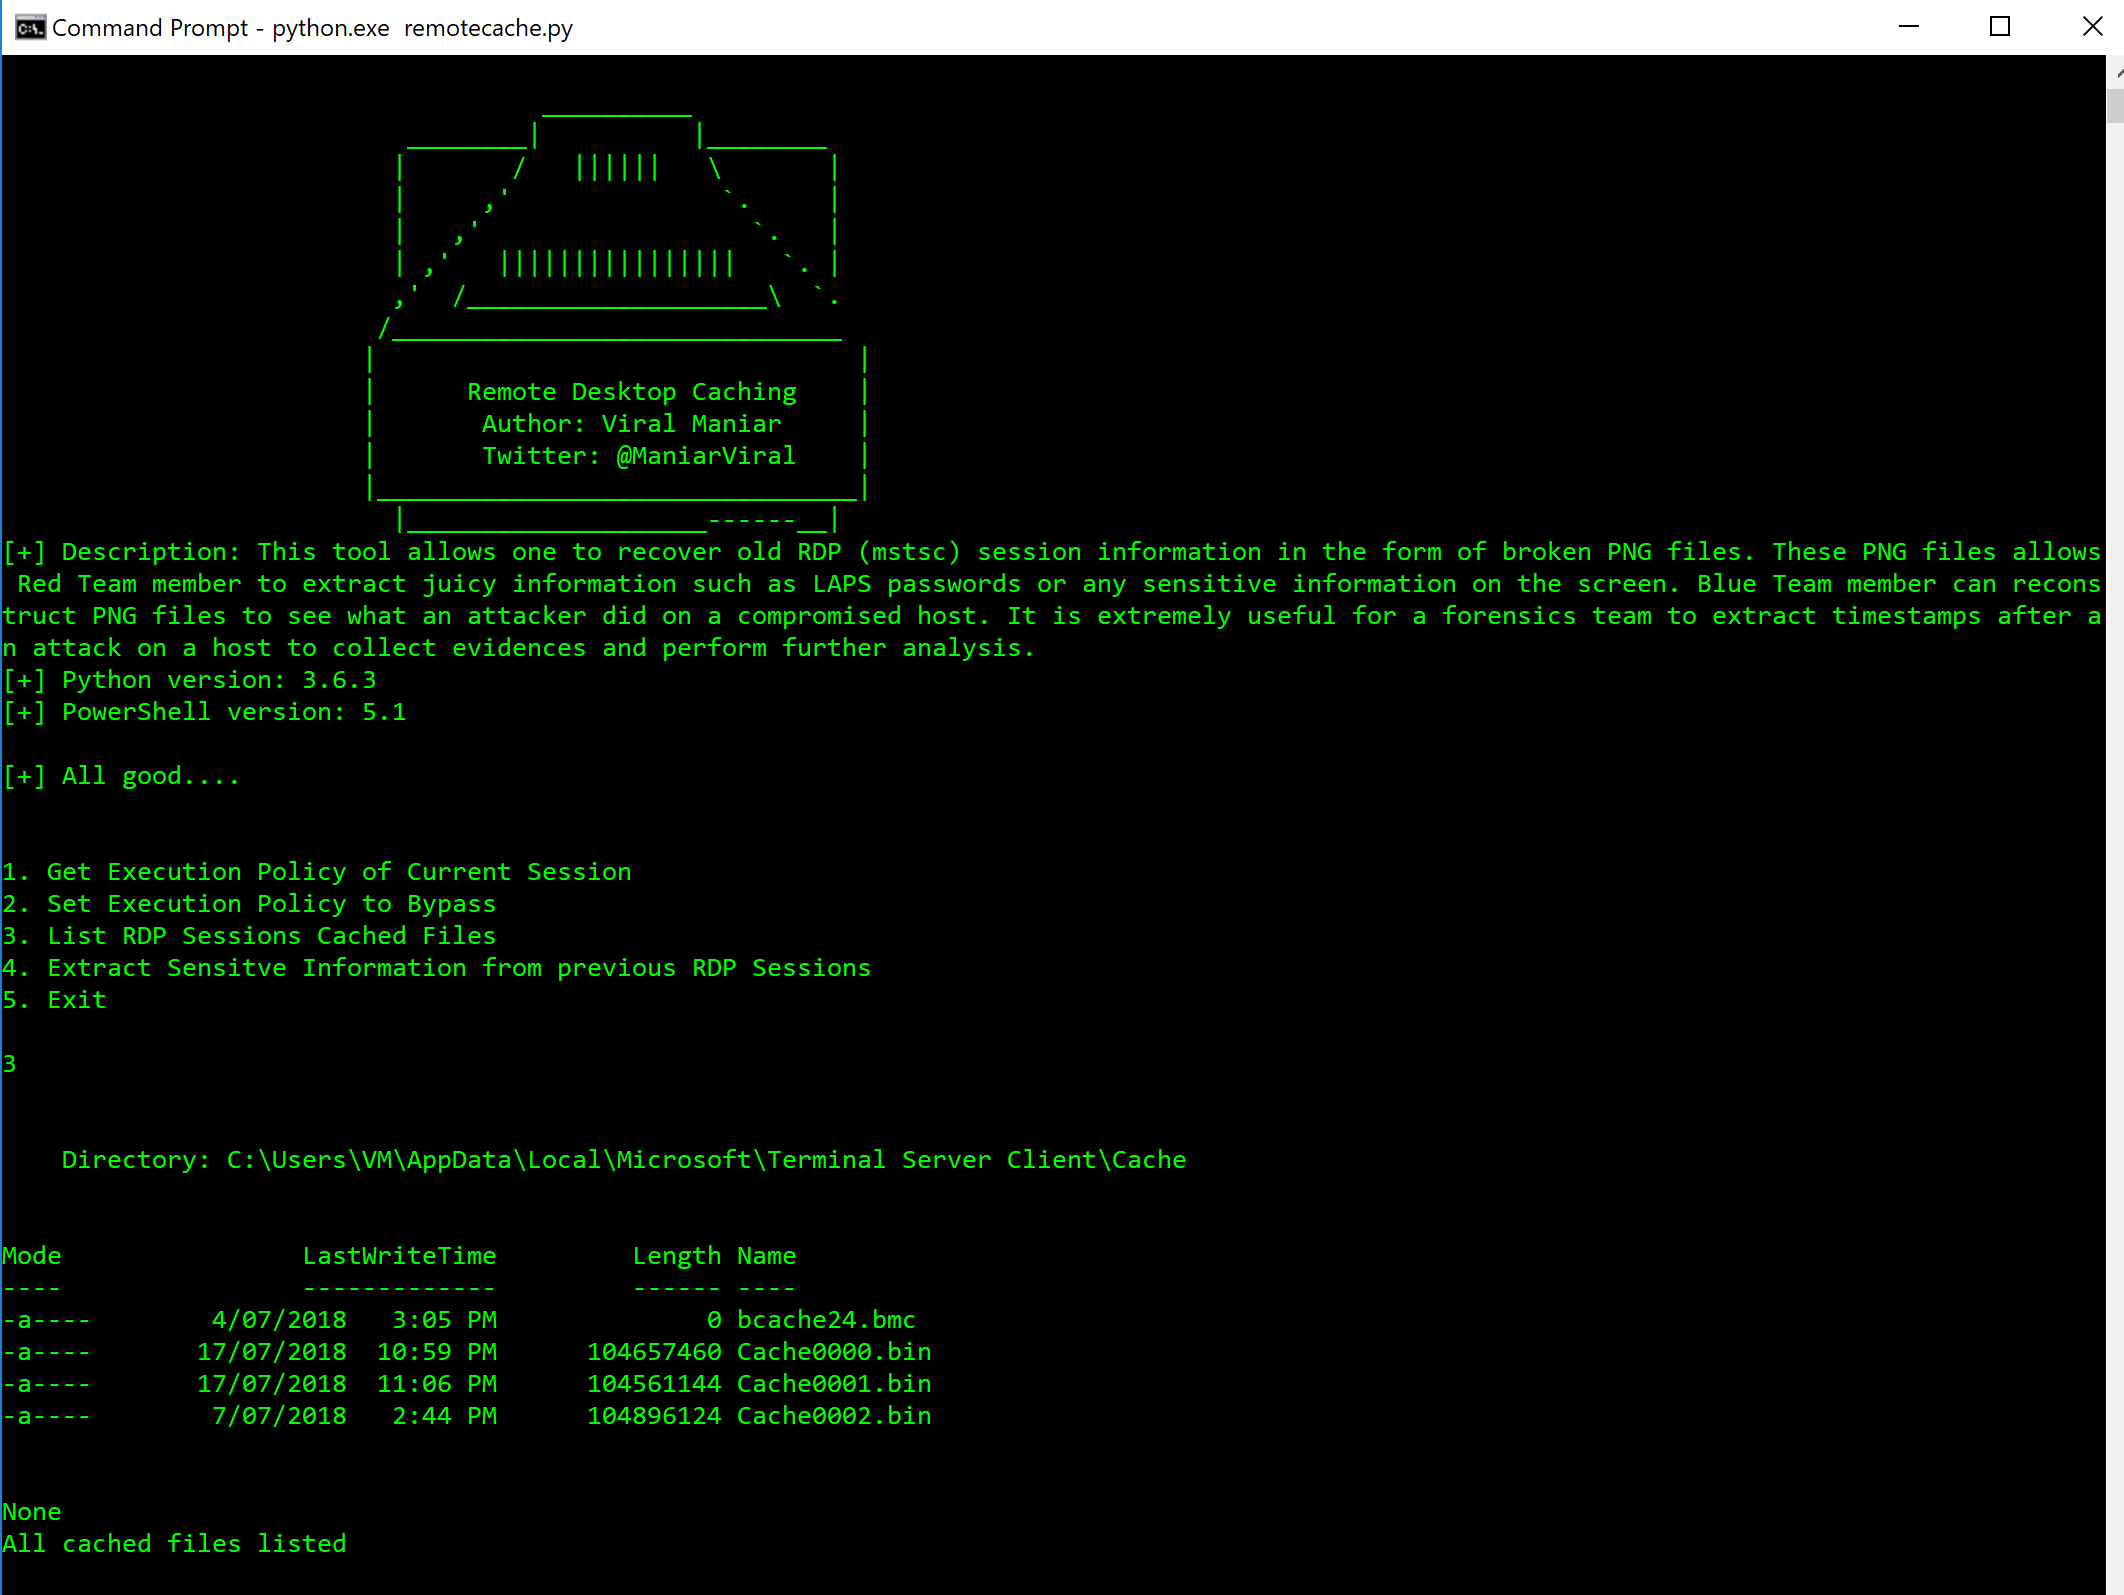 viralmaniar/remote-desktop-caching-
Cet outil permet de récupérer d'anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un…
 jpcertcc/logontracer
Enquêter sur les connexions Windows malveillantes en visualisant et en analysant les journaux d'événements Windows
 arkime/arkime
Arkime est un système open source de capture, d'indexation et de base de données de paquets complets à grande échelle.
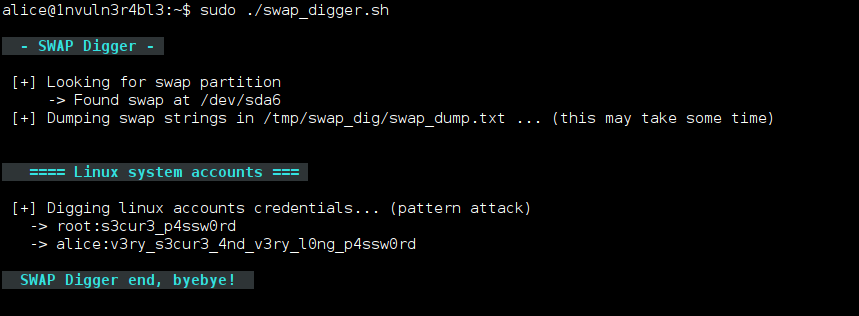 sevagas/swap_digger
Automatise l'analyse du swap Linux pour extraire les identifiants utilisateur, les données de formulaires web, les clés WiFi et l'authentification…