
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Remote-Desktop-Caching- — Cet outil permet de récupérer d'anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un membre de la Red Team d'extraire des informations juteuses telles que les mots de passe LAPS ou toute information sensible affichée à l'écran. Un membre de la Blue Team peut reconstruire les fichiers PNG pour voir ce qu'un attaquant a fait sur un hôte compromis. C'est extrêmement utile pour une équipe forensique d'extraire les horodatages après une attaque sur un hôte afin de recueillir des preuves et d'effectuer des analyses plus approfondies. | Kitploit
Outils/GitHubGitHub/viralmaniar/remote-desktop-caching-
ReconnaissanceCriminalistique MémoireAnalyse ForensiqueCollecte d'InformationsCriminalistique NumériqueRed TeamingRéponse aux Incidents
GitHub

À propos

viralmaniar/remote-desktop-caching-

Remote-Desktop-Caching-

Voir le dépôt
2185873il y a 8 ansVérifié par Kitploit

Cet outil permet de récupérer d'anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un membre de la Red Team d'extraire des informations juteuses telles que les mots de passe LAPS ou toute information sensible affichée à l'écran. Un membre de la Blue Team peut reconstruire les fichiers PNG pour voir ce qu'un attaquant a fait sur un hôte compromis. C'est extrêmement utile pour une équipe forensique d'extraire les horodatages après une attaque sur un hôte afin de recueillir des preuves et d'effectuer des analyses plus approfondies.

Partager

Remote-Desktop-Caching-

Cet outil permet de récupérer les anciennes informations de session RDP (mstsc) sous forme de fichiers PNG corrompus. Ces fichiers PNG permettent à un membre de l'équipe rouge d'extraire des informations juteuses telles que les mots de passe LAPS ou toute information sensible à l'écran. Un membre de l'équipe bleue peut reconstruire les fichiers PNG pour voir ce qu'un attaquant a fait sur un hôte compromis. C'est extrêmement utile pour une équipe médico-légale pour extraire les horodatages après une attaque sur un hôte afin de collecter des preuves et d'effectuer des analyses supplémentaires.

Toute suggestion ou idée pour cet outil est la bienvenue - envoyez-moi un tweet sur @ManiarViral

Captures d'écran

Lors de la première exécution de Remote-Desktop-Caching avec python.exe remotecache.py, l'utilisateur obtiendra les options suivantes : image
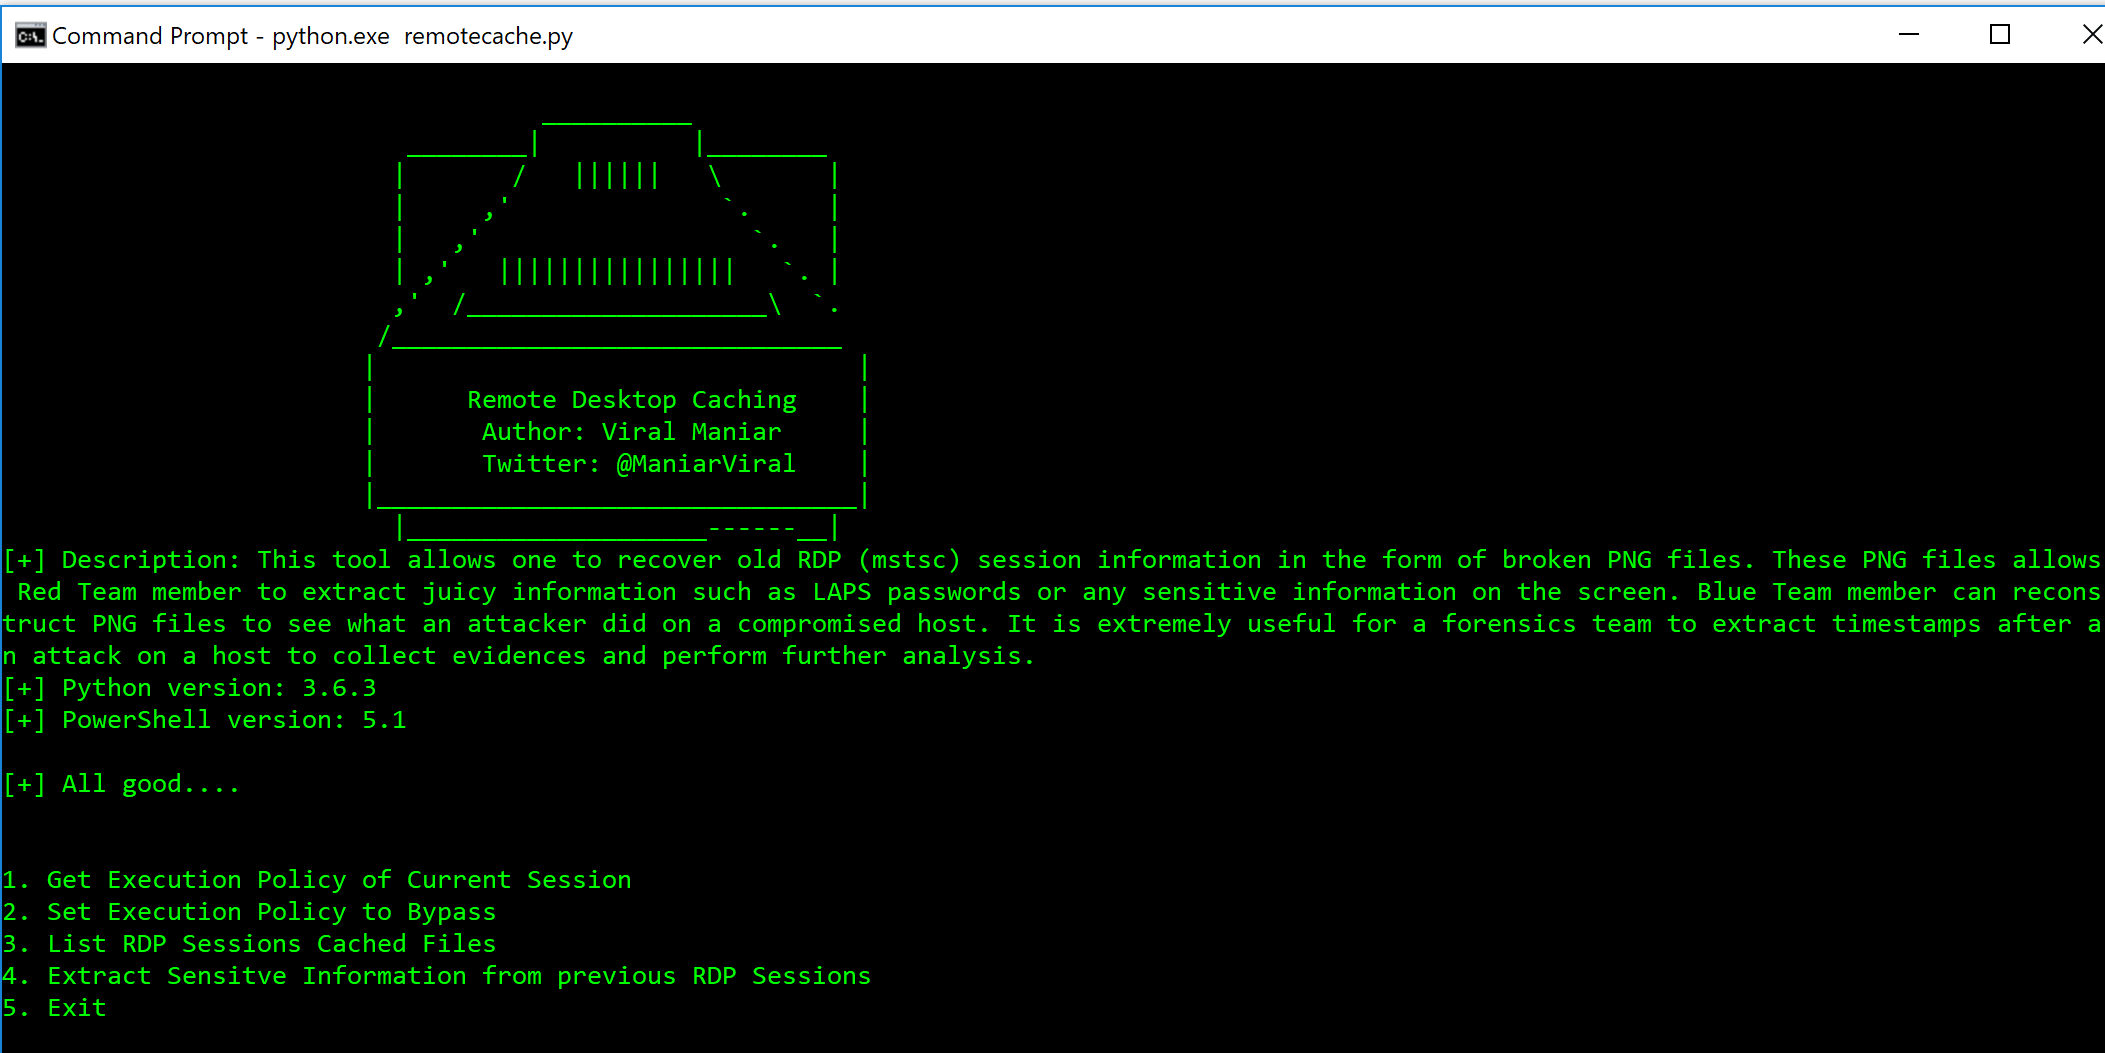
En utilisant Option 1 et Option 2, l'utilisateur peut connaître la politique d'exécution actuelle de la session et la définir sur Bypass, ce qui exécute le script PowerShell rdpcache.ps1. En utilisant Option 3, l'utilisateur peut lister les fichiers binaires en cache qui seront utilisés pour reconstruire les fichiers PNG.
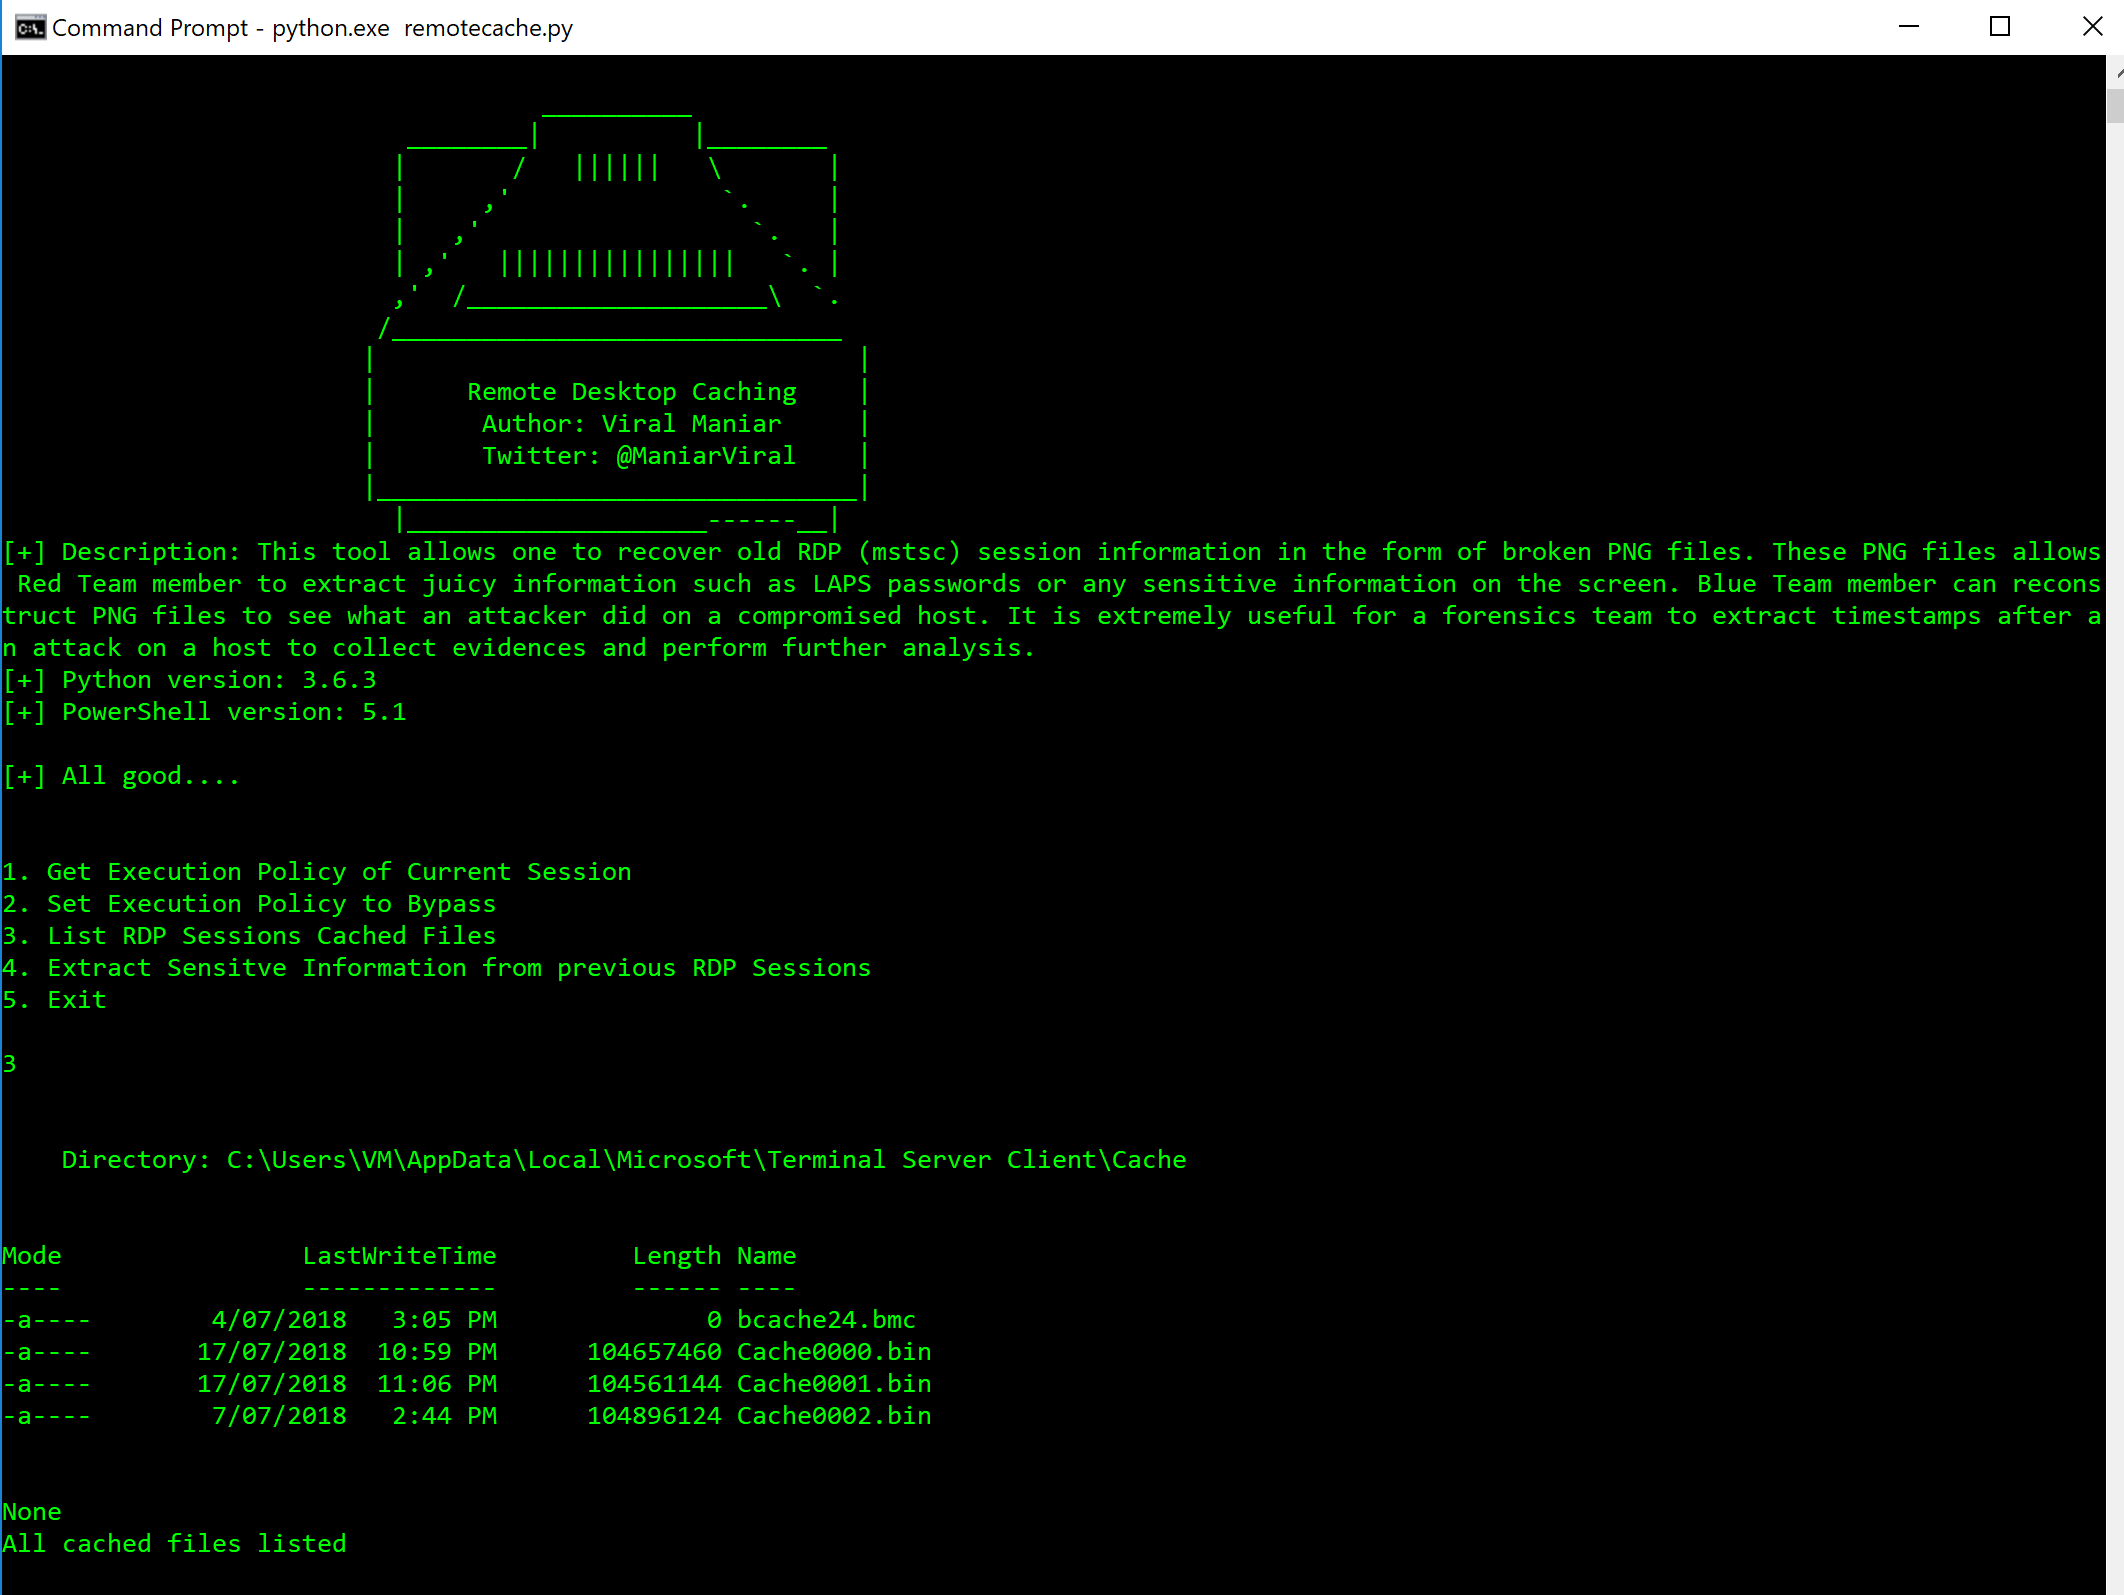
image

Choisir Option 4 : Commence l'analyse des fichiers cache et le processus de reconstruction. Cette option crée un dossier dans le lecteur C de l'utilisateur nommé Recovered_RDP_Sessions

image

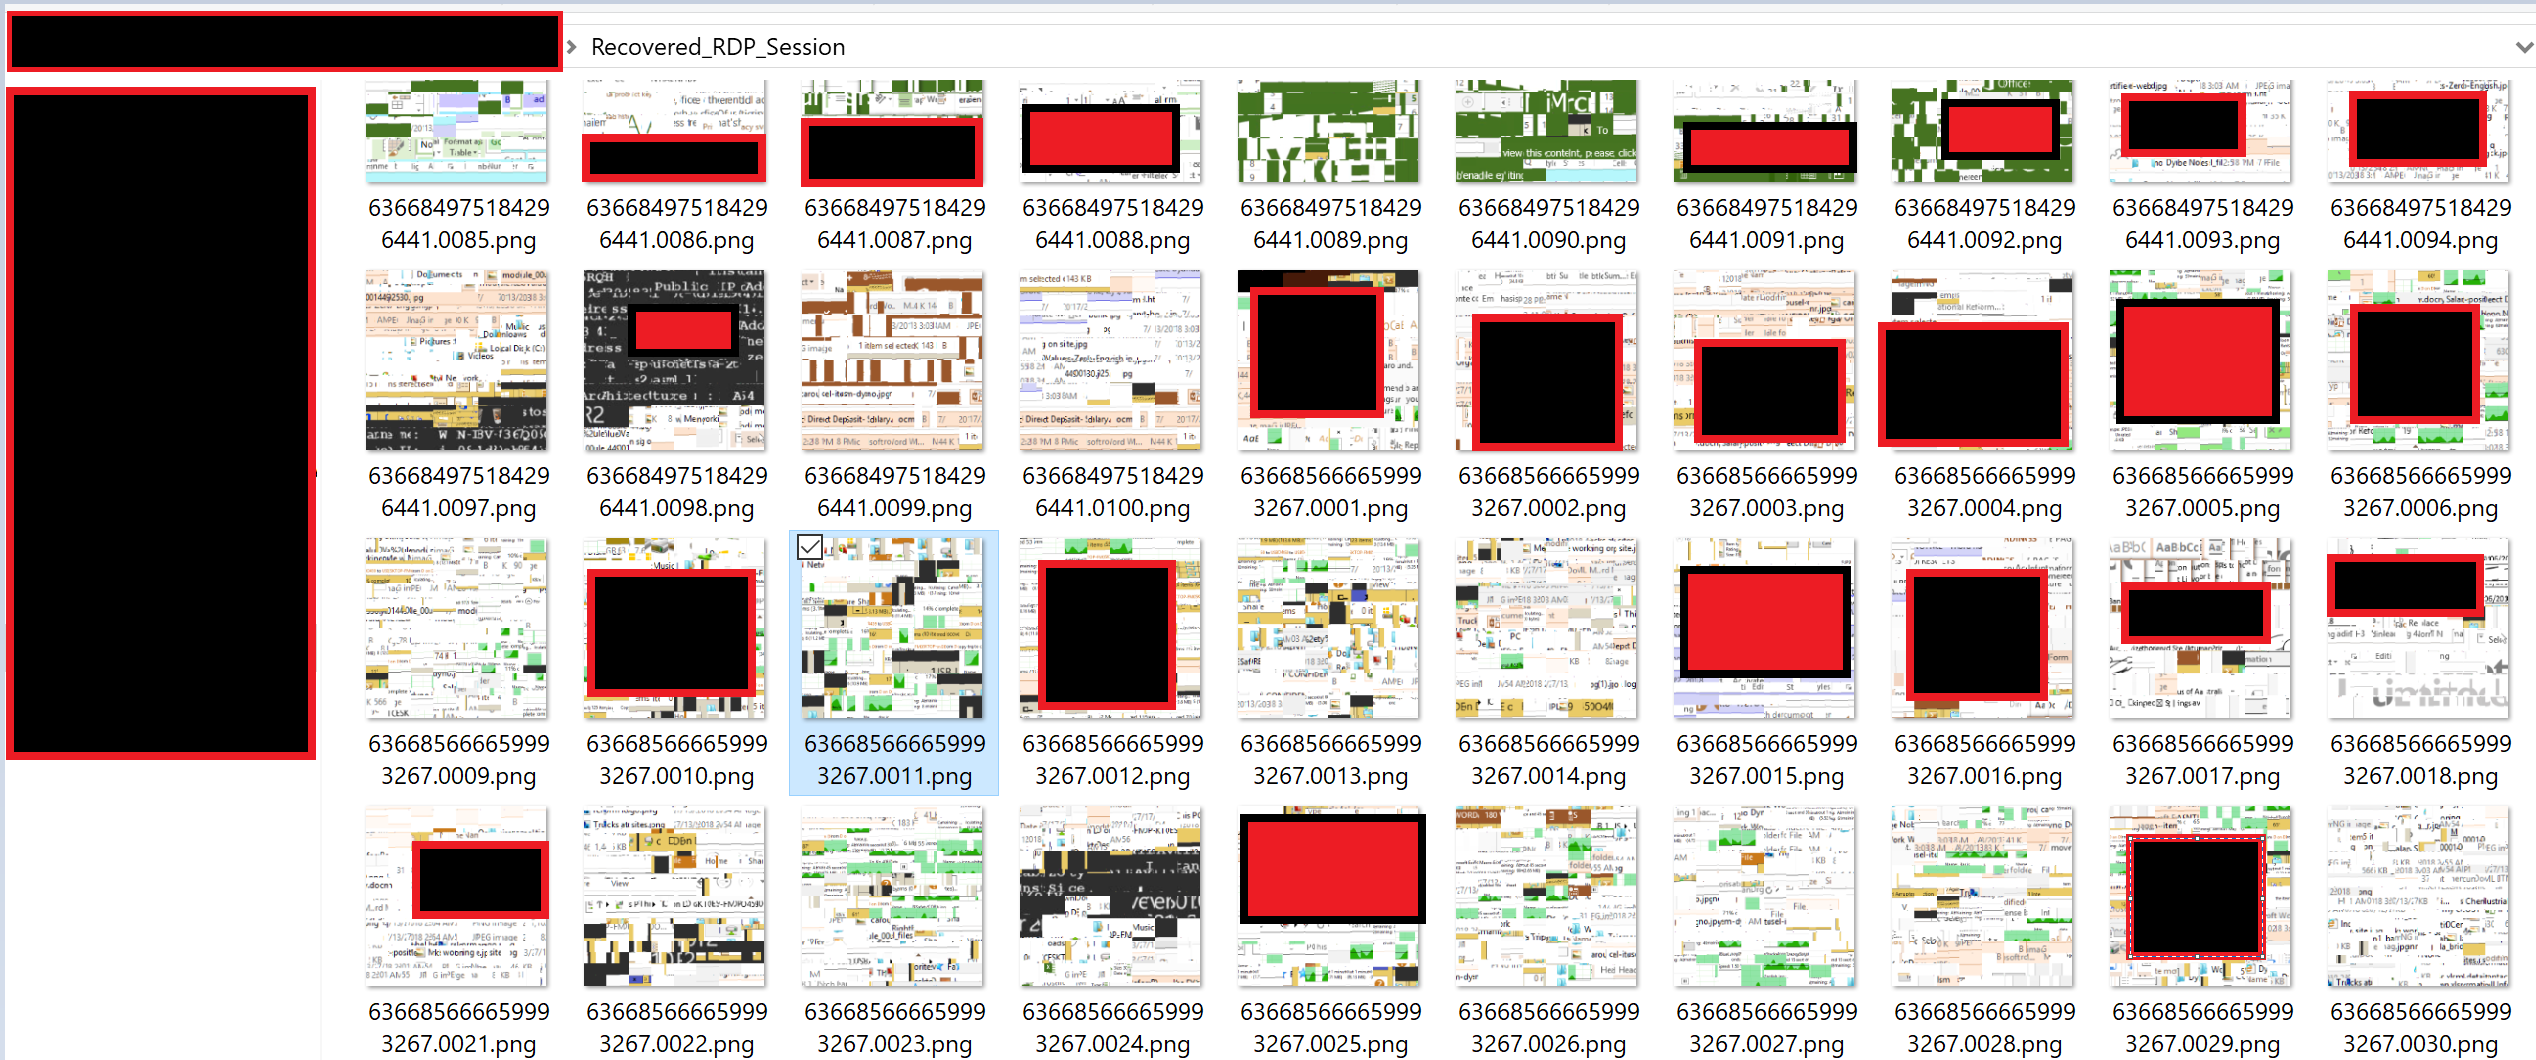
Les informations sensibles sont récupérées à partir de ces fichiers binaires sous forme d'images PNG corrompues. On a réussi à récupérer le mot de passe LAPS, l'adresse IP de l'attaquant et les noms de fichiers malveillants. Cela révèle également certaines informations cruciales sur les activités de l'attaquant sur un hôte compromis. Pour l'équipe médico-légale, l'horodatage est révélé dans la plupart de ces images récupérées.
image

Comment utiliser cet outil ?

- git clone https://github.com/Viralmaniar/Remote-Desktop-Caching-.git
- python.exe remotecache.py

Des questions ?

Twitter : https://twitter.com/maniarviral
LinkedIn : https://au.linkedin.com/in/viralmaniar

Contribution et Licence

Licence Creative Commons
Ce travail est sous licence Creative Commons Attribution 4.0 International License.
Vous voulez contribuer ? Merci de forker le projet et de soumettre une pull request.

Toute suggestion ou idée pour cet outil est la bienvenue - envoyez-moi un tweet sur @ManiarViral

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    258

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






