
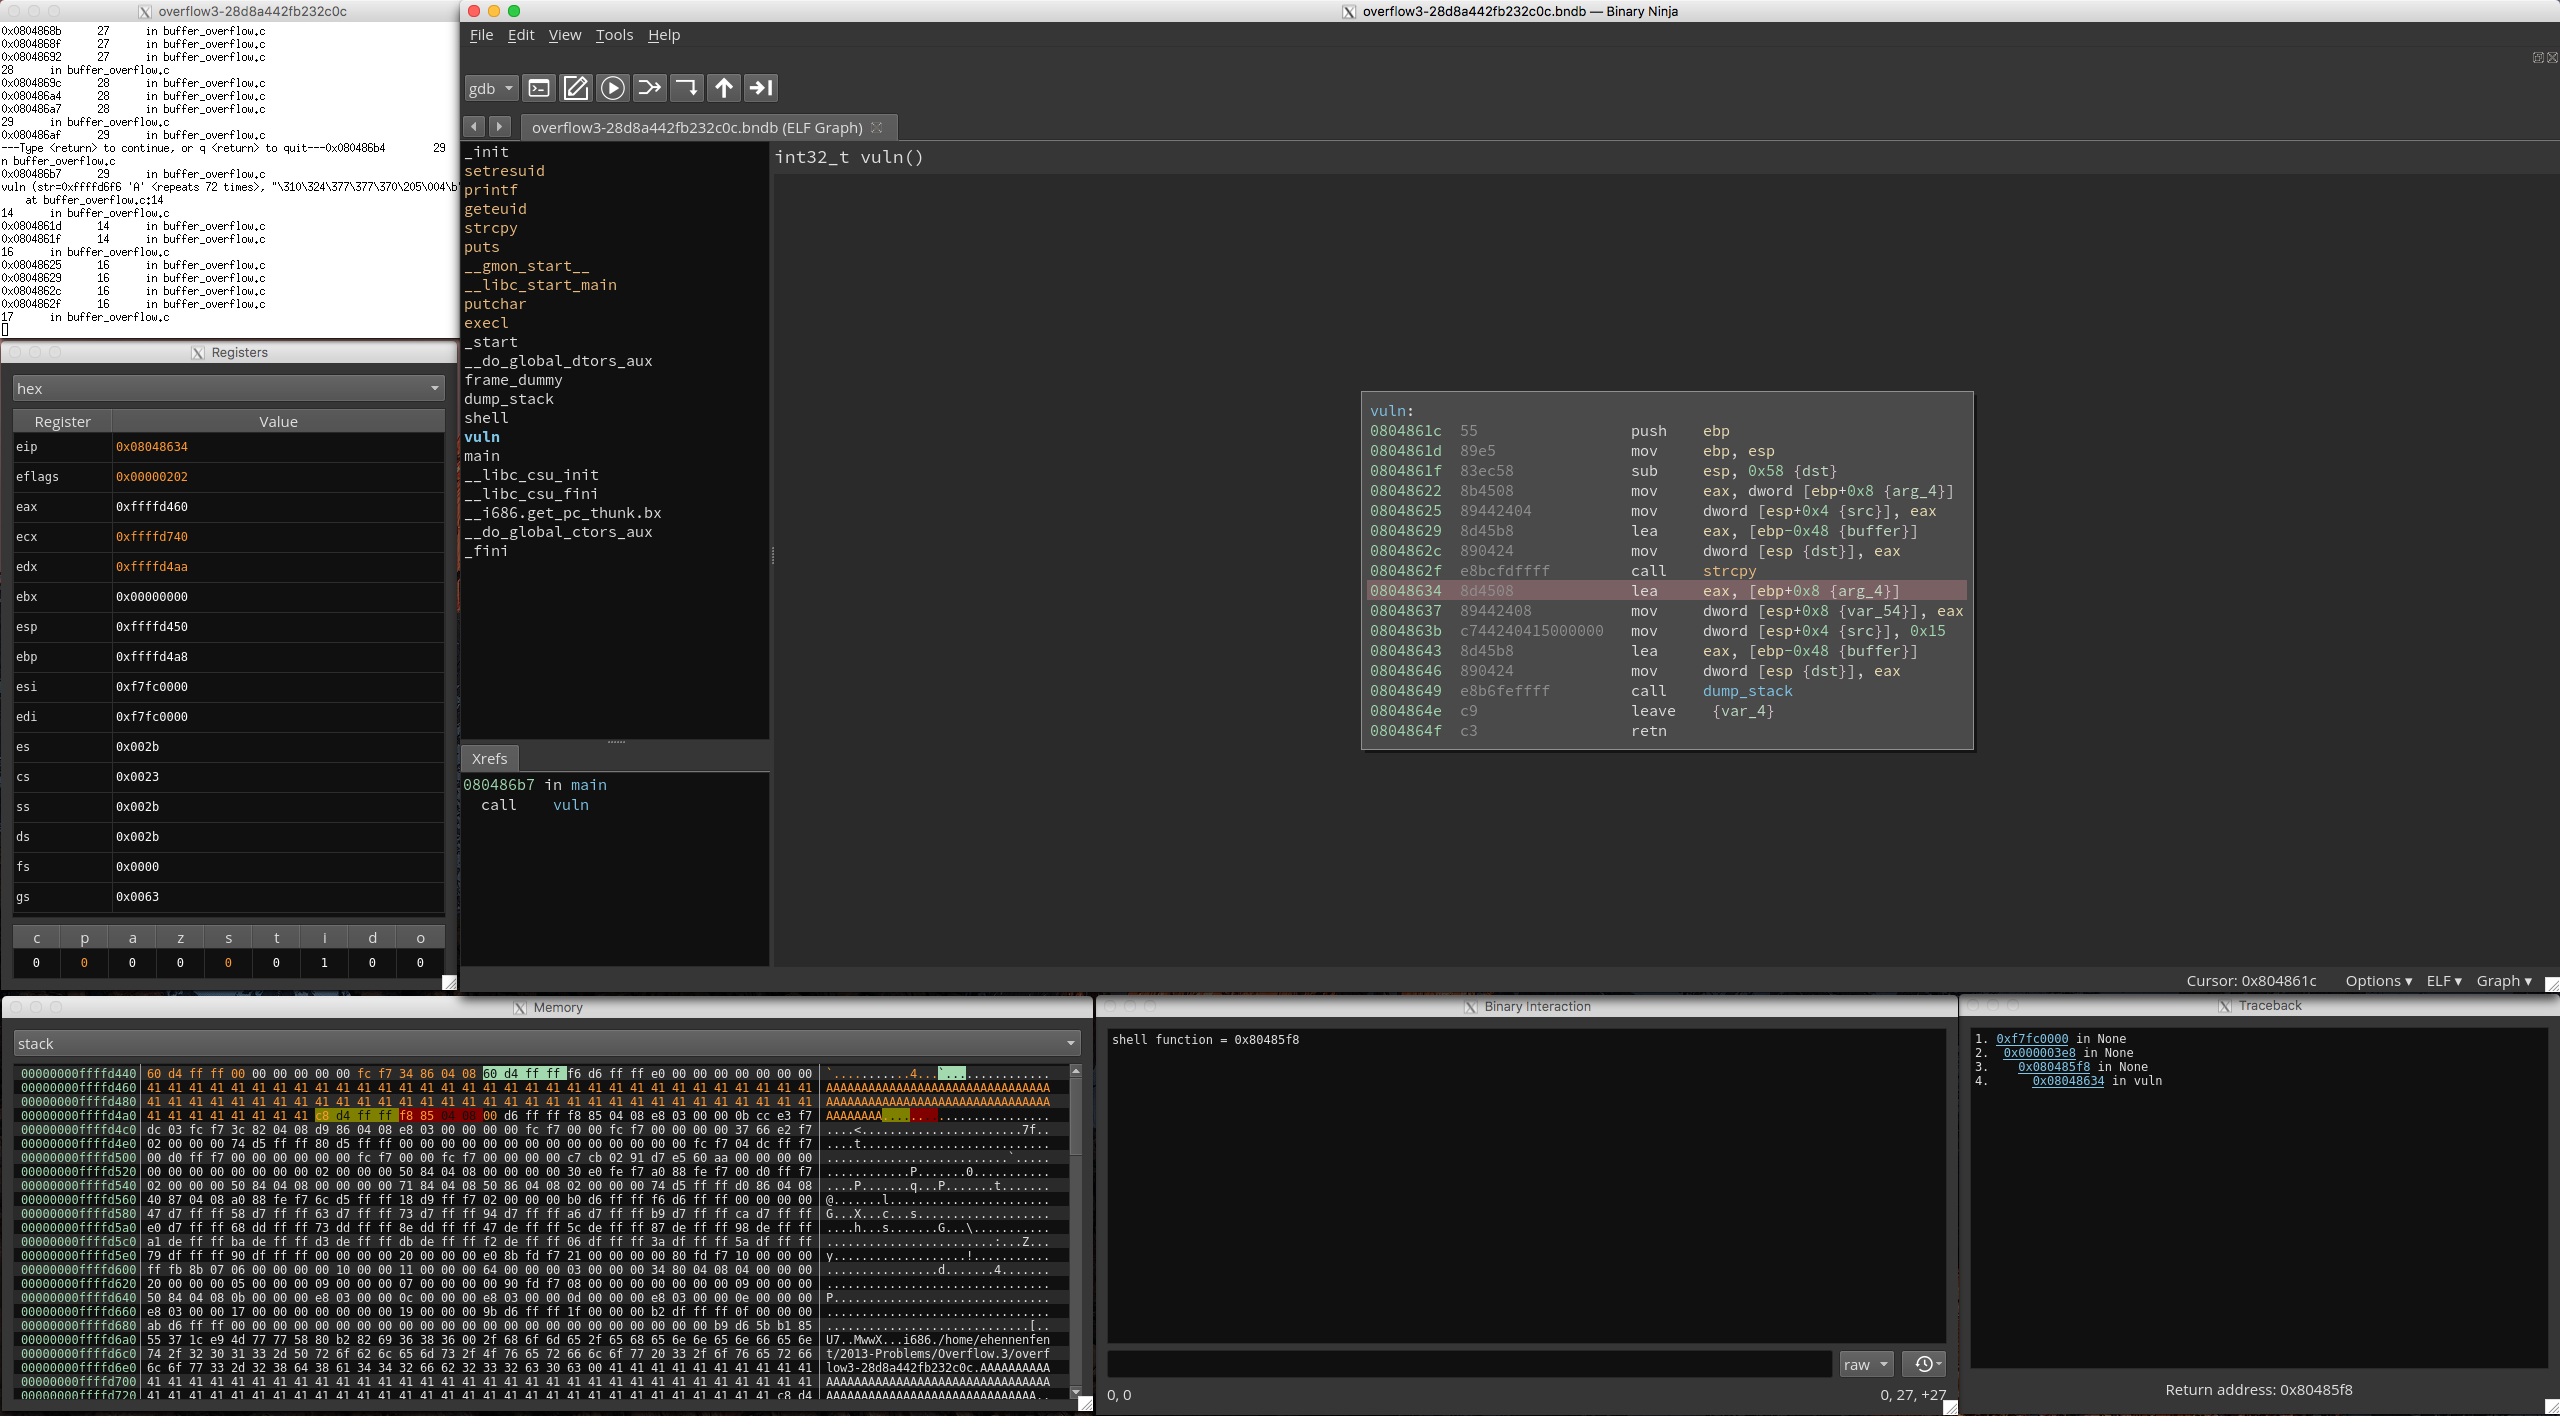
binja_dynamics
 nccgroup/binja_dynamics
Une interface PyQt5 pour le plugin binjatron de Binary Ninja qui inclut des fonctionnalités de surlignage conçues pour faciliter l'apprentissage de…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
25
nccgroup/binja_dynamicsUne interface PyQt5 pour le plugin binjatron de Binary Ninja qui inclut des fonctionnalités de surlignage conçues pour faciliter l'apprentissage de…
 nccgroup/dapr
Plateforme d'attaque de pilotes pour Linux
 nccgroup/icpin
Un Pintool de surveillance de l'intégrité
 nccgroup/iodide
Le débogueur Cisco IOS et l'environnement de désassemblage intégré
 nccgroup/libdlmalloc
Outil d'analyse de tas pour dlmalloc
 nccgroup/libptmalloc
Outil d'analyse du tas pour ptmalloc
 nccgroup/libmempool
Outil d'analyse du tas pour mempool
 nccgroup/libslub
Bibliothèque Python pour examiner les allocations et structures du heap SLUB du noyau Linux dans GDB, permettant une compréhension plus approfondie…
 nccgroup/libtalloc
libtalloc est un script Python destiné à être utilisé avec GDB, qui permet d'analyser l'« allocateur trivial » (talloc).
 nccgroup/psr
Pointer Sequence Reverser - vous permet de voir comment une application Windows C++ accède à un membre de données ou à un objet particulier.
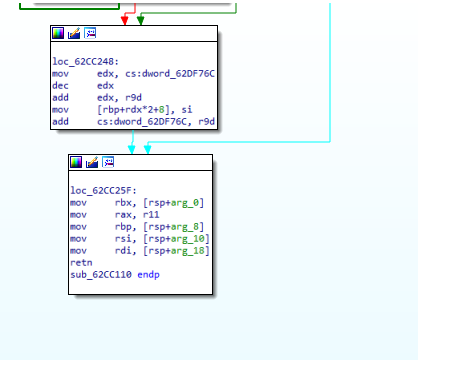 spiralbl0ck/blacklotus-analysis-stage2-bootkit-rootkit-stage
Z2A-BlackLotus Challenge analyse du bootkit-rootkit de l'étape 2
 synacktiv/captainhook
Trace les entrées utilisateur pour détecter les vulnérabilités d'injection dans les méthodes Java via JDWP et Frida, en identifiant les points…
 dump-guy/malware-analysis-and-reverse-engineering
Certains de mes analyses de malwares et rétro-ingénierie disponibles publiquement.
 fuzzysecurity/powershell-suite
Mes réflexions avec PowerShell
 synacktiv/shannon-dbg
Débogueur pour la bande de base Shannon
 jjyg/metasm
Ceci est le dépôt principal de metasm, un assembleur / désassembleur / compilateur gratuit écrit en ruby
 synacktiv/thats_no_pipe
Outil de hooking de tubes nommés Windows
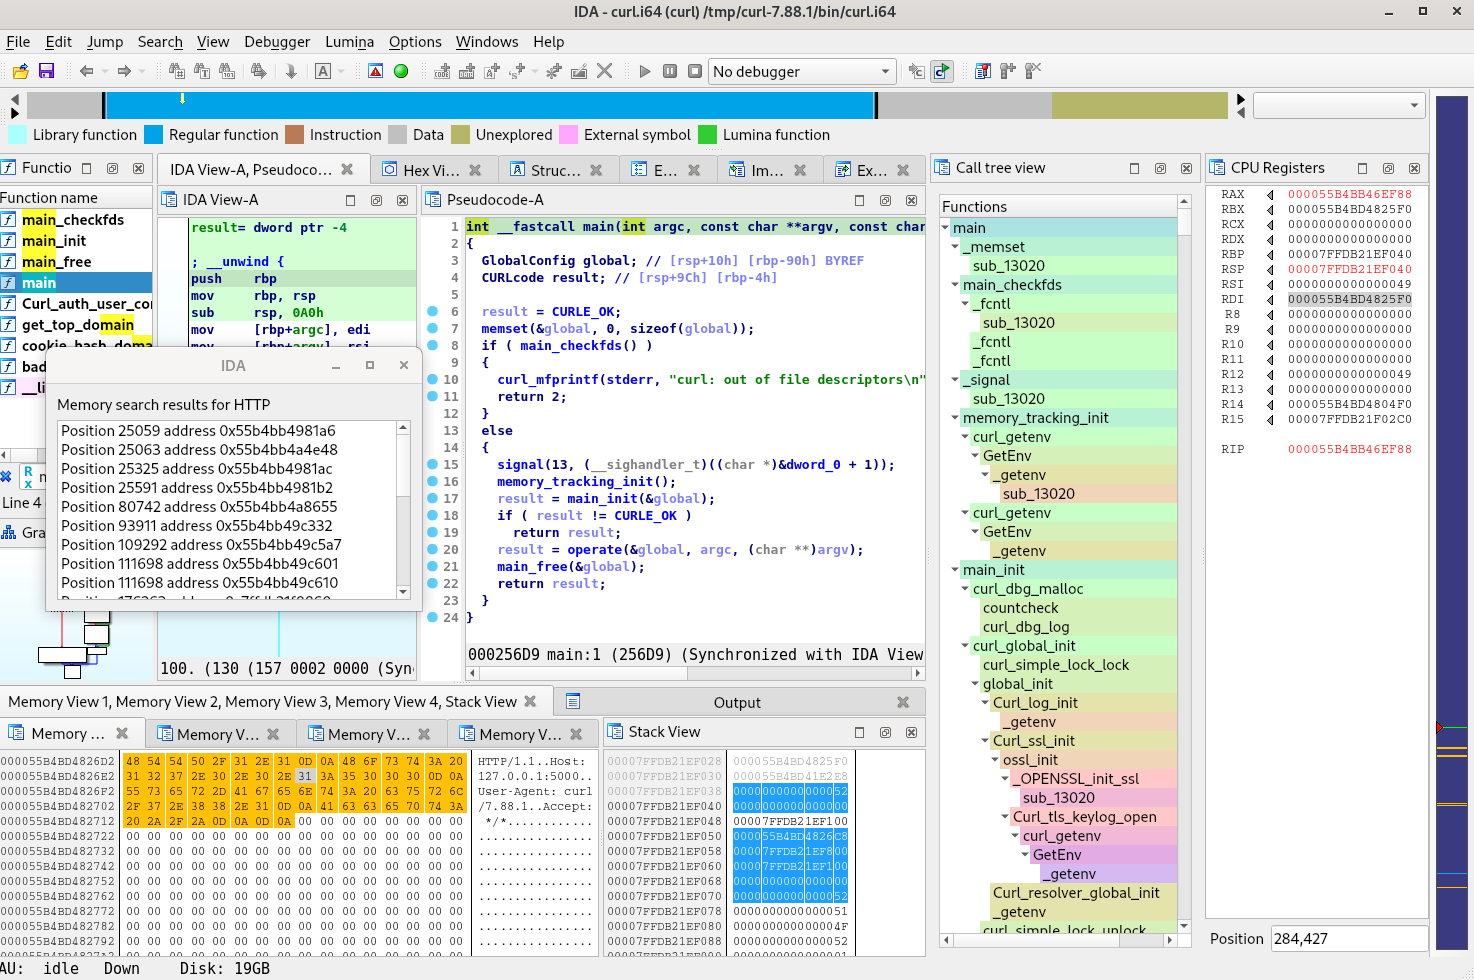 synacktiv/frinet
Traceur basé sur Frida pour faciliter la rétro-ingénierie sur Android, iOS, Linux, Windows et la plupart des architectures associées.