
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
410 résultats
ComfyEngine preview

ComfyEngine

GitHubkashithecomfy/comfyengine

ComfyEngine est un kit d'exploration mémoire conçu pour les personnes qui ont besoin de surveiller, patcher et scripter un processus en cours…
memory-forensicsdynamic-code-analysisexploitation+5
61
il y a 9 mois
elfpeek preview

elfpeek

GitHuboblivionsage/elfpeek

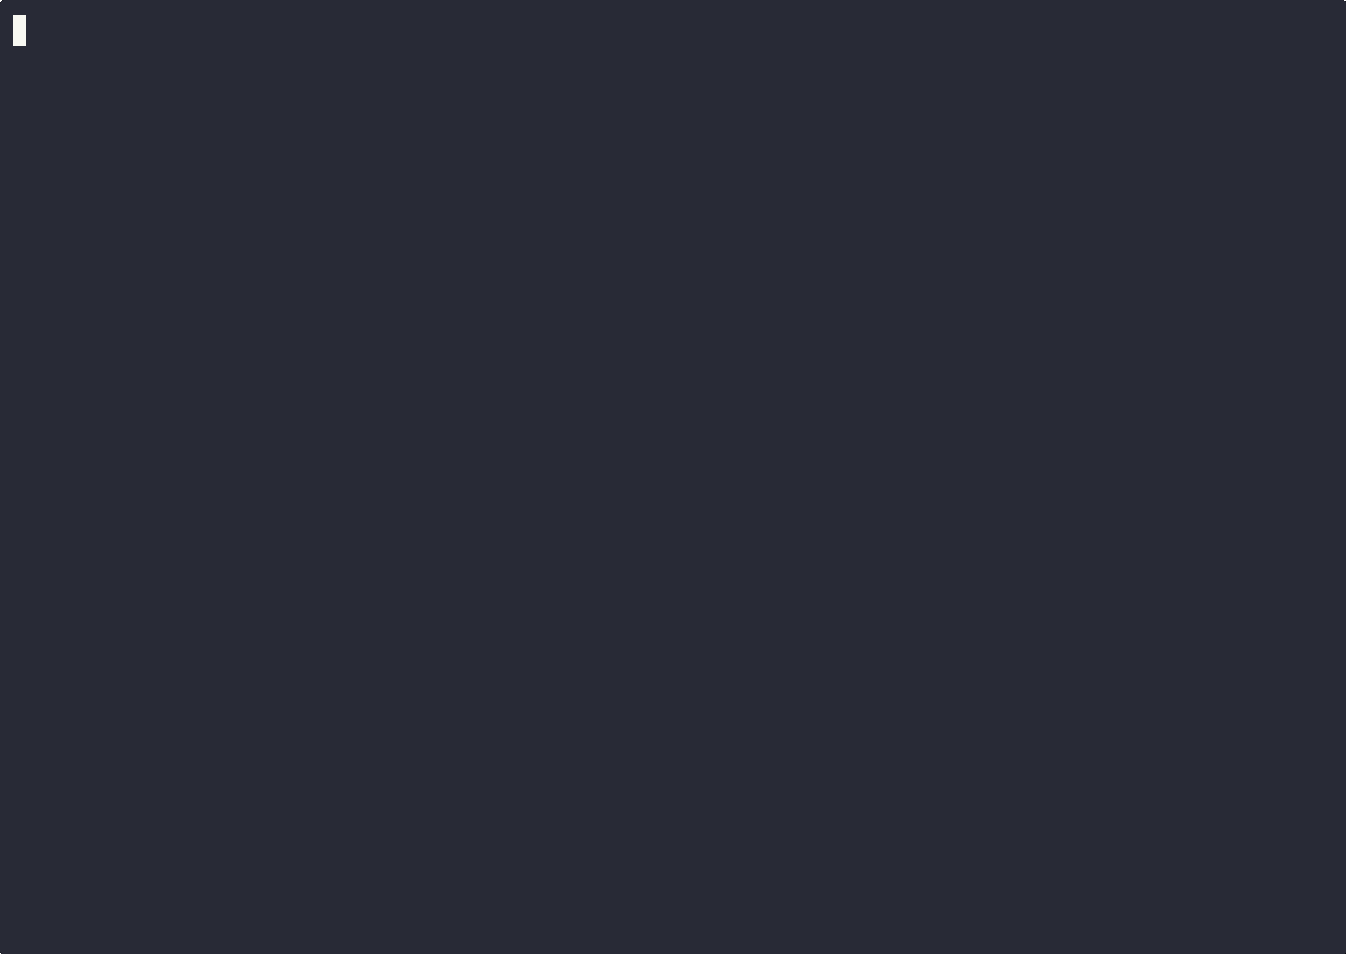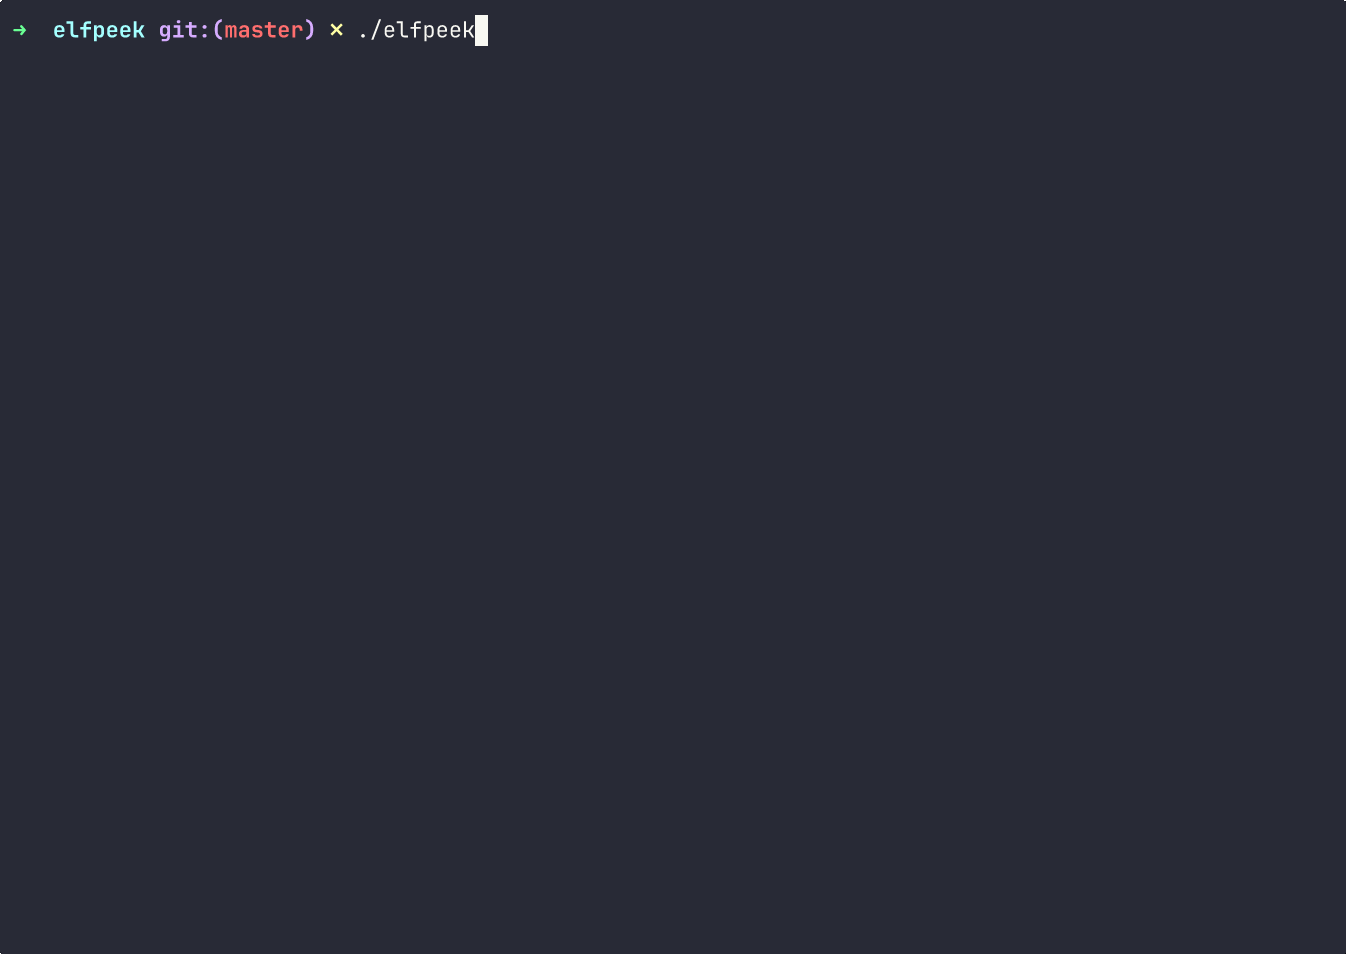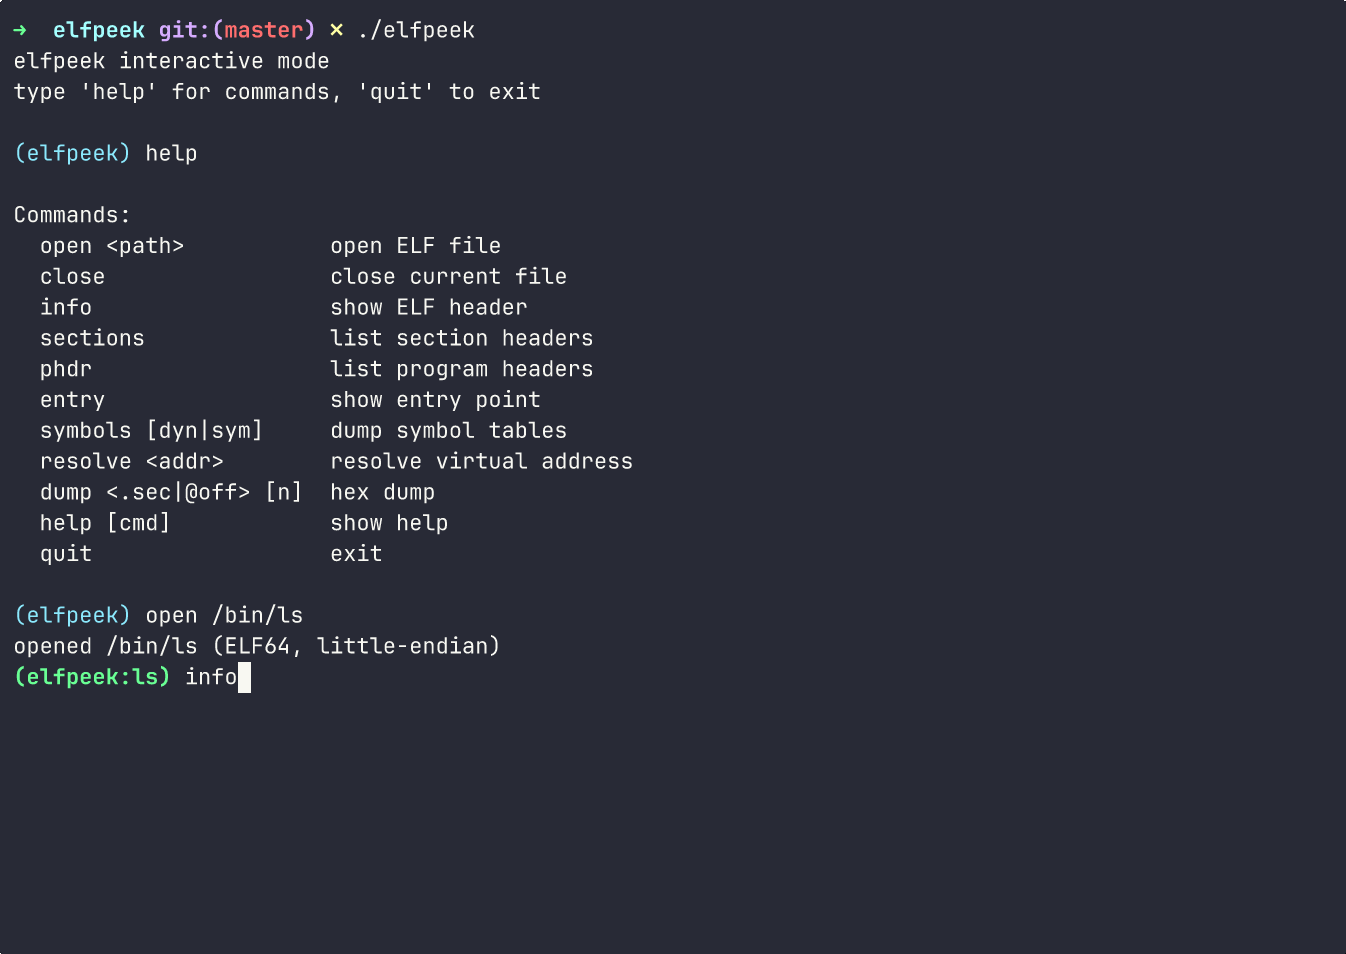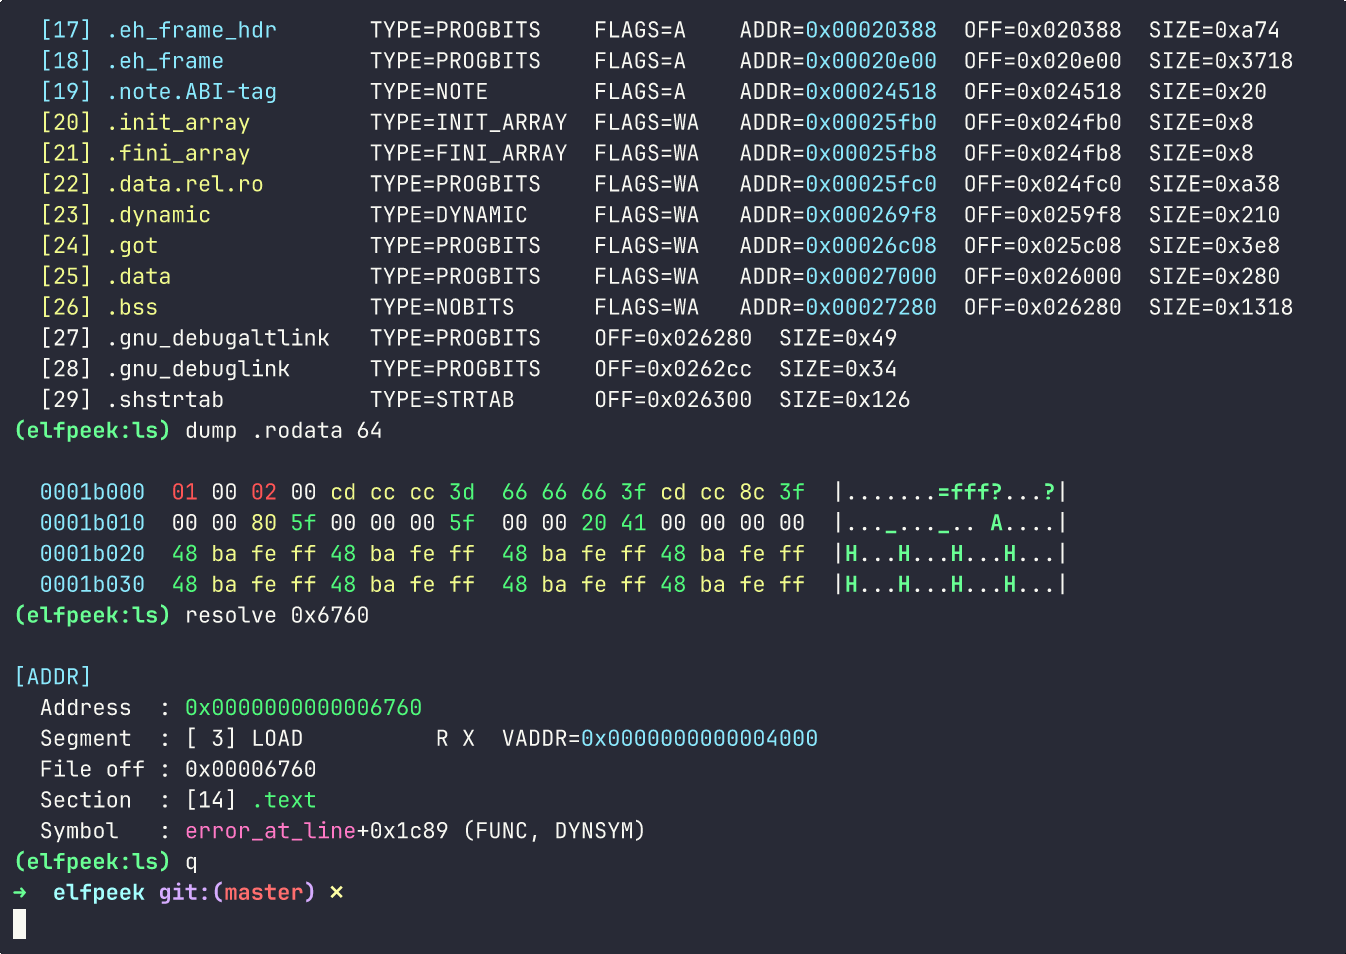
Inspecteur ELF minimal écrit en C pour une inspection rapide de la disposition des binaires.

static-analysisreverse-engineeringdebuggers+2
29il y a 8 mois
dll-injector preview

dll-injector

GitHubyasharote/dll-injector

Un outil de bureau qui permet d'injecter des DLL, d'intercepter les fonctions WinAPI comme CreateFileW et de modifier le comportement des processus à…
reverse-engineeringdebuggersbinary-analysis
6il y a 1 an
DiaSymbolView preview

DiaSymbolView

GitHubdiversenok/diasymbolview

Outil d'inspection de fichiers PDB
static-analysisreverse-engineeringdebuggers+1
138il y a 10 mois
ghidra-copilot preview

ghidra-copilot

GitHubknifeyspoony/ghidra-copilot

Offre une expérience de rétro-ingénierie assistée par LLM et basée sur le chat dans Ghidra.
reverse-engineeringdebuggersmalware-analysis+3
40il y a 6 mois
MCPDebugger preview

MCPDebugger

GitHubfatmike-gh/mcpdebugger

Un serveur de débogage MCP pour exécutables Windows (x86 et x64). Expose les fonctionnalités de débogage en tant qu'outils MCP pour l'analyse…
static-analysisdynamic-analysis-sandboxingmemory-forensics+4
13il y a 6 mois
CVE-2025-5548 preview

CVE-2025-5548

GitHubanasrami12/cve-2025-5548

Méthodologie pour l'analyse de vulnérabilités et le développement d'exploits, couvrant l'analyse statique/dynamique, le fuzzing, le diffing de…
vulnerability-analysisexploitationreverse-engineering+8
il y a 6 mois
GhidrAssist preview

GhidrAssist

GitHubsymgraph/ghidrassist

Une extension LLM pour Ghidra permettant l'assistance IA en rétro-ingénierie.
static-analysisvulnerability-analysisreverse-engineering+5
697il y a 14 jours
OGhidra preview

OGhidra

GitHubllnl/oghidra

OGhidra relie les grands modèles de langage (LLM) via Ollama à la plateforme de rétro-ingénierie Ghidra, permettant une analyse binaire pilotée par…
vulnerability-analysisreverse-engineeringdebuggers+5
397il y a 18 jours
cheatengine-mcp-bridge preview

cheatengine-mcp-bridge

GitHubmiscusi-peek/cheatengine-mcp-bridge

Connectez vos agents IA préférés directement à Cheat Engine via MCP. Automatisez l'ingénierie inverse, le scan de pointeurs et l'analyse mémoire en…
dynamic-analysis-sandboxingpayload-generationcode-analysis+7
1.2kil y a 1 mois
sudowp-hooks-visualizer preview

sudowp-hooks-visualizer

GitHubsudo-wp/sudowp-hooks-visualizer

Un fork durci sur le plan de la sécurité de "Simply Show Hooks". Remplace l'original compromis (CVE-2024-6297) et corrige des vulnérabilités…
static-code-analysisvulnerability-analysiscode-analysis+4
2il y a 6 mois
machscope preview

machscope

GitHubsadopc/machscope

Analyse binaire macOS tout-en-un : analyse Mach-O, désassemblage ARM64, signatures de code et débogage.

static-analysisios-securitycode-analysis+8
100il y a 7 mois
rzweb preview

rzweb

GitHubindalok/rzweb

Une plateforme complète de rétro-ingénierie basée sur navigateur, construite sur Rizin, fonctionnant entièrement côté client via WebAssembly.
static-analysisdynamic-analysis-sandboxingreverse-engineering+5
738il y a 1 mois
rsyscall preview

rsyscall

GitHubcatern/rsyscall

Interface indépendante du processus pour les appels système Linux
dynamic-analysis-sandboxingexploitationreverse-engineering+3
95il y a 4 ans
Rainfall preview

Rainfall

GitLabqduarte-42/rainfall

Introduction à l'exploitation des binaires ELF.

exploitationreverse-engineeringshellcode+5
il y a 11 mois
drvtrace preview

drvtrace

GitHubeversinc33/drvtrace

Plugin WinDbg pour tracer les transitions de modules depuis un pilote débogué.
reverse-engineeringdebuggersbinary-analysis
54il y a 9 mois
xnu preview

xnu

GitHubapple-oss-distributions/xnu

Noyau hybride combinant Mach, FreeBSD et IOKit pour macOS et iOS. Fournit les services de base du système d'exploitation, un framework de pilotes et…

embedded-systems-securitymemory-forensicsdebuggers+2
3.5kil y a 1 an
instrumentation_callbacks preview

instrumentation_callbacks

GitHubdeputation/instrumentation_callbacks

Une preuve de concept démontrant les callbacks d'instrumentation sur Windows 10 21h1 avec une variable TLS pour garantir que tous les appels système…

dynamic-analysis-sandboxingreverse-engineeringdebuggers+1
160il y a 4 ans
Précédent1…91011…23Suivant
