

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
elfpeek — Inspecteur ELF minimal écrit en C pour une inspection rapide de la disposition des binaires. | Kitploit
Outils/GitHubGitHub/oblivionsage/elfpeek
Analyse StatiqueRétro-ingénierieDébogueursAnalyse de BinairesApprentissage et Éducation
GitHuboblivionsage/elfpeek

elfpeek

Inspecteur ELF minimal écrit en C pour une inspection rapide de la disposition des binaires.

Voir le dépôt
29146il y a 10 moisVérifié par Kitploit
Partager

elfpeek

C Linux ELF32 | ELF64 License Stars

No Dependencies Minimal RE Tool

Inspecteur ELF minimal avec REPL interactif pour une analyse rapide de binaires
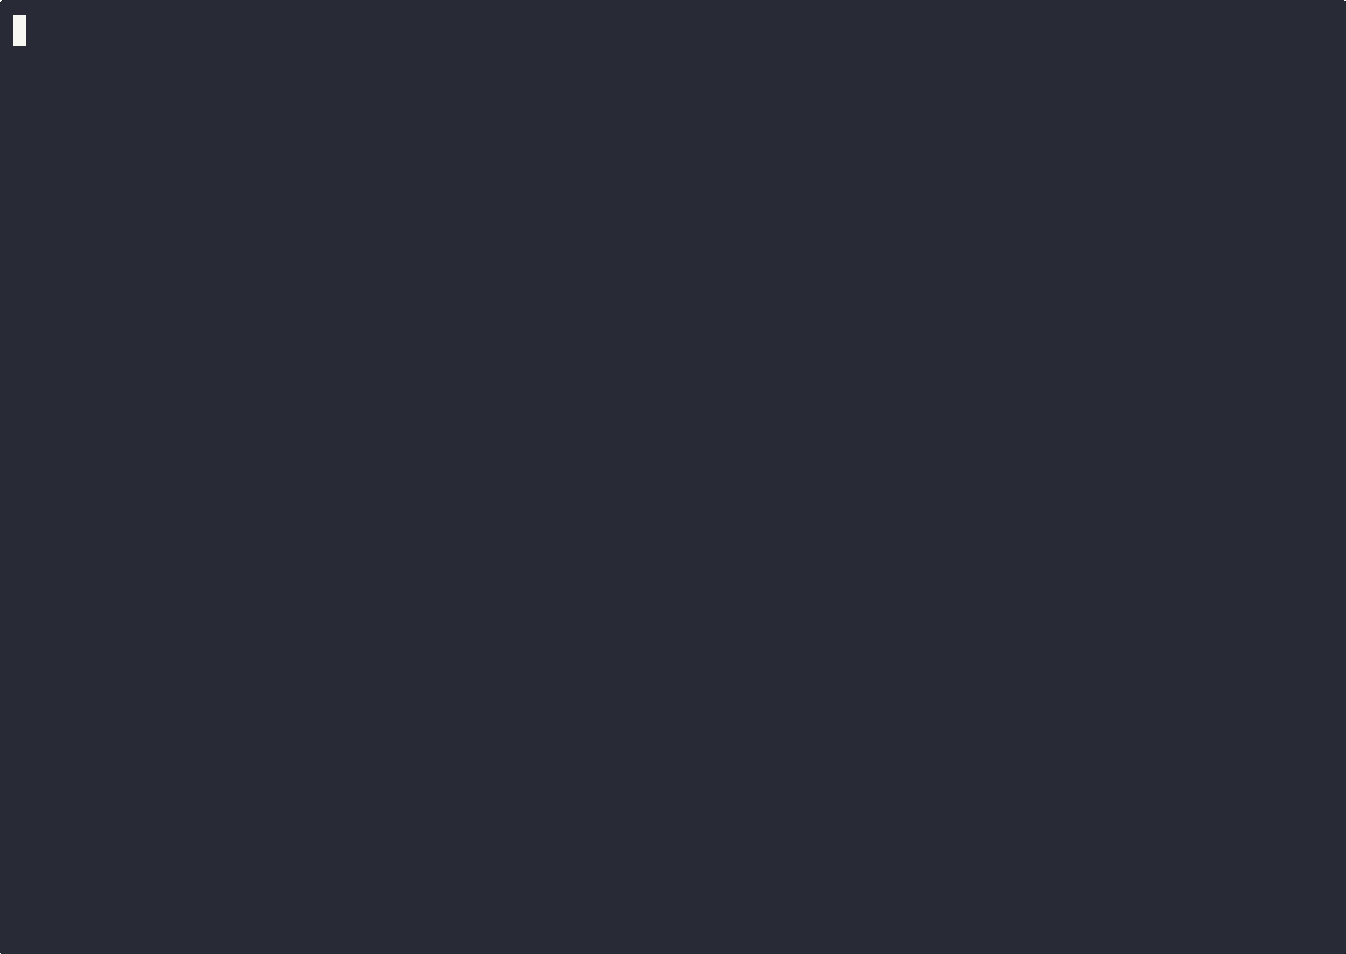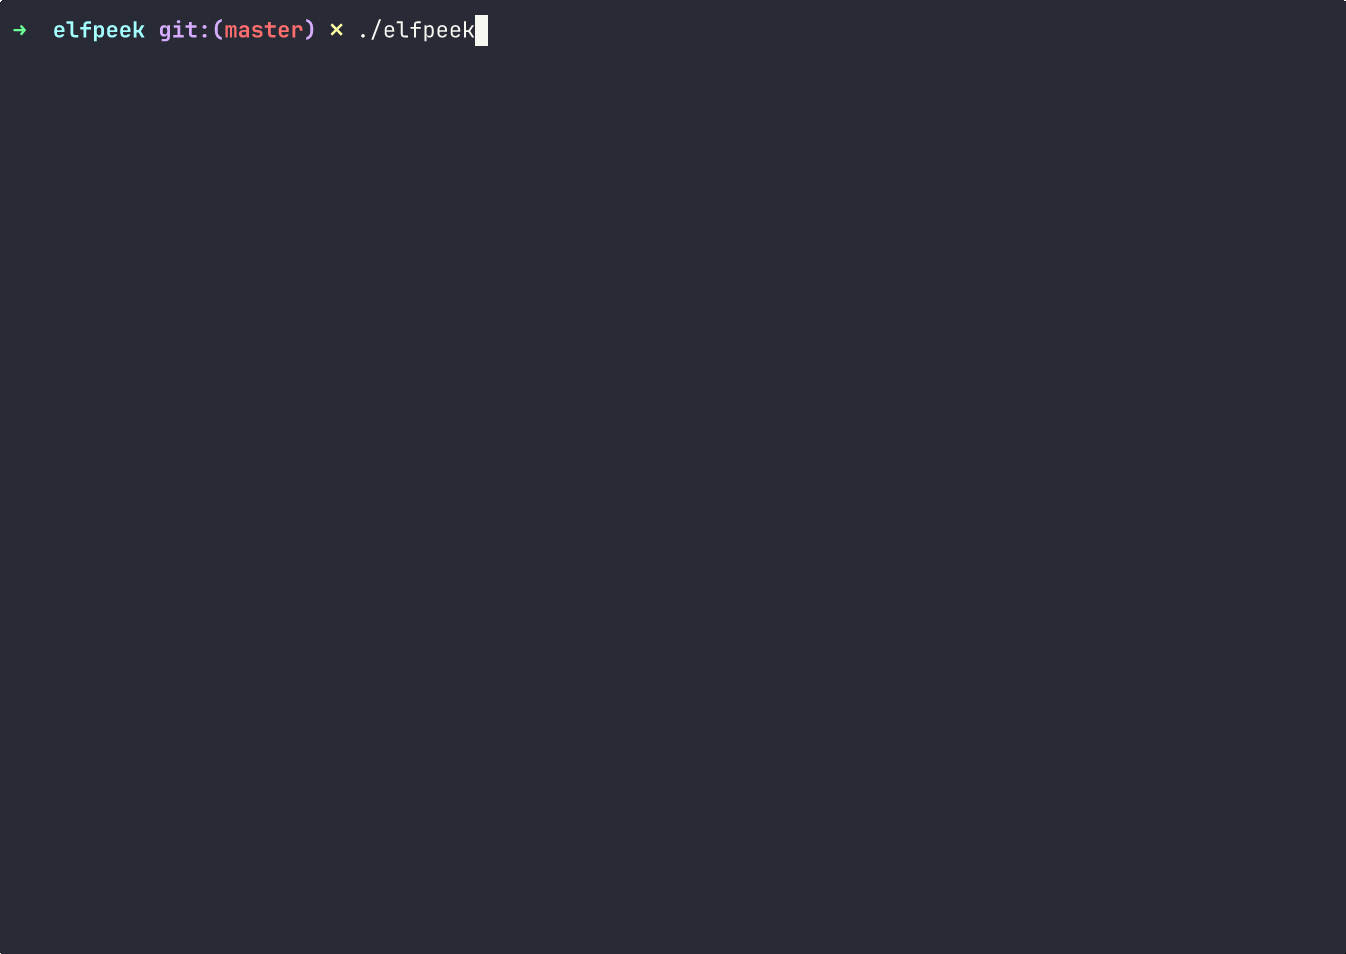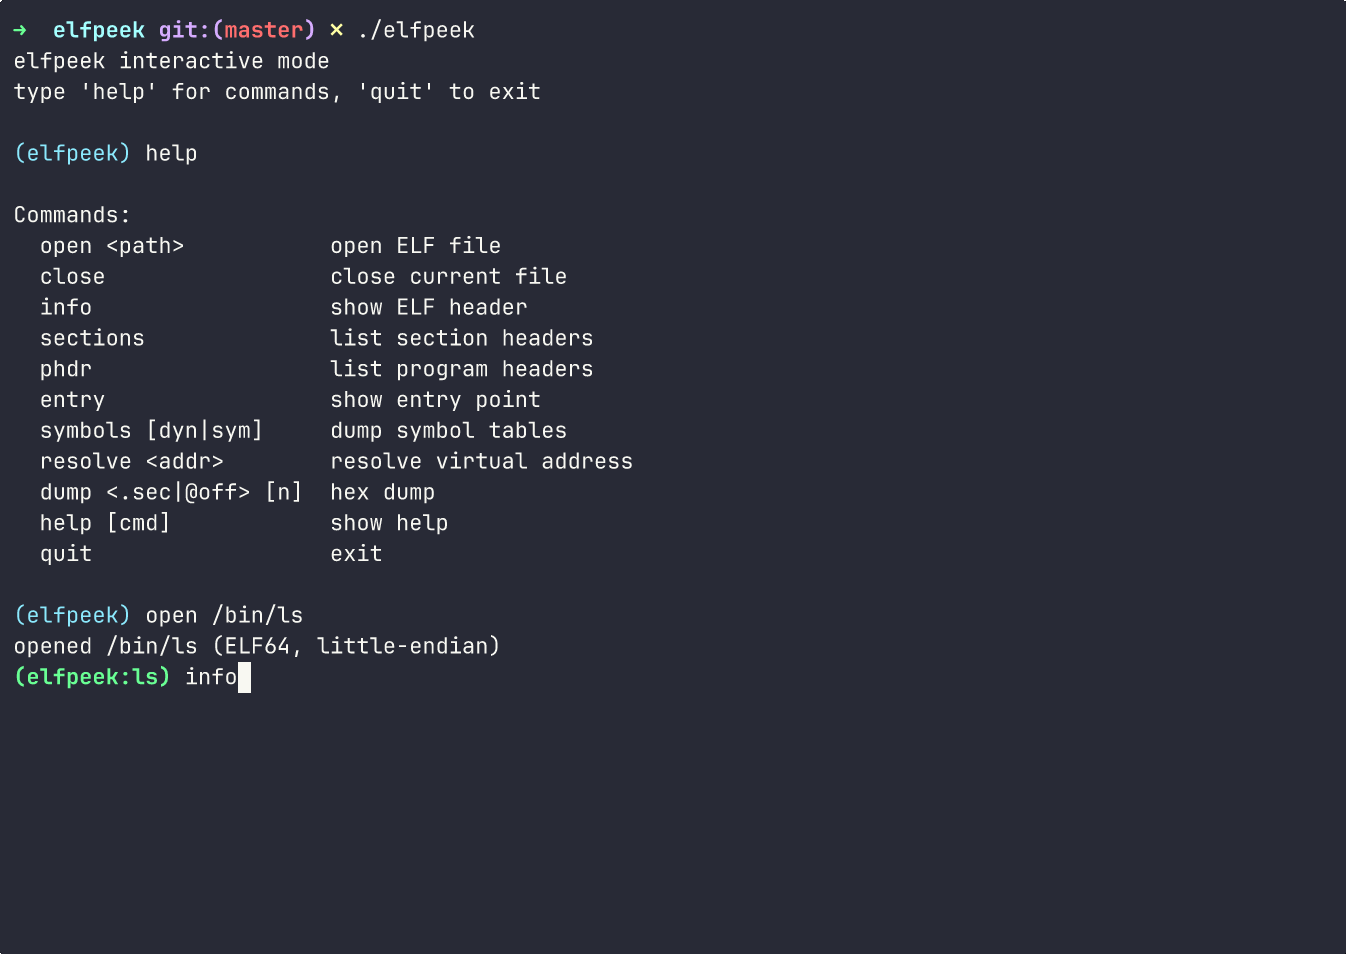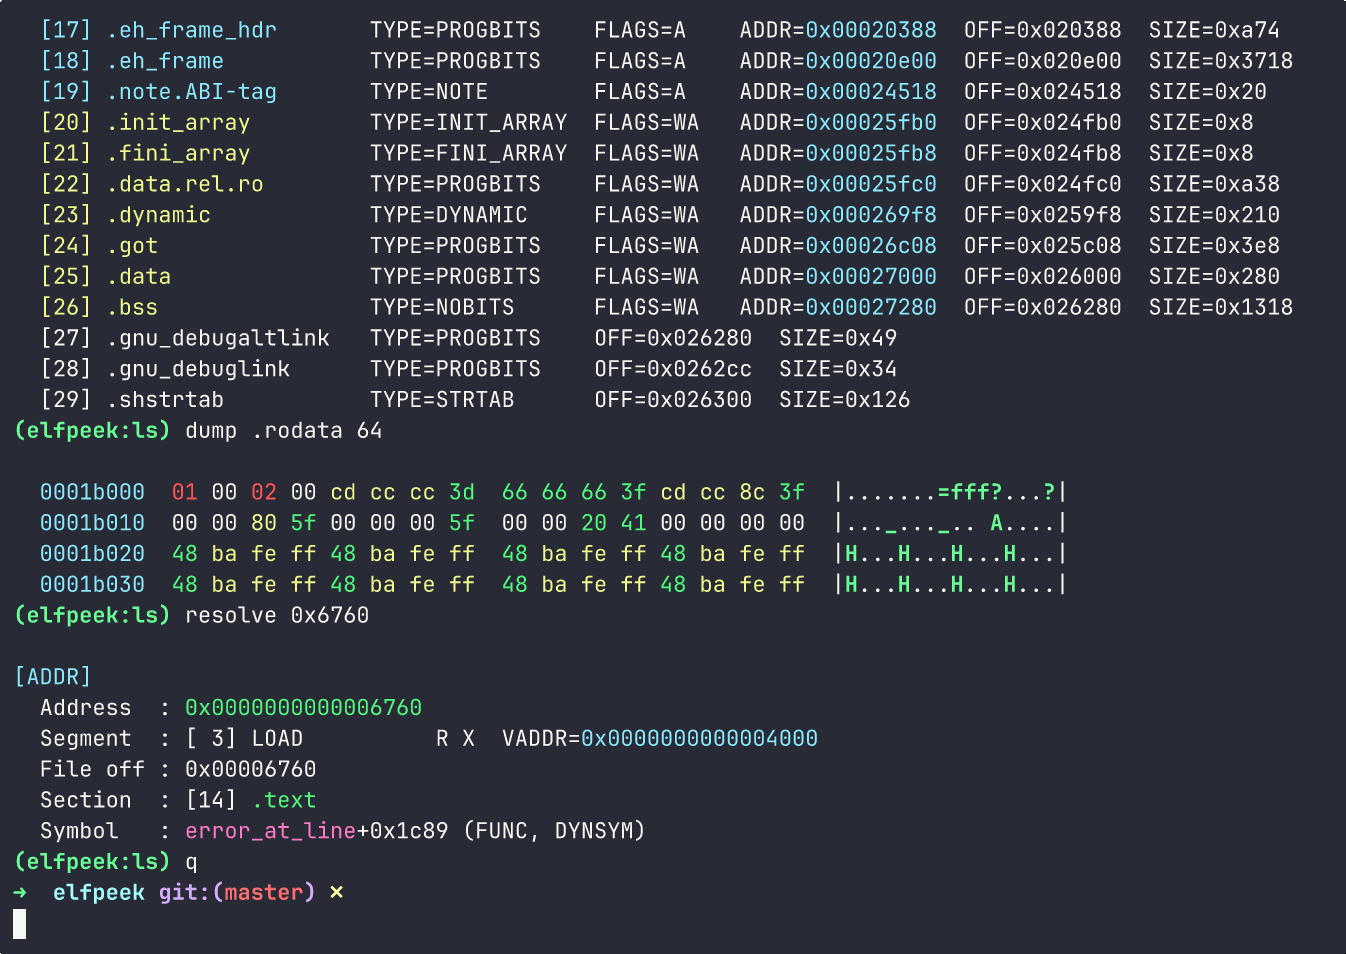

elfpeek demo


Pourquoi ?

Pas un remplaçant pour readelf ou objdump. Juste un outil rapide et ciblé pour les questions courantes en rétro-ingénierie :

  • Quelle est la disposition du binaire ?
  • Quel segment/section contient cette adresse ?
  • Quel est le décalage fichier pour cette adresse virtuelle ?
  • Quels octets se trouvent à cet emplacement ?
  • Quelle fonction possède cette adresse ?

Sert aussi d'exemple lisible de parsing ELF en C. Gère proprement les binaires strippés et ceux sans en-têtes de sections.

Fonctionnalités

  • REPL interactif avec support readline (historique, édition de ligne)
  • Invite de commande dynamique colorée - affiche le fichier courant : (elfpeek:ls)
  • Hexdump coloré - octets nuls (gris), imprimables (vert), de contrôle (rouge), octets hauts (jaune)
  • Sections colorées - exécutables (vert), inscriptibles (jaune), lecture seule (cyan)
  • Support ELF32/ELF64 avec petit/gros boutisme
  • Résolveur d'adresses - fait correspondre une adresse virtuelle à un segment, une section, un décalage fichier, le symbole le plus proche
  • Tables de symboles - .dynsym et .symtab
  • Aucune dépendance - seulement glibc et <elf.h>

Construction

make

Optionnel : installez libreadline-dev pour l'historique des commandes dans le REPL.

Utilisation

Mode interactif

./elfpeek

Mode rapide

./elfpeek /bin/ls           # affiche les en-têtes, sections, symboles
./elfpeek /bin/ls 0x6760    # résout une adresse

Commandes

CommandeAliasDescription
open <path>oOuvrir un fichier ELF
closeFermer le fichier courant
infoiAfficher l'en-tête ELF
sectionssLister les en-têtes de sections
phdrpLister les en-têtes de programme
entryeAfficher le point d'entrée
symbols [dyn|sym]symVider les tables de symboles
resolve <addr>rRésoudre une adresse virtuelle
dump <.sec|@off> [n]dHexdump (section ou décalage)
help?Afficher l'aide
quitqQuitter

Codage couleur

Sections :

  • Vert = exécutable (.text, .plt)
  • Jaune = inscriptible (.data, .bss)
  • Cyan = lecture seule (.rodata)

Hexdump :

  • Gris = octets nuls (00)
  • Vert = ASCII imprimable (20-7E)
  • Rouge = caractères de contrôle (01-1F)
  • Jaune = octets hauts (80-FF)

Binaires de test

tests/ contient des fichiers ELF d'exemple :

FichierDescription
elf32_le.bin32 bits petit boutisme (i386)
elf32_be.bin32 bits gros boutisme (PowerPC)
elf64_be.bin64 bits gros boutisme (PowerPC64)
elf64_le_pie.binExécutable PIE
elf64_le_static.binLié statiquement
elf64_le_dynsym_only.binStrippé, dynsym uniquement
elf64_le_so.binObjet partagé
elf64_le_segments_only.binSans en-têtes de sections

TODO

  • Commande relocs - afficher les relocations
  • Analyse got/plt
  • Désassemblage avec capstone

Licence

MIT

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →






