

AWSome-Pentesting
 pop3ret/awsome-pentesting
Mes notes d'antisèche pour pentester l'infrastructure AWS
cloud-infrastructure-securitypenetration-testingcloud-security+3
716
pop3ret/awsome-pentestingMes notes d'antisèche pour pentester l'infrastructure AWS
 shieldfy/api-security-checklist
Checklist des contre-mesures de sécurité les plus importantes lors de la conception, des tests et de la publication de votre API
 zapstiko/bug-bounty
Voici quelques ressources de bug bounty provenant de Twitter
 dafthack/cloudpentestcheatsheets
Ce dépôt contient une collection de cheatsheets que j'ai rassemblées pour des outils liés au pentesting d'organisations qui s'appuient sur des…
 threatlabz/iocs
Ce dépôt contient les Indicateurs de Compromission (IOC) issus des rapports publics de Zscaler ThreatLabz.
 jpcertcc/phishurl-list
Jeu de données d’URL de phishing de JPCERT/CC
 kc57/awesome-pentest
Une liste d'outils et de ressources de test de pénétration géniaux.
 taleliyahu/threat_model_examples
Une collection d'exemples concrets de modèles de menaces à travers diverses technologies, offrant des perspectives pratiques pour identifier et…
 malgamy/yara_rules
Collection organisée de règles de signature pour détecter et classer les fichiers malveillants par correspondance de motifs, avec instructions CLI…
 virtualalllocex/payload-download-cradles
Voici différents types de download cradles qui devraient servir d'inspiration pour jouer et créer de nouveaux download cradles afin de contourner les…
 100daysofyara/2022
Défi quotidien de règles YARA et collection communautaire où les analystes en malware partagent des modèles de détection, des astuces et des usages…
 quarkslab/conf-presentations
Conférences de Quarkslab
 netbiosx/checklists
Red Teaming & Pentesting : listes de contrôle pour divers engagements
 mattnotmax/cyberchef-recipes
Une liste de recettes cyber-chef et de liens sélectionnés
 tjnull/tj-osint-notebook
Ce Notebook OSINT fournit un aperçu des outils, techniques et ressources que j'utilise dans diverses situations lors d'opérations de reconnaissance…
 yeswehack/vulnerable-code-snippets
Twitter extraits vulnérables
 purp1ew0lf/blue-team-notes
Tu ne pensais quand même pas que j'allais laisser le blue team de côté, si ?
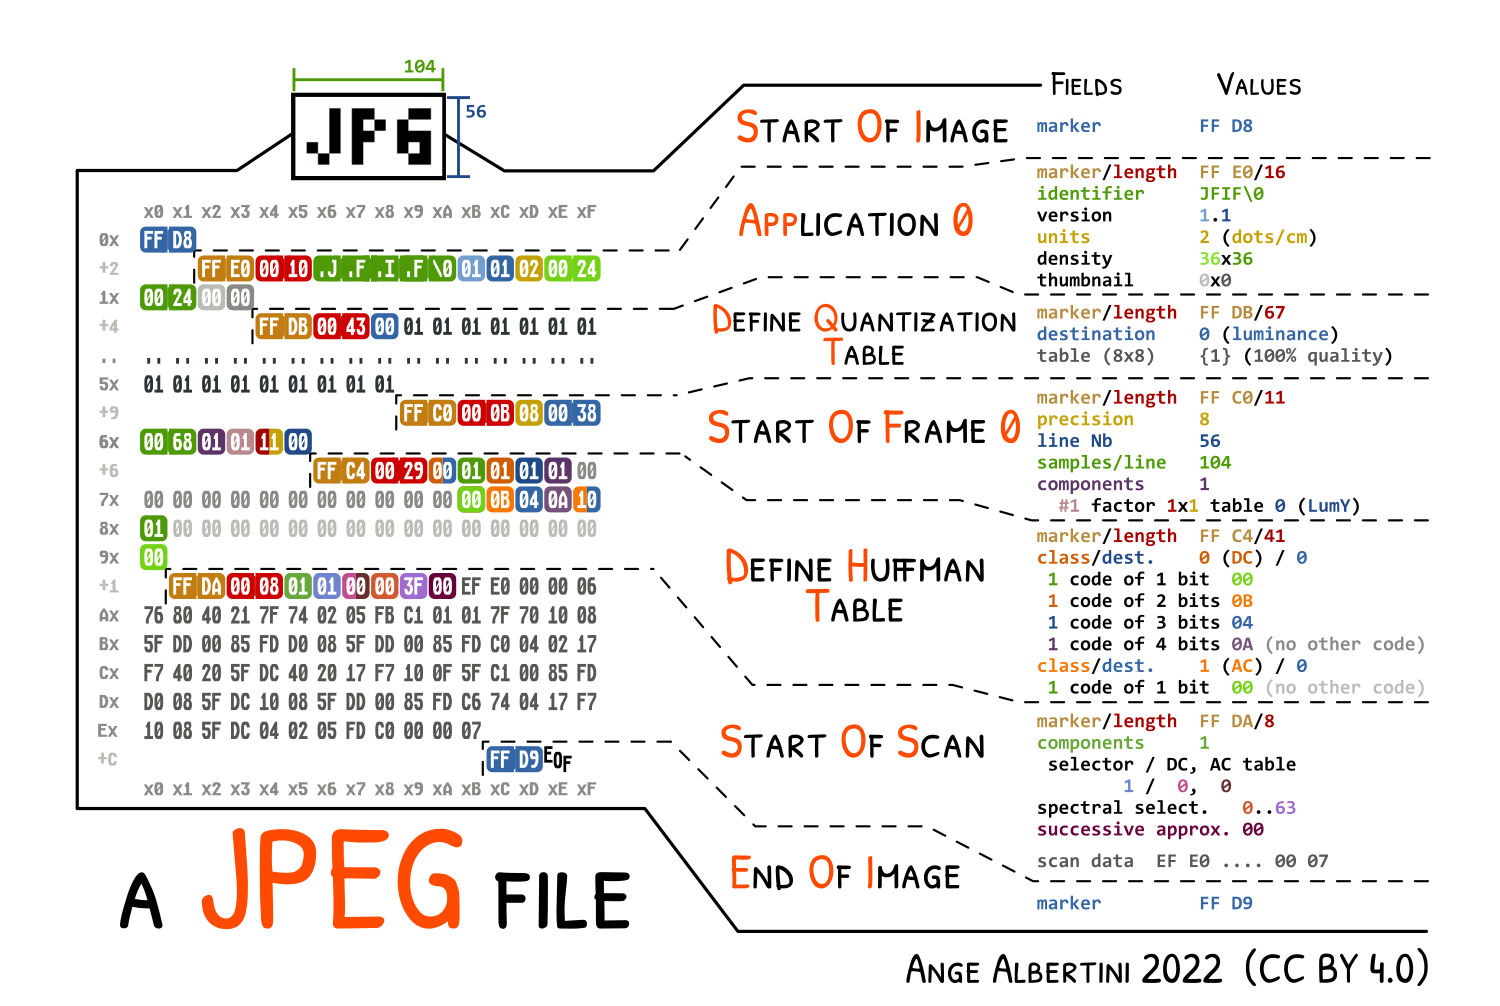 corkami/pics
Dissections de formats de fichiers et plus encore...