Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Threat_Model_Examples — Une collection d'exemples concrets de modèles de menaces à travers diverses technologies, offrant des perspectives pratiques pour identifier et atténuer les risques de sécurité. | Kitploit
Outils/GitHubGitHub/taleliyahu/threat_model_examples
Sécurité des ConteneursSécurité IoTSécurité WebSécurité CloudArticles et RechercheApprentissage et ÉducationRessources OrganiséesSécurité des APISécurité de l'IA
Partager
GitHubtaleliyahu/threat_model_examples

Threat_Model_Examples

Une collection d'exemples concrets de modèles de menaces à travers diverses technologies, offrant des perspectives pratiques pour identifier et atténuer les risques de sécurité.

Voir le dépôt
5148137il y a 1 anVérifié par Kitploit

Exemples de modèles de menace

Ce dépôt contient divers exemples de modèles de menace pour différentes technologies et systèmes. Ces ressources fournissent des exemples illustratifs de modèles de menace dans différents domaines, aidant les professionnels de la sécurité, les développeurs et les chercheurs à mieux comprendre comment la modélisation des menaces peut être appliquée efficacement pour traiter les risques de sécurité.

Ce projet a été créé pour donner une idée de ce à quoi pourraient ressembler les résultats finaux d'un modèle de menace. Avec autant de lignes directrices et de méthodologies disponibles, nous avons constaté que des exemples concrets aideraient la communauté à mieux comprendre ce à quoi ressemble un « bon » modèle.


🛡️ Sécurité Web et API

  • OAuth 2.0

    • Modèle de menace OAuth 2.0 (RFC 6819)
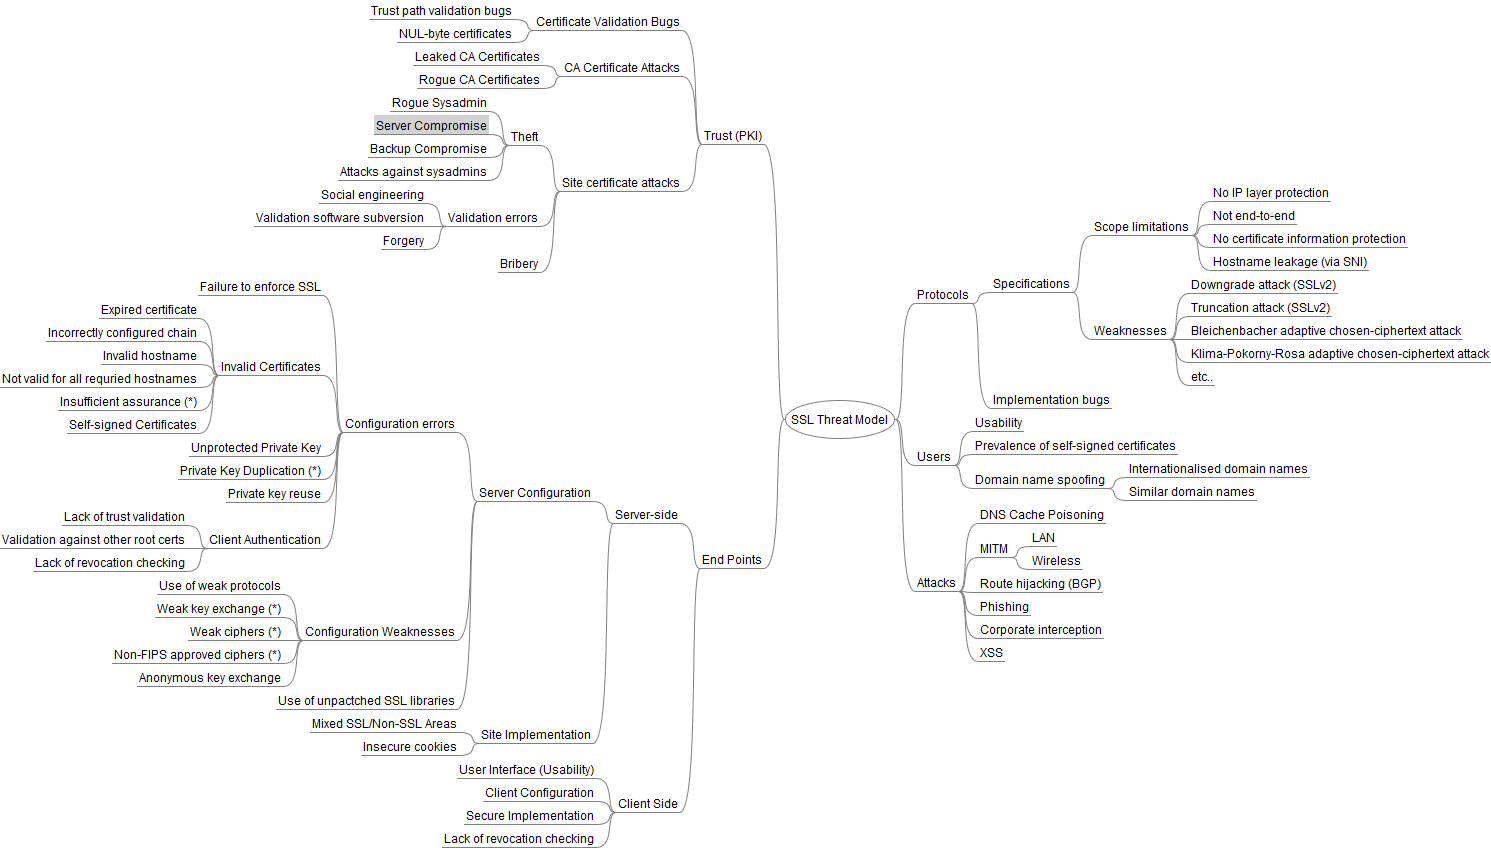
  • SSL

    • Schéma du modèle de menace SSL
  • DNSSEC, DoT et DoH

    • Modèle de menace DNSSEC, DoT et DoH
  • Application Web

    • Processus de modélisation des menaces OWASP

🧠 Sécurité de l'IA

  • Charges de travail d'IA générative - AWS
  • IA agentique - OWASP (Page 12)
  • Application d'IA générative hébergée dans Azure - Aristiun

☁️ Sécurité cloud et conteneurs

Les environnements cloud et conteneurs sont essentiels pour une infrastructure évolutive, mais ils sont également des cibles privilégiées pour les attaques. Les exemples suivants présentent des modèles de menace clés dans ces domaines.

  • Kubernetes

    • Modèle de menace Kubernetes - CNCF Financial User Group
    • Guide de durcissement Kubernetes (DoD) (Page 5)
    • Modèle de menace Kubernetes - CloudSecDocs
    • Une plongée approfondie dans la modélisation des menaces Kubernetes - Trend Micro
  • Docker

    • Modèle de menace Docker - CloudSecDocs
  • AWS Fargate

    • Modélisation des menaces AWS Fargate - Sysdig
  • Amazon S3

    • Modèle de menace Amazon S3 - TrustonCloud
  • Google Cloud Storage

    • Modèle de menace Google Cloud Storage - NCC Group

📱 Sécurité mobile et IoT

Les appareils mobiles et IoT font partie intégrante des systèmes modernes, mais ils introduisent des défis de sécurité uniques. Ces exemples montrent des approches pour atténuer ces risques.

  • Authentification IoT

    • Modélisation des menaces d'authentification IoT - SAFECode (Page 18)
  • Appareils IoT

    • Modèles de menaces de sécurité des appareils IoT - PSA Certified
  • Maison intelligente

    • Modèle de menace de maison intelligente - GitHub
  • Chaîne d'approvisionnement IoT

    • Modèle de menace de chaîne d'approvisionnement pour l'IoT - ENISA

🧠 Sécurité de l'IA et de l'apprentissage automatique

Les systèmes d'IA sont de plus en plus intégrés aux opérations critiques. L'exemple suivant explore la modélisation des menaces pour les charges de travail d'IA générative.

  • Charges de travail d'IA générative
    • Modélisation des menaces de votre charge de travail d'IA générative pour évaluer le risque de sécurité - AWS

🏢 Sécurité d'entreprise

  • PCI DSS

    • Modèle de menace PCI - Adam Shostack
  • Module de stockage de mots de passe (PSM)

    • Stockage sécurisé des mots de passe - OWASP
  • Transparence des certificats

    • Analyse des menaces de la transparence des certificats
  • Prise de contrôle de compte (ATO)

    • Liste de contrôle du modèle de menace ATO
  • Gestionnaires de mots de passe

    • Modèle de menace du gestionnaire de mots de passe - Stanford (Page 5)

🏦 Systèmes et technologies spécialisés

  • Dispositifs médicaux (AMPS, SNAP, SKATE)

    • Guide pratique pour la modélisation des menaces des dispositifs médicaux - MITRE
  • Voitures connectées

    • Intégrer la sécurité dans les voitures connectées - Trend Micro
  • Infrastructure de recharge pour véhicules électriques

    • Modèle de menace de l'infrastructure de recharge à haute puissance pour véhicules électriques - PNNL

📢 Contribution

Nous acceptons les contributions de la communauté ! Ouvrez une pull request pour partager votre expertise.

📝 Licence

Ce dépôt est sous licence MIT. Voir le fichier LICENSE pour plus de détails.

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    261
  • 6

    antifox

    antifox-ai/antifox

    Plateforme de test d'intrusion autonome multi-agents par IA qui exécute la reconnaissance, la découverte de la surface d'attaque, la validation de l'exploitation et la livraison de rapports étayés par des preuves.

    259

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →