bitbucket-iac-scan
Scans Infrastructure as Code files for security misconfigurations and vulnerabilities using KICS, with Bitbucket Code Insights reporting.

Scans Infrastructure as Code files for security misconfigurations and vulnerabilities using KICS, with Bitbucket Code Insights reporting.

CVE-Factory

Analyse automatisée des vulnérabilités Snyk pour les dépendances et les images Docker dans Bitbucket Pipelines, avec des seuils de gravité et des…

Signature de code et transparence pour les conteneurs et les binaires

Exploit de preuve de concept pour une vulnérabilité critique d'évasion de conteneur runC (CVE-2026-Pending) avec condition de course de liens…

Outil de scan et de validation de la vulnérabilité de débordement de tas NGINX CVE-2026-42945

Securekit est un noyau de sécurité agnostique au protocole qui impose une exécution sandboxée et zero-trust pour l'utilisation d'outils par l'IA. Il…

Scanner d'évaluation des vulnérabilités avec génération de rapports

Un protocole filaire unifié, axé sur la sécurité, pour l'accès aux outils et la coordination des agents. UAP élimine la CVE-2025-49596 et les…

Prendre le contrôle de la sécurité des conteneurs

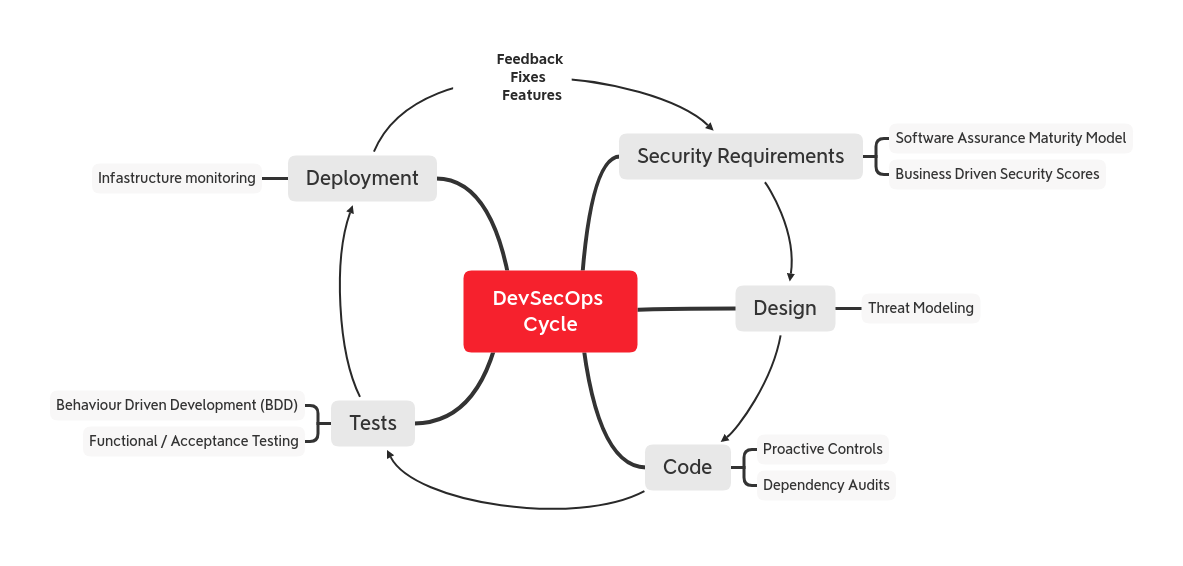
Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.

Scanner de sécurité Docker alimenté par l'IA qui explique les vulnérabilités en langage clair. Un projet de laboratoire OWASP.

Outil web pour évaluer et suivre la maturité de la sécurité logicielle en utilisant les modèles OWASP SAMM et DSOMM, avec prise en charge de Docker…

VULCONHUB donne accès à des fichiers pour construire votre propre image de conteneur vulnérable afin d'apprendre et de pratiquer la sécurité.

Test d'exploitation multi-distributions

Aurea est une plateforme open-source basée sur l'IA qui sécurise l'infrastructure en tant que code (IaC) sur Terraform, Kubernetes, Docker et…

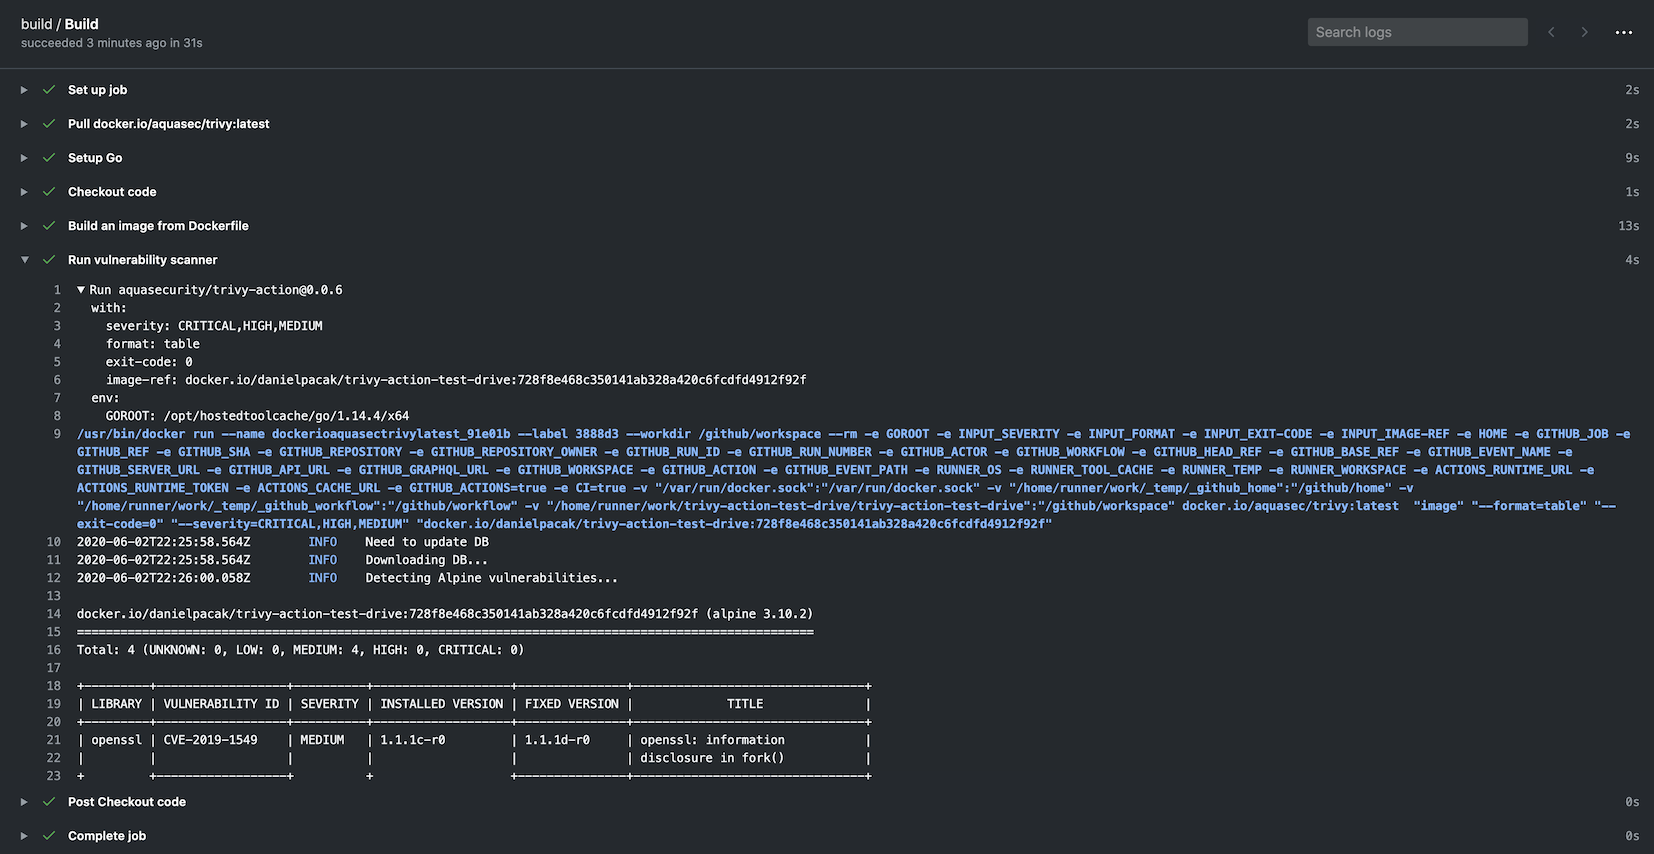
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités

Devcontainer sandboxé pour exécuter Claude Code en mode bypass en toute sécurité. Conçu pour les audits de sécurité et la revue de code non fiable.