

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
DevSecOpsGuideline — Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement. | Kitploit
Outils/GitHubGitHub/owasp/devsecopsguideline
Scanners de VulnérabilitésSécurité des ConteneursAnalyse Statique de Code (SAST)Sécurité CloudDevSecOpsSécurité de la Chaîne LogistiqueApprentissage et ÉducationRessources OrganiséesSécurité des API
GitHubowasp/devsecopsguideline

DevSecOpsGuideline

1.1k26144il y a 12 joursVérifié par Kitploit

Le guide OWASP DevSecOps peut nous aider à intégrer la sécurité comme une partie du pipeline de développement.

Voir le dépôtSite web
Partager

OWASP DevSecOps Guideline

L'OWASP DevSecOps Guideline explique comment nous pouvons mettre en œuvre un pipeline sécurisé, utiliser les meilleures pratiques et introduire des outils que nous pouvons employer à cette fin. Le projet cherche également à nous aider à promouvoir la culture de la sécurité shift-left dans notre processus de développement. Ce projet aide toute entreprise, quelle que soit sa taille, qui dispose d'un pipeline de développement ou, en d'autres termes, d'un pipeline DevOps. Nous tentons de dresser une perspective d'un pipeline DevOps sécurisé au cours de ce projet, puis de l'améliorer en fonction de nos exigences personnalisées.

L'objectif idéal est de « détecter les problèmes de sécurité (par conception ou vulnérabilité applicative) le plus tôt possible. »

Comment la guideline est organisée

La guideline s'articule autour de trois piliers :

  • People — équipes, rôles, culture et formation.
  • Process — activités de sécurité intégrées à chaque étape du SDLC : Design, Develop, Build, Test, Release, Deploy, Operate.
  • Governance — conformité, policy as code, reporting, ASPM et gouvernance de l'IA.

L'édition actuelle est actualisée pour 2025/2026 et alignée sur des référentiels tels que NIST SSDF, OWASP SAMM, OWASP DSOMM et SLSA. Consultez la Table des matières ci-dessous, ou parcourez la version actuelle.

Étapes initiales

Le DevSecOps consiste à intégrer la sécurité dans le DevOps. Mais pour suivre le rythme du CI/CD, la sécurité doit être injectée tôt dans l'écriture et les tests du logiciel.
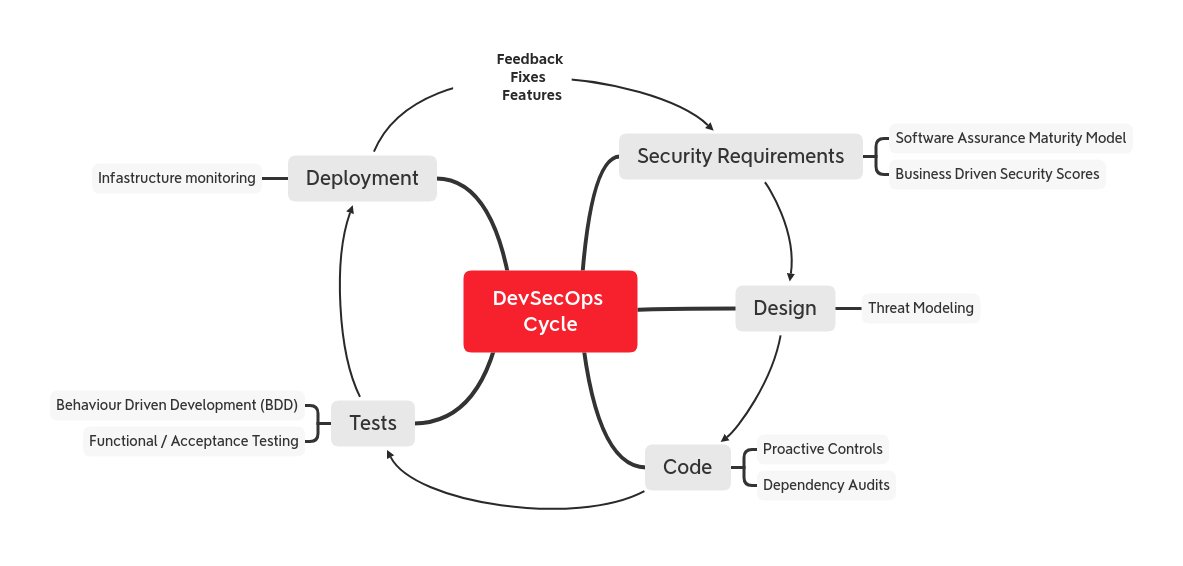
DevSecOps cycle

OWASP Proactive Controls répertorie les 10 principaux contrôles de sécurité que chaque développeur doit mettre en œuvre lors du codage de toute application. Considérez cet ensemble comme le point de départ lorsque vous devez concevoir, écrire ou tester du code dans le cycle DevSecOps.

Vous pouvez également suivre l'OWASP Software Assurance Maturity Model (SAMM) pour établir ce qu'il convient de prendre en compte en matière d'exigences de sécurité (et plus encore) selon votre niveau de maturité.
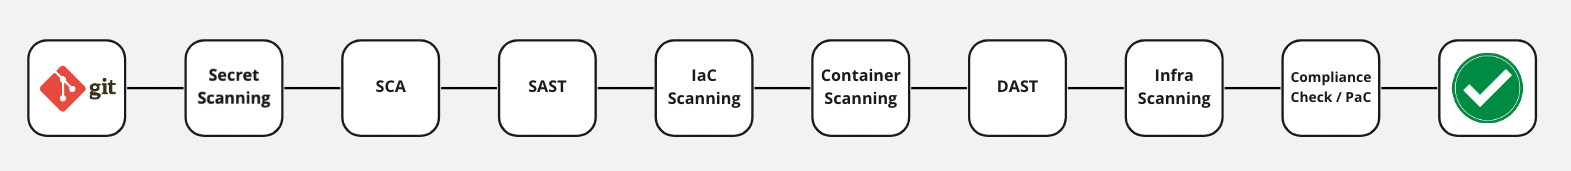
Ce qu'il faut ajouter dans un pipeline

DevSecOps pipeline Dans un premier temps, nous envisageons de mettre en œuvre les étapes suivantes dans un pipeline de base :

  • Analyser les dépôts git pour détecter les fuites potentielles d'identifiants.
  • SCA (Software Composition Analysis)
  • SAST (Static Application Security Test)
  • IaC Scanning (analyse du code Terraform, HelmChart pour détecter les erreurs de configuration)
  • Sécurité de la chaîne d'approvisionnement logicielle (SBOM, signature d'artefacts et provenance, sécurité du pipeline CI/CD)
  • IAST (Interactive Application Security Testing)
  • Sécurité des API
  • DAST (Dynamic Application Security Test)
  • CNAPP (Cloud Native Application Protection)
  • Analyse de l'infrastructure
  • Analyse continue à partir d'autres outils
  • Vérification de conformité et policy as code
  • Security gates (quality gates qui bloquent les builds et releases à risque)
  • Reporting centralisé et ASPM (Application Security Posture Management)
  • Sécurité de l'IA/LLM et gouvernance de l'IA (sécurisation du développement assisté par IA et des fonctionnalités propulsées par l'IA)

Nous pouvons personnaliser les étapes de notre pipeline en fonction de notre Software Development Life Cycle (SDLC) ou de notre architecture logicielle, et ajouter de l'automatisation progressivement si nous débutons. Par exemple, nous pouvons passer de SAST/DAST à une suite de tests régulière avec des contrôles de sécurité intégrés, ou ajouter un script d'audit vérifiant les dépendances vulnérables connues.

Le CI/CD est un atout pour le SecOps, un point d'entrée privilégié pour les mesures et contrôles de sécurité. Cependant, lorsque vous utilisez des outils CI/CD pour fournir de l'automatisation, gardez à l'esprit que ces outils eux-mêmes élargissent souvent votre surface d'attaque ; il convient donc de mettre en place des contrôles de sécurité sur les logiciels de build, de déploiement et d'automatisation.



Table des matières

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    264

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




