
 aquasecurity/trivy-action
Exécute Trivy en tant qu'action GitHub pour analyser votre image de conteneur Docker à la recherche de vulnérabilités

GitHub Action pour Trivy
[![GitHub Release][release-img]][release] [![GitHub Marketplace][marketplace-img]][marketplace] [![License][license-img]][license]
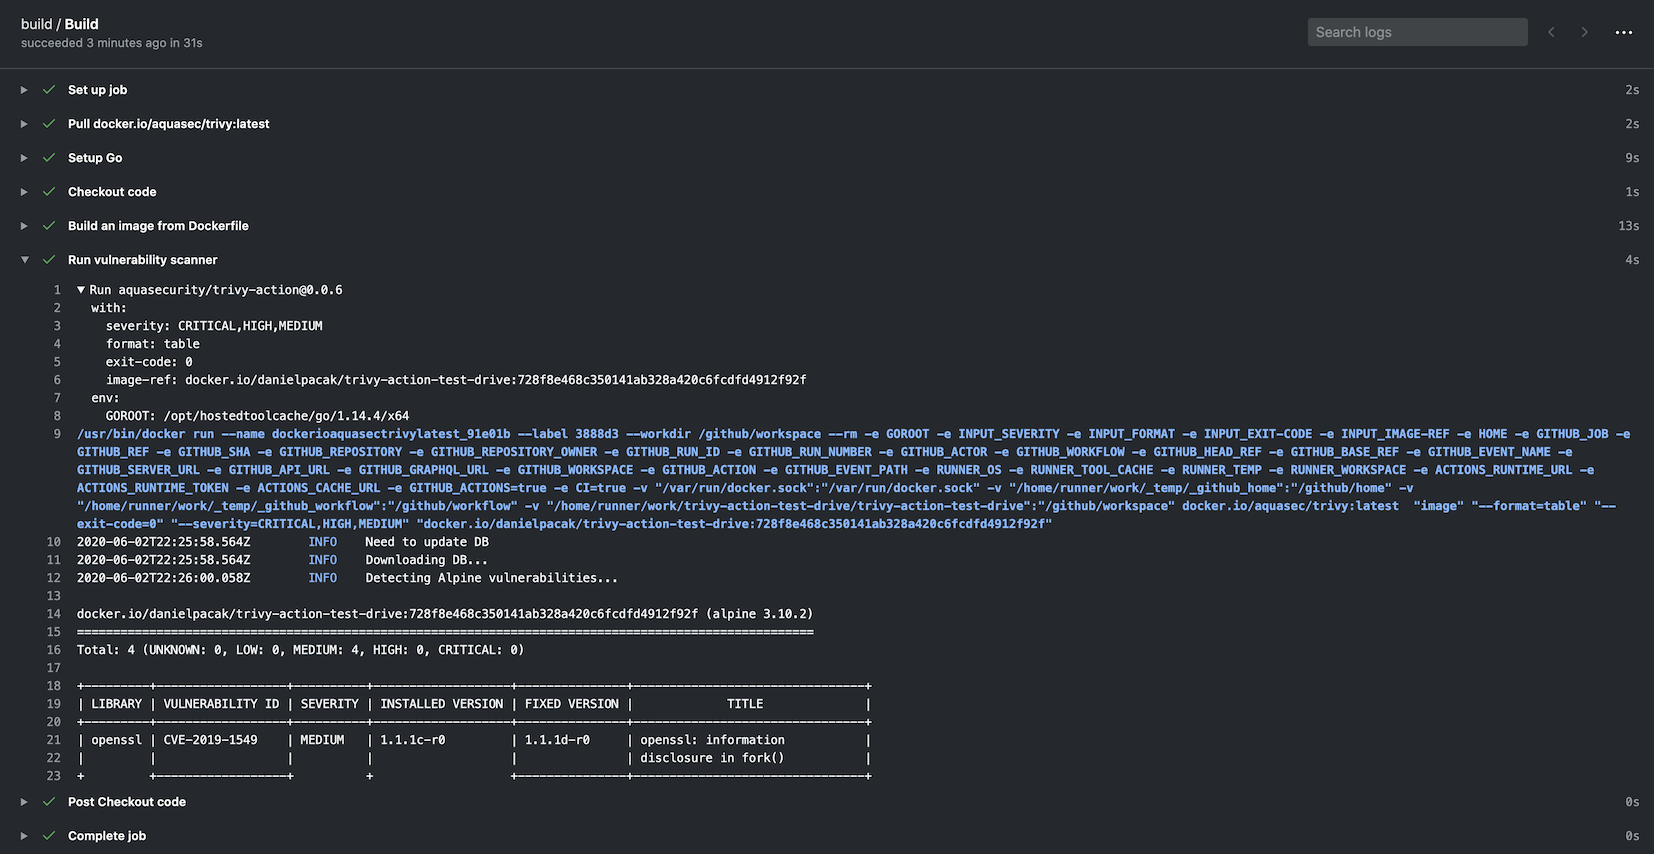
name: build
on:
  push:
    branches:
      - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
      - name: Checkout code
        uses: actions/checkout@v4
      - name: Build an image from Dockerfile
        run: docker build -t docker.io/my-organization/my-app:${{ github.sha }} .
      - name: Run Trivy vulnerability scanner
        uses: aquasecurity/[email protected]
        with:
          image-ref: 'docker.io/my-organization/my-app:${{ github.sha }}'
          format: 'table'
          exit-code: '1'
          ignore-unfixed: true
          vuln-type: 'os,library'
          severity: 'CRITICAL,HIGH'
name: build
on:
  push:
    branches:
    - main
  pull_request:
jobs:
  build:
    name: Build
    runs-on: ubuntu-24.04
    steps:
    - name: Checkout code
      uses: actions/checkout@v4

    - name: Run Trivy vulnerability scanner in fs mode
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        trivy-config: trivy.yaml
Dans ce cas, trivy.yaml est une configuration YAML qui est versionnée dans le dépôt. Des informations détaillées sont disponibles sur le site web de Trivy, mais voici un exemple :
format: json
exit-code: 1
severity: CRITICAL
secret:
  config: config/trivy/secret.yaml
Il est possible de définir toutes les options dans le fichier trivy.yaml. La spécification d'options individuelles via l'action est conservée à des fins de rétrocompatibilité. La définition des éléments suivants est requise car ils ne peuvent pas être définis avec le fichier de configuration :
scan-ref : si vous utilisez des scans fs, repo.image-ref : si vous utilisez un scan image.scan-type : pour définir le type de scan, par exemple image, fs, repo, etc.Trivy utilise Viper qui dispose d'un ordre de priorité défini pour les options. L'ordre est le suivant :
L'action dispose d'une fonctionnalité intégrée pour mettre en cache et restaurer la base de données des vulnérabilités, la base de données Java et le bundle de checks s'ils sont téléchargés pendant le scan.
Le cache est stocké par défaut dans le répertoire $GITHUB_WORKSPACE/.cache/trivy.
Le cache est restauré avant le début du scan et sauvegardé une fois le scan terminé.
Il utilise actions/cache en arrière-plan mais nécessite moins de paramètres de configuration. L'entrée de cache est facultative, et la mise en cache est activée par défaut.
Si vous souhaitez désactiver la mise en cache, définissez l'entrée cache sur false, mais nous recommandons de la laisser activée pour éviter les problèmes de limitation de débit.
    - name: Run Trivy scanner without cache
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'fs'
        scan-ref: '.'
        cache: 'false'
Veuillez noter qu'il existe des restrictions sur l'accès au cache entre les branches dans GitHub Actions.
Par défaut, un workflow peut accéder à un cache créé dans la branche courante ou dans la branche par défaut (généralement main ou master) et le restaurer.
Si vous devez partager des caches entre branches, vous devrez peut-être créer un cache dans la branche par défaut et le restaurer dans la branche courante.
Pour optimiser votre workflow, vous pouvez configurer une tâche cron afin de mettre régulièrement à jour le cache dans la branche par défaut. Cela permet aux analyses ultérieures d'utiliser la base de données mise en cache sans la télécharger à nouveau.
# Note: This workflow only updates the cache. You should create a separate workflow for your actual Trivy scans.
# In your scan workflow, set TRIVY_SKIP_DB_UPDATE=true and TRIVY_SKIP_JAVA_DB_UPDATE=true.
name: Update Trivy Cache

on:
  schedule:
    - cron: '0 0 * * *'  # Run daily at midnight UTC
  workflow_dispatch:  # Allow manual triggering

jobs:
  update-trivy-db:
    runs-on: ubuntu-latest
    steps:
      - name: Setup oras
        uses: oras-project/setup-oras@v1

      - name: Get current date
        id: date
        run: echo "date=$(date +'%Y-%m-%d')" >> $GITHUB_OUTPUT

      - name: Download and extract the vulnerability DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/db
          oras pull ghcr.io/aquasecurity/trivy-db:2
          tar -xzf db.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/db
          rm db.tar.gz

      - name: Download and extract the Java DB
        run: |
          mkdir -p $GITHUB_WORKSPACE/.cache/trivy/java-db
          oras pull ghcr.io/aquasecurity/trivy-java-db:1
          tar -xzf javadb.tar.gz -C $GITHUB_WORKSPACE/.cache/trivy/java-db
          rm javadb.tar.gz

      - name: Cache DBs
        uses: actions/cache/save@v4
        with:
          path: ${{ github.workspace }}/.cache/trivy
          key: cache-trivy-${{ steps.date.outputs.date }}
Lors de l'exécution d'un scan, définissez les variables d'environnement TRIVY_SKIP_DB_UPDATE et TRIVY_SKIP_JAVA_DB_UPDATE pour ignorer le processus de téléchargement.
    - name: Run Trivy scanner without downloading DBs
      uses: aquasecurity/[email protected]
      with:
        scan-type: 'image'
        scan-ref: 'myimage'
      env:
        TRIVY_SKIP_DB_UPDATE: true
        TRIVY_SKIP_JAVA_DB_UPDATE: true






