

CobaltBus
 flangvik/cobaltbus
Intégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
exploit-frameworkscloud-securitycommand-and-control+1
247
flangvik/cobaltbusIntégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
 xct/xc
Une petite reverse shell pour Linux et Windows
 allevon412/teamsimplant
Implant furtif de proxying DLL pour Microsoft Teams qui injecte un shellcode chiffré AES via des techniques de déshookage, fournissant un accès…
 joelgmsec/psransom
Simulateur de ransomware PowerShell avec serveur C2
 fortra/impacket
Bibliothèque Python pour la manipulation de protocoles réseau bas niveau, proposant des implémentations SMB, MSRPC, Kerberos et WMI avec des outils…
 plackyhacker/cmdlinespoofer
Comment usurper la ligne de commande lors de la création d'un nouveau processus en C#.
 ariary/fileless-xec
Dropper furtif exécutant des binaires distants sans les déposer sur le disque .(Support HTTP3, support ICMP, traces invisibles, multiplateforme,...)
 trickster0/offensiverust
Armement en Rust pour les engagements d'équipe rouge.
 ricardojoserf/covert-tube
Youtube comme canal caché - Contrôlez des systèmes à distance et exécutez des commandes en téléchargeant des vidéos sur Youtube
 praetorian-inc/portbender
Utilitaire de redirection de port TCP
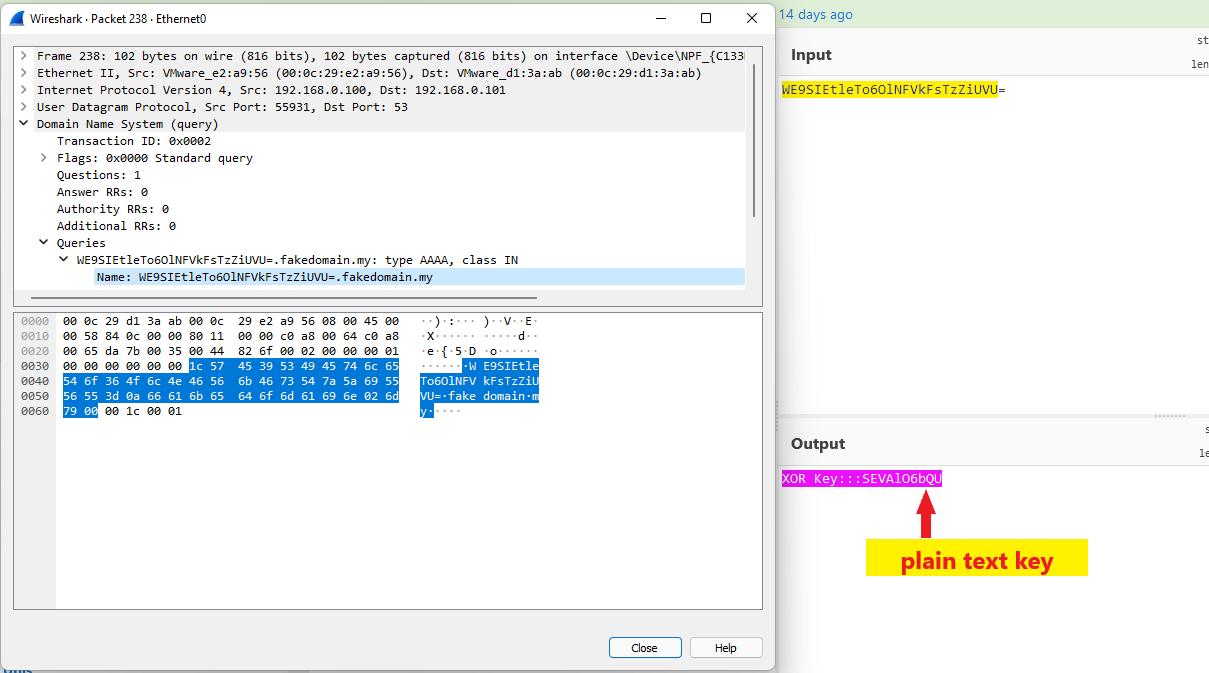 aniqfakhrul/sharpdnsexfil
Outil C# pour exfiltrer des fichiers via DNS en utilisant XOR et chiffrement asymétrique, conçu pour les engagements d'équipe rouge avec des…
 mgeeky/stracciatella
Espace d'exécution PowerShell sûr pour l'OpSec depuis C# (alias SharpPick) avec AMSI, Mode Langage Contraint et Journalisation des blocs de scripts…
 cedowens/mythic-macro-generator
Script Python3 pour générer une macro afin de lancer une charge utile Mythic. Auteur : Cedric Owens
 ctxis/snitchdns
Serveur DNS piloté par base de données avec une interface Web
 p3nt4/invoke-socksproxy
Proxy SOCKS et serveur SOCKS inversé utilisant PowerShell.
 nodauf/girsh
Génère automatiquement un reverse shell entièrement interactif pour une victime Linux ou Windows
 paranoidninja/boomerang
Outil de tunneling HTTP+TCP agent-serveur pour exposer plusieurs services internes vers des réseaux externes. Prend en charge le pivotement…
 cyberark/kubesploit
Kubesploit est un serveur de Command & Control HTTP/2 et un agent post-exploitation multiplateforme écrit en Golang, axé sur les environnements…