

Neo
 stillbigjosh/neo
Le framework NeoC2
privilege-escalationexploit-frameworkspersistence-mechanisms+8
34il y a 23 jours
stillbigjosh/neoLe framework NeoC2
 s3n4t0r-0x0/apts-adversary-simulation
This repository contains detailed adversary simulation APT campaigns targeting various critical sectors. Each simulation includes custom tools, C2…
 erarnitox/malvexc2
Un simple C2 Framework écrit en C++ moderne
 abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas
 ineesdv/tangled
Plateforme de sécurité offensive open-source pour mener des campagnes de phishing qui exploite le traitement automatique des événements iCalendar.
 nullsection/chisel-ng
Chisel nouvelle génération, écrit en Rust. SSH via WSS avec quelques personnalisations.
 otsmane-ahmed/sliver-tor-bridge
Pont de transport Tor pour Sliver C2 - commandement et contrôle anonyme
 7h30th3r0n3/evil-m5project
Multi-purpose WiFi penetration testing toolkit for M5Stack devices. Performs network scanning, evil-twin attacks, deauthentication, captive portal…
 preludeorg/cua-kit
Outils pour attaquer les agents d'utilisation informatique
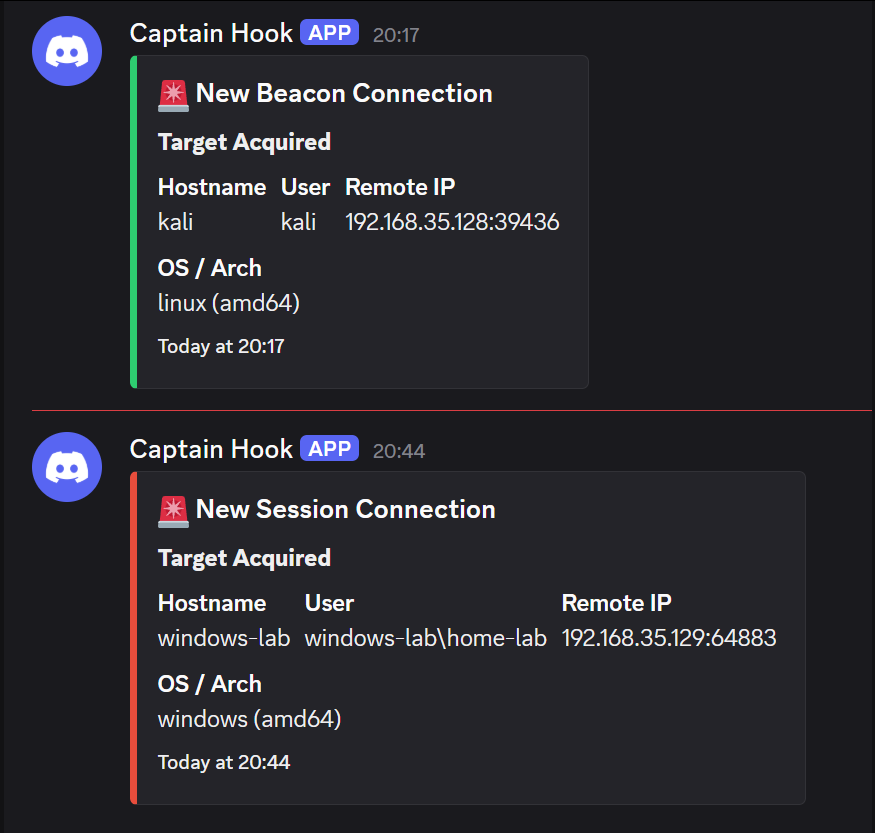 0x0trace/sliver-n8n-notifications
Système de notification en temps réel pour les rappels d’implant Sliver C2, intégrant des workflows n8n pour envoyer des alertes codées par couleur…
 dereeqw/blackberryc2
Cadre de recherche de commande et contrôle (C2) chiffré pour l'éducation en cybersécurité, les laboratoires d'équipe rouge et les expériences de…
 dereeqw/netspy
NetSpyC2 – Serveur C2 Python avec échange de clés RSA et sessions chiffrées AES-GCM
 7h30th3r0n3/ollamahound
Reconnaissance de masse, prise d'empreinte de version, testeur de CVE et framework d'exploitation en direct pour les instances Ollama ouvertes.
 rootup/claude-poc
Claude Code Exécution de code à distance
 shadowopcode/desckvb-rat
Analyse complète d'un cheval de Troie d'accès à distance jamais documenté auparavant, lié à la chaîne d'outils Pjoao1578
 iss4cf0ng/duplexspycs
Un outil d'administration à distance (RAT) open-source basé sur C#, permettant un contrôle complet d'une machine Windows distante, conçu pour…
 iss4cf0ng/eden-rat
Un outil d'accès distant open-source basé sur une interface graphique Linux, développé en C# avec un payload Python, destiné à des tests de…
 dazzyddos/clickonceblobber
Armer les applications signées .NET ClickOnce pour un accès initial en détournant une DLL de dépendance via l'injection AppDomainManager et en…