
Ce dépôt contient des campagnes détaillées de simulation d'adversaire de type APT ciblant divers secteurs critiques. Chaque simulation inclut des outils personnalisés, des serveurs C2, des portes dérobées, des techniques d'exploitation, des stagers, des bootloaders et d'autres artefacts malveillants qui reproduisent ceux utilisés dans des attaques réelles.
 s3n4t0r-0x0/apts-adversary-simulation



Une collection complète d'attaques simulées de menaces persistantes avancées (APT) basées sur les tactiques, techniques et procédures (TTP) du monde réel utilisées par des groupes APT parrainés par des États de Russie, Chine, Iran et Corée du Nord
[!CAUTION] Avis important : Ce projet est strictement destiné à des fins éducatives, de recherche et de sécurité défensive uniquement. L'utilisation non autorisée de ces techniques peut enfreindre la loi et entraîner de graves conséquences juridiques.
Ce dépôt contient des campagnes détaillées de simulation d'adversaires APT ciblant divers secteurs critiques. Chaque simulation inclut des outils personnalisés, des serveurs de commande et contrôle (C2), des backdoors, des techniques d'exploitation, des stagers, des bootloaders et d'autres artefacts malveillants qui reproduisent ceux utilisés dans des attaques du monde réel. Les simulations sont basées sur des recherches approfondies menées par les principales entreprises de cybersécurité, notamment Palo Alto Unit 42, Kaspersky, Microsoft, Cisco, Trellix, CrowdStrike et WithSecure.
En savoir plus sur l'importance et les résultats de l'expérience :
La convention de nommage des groupes APT suit la taxonomie de CrowdStrike.
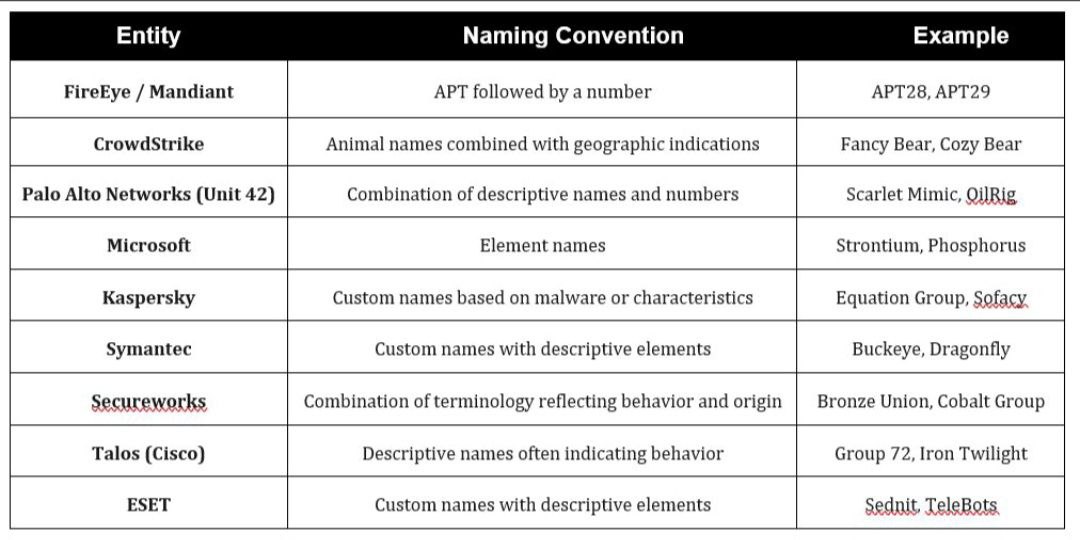
Voici la liste complète des groupes APT simulés :
Toutes les simulations d'adversaire sont propulsées par BEAR-C2, un framework de commande et de contrôle personnalisé conçu pour une simulation réaliste des menaces.
N'oubliez jamais : « Soyez la menace pour la vaincre »
