Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298 — SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas | Kitploit
Outils/GitHubGitHub/abc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298
Analyse des VulnérabilitésExploitationMouvement LatéralRétro-ingénierieAnalyse ForensiqueHameçonnageAnalyse de MalwareCommandement et ContrôleRenseignement sur les Menaces
Apprentissage et Éducation
Réponse aux Incidents
Sécurité des Emails
GitHubabc1230940/soc336-windows-ole-zero-click-rce-exploitation-detected-cve-2025-21298

SOC336-Windows-OLE-Zero-Click-RCE-Exploitation-Detected-CVE-2025-21298

SOC336 - Exploitation RCE Zero-Click de Windows OLE détectée (CVE-2025-21298) - Procédure pas à pas

Voir le dépôtSite web
59il y a 5 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    600
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    391
  • 4

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    292
  • 6

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    257

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

LinkedIn Gmail Instagram Old Discord Reddit


SOC336 - Détection d'une exploitation RCE zero-click OLE Windows (CVE-2025-21298) - Procédure pas à pas
phishing email

🔎 Table des matières
  1. Situation
  2. Aperçu de l'alerte
  3. Outils utilisés
  4. Analyse
    • Sécurité des e-mails
    • Gestion des journaux
      • Journal du proxy
    • Sécurité des endpoints
      • Historique du terminal
      • Action réseau
      • Processus
      • CVE-2025-21298
  5. Playbook
  6. Note de l'analyste
  7. Référence

(Retour en haut)

Situation

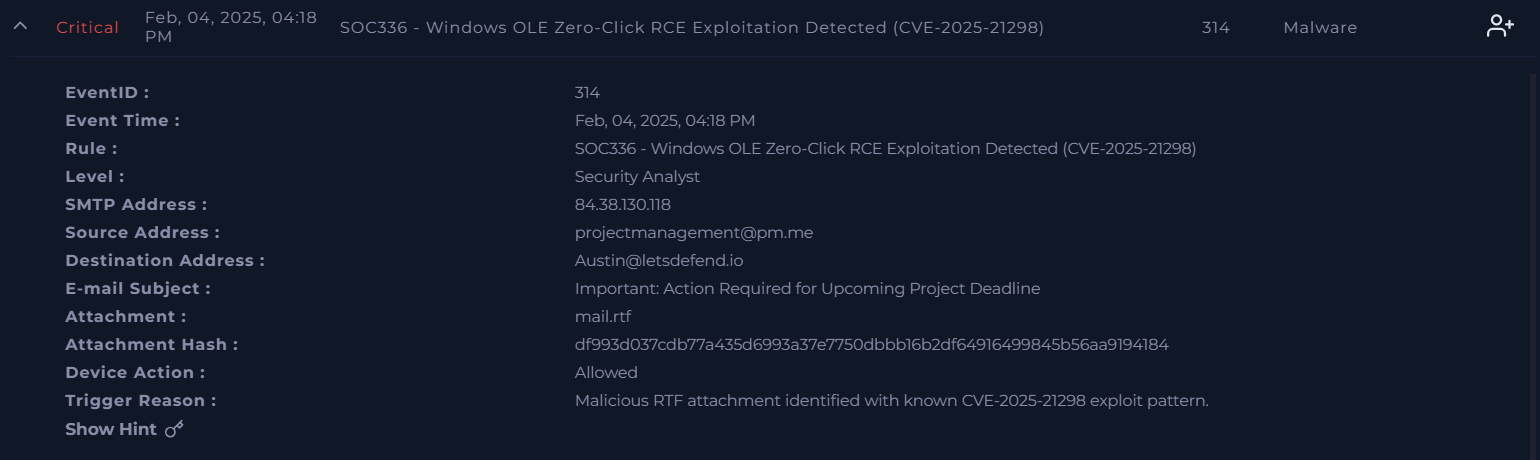
L'un de nos employés, Austin, a reçu un e-mail de phishing provenant d'un expéditeur suspect, et une alerte a été déclenchée après qu'il a ouvert l'e-mail via Outlook le 4 février 2025 à 16h18. La raison du déclenchement était « Pièce jointe RTF malveillante identifiée avec un schéma d'exploitation connu pour CVE-2025-21298 » .
(Retour en haut)

Aperçu de l'alerte

image

EventID : 314

Heure de l'événement : 4 février 2025 à 16h18 (je pense que c'était faux)

Règle : SOC336 - Détection d'une exploitation RCE zero-click OLE Windows (CVE-2025-21298)

Niveau : Analyste de sécurité

Adresse SMTP : 84.38.130.118

Adresse source : [email protected]

Adresse de destination : [email protected]

Objet de l'e-mail : Important : Action requise pour l'échéance du projet à venir

Pièce jointe : mail.rtf

Empreinte de la pièce jointe : df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184

Action de l'appareil : Autorisé

Raison du déclenchement : Pièce jointe RTF malveillante identifiée avec un schéma d'exploitation connu pour CVE-2025-21298.

(Retour en haut)

Outils utilisés

  1. VirusTotal
  2. AbuseIPDB
  3. Gemini

(Retour en haut)

Analyse

Examinons les journaux de sécurité des e-mails, de gestion des journaux et de sécurité des endpoints pour le triage de l'alerte.
Sécurité des e-mails

Screenshot 2026-05-27 151659

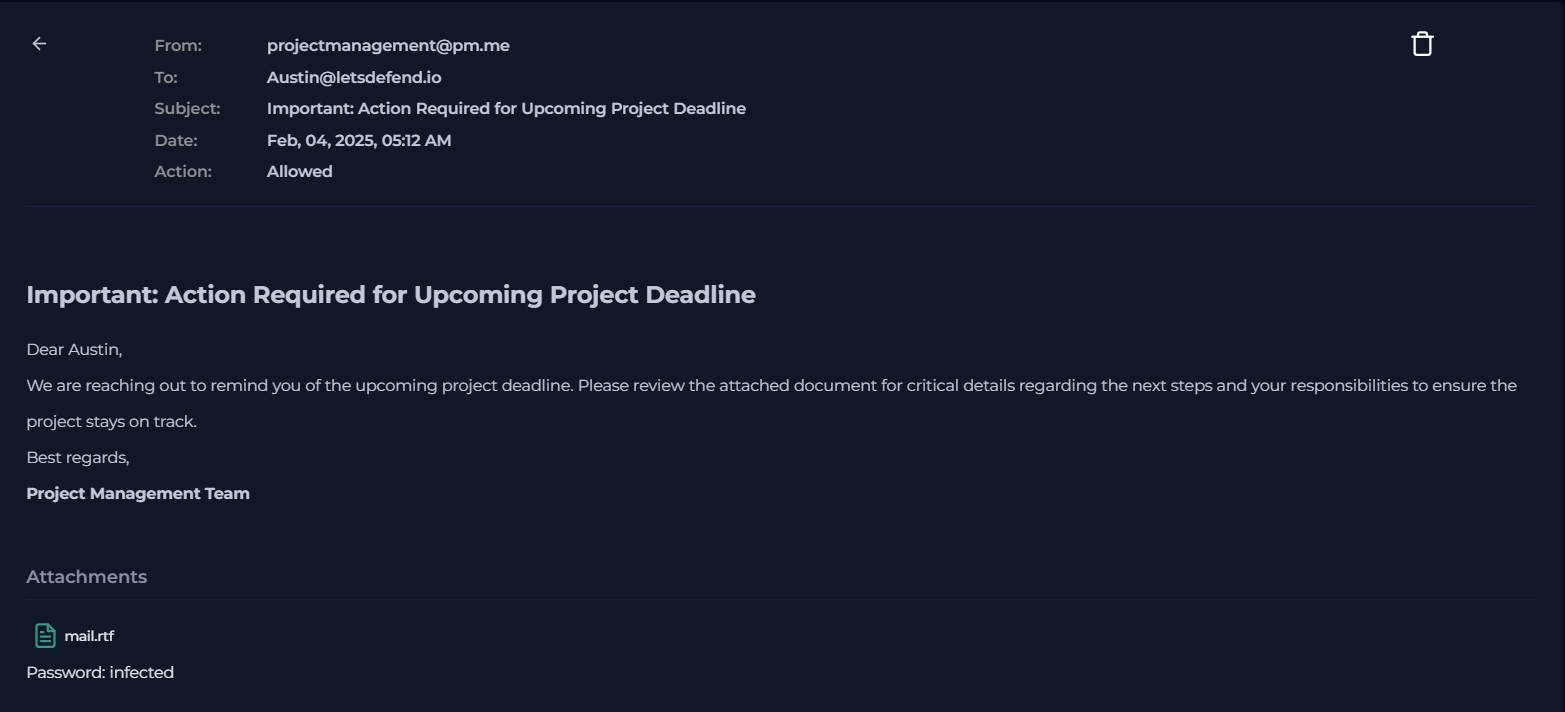
J'ai recherché l'adresse de l'expéditeur projectmanagement@pm[.]me et cliqué sur l'e-mail « Important : Action requise pour l'échéance du projet à venir » envoyé à 05h12 le même jour, ce qui m'a paru étrange car les tons urgents et les formulations comme « Important » et « Action requise » m'ont donné un indice sur un e-mail de phishing.


Screenshot 2026-05-27 175944

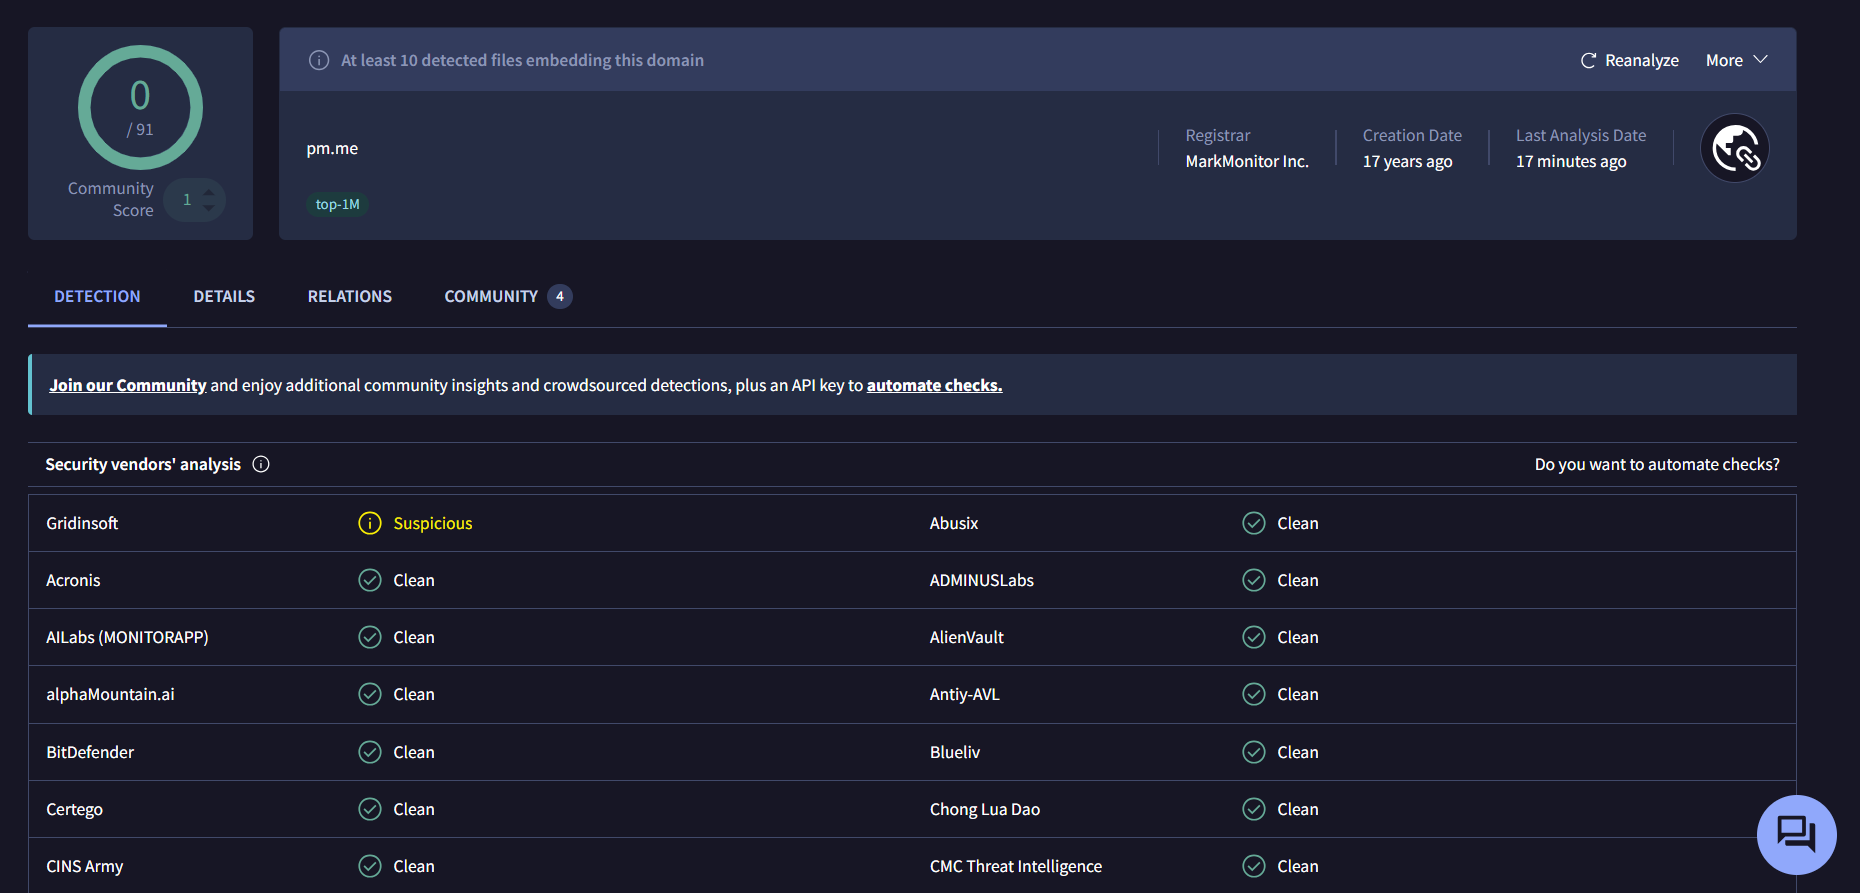
J'ai recherché le domaine pm[.]me sur VirusTotal et un seul fournisseur l'a jugé suspect.


Screenshot 2026-05-27 151915

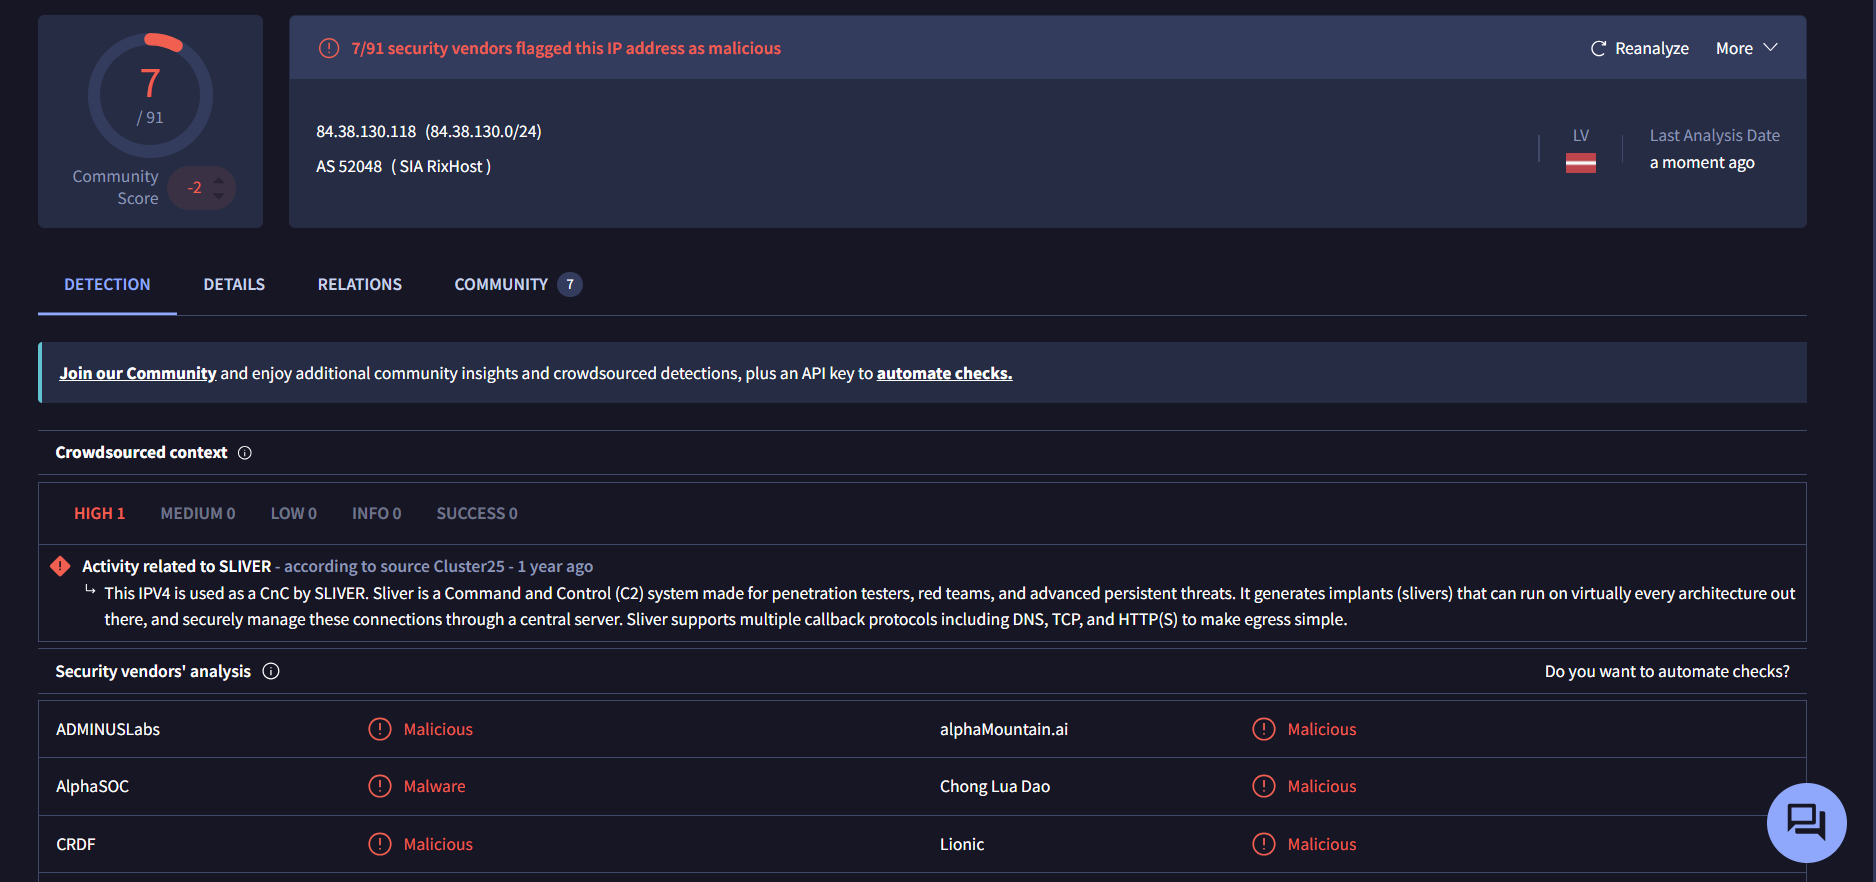
Cependant, lorsque j'ai recherché l'adresse SMTP 84[.]38[.]130[.]118, 7 fournisseurs l'ont signalée comme malveillante et contenant un malware, et elle était liée au serveur C2 SILVER.

Screenshot 2026-05-27 180753 Screenshot 2026-05-27 180810

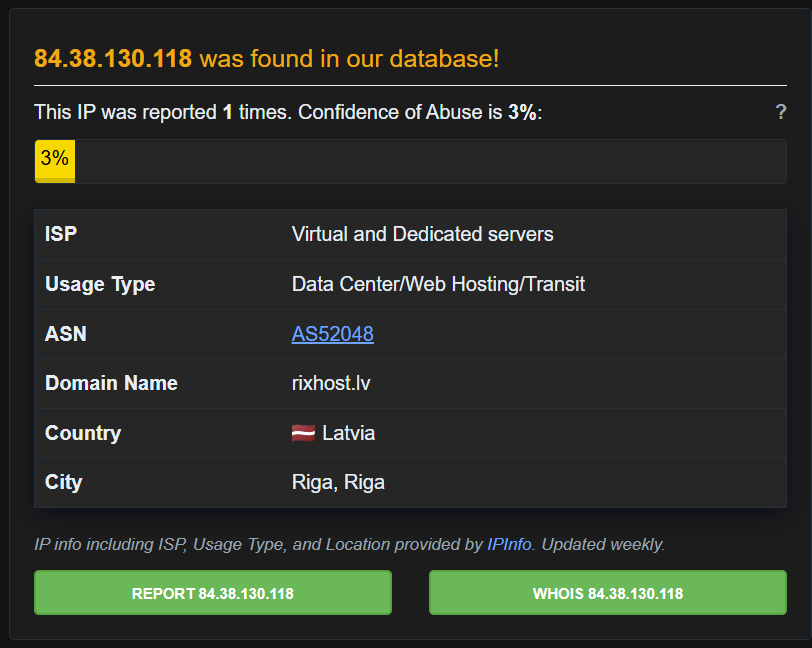
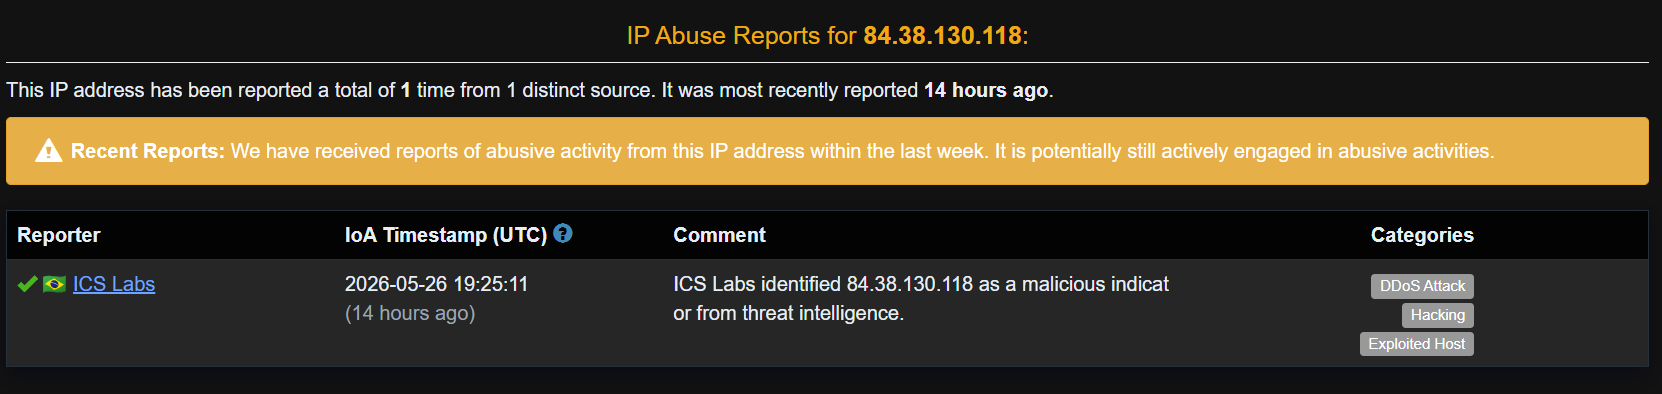
84[.]38[.]130[.]118 figurait également dans la base de données AbuseIPDB. Elle se situe à Riga, Riga, Lettonie, appartient au nom de domaine rixhost.lv et est catégorisée comme attaque DDoS, piratage et hôte exploité.


Screenshot 2026-05-27 152243

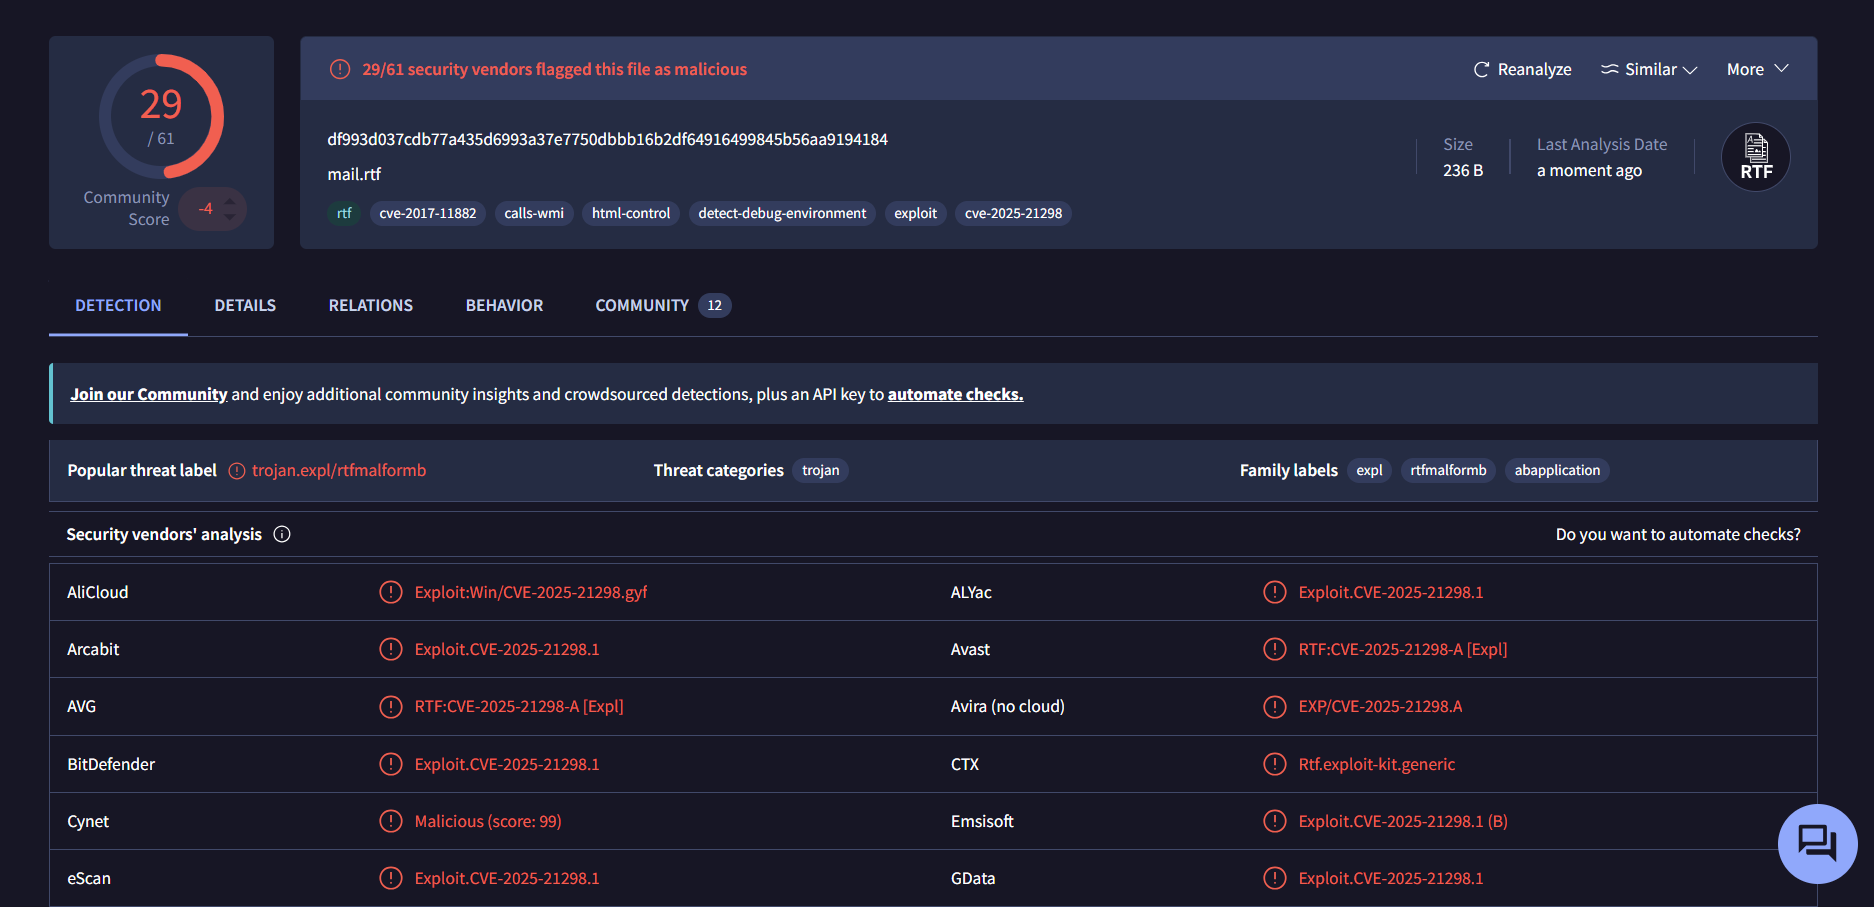
Enfin, j'ai recherché l'empreinte df993d037cdb77a435d6993a37e7750dbbb16b2df64916499845b56aa9194184 de la pièce jointe mail.rtf sur VirusTotal et 29 fournisseurs sur 61 ont signalé la pièce jointe comme malveillante. Elle appartient à la famille de malwares rtfmalformb et a été associée à la vulnérabilité CVE-2025-21298.

Il a été confirmé qu'un e-mail de phishing avec une pièce jointe malveillante a été envoyé à Austin.


(Retour en haut)

Télécharger l’outil