stratum-c2
Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

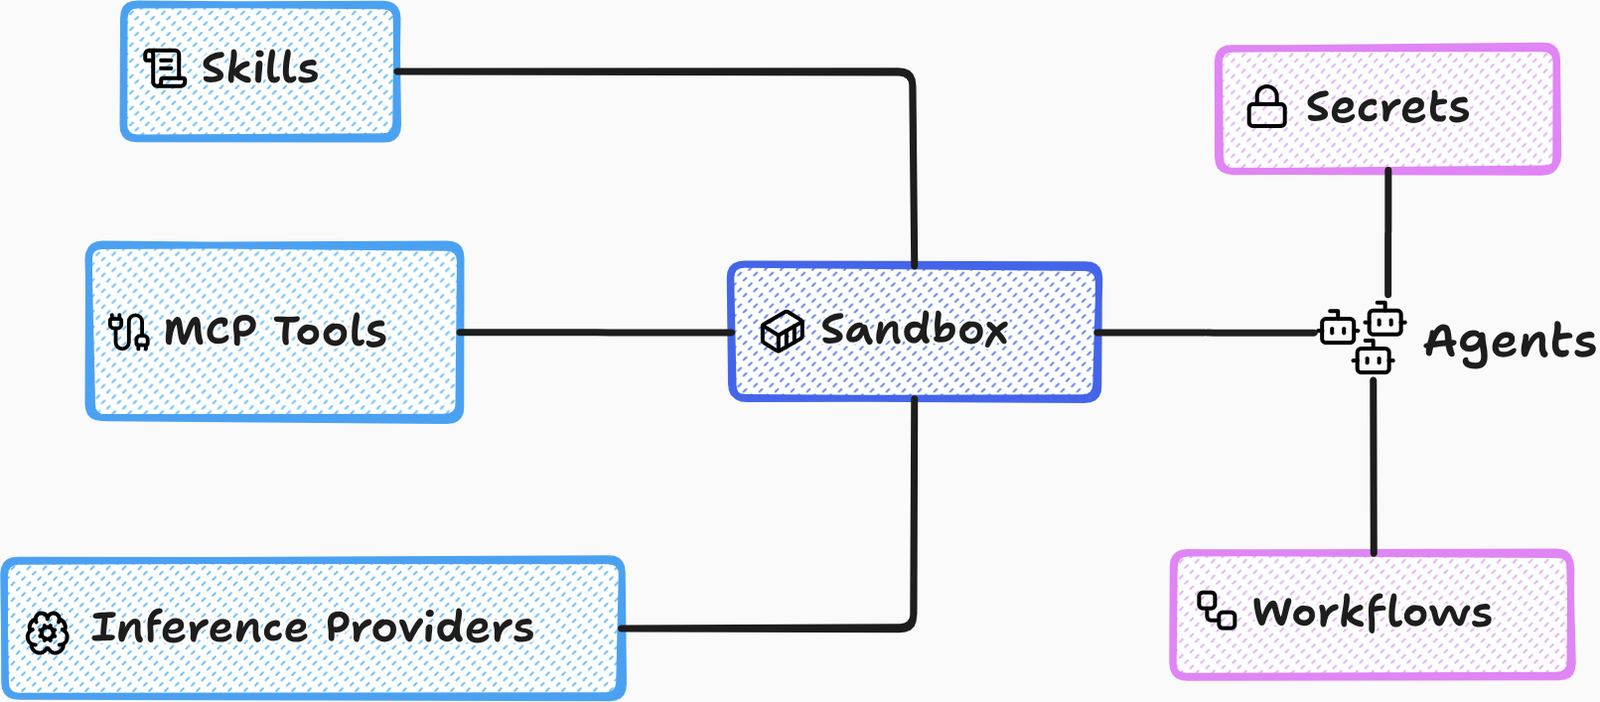
Plateforme IA agentique Zero-trust. Prend en charge les déploiements SaaS et OnPrem (airgapped).

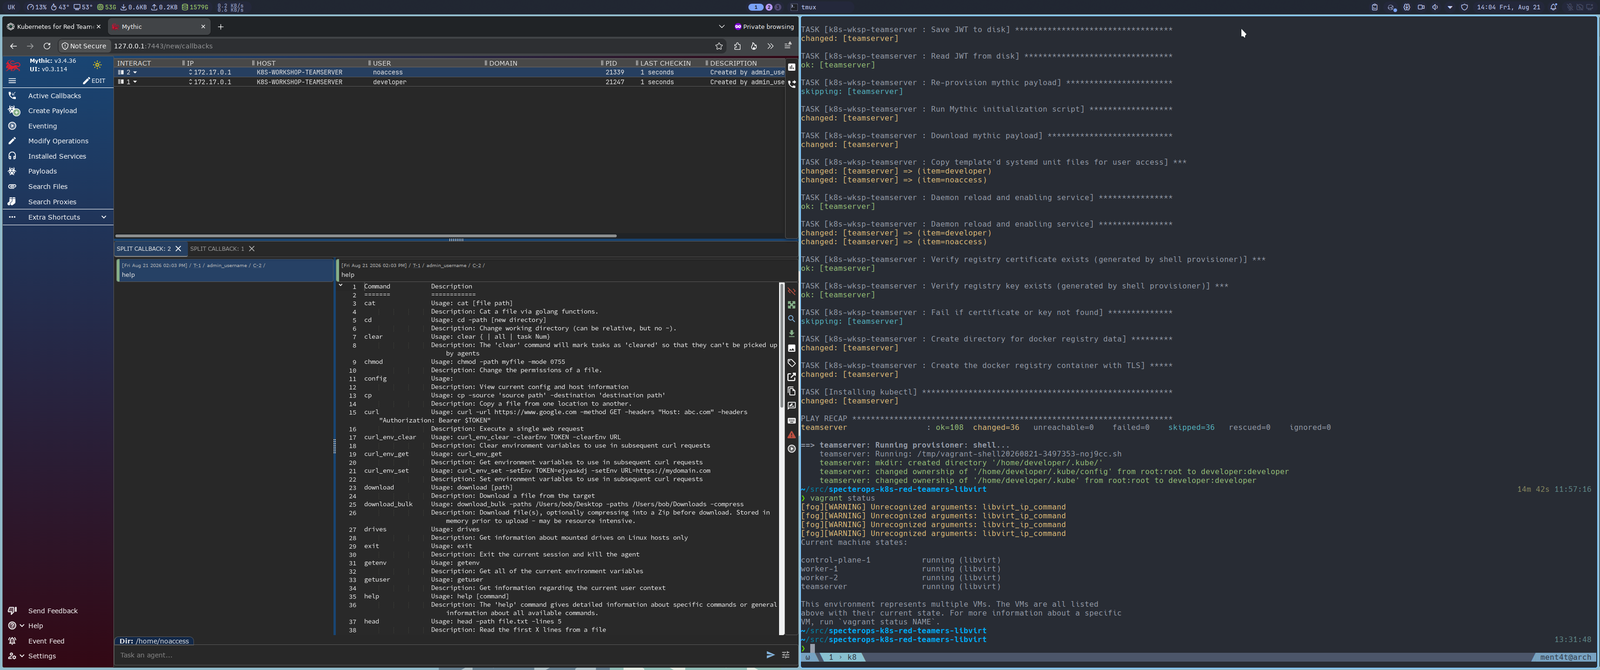
Patch non officiel de libvirt pour le laboratoire gratuit SpecterOps Kubernetes for Red Teamers

Passerelle de preuves auto-hébergée pour les systèmes d'IA : politique fail-closed, WAF, contrôles de sortie, preuves MMR durables signées et…

BPF LSM bloqueur pour CVE-2026-31431 (Copy Fail) - remédiation sans redémarrage pour OpenShift 4

Audite les clusters AWS ElastiCache Redis/Valkey pour détecter leur exposition réseau, en vérifiant les routes VPC, sous-réseaux et passerelles…

Outil de qualité production pour détecter et corriger CVE-2026-0622 (élévation de privilèges Ghost Admin et exposition de la clé maîtresse dans le…

BPF-LSM mitigation pour CVE-2026-31431 (Copy Fail) — refuse la création de sockets AF_ALG à l'échelle du cluster

# Détections KQL Microsoft Defender XDR pour les comportements d'abus Defender liés à RedSun, BlueHammer, UnDefend et CVE-2026-33825.

DaemonSet pour l’atténuation de la vulnérabilité CVE-2026-31431 (Copy Fail)

eBPF-based daemon pour atténuer CVE-2026-31431 sur les systèmes où `algif_aead` est intégré au noyau, sans redémarrage !

Plateforme de détection des menaces pilotée par le ML et de surveillance continue, conçue pour les architectures fédérales de zero trust.

AI-ready knowledge base of security & compliance regulations for hardware and connected-device manufacturers - structured, indexed, and…

Kit de chasse aux bug bounty propulsé par l'IA, qui fonctionne avec ou sans abonnement.

Gestion de secrets cloud native pour les développeurs - ne quittez jamais votre ligne de commande pour vos secrets.

:computer:🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.

Fonctions Serverless intentionnellement vulnérables pour comprendre les spécificités des vulnérabilités de sécurité Serverless

Outil de linting pour les modèles CloudFormation