
 accuknox/agentz
Plateforme IA agentique Zero-trust. Prend en charge les déploiements SaaS et OnPrem (airgapped).

Créez, exécutez et gouvernez des agents IA. Sécurisés dès la conception.
Chaque agent s'exécute dans un bac à sable en refus par défaut et ne reçoit jamais
de justificatif d'authentification.
Chaque action d'agent est traçable.
AgentZ est une plateforme multi-tenant pour exécuter des agents IA. Elle offre de solides garanties d'isolation, une exposition nulle des justificatifs d'authentification aux agents, une posture réseau en refus par défaut et un contrôle sur les paquets logiciels auxquels vos agents ont accès.
Site web : la page d'accueil d'AgentZ. DeepWiki : discutez avec le dépôt et contribuez rapidement.
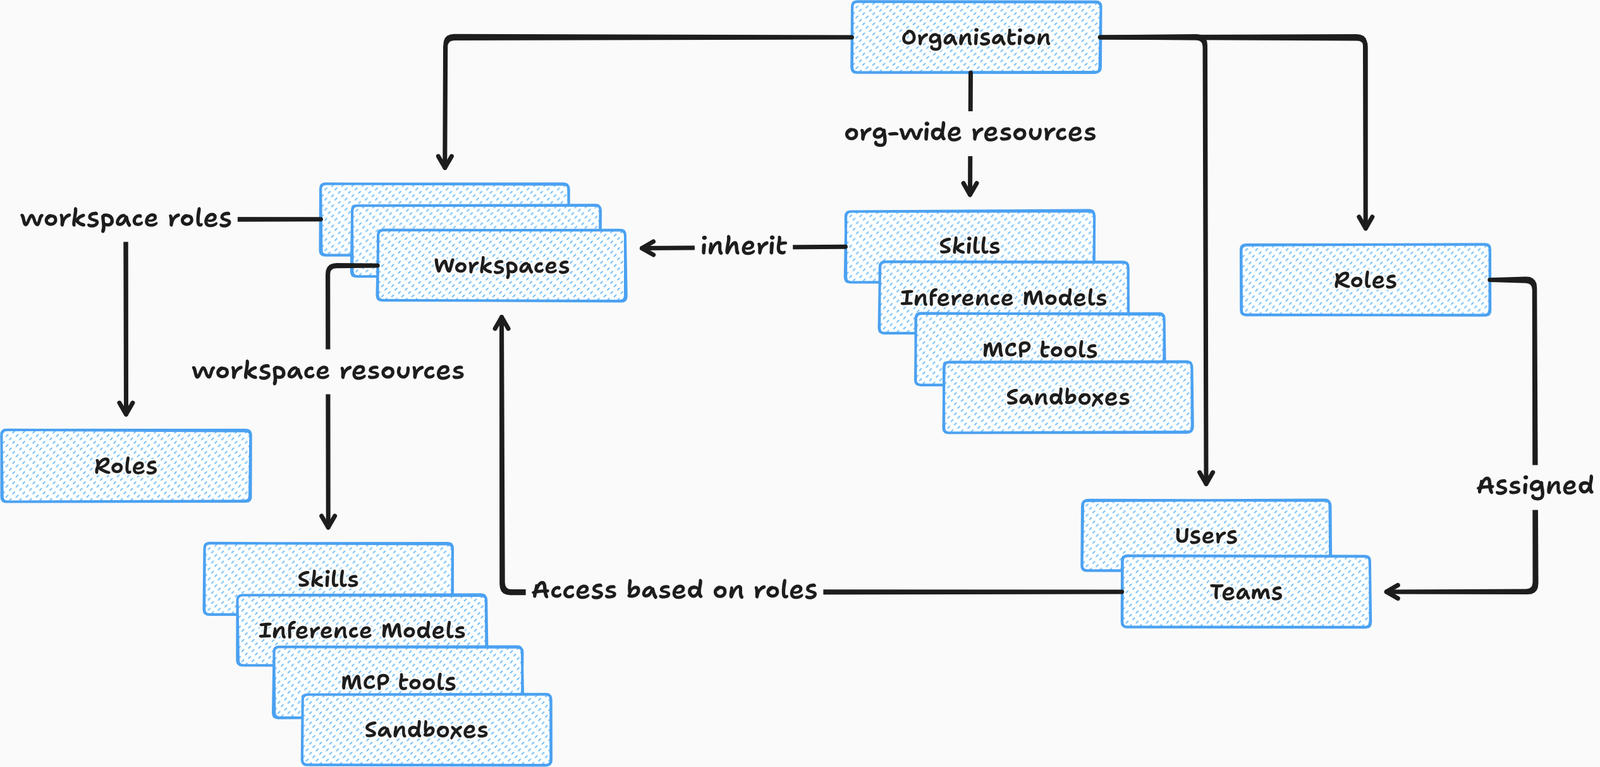
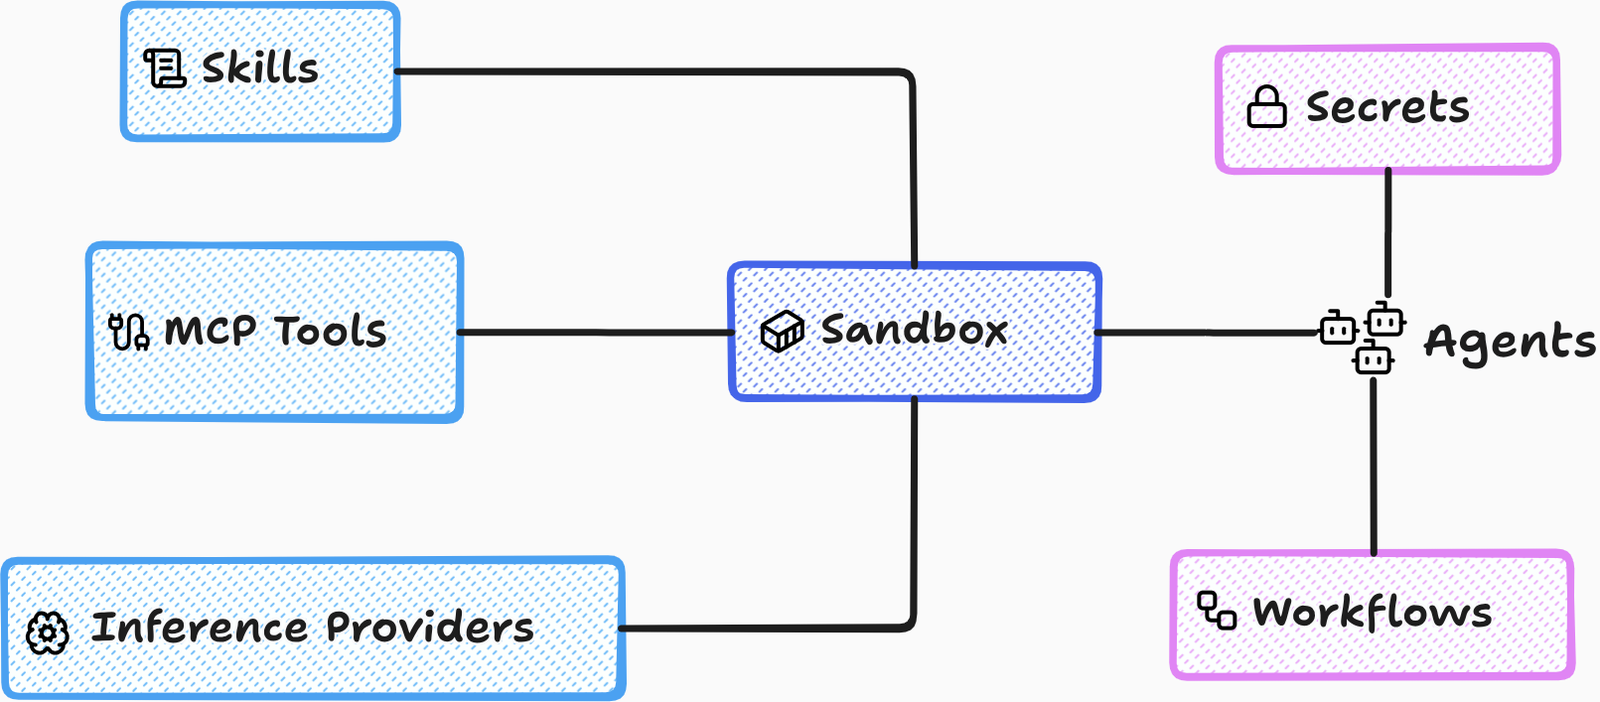
Fournisseurs d'inférence : Nous prenons en charge une gamme de fournisseurs (dérivés d'OpenCode), notamment Amazon Bedrock, GCP Vertex, Azure AI Foundry, l'abonnement OpenAI Codex. Nous prenons également en charge la configuration de points de terminaison OpenAI/Anthropic personnalisés.
Compétences : Il existe deux types de compétences - mutables et immuables. Les compétences mutables sont celles qui peuvent être modifiées par les agents et, en fait, sont souvent produites par les agents eux-mêmes. Les compétences immuables sont téléversées par l'utilisateur et prennent en charge le versionnage et les retours arrière.
Outils MCP : Comme pour les fournisseurs d'inférence, nous proposons également un catalogue pour les serveurs MCP. Si un fournisseur n'est pas pris en charge, vous pouvez ajouter un serveur personnalisé.
Bac à sable : Un ensemble de configurations réutilisables (modèles, compétences, outils MCP, paquets logiciels et hôtes autorisés). Les agents héritent de toutes les propriétés de leur bac à sable. Le bac à sable d'un agent peut être échangé / reconfiguré à tout moment, ce qui entraîne également la modification de ses propriétés.
Agents : Un agent est un Pod Kubernetes qui exécute un serveur OpenCode avec des plugins et outils personnalisés en arrière-plan. AgentZ utilise les politiques réseau Cilium pour mettre en œuvre une posture en refus par défaut. Un pod d'agent ne peut envoyer de trafic vers aucune destination à moins qu'une règle explicite ne l'autorise.
Les agents sont à état et doivent être traités comme tels. Leur répertoire personnel est sauvegardé par un PVC Kubernetes, c'est-à-dire qu'il persiste à travers les redémarrages.
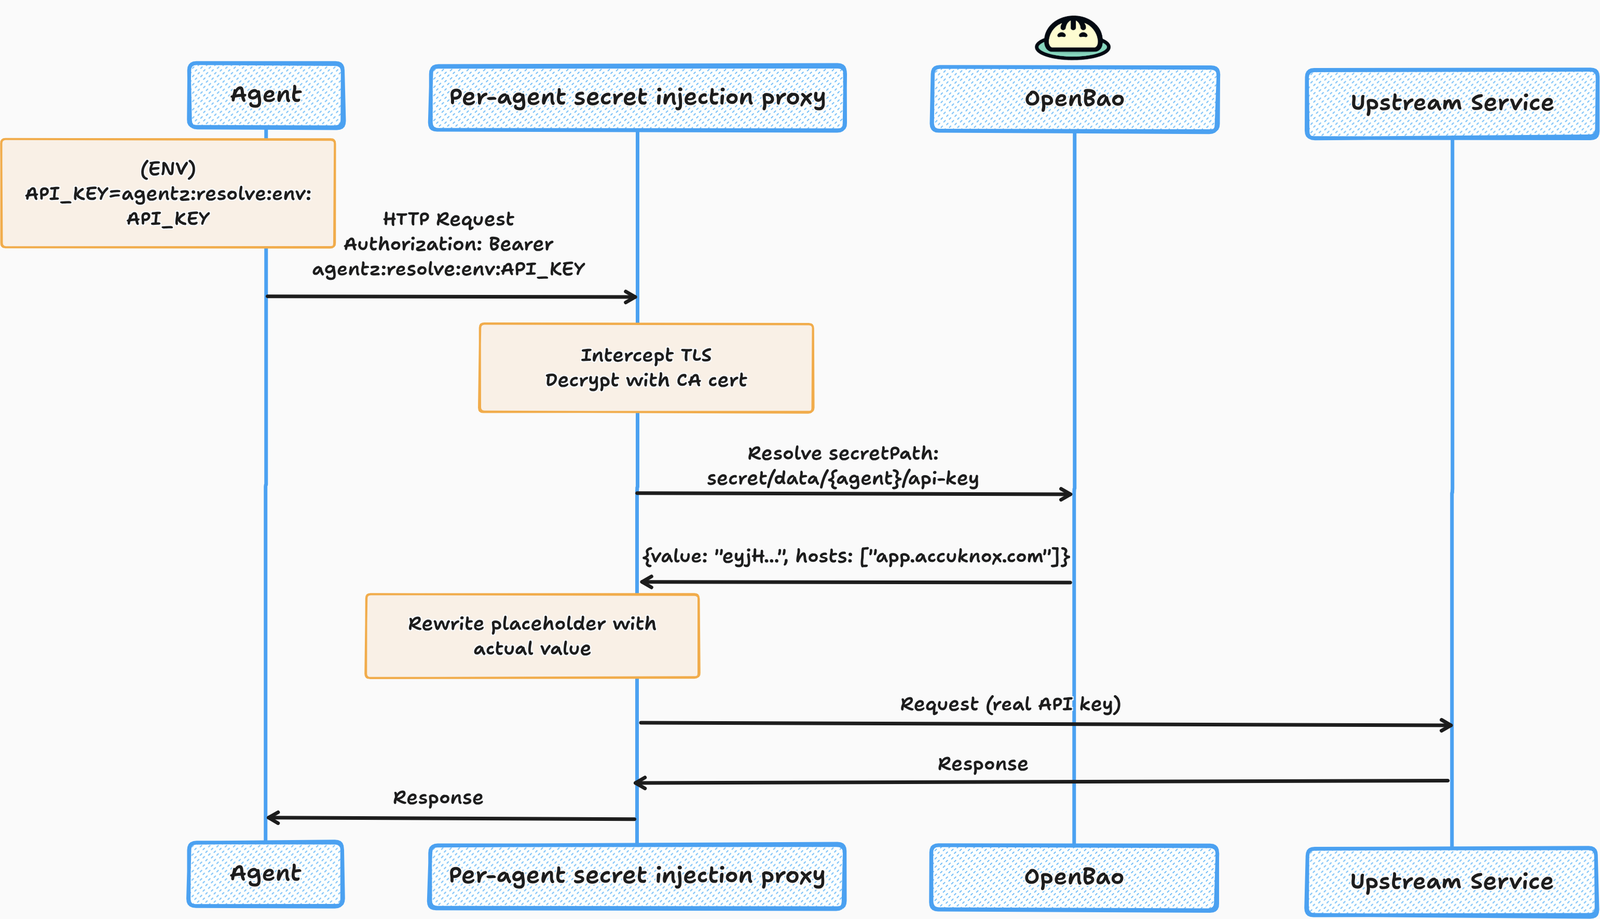
Secrets : MCP n'est pas sans poser de problèmes. Souvent, l'utilisation d'un outil CLI est plus simple et plus efficace. Les outils CLI qui se connectent à des services externes, tels que Gmail et Google Calendar, nécessitent des jetons d'authentification ou des clés API. C'est là qu'intervient le proxy d'injection de secrets.
Lorsque vous créez un secret dans AgentZ, au lieu d'injecter le justificatif d'authentification réel, nous injectons un
espace réservé, tel que agentz:resolve:env:API_KEY. Lorsque vos agents appellent les API Gmail, le
proxy d'injection remplace l'espace réservé par le justificatif d'authentification réel. Vos agents n'ont jamais d'accès direct
au justificatif d'authentification.
De plus, lors de la création d'un secret, vous devez explicitement fournir un ensemble d'hôtes pour lesquels le secret est valide. Cela aide à prévenir l'exfiltration de secrets.
Il existe des dizaines d'agents IA. Nous ne voulions pas réinventer le nôtre. Nous croyons que le méta-harnais est la bonne approche.
L'API OpenCode de la Gateway est interopérable avec le client OpenCode TUI. Vous pouvez vous connecter à l'agent en utilisant :
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
Ce projet n'aurait pas été possible sans les nombreuses bibliothèques et projets open source excellents sur lesquels il s'appuie.






