
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Outils/GitHubGitHub/fabacab/awesome-cybersecurity-blueteam
Outils DéfensifsSécurité des ConteneursSécurité RéseauSécurité CloudDevSecOpsRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Apprentissage et ÉducationRéponse aux Incidents
Ressources Organisées
Parcours et Cours
Top en Parcours et Cours n°18
GitHubfabacab/awesome-cybersecurity-blueteam

awesome-cybersecurity-blueteam

💻🛡️ Une collection organisée de ressources, d'outils et d'autres éléments précieux pour les blue teams en cybersécurité.

Voir le dépôt
5.7k85296il y a 2 ansVérifié par Kitploit
Partager

Awesome Cybersecurity Blue Team Awesome

Une collection de ressources, d'outils et d'autres choses brillantes pour les équipes bleues de la cybersécurité.

Les équipes bleues de la cybersécurité sont des groupes de personnes qui identifient les failles de sécurité dans les systèmes de technologies de l'information, vérifient l'efficacité des mesures de sécurité et surveillent les systèmes pour s'assurer que les mesures défensives mises en œuvre restent efficaces à l'avenir. Bien que non exclusive, cette liste est fortement orientée vers les projets de logiciels libres et défavorable aux produits propriétaires ou aux services d'entreprise. Pour les TTP offensives, veuillez consulter awesome-pentest.

Vos contributions et suggestions sont chaleureusement ♥ les bienvenues. (✿◕‿◕). Veuillez consulter les Directives de contribution pour plus de détails. Ce travail est sous licence Creative Commons Attribution 4.0 International.

De nombreux professionnels de la cybersécurité permettent la violence raciste d'État, sciemment ou non, en fournissant des services aux agences de police locales, étatiques et fédérales ou en coopérant d'une autre manière avec des institutions similaires qui le font. Ce mal survient le plus souvent par le mécanisme coercitif de l'emploi sous la menace d'un manque d'accès à la nourriture, au logement ou aux soins de santé. Malgré la disponibilité publique de cette liste, l'intention et l'espoir du mainteneur sont que cette liste soutienne les personnes et les organisations qui travaillent à contrer un mal aussi massif mais banal.
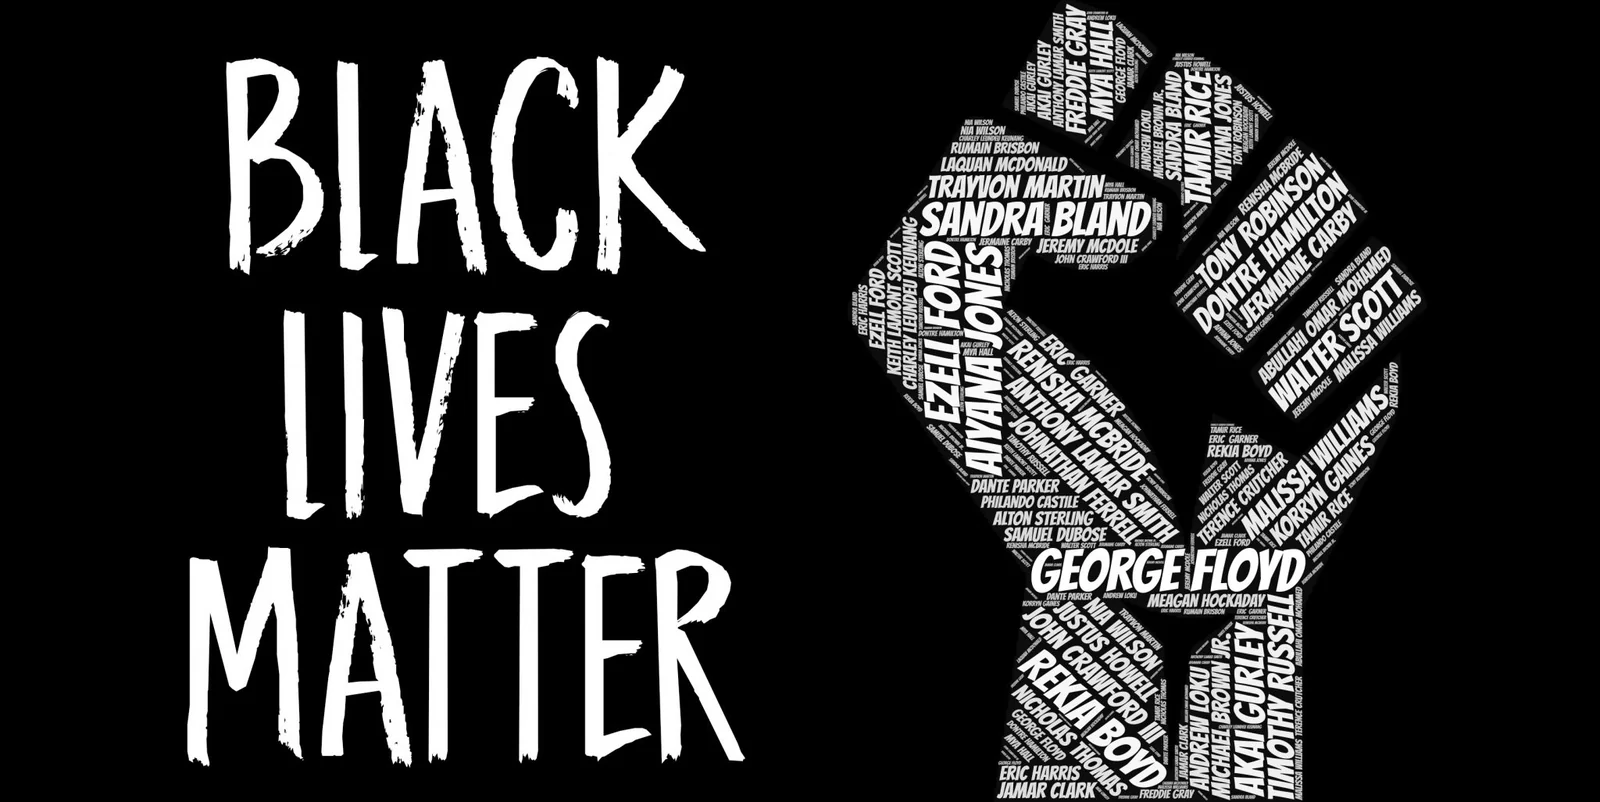
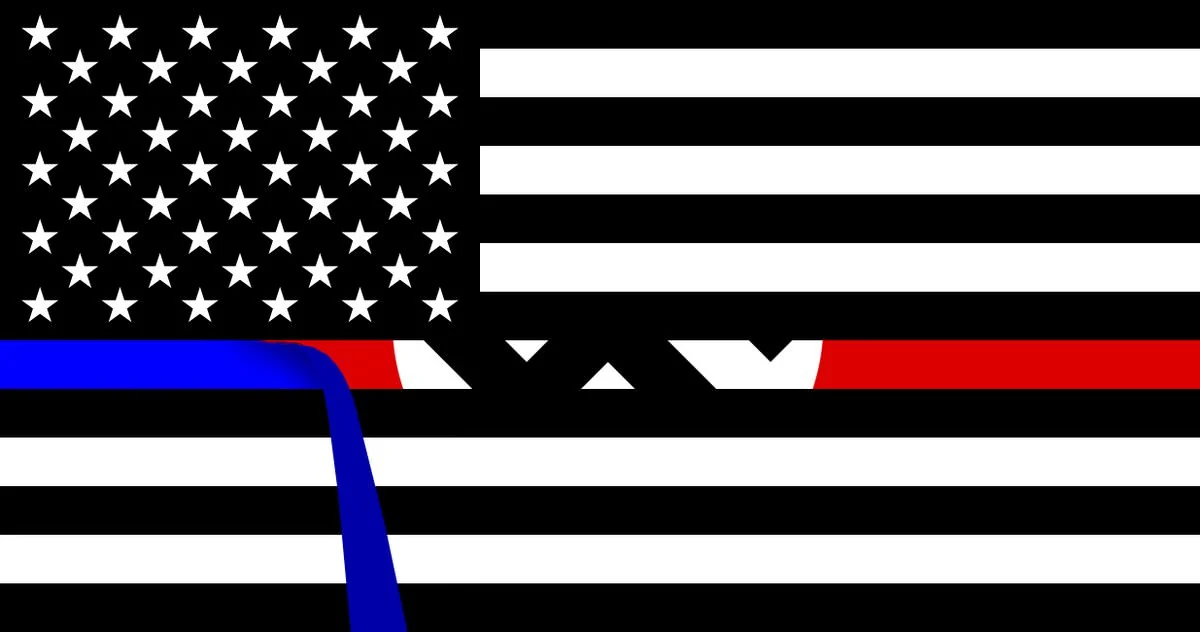
Image d'un poing levé composé des noms de personnes noires assassinées par la violence policière raciste financée par les contribuables.

Image d'un drapeau « Blue Lives Matter » avec la fine ligne bleue qui se décolle pour révéler une croix gammée nazie en dessous.

DÉFENANCEZ LA POLICE.

Sommaire

  • Automatisation et conventions
    • Bibliothèques de code et liaisons
    • Orchestration, automatisation et rĂ©ponse de sĂ©curitĂ© (SOAR)
  • SĂ©curitĂ© des plateformes cloud
    • Surveillance distribuĂ©e
    • Kubernetes
    • Maillages de services
  • SĂ©curitĂ© des communications (COMSEC)
  • DevSecOps
    • Durcissement d'applications ou de binaires
    • Tests et rapports de conformitĂ©
    • Confusion de dĂ©pendances
    • Fuzzing
    • Application des politiques
    • SĂ©curitĂ© de la chaĂ®ne d'approvisionnement
  • Honeypots
    • Tarpits
  • Outils basĂ©s sur l'hĂ´te
    • Bacs Ă  sable
  • IdentitĂ© et AuthN/AuthZ
  • Outils de rĂ©ponse aux incidents
    • Consoles de gestion RI
    • Collecte de preuves
  • DĂ©fenses pĂ©rimĂ©triques du rĂ©seau
    • Appareils ou distributions de pare-feu
  • Distributions de systèmes d'exploitation
  • Sensibilisation et signalement au phishing
  • Formation Ă  la prĂ©paration et wargaming
    • Analyse et rapports post-engagement
  • Configurations de sĂ©curitĂ©
  • Surveillance de la sĂ©curitĂ©
    • DĂ©tection et rĂ©ponse aux points de terminaison (EDR)
    • Surveillance de la sĂ©curitĂ© rĂ©seau (NSM)
    • Gestion des informations et des Ă©vĂ©nements de sĂ©curitĂ© (SIEM)
    • Surveillance des services et des performances
    • Chasse aux menaces
  • Renseignements sur les menaces
    • Empreintes
    • Paquets et collections de signatures de menaces
  • DĂ©fenses des services Tor Onion
  • DĂ©fenses de la couche transport
    • RĂ©seaux privĂ©s virtuels (VPN) et superpositions
  • DĂ©fenses basĂ©es sur macOS
  • DĂ©fenses basĂ©es sur Windows
    • Active Directory

Automatisation et conventions

  • Ansible Lockdown - Collection organisĂ©e de rĂ´les Ansible sur le thème de la sĂ©curitĂ© de l'information, Ă  la fois vĂ©rifiĂ©s et activement maintenus.
  • Clevis - Cadre enfichable pour le dĂ©chiffrement automatisĂ©, souvent utilisĂ© comme client Tang.
  • DShell - Cadre extensible d'analyse forensique rĂ©seau Ă©crit en Python qui permet le dĂ©veloppement rapide de plugins pour prendre en charge la dissection de captures de paquets rĂ©seau.
  • Dev-Sec.io - Cadre de durcissement de serveurs fournissant des implĂ©mentations Ansible, Chef et Puppet de diverses configurations de sĂ©curitĂ© de base.
  • Password Manager Resources - DonnĂ©es et code collaboratifs et participatifs pour amĂ©liorer la gestion des mots de passe.
  • peepdf - Analyseur de fichiers PDF scriptable.
  • PyREBox - Bac Ă  sable de rĂ©tro-ingĂ©nierie scriptable en Python, basĂ© sur QEMU.
  • Watchtower - Solution basĂ©e sur des conteneurs pour automatiser les mises Ă  jour des images de base des conteneurs Docker, offrant une expĂ©rience de mise Ă  niveau sans surveillance.

Bibliothèques de code et liaisons

Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →







