
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
998 résultats
agent preview

agent

GitHubbomfather/agent

Agent Linux basé sur eBPF qui applique des politiques d'accès au niveau des exécutables dans l'espace noyau, en sandboxant les processus et en…
defensive-toolscontainer-securityconfiguration-auditing+2
28
il y a 13 jours
FalconDash preview

FalconDash

GitHubfalconforceteam/falcondash

Tableau de bord Azure workbook qui visualise et explore les métriques de performance de détection, aidant les équipes de sécurité à mesurer et à…

defensive-toolssecurity-virtualizationcloud-security+3
20il y a 23 jours
TriSuElla-AIDLCA-Framework preview

TriSuElla-AIDLCA-Framework

GitHubowasp/trisuella-aidlca-framework

Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…

static-code-analysisvulnerability-analysiscode-analysis+7
3il y a 20 jours
ARES preview

ARES

GitHubmafifrizi/ares

Plateforme autonome d'engagement red-team avec orchestration de modules MITRE ATT&CK, résolution de chemins d'attaque par DAG, contrôles OPSEC,…
defensive-toolspenetration-testing-frameworksexploit-frameworks+5
582il y a 3 jours
area51 preview

area51

GitHubthoropass-public/area51

The exploit server for out-of-band findings. Point a target at a domain you own. Every HTTP request and every email it sends back lands in a…
exploitationweb-application-exploitationapi-security-testing+4
6il y a 4 jours
geiger preview

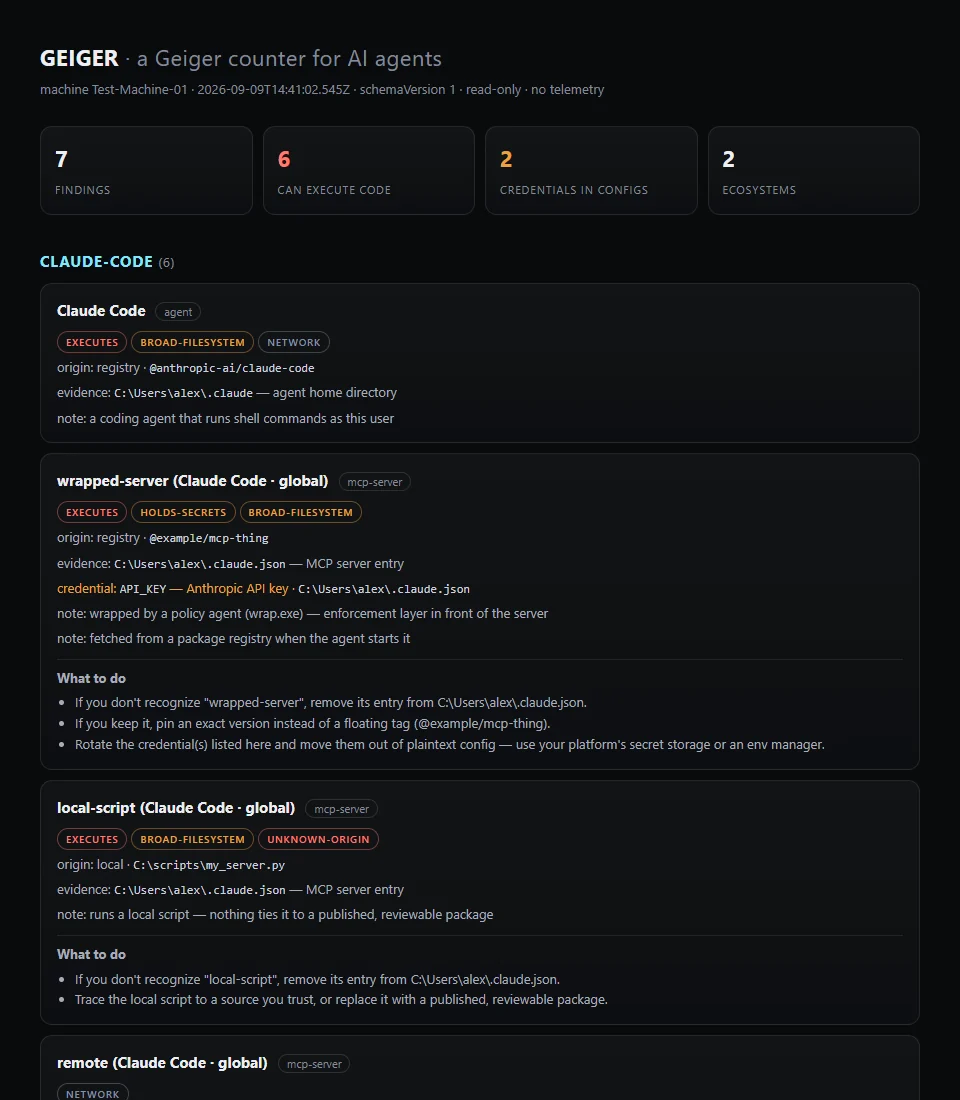
geiger

GitHubatomburstofficial/geiger

Read-only CLI that inventories AI agents, MCP servers, plugins, and extensions on a machine, reporting their capabilities and exposure with…
configuration-auditingcloud-securitydevsecops+2
157il y a 13 jours
openshield preview

openshield

GitHubowasp/openshield

CSPM open source pour Azure - analysez les erreurs de configuration et la cryptographie non sûre face aux ordinateurs quantiques, mappez les…

vulnerability-scannersconfiguration-auditingcryptography+4
58il y a 4 jours
sast-scan-action preview

sast-scan-action

GitHuboffensive360/sast-scan-action

GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
vulnerability-scannersstatic-code-analysiscode-analysis+4
il y a 2 mois
mcp-server preview

mcp-server

GitHuboffensive360/mcp-server

Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…

static-code-analysisvulnerability-analysiscode-analysis+3
il y a 2 mois
CyberStrikeAI preview

CyberStrikeAI

GitHubaipentest/cyberstrikeai

The system of action for AI-native cybersecurity—where intent becomes governed execution, evidence becomes operational memory, and every operation…

penetration-testing-frameworksvulnerability-scannerscontainer-security+8
7.1kil y a 10 jours
syswarden preview

syswarden

GitHubduggytuxy/syswarden

Host-local Linux security orchestrator enforcing nftables policy with HIDS/HIPS telemetry, bounded threat-intelligence feeds, out-of-band WAAP log…
defensive-toolsconfiguration-auditingnetwork-security+4
374il y a 7 jours
pigeon preview

pigeon

GitHubpigeonlabshq/pigeon

Appliquez une délégation du moindre privilège pour les agents IA avec des identifiants signés et limités. Accordez aux sous-agents des capacités et…
authentication-authorizationcloud-securitydevsecops+3
45il y a 28 jours
ephemora-cell preview

ephemora-cell

GitHubmichaels1011/ephemora-cell

# Runtime WASM basé sur les capacités pour exécuter du code généré par IA non fiable Runtime WASM basé sur les capacités pour exécuter du code…
container-securitydynamic-analysis-sandboxingsecurity-virtualization+4
46il y a 3 jours
Microsoft-Sentinel-SecOps preview

Microsoft-Sentinel-SecOps

GitHubeshlomo1/microsoft-sentinel-secops

Contenu des opérations SOC pour Microsoft Sentinel, incluant des requêtes de chasse, des playbooks de réponse aux incidents et l'analyse des…
cloud-securitythreat-intelligenceincident-response+1
269il y a 2 mois
conductai preview

conductai

GitHubsseshachala/conductai

Gouvernance d'exécution pour les agents IA. Autorisez, avertissez ou bloquez chaque appel de modèle et d'outil avant son exécution. Audit chaîné par…
cloud-securityai-security
32il y a 2 jours
aiiroverlay preview

aiiroverlay

GitHubjacobideji/aiiroverlay

AI IR Overlay™ — cadre pratique de réponse aux incidents pour les agents IA en production. Basé sur NIST SP 800-61 r3, aligné sur NIST AI RMF, NIST…

vulnerability-analysiscloud-securitythreat-intelligence+4
4il y a 2 mois
pyrite preview

pyrite

GitLabrenich/pyrite

Hardware-bound & Cloud-gated binary execution, cryptographic provenance, and anti-tamper envelope sealing for Crystal.

cryptographycloud-securitydevsecops+3
2il y a 1 mois
stratum-c2 preview

stratum-c2

GitHublame-projects/stratum-c2

Cloud dead-drop C2 framework — RSA-4096 + AES-256-GCM, 5 cloud providers, Rust-only agents, P2P mesh, persistence engine, credential harvesting

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+6
43il y a 25 jours
Précédent123…56Suivant