

heapinfo
 david942j/heapinfo
Une mémoire interactive pour le pwning / l'exploitation
memory-forensicsexploitationdebuggers+3
98il y a 3 ans
david942j/heapinfoUne mémoire interactive pour le pwning / l'exploitation
 safebreach-labs/pinjectra
Pinjectra est une bibliothèque de type POO en C/C++ qui implémente des techniques d'injection de processus (avec un accent sur Windows 10 64 bits)
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
 arthastang/router-exploit-shovel
Génération automatisée d'applications pour les types de débordement de pile sur les routeurs sans fil
 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
 lunixbochs/patchkit
patching binaire depuis Python
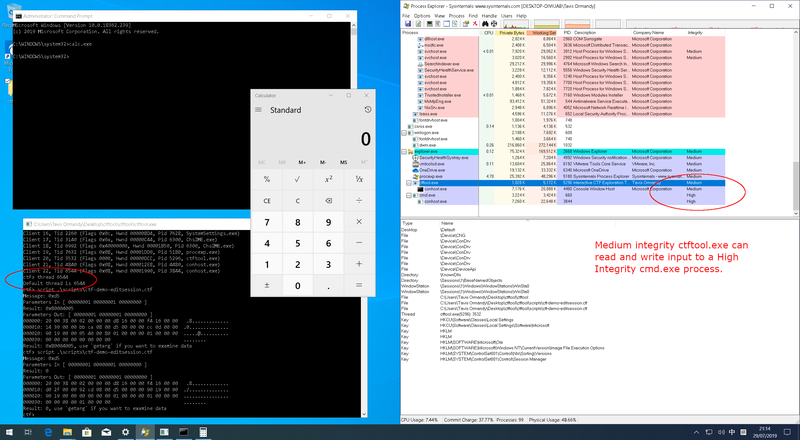 taviso/ctftool
Outil interactif d'exploration de CTF
 dsecurity/crauemu
crauEmu est une extension uEmu pour développer et analyser des payloads pour les attaques de réutilisation de code.
 hasherezade/exe_to_dll
Convertit un EXE en DLL
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 zznop/drow
Injecte du code dans les exécutables ELF après la construction
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 gjduck/e9patch
Un puissant outil de réécriture statique de binaires
 gand3lf/heappy
Un éditeur de heap convivial pour accompagner votre processus d'exploitation :slightly_smiling_face:
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
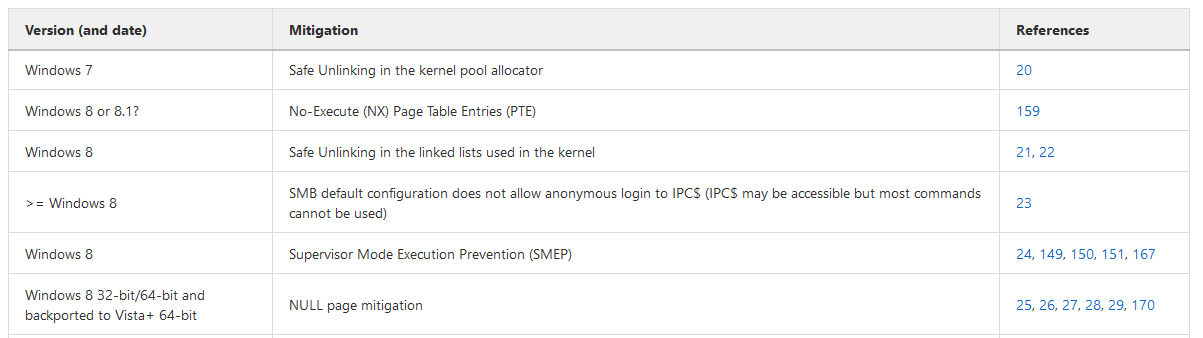 nccgroup/exploit_mitigations
Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions.