
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
exploit_mitigations — Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions. | Kitploit
Outils/GitHubGitHub/nccgroup/exploit_mitigations
Analyse des VulnérabilitésExploitationApprentissage et ÉducationRessources OrganiséesExploitation de Binaires
GitHubnccgroup/exploit_mitigations

exploit_mitigations

Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions.

Voir le dépôt
9279935il y a 2 ansVérifié par Kitploit
Site web
Partager

Atténuations d'exploitation

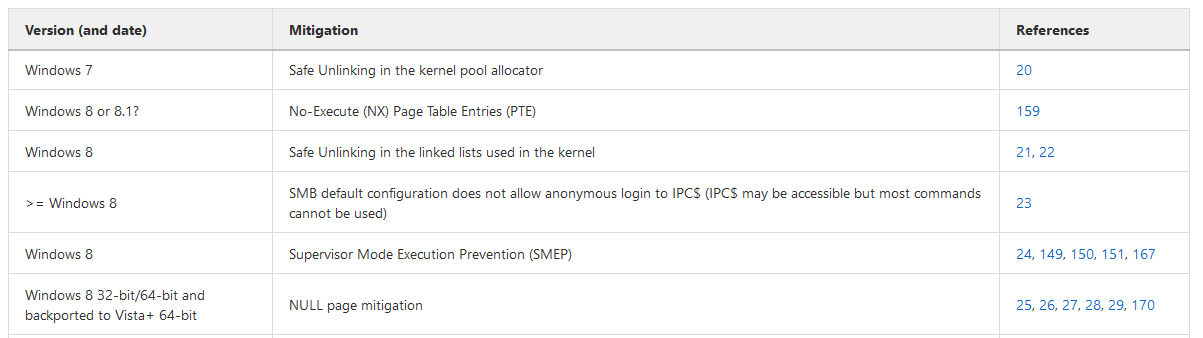
L'objectif est de lister les atténuations d'exploitation ajoutées au fil du temps dans divers systèmes d'exploitation, logiciels, bibliothèques ou matériels. Il devient pratique de savoir si une vulnérabilité donnée est facilement exploitable ou non en fonction des atténuations d'exploitation en place.

Un exemple est le suivant :
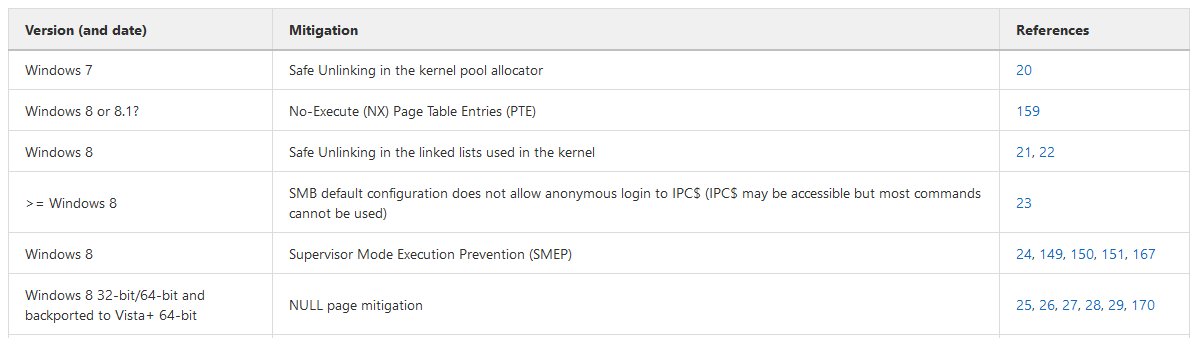

Table des matières

  • Cibles prises en charge
  • Motivations
  • Mon environnement actuel dispose-t-il de l'atténuation X ?
  • Derniers mots

Cibles prises en charge

Nous prenons actuellement en charge les systèmes d'exploitation suivants :

  • Microsoft Windows
  • Linux
  • Google Android
  • Apple iPhone OS (iOS)
  • OpenBSD
  • FreeBSD
  • Oracle Solaris

et les logiciels suivants :

  • Mozilla Firefox
  • Microsoft Edge
  • Google Chrome
  • Microsoft Office

et les bibliothèques suivantes :

  • glibc
  • Microsoft .NET Framework

et le matériel suivant :

  • ARM

Motivations

Il est devenu difficile de suivre le moment où certaines atténuations sont ajoutées dans une mise à jour et/ou rétroportées vers des versions plus anciennes de divers logiciels et matériels.

Parfois, le contenu en ligne devient obsolète en raison des changements d'atténuation et il peut être difficile de suivre. De plus, il est facile d'oublier après un court laps de temps si vous ne travaillez pas sur un logiciel/matériel spécifique.

Nous avons comblé cette lacune en suivant toutes les atténuations dans des tableaux récapitulatifs qui contiennent les noms des atténuations et en liant à des références en ligne pour obtenir des informations techniques à leur sujet.

Les informations partagées se sont avérées utiles pendant plusieurs années pour les développeurs d'exploits.

Mon environnement actuel dispose-t-il de l'atténuation X ?

C'est une question courante que tout développeur d'exploit peut se poser lorsqu'il essaie de développer un exploit pour une cible donnée.

Par exemple, disons que vous voulez exploiter un pilote du noyau Windows sur Windows 7 x64 contenant un bug de déréférencement de pointeur NULL du noyau. Est-ce exploitable ?

En vérifiant notre tableau, nous lisons que l'« atténuation de page NULL » a été introduite dans « Windows 8 32 bits/64 bits et rétroportée vers Vista+ 64 bits ». Maintenant, nous savons que cela dépend si notre cible Windows 7 x64 est à jour ou non, plus précisément, nous pouvons nous concentrer sur la détermination de la mise à jour (KB) qui introduit cette atténuation et vérifier notre cible par rapport à cette mise à jour !

Derniers mots

Nous acceptons les pull requests, n'hésitez pas à le faire :)

Nous avons également d'autres cibles dans notre pipeline privé, alors n'hésitez pas à nous contacter si vous êtes intéressé par une autre en particulier :)


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Boîte à outils red team côté navigateur avec 102 outils hors ligne pour la reconnaissance, la génération de payloads, les attaques par identifiants, la cryptographie, l'encodage et le reporting d'engagement.

    327
  • 5

    estorides

    grisuno/estorides

    Agrège plus de 99 sources OSINT gratuites en parallèle, résout les entités dans un graphe de connaissances et exporte en STIX 2.1, MISP ou GraphML avec une analyse assistée par LLM.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Le système d'action pour la cybersécurité native IA—où l'intention devient une exécution gouvernée, les preuves deviennent une mémoire opérationnelle, et chaque opération améliore la suivante.

    256

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →




