 taviso/ctftool
Outil interactif d'exploration de CTF

Vous voulez simplement tester l'exploit SYSTEM ? Cliquez ici.
Voici ctftool, un outil interactif en ligne de commande pour expérimenter avec CTF, un protocole peu connu utilisé sur Windows pour implémenter les services de texte. Cela peut être utile pour étudier les internes de Windows, déboguer des problèmes complexes avec les processeurs d'entrée de texte et analyser la sécurité de Windows.
Il est possible d'écrire des scripts simples avec ctftool pour automatiser l'interaction avec les clients ou serveurs CTF, ou effectuer du fuzzing simple.
Un article de blog accompagne la sortie de cet outil, disponible ici.
https://googleprojectzero.blogspot.com/2019/08/down-rabbit-hole.html
ctftool a été testé sur Windows 7, Windows 8 et Windows 10. Les versions 32 bits et x64 sont prises en charge, mais x64 a été testé plus en détail.
Une aide en ligne est disponible pour la plupart des commandes, tapez simplement help pour voir la liste des commandes, et help <commande> pour obtenir une aide détaillée sur une commande particulière.
$ ./ctftool.exe
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> help
Type `help <command>` for help with a specific command.
Any line beginning with # is considered a comment.

help            - List available commands.
exit            - Exit the shell.
connect         - Connect to CTF ALPC Port.
info            - Query server informaiton.
scan            - Enumerate connected clients.
callstub        - Ask a client to invoke a function.
createstub      - Ask a client to instantiate CLSID.
hijack          - Attempt to hijack an ALPC server path.
sendinput       - Send keystrokes to thread.
setarg          - Marshal a parameter.
getarg          - Unmarshal a parameter.
wait            - Wait for a process and set it as the default thread.
thread          - Set the default thread.
sleep           - Sleep for specified milliseconds.
forget          - Forget all known stubs.
stack           - Print the last leaked stack ptr.
marshal         - Send command with marshalled parameters.
proxy           - Send command with proxy parameters.
call            - Send command without appended data.
window          - Create and register a message window.
patch           - Patch a marshalled parameter.
module          - Print the base address of a module.
module64        - Print the base address of a 64bit module.
editarg         - Change the type of a marshalled parameter.
symbol          - Lookup a symbol offset from ImageBase.
set             - Change or dump various ctftool parameters.
show            - Show the value of special variables you can use.
lock            - Lock the workstation, switch to Winlogon desktop.
repeat          - Repeat a command multiple times.
run             - Run a command.
script          - Source a script file.
print           - Print a string.
consent         - Invoke the UAC consent dialog.
reg             - Lookup a DWORD in the registry.
gadget          - Find the offset of a pattern in a file.
section         - Lookup property of PE section.
Most commands require a connection, see "help connect".
ctf>
La première chose que vous voudrez faire est de vous connecter à une session et voir quels clients sont connectés.
ctf> connect
The ctf server port is located at \BaseNamedObjects\msctf.serverDefault1
NtAlpcConnectPort("\BaseNamedObjects\msctf.serverDefault1") => 0
Connected to CTF server@\BaseNamedObjects\msctf.serverDefault1, Handle 00000264
ctf> scan
Client 0, Tid 3400 (Flags 0x08, Hwnd 00000D48, Pid 8696, explorer.exe)
Client 1, Tid 7692 (Flags 0x08, Hwnd 00001E0C, Pid 8696, explorer.exe)
Client 2, Tid 9424 (Flags 0x0c, Hwnd 000024D0, Pid 9344, SearchUI.exe)
Client 3, Tid 12068 (Flags 0x08, Hwnd 00002F24, Pid 12156, PROCEXP64.exe)
Client 4, Tid 9740 (Flags 0000, Hwnd 0000260C, Pid 3840, ctfmon.exe)
Vous pouvez ensuite expérimenter en envoyant et recevant des commandes au serveur, ou à n'importe lequel des clients connectés.
Si vous ne voulez pas le construire vous-même, consultez l'onglet releases
J'ai utilisé GNU make et Visual Studio 2019 pour développer ctftool. Seules les builds 32 bits sont prises en charge, car cela permet à l'outil de fonctionner sur Windows x86 et x64.
Si toutes les dépendances sont installées, il suffit de taper make dans une invite de commande développeur.
J'utilise la variante "Build Tools" de Visual Studio, et les seuls composants que j'ai sélectionnés sont MSVC, MSBuild, CMake et le SDK.
Ce projet utilise des sous-modules pour certaines dépendances, assurez-vous d'utiliser une commande comme celle-ci pour récupérer tout le code nécessaire.
git submodule update --init --recursive
Les exemples ne fonctionnent que sur Windows 10 x64. Toutes les plateformes et versions depuis Windows XP sont affectées, mais aucun PoC n'est actuellement implémenté.
Cet outil a été utilisé pour découvrir de nombreux problèmes de sécurité critiques avec le protocole CTF qui existent depuis des décennies.
Si vous voulez simplement tester un exploit sur Windows 10 x64 1903, exécutez ou double-cliquez sur ctftool.exe et entrez cette commande :
An interactive ctf exploration tool by @taviso.
Type "help" for available commands.
Most commands require a connection, see "help connect".
ctf> script .\scripts\ctf-consent-system.ctf
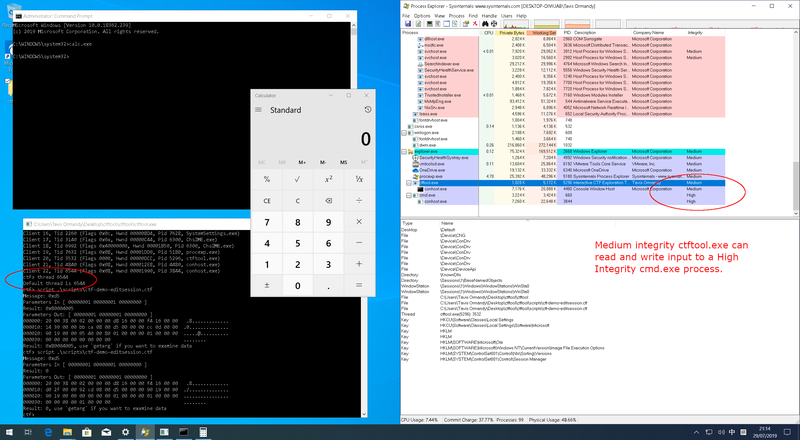
Cela attendra que la boîte de dialogue UAC apparaisse, la compromettra et lancera un shell.
En fait, le code de l'exploit est divisé en deux étapes que vous pouvez utiliser indépendamment. Par exemple, vous pourriez vouloir compromettre un processus appartenant à un utilisateur sur une session différente en utilisant les paramètres optionnels de connect.
La plupart des clients CTF peuvent être compromis, car le noyau force les applications qui dessinent des fenêtres à charger la bibliothèque vulnérable.
Connectez-vous simplement à une session, sélectionnez un client à compromettre (utilisez les commandes scan et thread, ou simplement wait), puis :
ctf> script .\scripts\ctf-exploit-common-win10.ctf
Construire une chaîne de sauts CFG qui fonctionnait sur la majorité des clients CTF était assez difficile. Il y a deux composants principaux dans l'exploit final : une primitive d'écriture arbitraire, puis la configuration de nos registres pour appeler LoadLibrary().
Vous pouvez utiliser
dumpbin /headers /loadconfigpour vider les cibles de branchement autorisées.
J'avais besoin d'un gadget d'écriture arbitraire pour créer des objets à un emplacement prévisible. Le meilleur gadget utilisable que j'ai pu trouver était un décrément de dword arbitraire dans msvcrt!_init_time.
Cela signifie qu'au lieu de simplement définir les valeurs souhaitées, nous devons continuer à décrémenter jusqu'à ce que l'octet de poids faible atteigne la valeur désirée. C'est beaucoup de travail, mais nous n'avons jamais à faire plus de (2^8 - 1) * len décréments.
En utilisant cette primitive, je construis un objet comme celui-ci dans un espace libre inutilisé de la section .data de kernel32. Il doit faire partie d'une image pour que je puisse prédire où elle sera mappée, car la randomisation des images est par démarrage sur Windows.
