
patchkit
 lunixbochs/patchkit
patching binaire depuis Python
reverse-engineeringbinary-analysisbinary-exploitation
lunixbochs/patchkitpatching binaire depuis Python
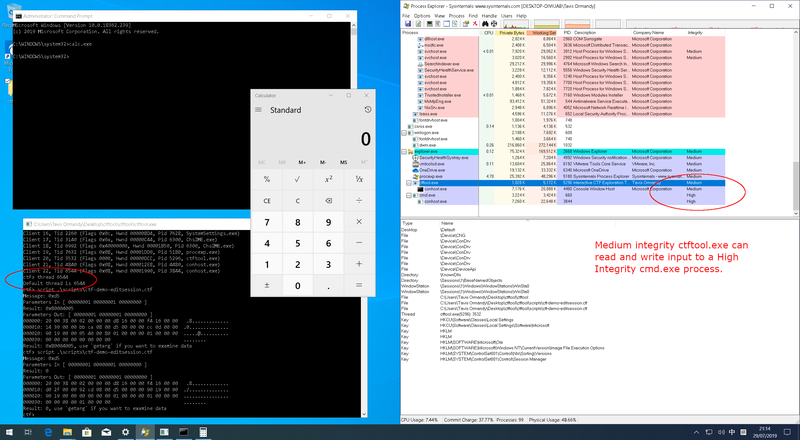 taviso/ctftool
Outil interactif d'exploration de CTF
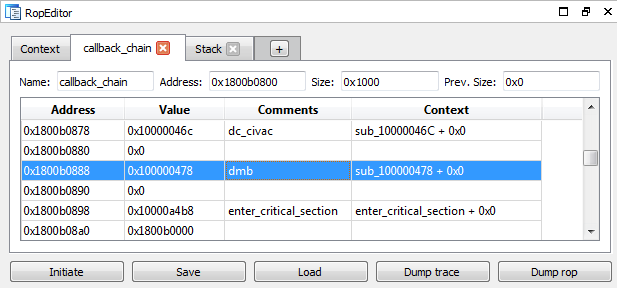 dsecurity/crauemu
crauEmu est une extension uEmu pour développer et analyser des payloads pour les attaques de réutilisation de code.
 hasherezade/exe_to_dll
Convertit un EXE en DLL
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 zznop/sploit
Paquet Go qui facilite l'analyse et l'exploitation binaires.
 zznop/drow
Injecte du code dans les exécutables ELF après la construction
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
 gjduck/e9patch
Un puissant outil de réécriture statique de binaires
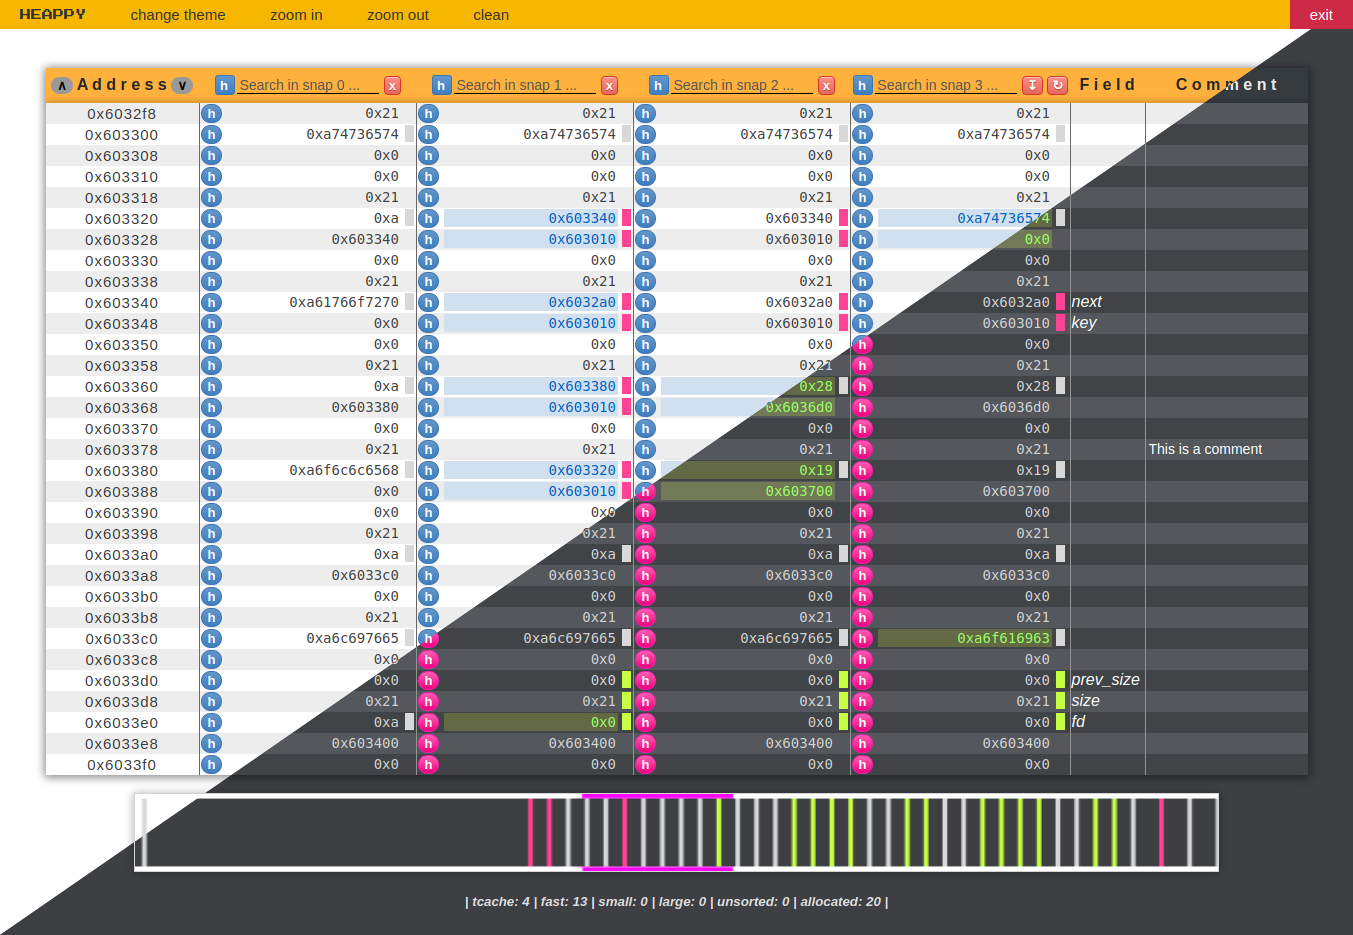 gand3lf/heappy
Un éditeur de heap convivial pour accompagner votre processus d'exploitation :slightly_smiling_face:
 ashemery/exploitation-course
Cours d'exploitation offensive de logiciels
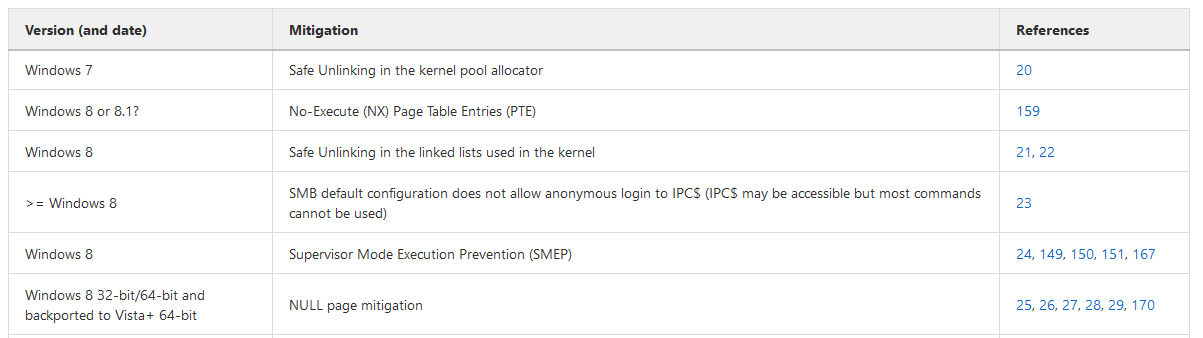 nccgroup/exploit_mitigations
Base de connaissances des mitigations d'exploits disponibles sur de nombreux systèmes d'exploitation, architectures, applications et versions.
 unicorn-engine/unicorn
Framework d'émulateur CPU Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
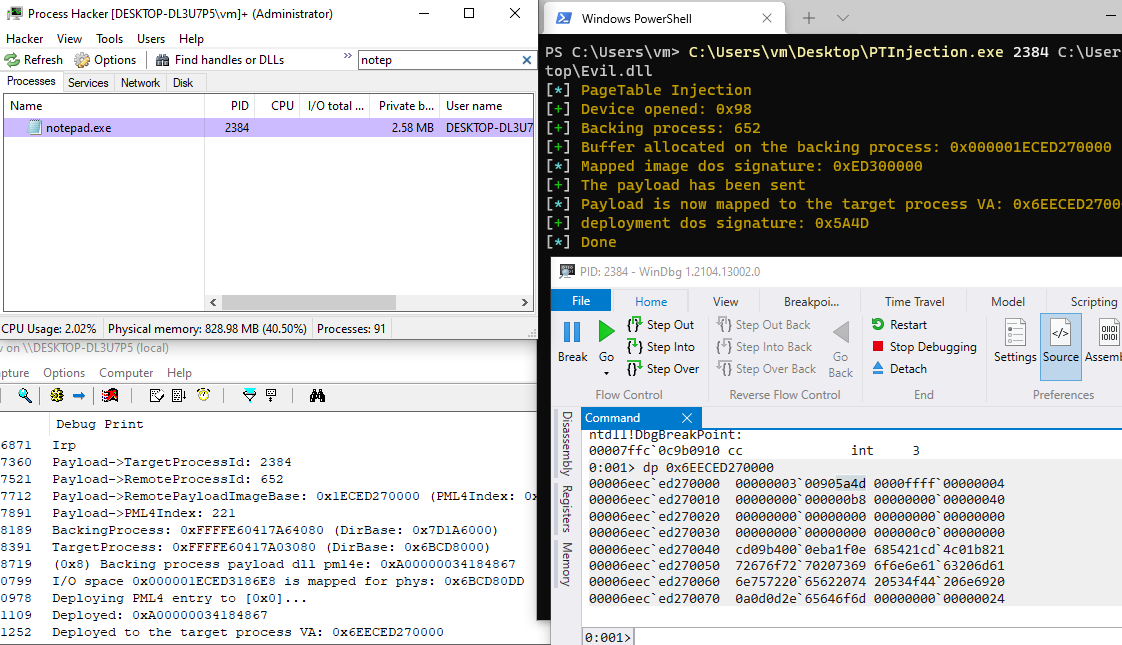 kkent030315/pagetableinjection
Injection de code, injecter un payload malveillant via les tables de pages pml4.
 knight0x07/impulsivedllhijack
Outil basé sur C# qui automatise le processus de découverte et d'exploitation des DLL Hijacks dans les binaires cibles. Les chemins détournés…
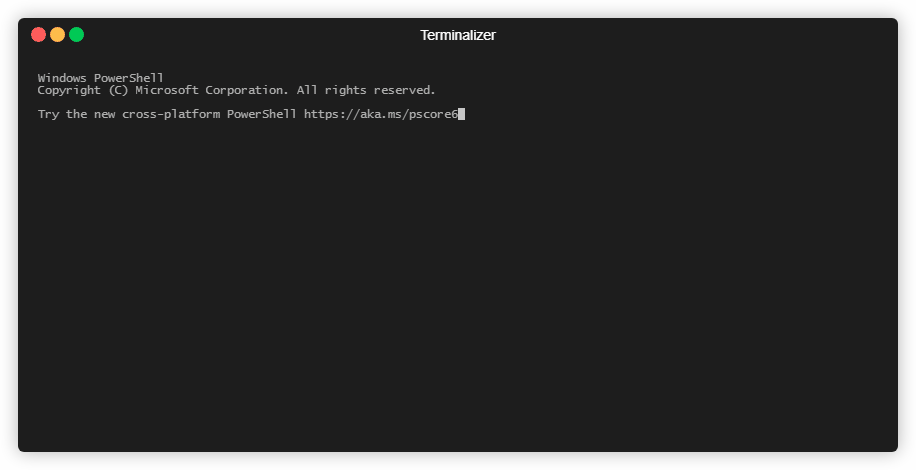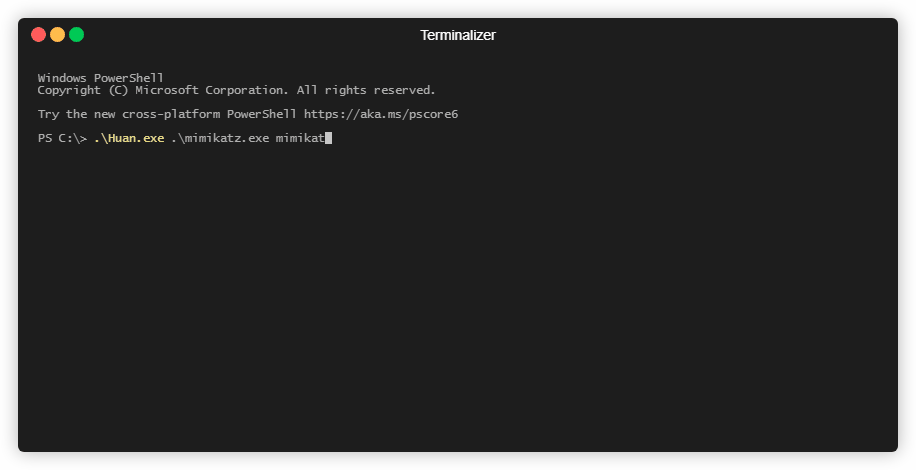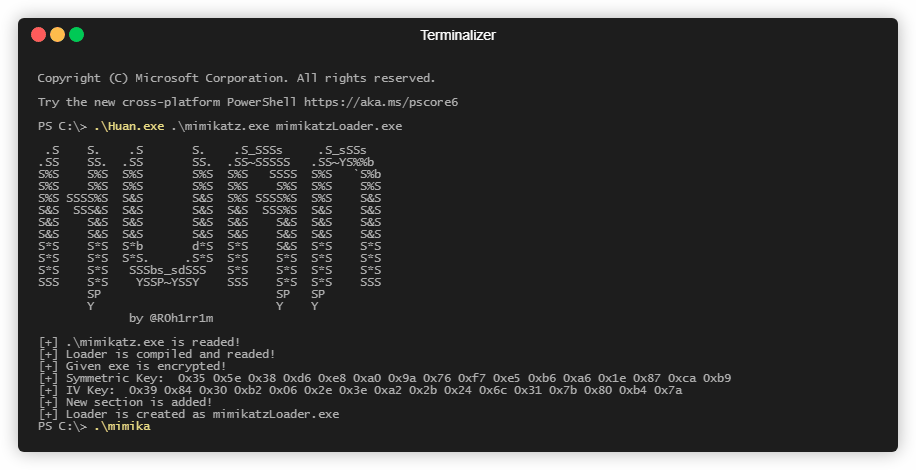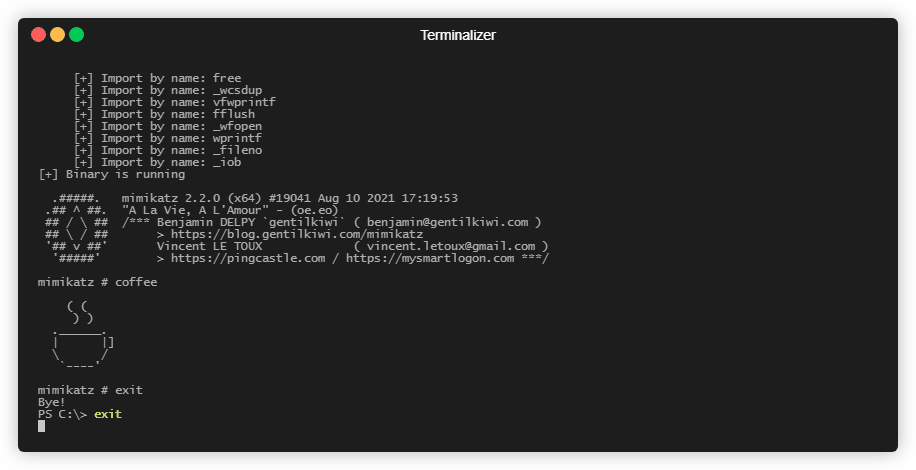 frkngksl/huan
Générateur de chargeur PE chiffré
 arget13/ddexec
Une technique pour exécuter des binaires sans fichier et discrètement sur Linux en 'écrasant' le processus du shell avec un autre.