
autoharness
 parikhakshat/autoharness
Un outil qui crée automatiquement des harnais de fuzzing à partir d'une bibliothèque
vulnerability-analysiscode-analysisfuzzing+1
293
parikhakshat/autoharnessUn outil qui crée automatiquement des harnais de fuzzing à partir d'une bibliothèque
 checkpointsw/karta
Plugin IDA Python pour la correspondance rapide et orientée par l'emplacement des symboles de bibliothèques open-source dans les binaires, permettant…
 smackers/smack
Chaîne d'outils modulaire de vérification logicielle qui traduit le LLVM IR en langage de vérification intermédiaire Boogie pour la vérification…
 ideaslocas/adll
Outil automatisé de découverte de vulnérabilités de détournement de DLL qui analyse les binaires PE au moment du chargement et lors de l'exécution…
 0vercl0k/wtf
Distribué, fuzzer basé sur des instantanés guidé par la couverture de code pour cibles en mode utilisateur et noyau sur Windows et Linux, avec…
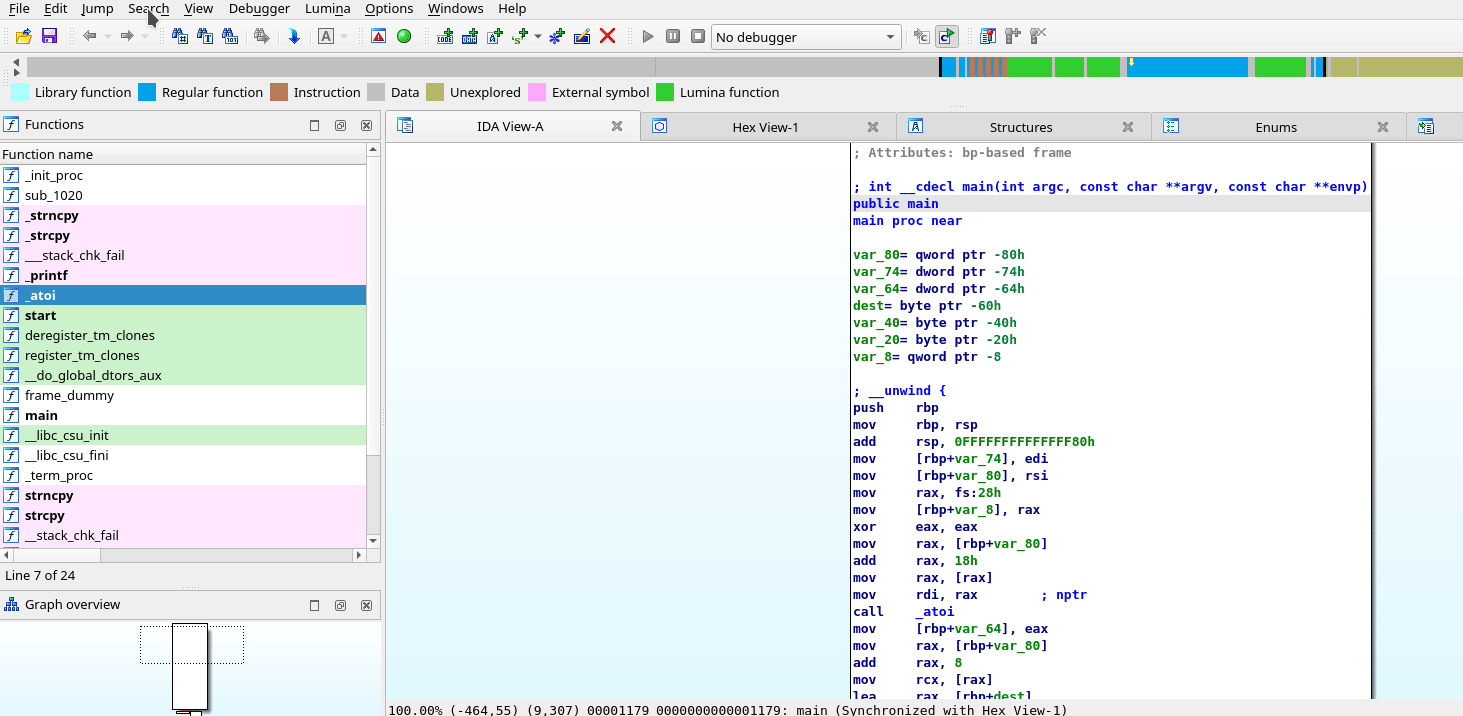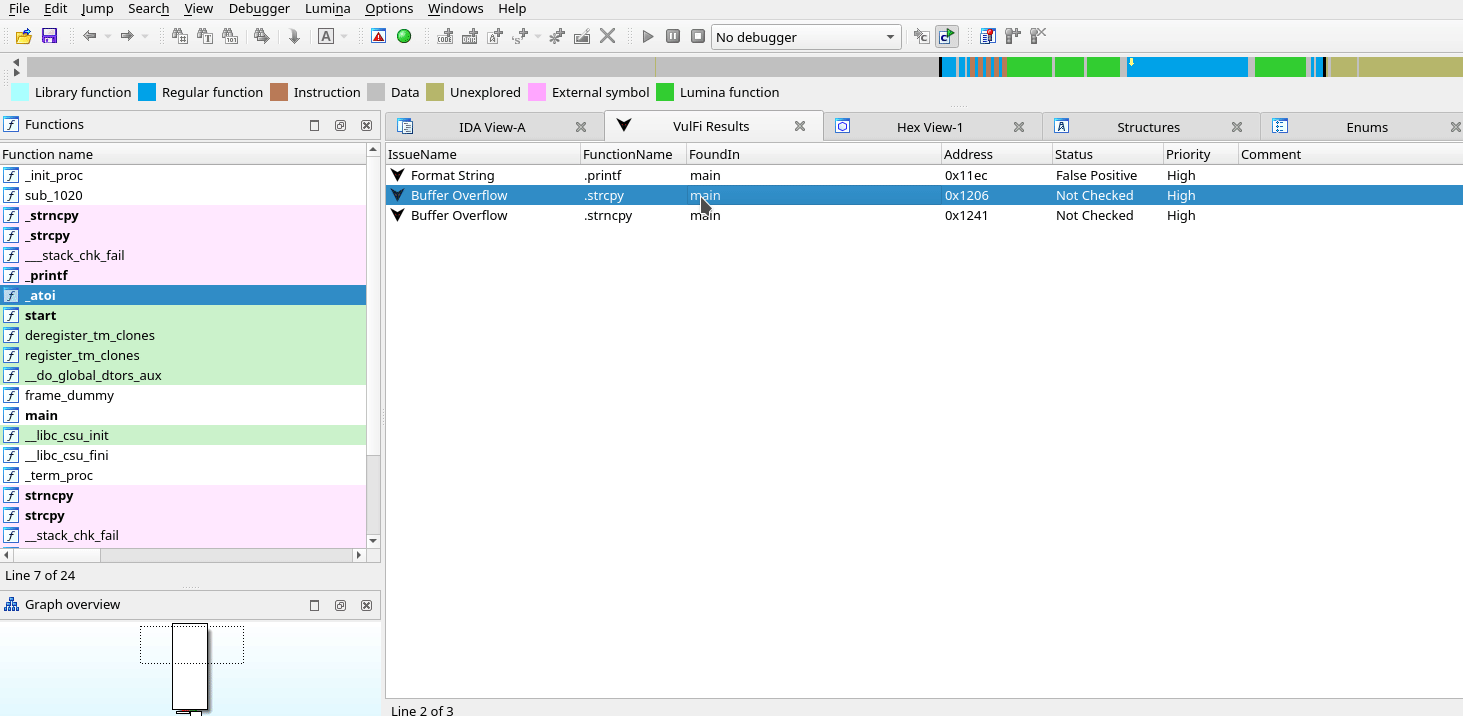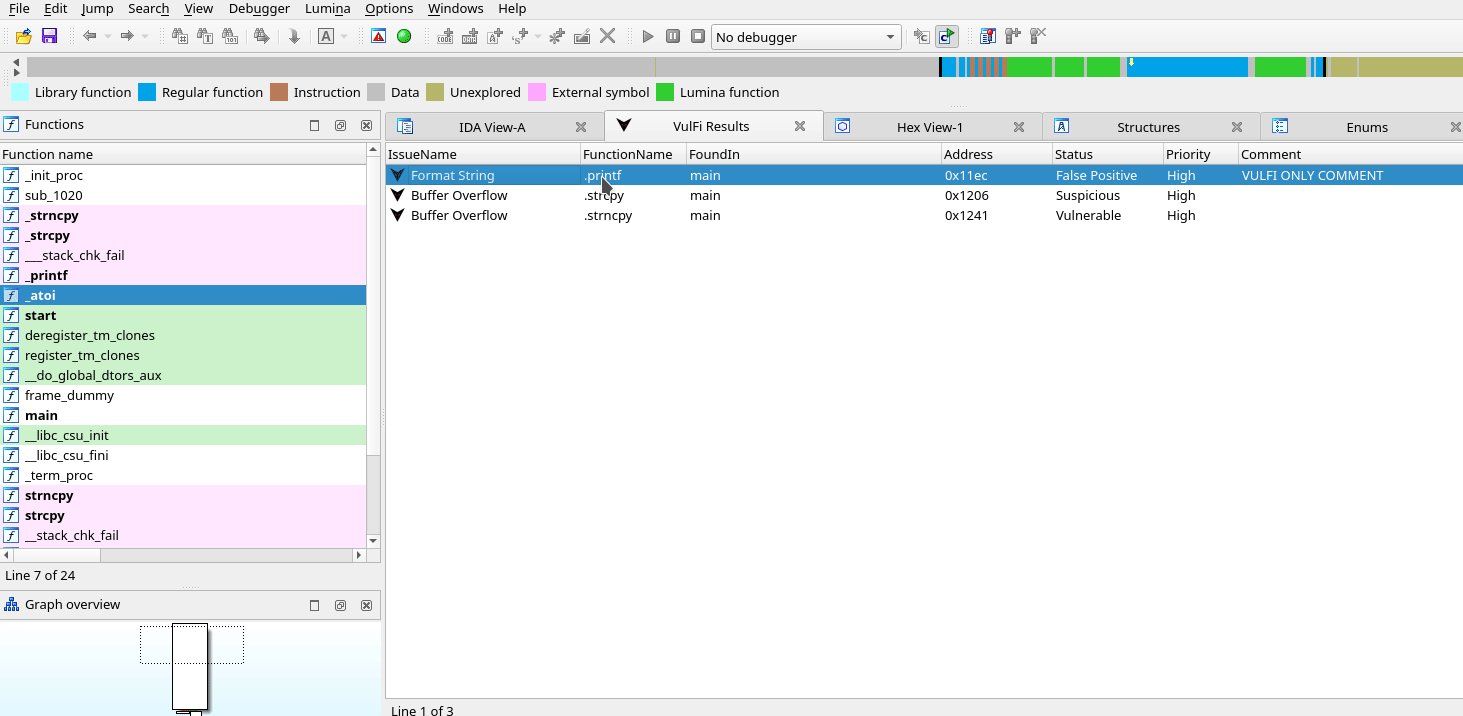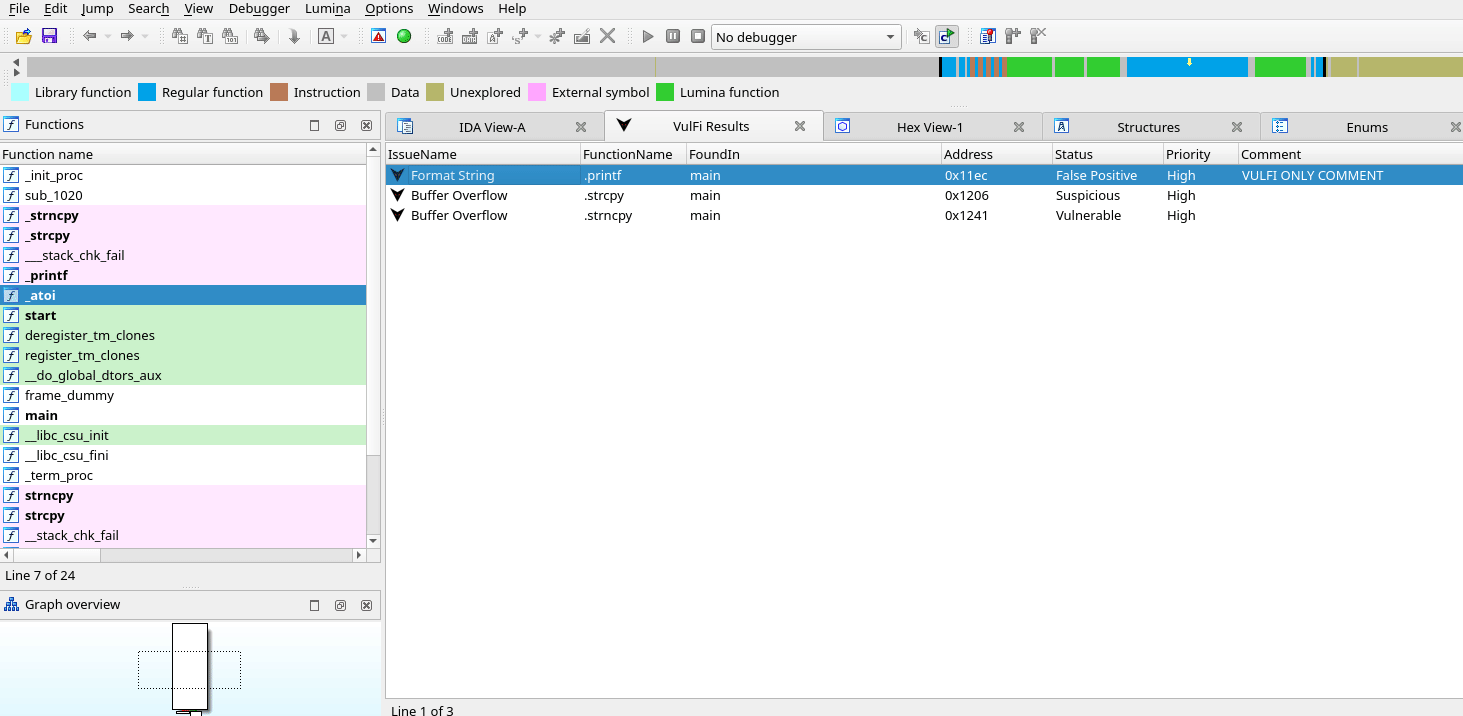 accenture/vulfi
Plugin IDA Pro pour la recherche basée sur des requêtes dans le binaire, utile principalement pour la recherche de vulnérabilités.
 ohjeongwook/shellcodeemulator
Émulateur de shellcode écrit avec Unicorn Framework avec Process Dump Emulation Environment
 dump-guy/get-pdinvokeimports
Module PowerShell pour la détection automatique de P/Invoke, Dynamic P/Invoke et D/Invoke dans les assemblys .NET. Révèle les appels API non managés,…
 rasta-mouse/threatcheck
Identifie les octets que Microsoft Defender / AMSI Consumer signale.
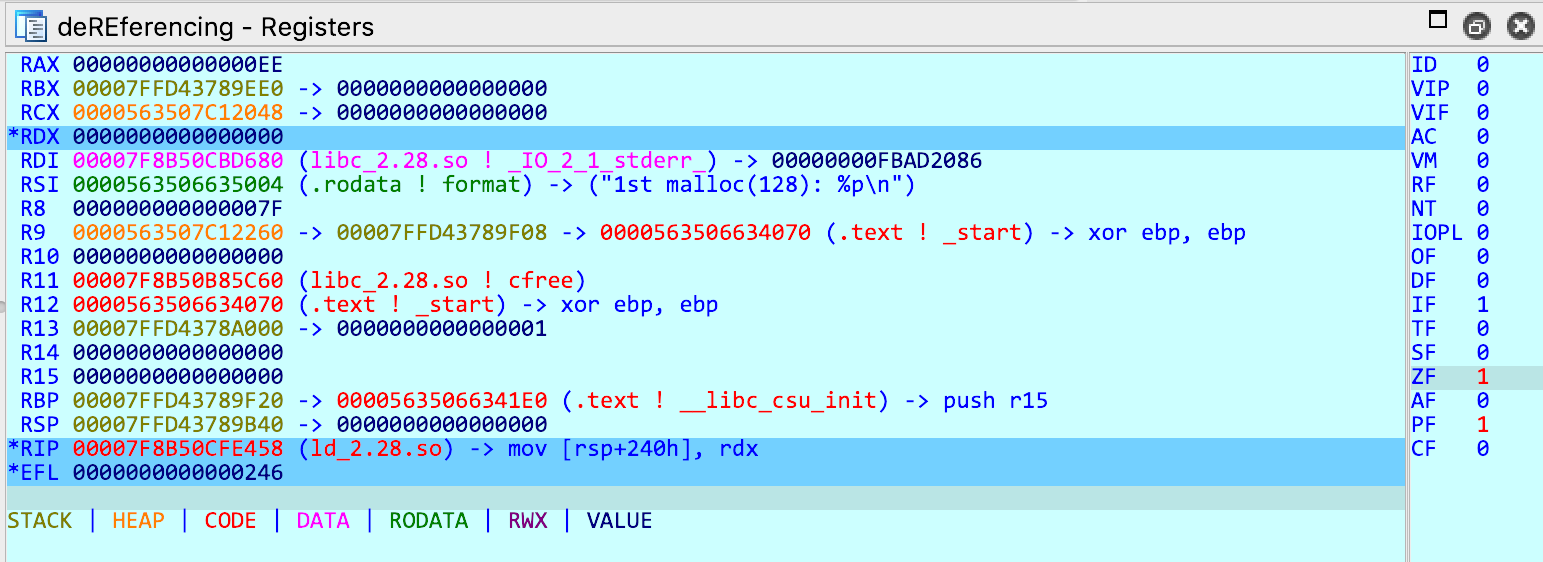 danigargu/dereferencing
Plugin IDA Pro qui implémente des vues des registres et de la pile plus conviviales.
 dsnezhkov/elfpack
Boîte à outils de greffage de sections de binaires ELF pour la livraison de charges utiles sans stage, permettant l'attachement de charges utiles sur…
 theflink/hunt-sleeping-beacons
Scanner de callstack qui identifie les IOCs d'agents C2 dépaquetés ou injectés en analysant le comportement d'inactivité des threads, la mémoire non…
 0xz0f/z0fcourse_reverseengineering
Cours structuré de rétro-ingénierie couvrant les binaires Windows x64, l'assembleur, le débogage et l'analyse de malwares. Conçu pour les apprenants…
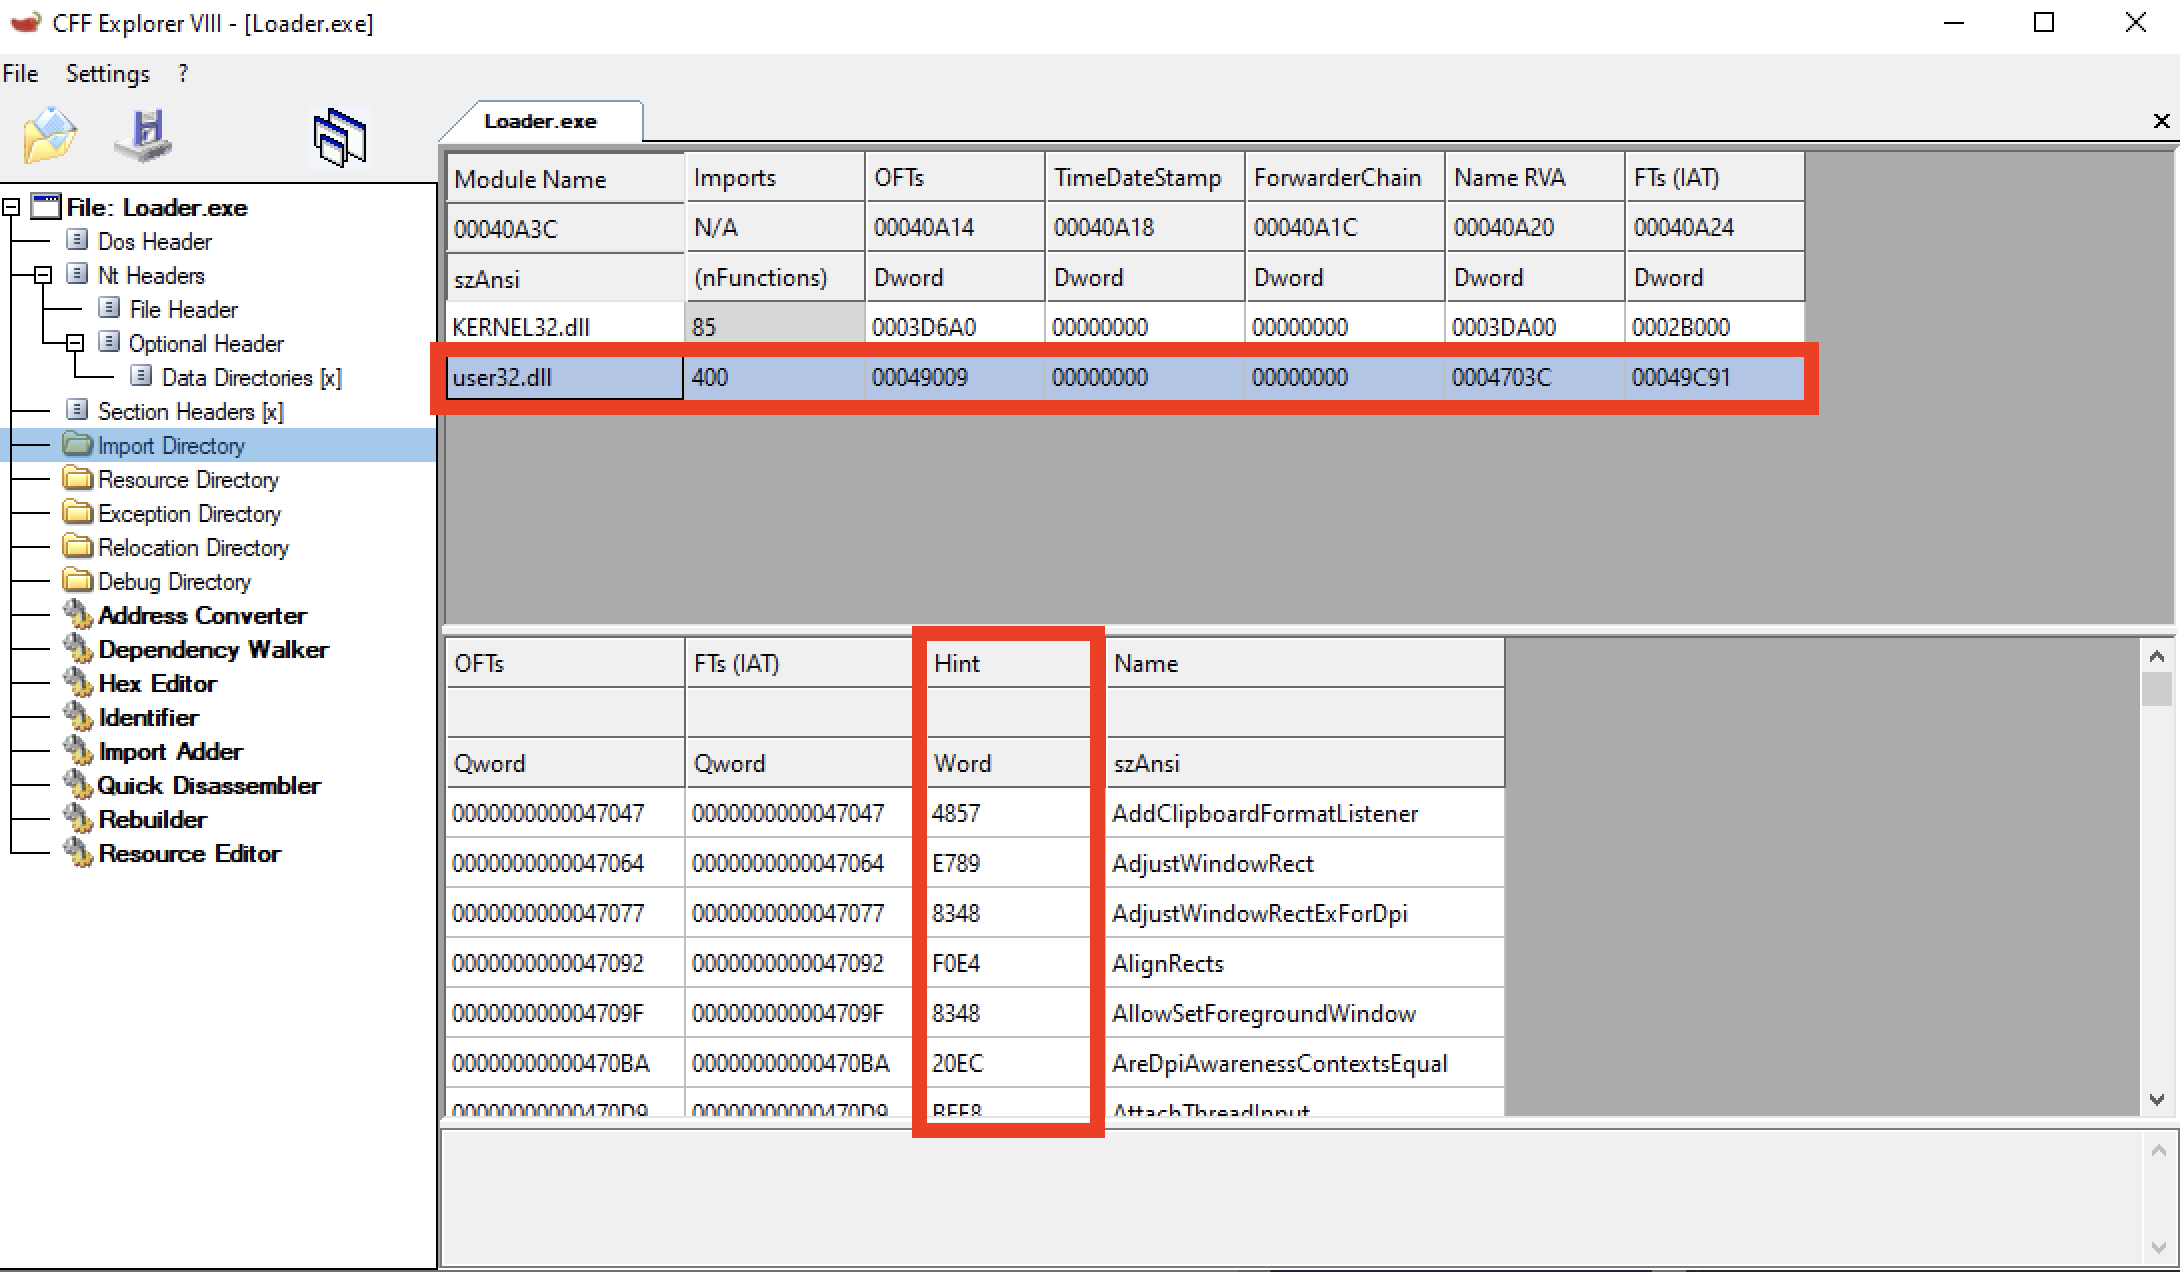 frkngksl/hintinject
Un projet PoC pour l'intégration de shellcode dans la table Hint/Name
 s3cur3th1ssh1t/nimgetsyscallstub
Extrait dynamiquement des stubs d'appels système frais depuis ntdll.dll pour contourner la détection basée sur les signatures, avec un modèle…
 galoisinc/mate
Suite interactive d'analyse de programme utilisant des graphes de propriétés de code pour traquer les bugs dans le code C et C++, unifiant l'analyse…
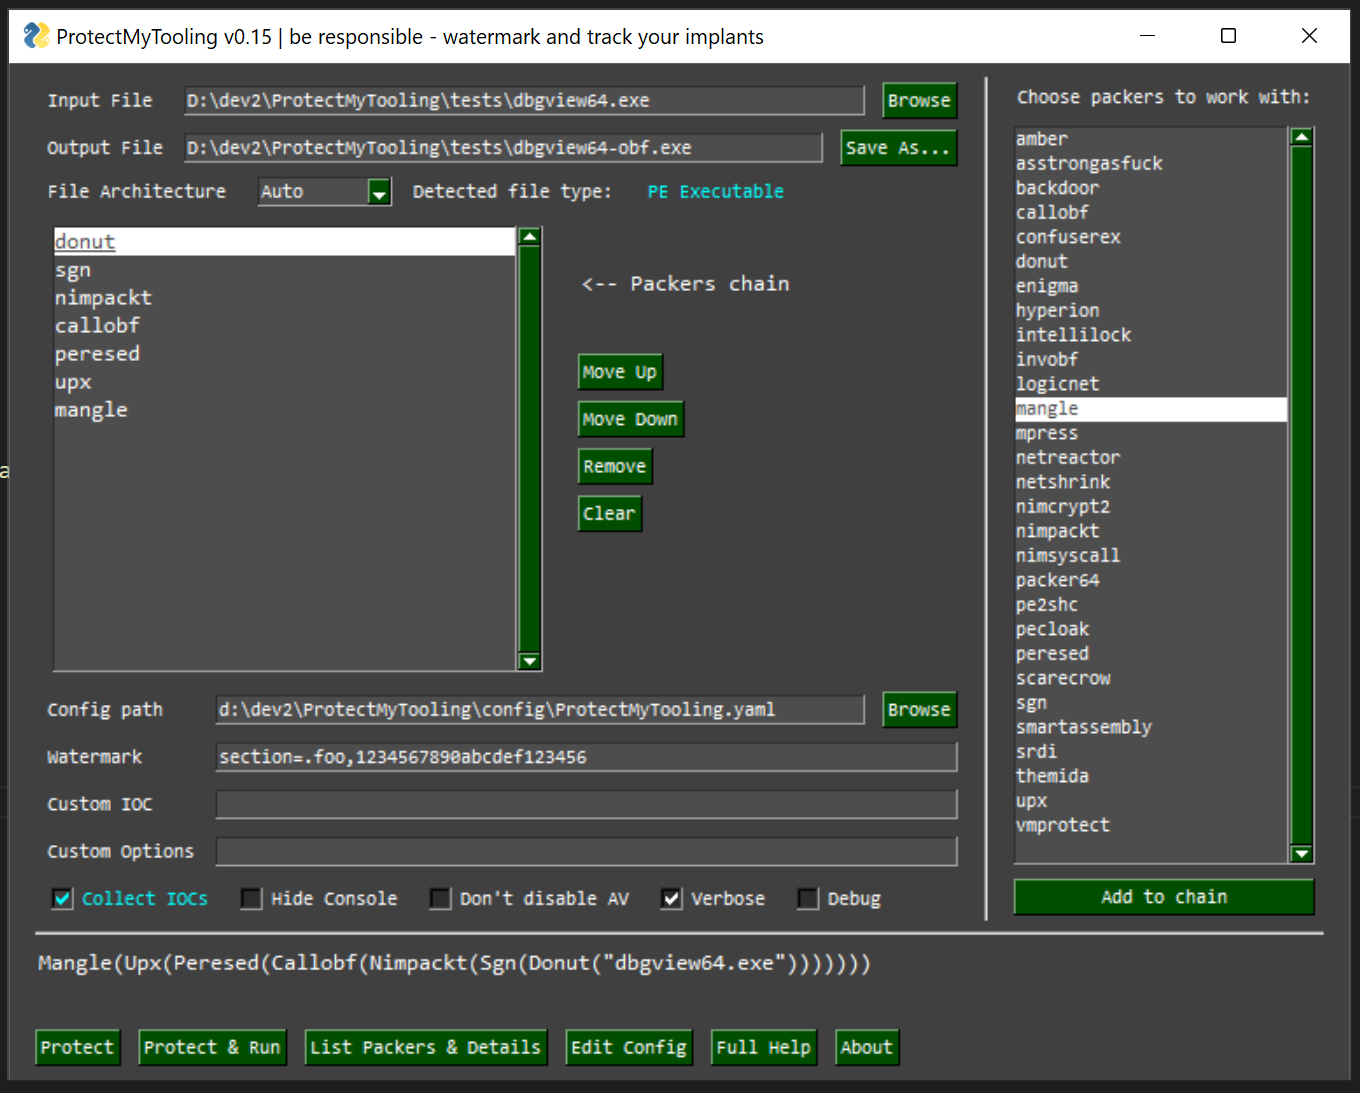 mgeeky/protectmytooling
Wrapper Multi-Packer permettant d'enchaîner divers packers, obfuscateurs et autres arsenaux orientés Red Team. Doté de watermarking d'artefacts, de…
 ben-lichtman/ropr
Un chercheur de gadgets ROP multithreadé extrêmement rapide™. Alternative à ropper / ropgadget (actuellement x86 uniquement)