
 marin-m/pbtk
Un ensemble d'outils pour la rétro-ingénierie et le fuzzing d'applications basées sur Protobuf

Protobuf est un format de sérialisation développé par Google et utilisé dans un nombre croissant d'applications Android, web, de bureau et autres. Il consiste en un langage de déclaration de structures de données, qui est ensuite compilé en code ou en un autre type de structure selon l'implémentation cible.
pbtk (Protobuf toolkit) est un ensemble complet de scripts, accessible via une interface graphique unifiée, qui offre deux fonctionnalités principales :
Extraire les structures Protobuf des programmes, en les reconvertissant en fichiers .proto lisibles, avec prise en charge de diverses implémentations :
Éditer, rejouer et faire du fuzzing sur les données envoyées aux points de terminaison réseau Protobuf, via une interface graphique pratique qui vous permet d'éditer en direct les champs d'un message Protobuf et de visualiser le résultat.
PBTK nécessite Python ≥ 3.10, GTK 4, Adwaita ≥ 1.8, Python-Protobuf 3, ainsi qu'une poignée de programmes exécutables (chromium, jad, dex2jar...) pour exécuter les scripts d'extraction.
Les utilisateurs d'Ubuntu peuvent l'installer via snap :
$ sudo snap install pbtk
$ pbtk
Les utilisateurs d'Archlinux peuvent l'installer directement via le paquet :
$ yay -S pbtk-git
$ pbtk
Sur la plupart des autres distributions, vous voudrez l'exécuter directement :
# For Ubuntu/Debian derivates:
sudo apt install python3-pip git openjdk-8-jre gir1.2-adw-1 \
    blueprint-compiler gir1.2-gtk-4.0 gir1.2-soup-3.0 python3-gobject

# Then, using UV:
sudo snap install --classic astral-uv
uv tool install pbtk
pbtk

# Or using pipx:
sudo apt install pipx
pipx install pbtk
pbtk
Windows est également pris en charge. pbtk 2.x fonctionne avec GTK 4, mais pbtk 1.x (dont la dernière version est la 1.1.5) fonctionnait avec Qt 5.
Une fois l'interface graphique lancée, elle devrait vous avertir de ce qui vous manque en fonction de ce que vous essayez de faire.
L'interface graphique peut être lancée via le script principal :
pbtk
Les scripts suivants peuvent également être utilisés de manière autonome, sans interface graphique :
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Nécessite une mise à jour pour fonctionner à partir de 2026
Lors d'une installation depuis snap, les commandes exactes diffèrent :
pbtk.jar-extract [-h] input_file [output_dir]
pbtk.from-binary [-h] input_file [output_dir]
pbtk.web-extract [-h] input_url [output_dir]
L'interface graphique peut être lancée via le script principal :
uv sync # Download dependencies to the .venv folder
source .venv/bin/activate # Put the local scripts in $PATH for the current shell session
uv tool install -e . # Put the local scripts in $PATH all time
cp -a .github/hooks/* .git/hooks/ # Needed for contributing to code
pbtk
Les scripts suivants peuvent également être utilisés de manière autonome, sans interface graphique :
pbtk-jar-extract [-h] input_file [output_dir]
pbtk-from-binary [-h] input_file [output_dir]
pbtk-web-extract [-h] input_url [output_dir] # Nécessite une mise à jour pour fonctionner à partir de 2026
Imaginons que vous fassiez du reverse engineering sur une application Android. Vous avez un peu exploré l'application avec votre décompilateur préféré, et vous avez compris qu'elle transporte du Protobuf en tant que données POST via HTTPS d'une manière classique.
Vous ouvrez PBTK et êtes accueilli de manière significative :
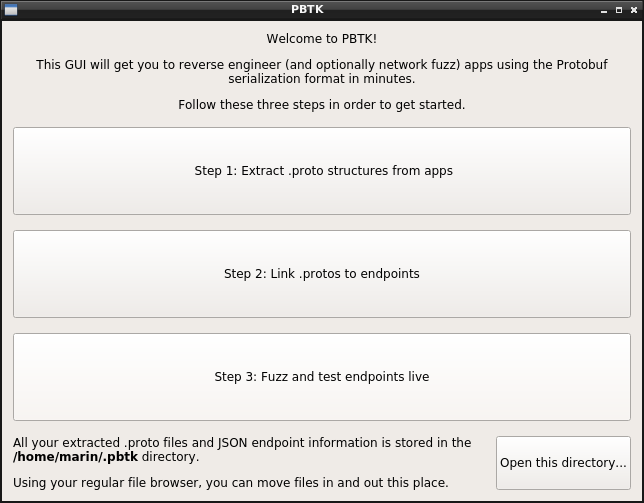
La première étape consiste à obtenir vos .protos au format texte. Si vous ciblez une application Android, déposer un APK et attendre devrait faire le travail magique ! (à moins qu'il s'agisse d'une implémentation vraiment exotique)
Ceci étant fait, rendez-vous dans ~/.pbtk/protos/<nom de votre APK> (soit via la ligne de commande, soit via le bouton en bas de l'écran d'accueil pour ouvrir votre navigateur de fichiers, comme vous préférez). Tous les .protos de l'application sont bien ici.
De retour dans votre décompilateur, vous êtes tombé sur la classe qui construit les données envoyées au point de terminaison HTTPS qui vous intéresse. Elle sérialise le message Protobuf en appelant une classe constituée de code généré.
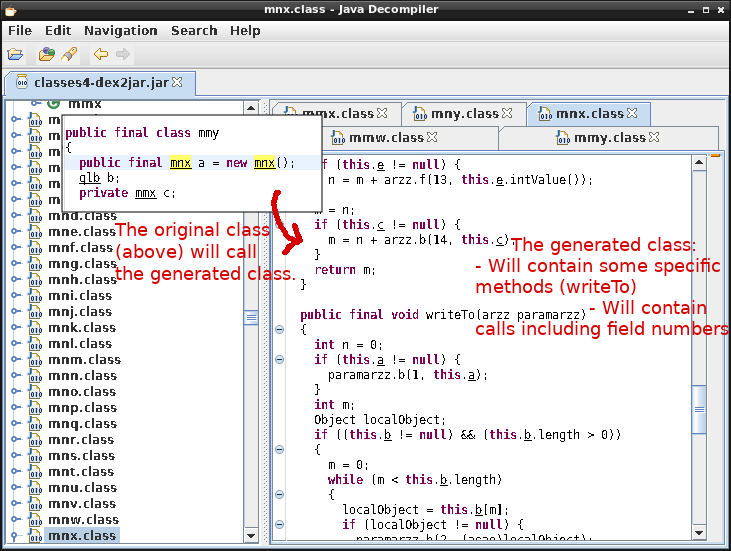
Cette dernière classe devrait avoir une correspondance parfaite dans votre répertoire .protos (c'est-à-dire que com.foo.bar.a.b correspondra à com/foo/bar/a/b.proto). Quoi qu'il en soit, un grep sur son nom devrait vous permettre de la référencer.
C'est parfait : la prochaine chose à faire est l'Étape 2, sélectionner le fichier .proto d'entrée souhaité et remplir quelques informations sur votre point de terminaison.
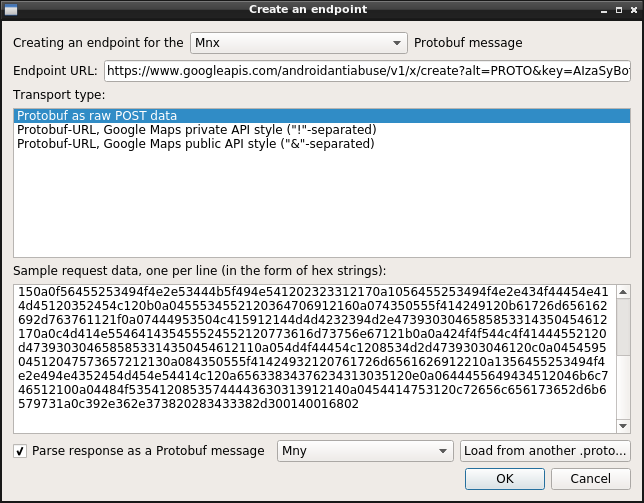
Vous pouvez également fournir des données Protobuf brutes d'exemple, qui ont été envoyées à ce point de terminaison, capturées via mitmproxy ou Wireshark, et que vous collerez sous forme encodée en hexadécimal.
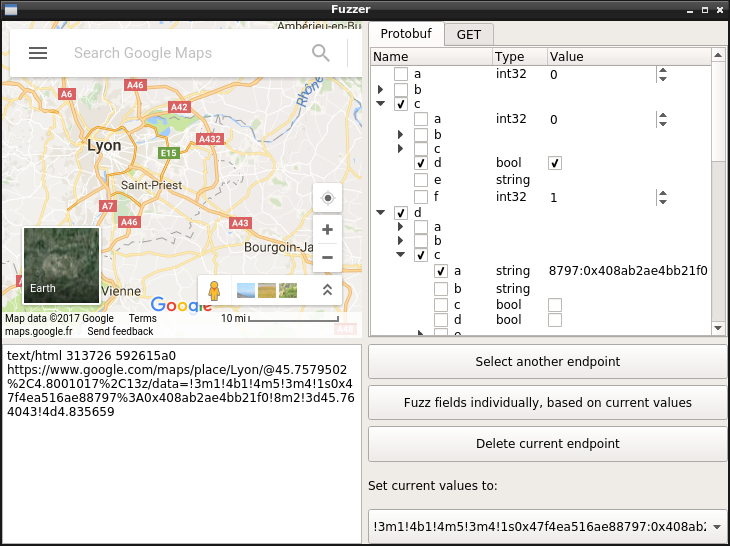
L'Étape 3 concerne la partie amusante : cliquer sur des boutons et voir ce qui se passe ! Vous disposez d'une vue arborescente représentant chaque champ de la structure Protobuf (les champs répétés sont suffixés par « + », les champs obligatoires n'ont pas de cases à cocher).
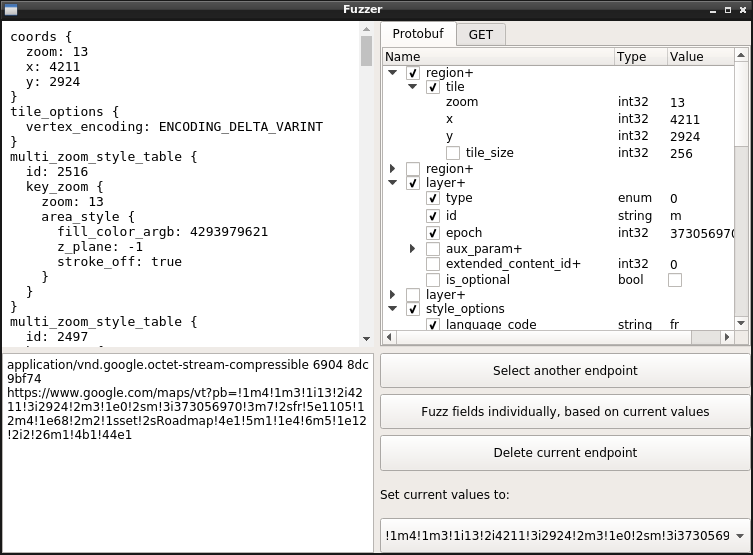
Survolez simplement un champ pour le mettre au focus. Si le champ est de type entier, utilisez la molette de la souris pour l'incrémenter/le décrémenter. Les informations d'énumération apparaissent également au survol.
Et voilà ! Vous pouvez ainsi déterminer la signification de chaque champ. Si vous avez extrait les .protos à partir de code minifié, vous pouvez renommer les champs selon ce que vous remarquez qu'ils signifient, en cliquant sur leurs noms.
Bon reverse engineering ! 👌 🎉
PBTK stocke les informations .proto extraites dans ~/.pbtk/protos/ (ou %APPDATA%\pbtk\protos sous Windows).
Vous pouvez déplacer, retirer, renommer, modifier ou effacer des données de ce répertoire directement via votre navigateur de fichiers et votre éditeur de texte habituels ; c'est la manière attendue de procéder et cela n'interférera pas avec PBTK.






